通信服务器是通信系统的核心枢纽,主要承担会话管理、信令转发、媒体流转发、NAT穿透、路由寻址、协议适配和安全防护七大职责。它不直接产生通话内容,却决定了每一路语音、视频或消息能否准确到达对方终端,简单说,通信服务器就是通信网络里的“总调度室”,负责让两个端点找到彼此、确认身份、建立通道,并在整个会话过程中维持质量与安全。
通信服务器到底管哪些事
通信服务器的功能可以拆成七个具体方向,每一条都是一套完整的技术机制。

会话管理:从拨号到挂断的全流程控制
会话管理是通信服务器最基础的职能,以最常见的SIP协议通话为例,一次完整呼叫要经历邀请(INVITE)、振铃(180 Ringing)、应答(200 OK)、确认(ACK)四个阶段,通信服务器全程参与每一步的状态维护,它记录当前有哪些终端在线、每个终端处于什么状态、正在跟谁通信,并据此决定下一步动作。
会话管理还负责呼叫路由,当用户拨号时,服务器要根据被叫号码判断走哪条路径:内部分机之间直连,本地出局走运营商中继,长途或国际呼叫则选择成本最低的线路,实际部署中,管理员在FreeSWITCH或Asterisk里配置的路由规则,本质上就是写给通信服务器的“导航地图”。
信令转发:让两端听得懂彼此的话
不同厂家、不同协议的终端,通信语言并不相同,一个使用SIP协议的IP话机呼叫一个使用H.323协议的老式终端时,直接对话必然失败,通信服务器通过协议转换引擎将SIP的INVITE消息翻译成H.323的Setup消息,再把对方的回复翻译回去,两端无需感知对方的存在。
行业共识认为,信令转发能力决定了通信服务器的兼容性上限,支持协议种类越多,能够接入的终端类型就越丰富,目前主流产品普遍支持SIP、H.323、MGCP、WebRTC以及各类私有协议,实际运维中,判断一个通信服务器是否好用,往往先看它对异常信令的处理例如收到畸形包头时是直接丢弃还是尝试恢复。
媒体流转发:不只是传声音那么简单
通信服务器不仅要传递控制指令,还要转发实际的语音和视频数据流,音视频数据通常使用RTP协议传输,通信服务器需要处理编解码转换、丢包补偿、抖动缓冲、静音检测和回声消除等工作。
以视频会议为例,一个与会者使用4K摄像头,另一个使用老式标清终端,服务器就必须将高码率视频实时转码为低码率视频,或者通过
MCU(多点控制单元)将多路视频混合成单路画面再广播出去,这个转发和转码过程会消耗大量CPU资源,因此媒体转发能力往往是衡量通信服务器性能的核心指标。
通信服务器和普通服务器的区别
很多初次接触通信系统的用户会问:通信服务器是不是就是一台装了点软件的普通电脑?答案没那么简单。
实时性要求完全不同
普通Web服务器允许几秒甚至几十秒的响应延迟,而通信服务器对延迟极其敏感,语音通信中,端到端延迟超过150毫秒就会明显影响听感,超过400毫秒则基本无法正常通话,这就要求通信服务器从收到数据包到转发出去的内部处理时间必须控制在毫秒级,对操作系统的网络栈、内存分配和中断处理都有特殊优化要求。
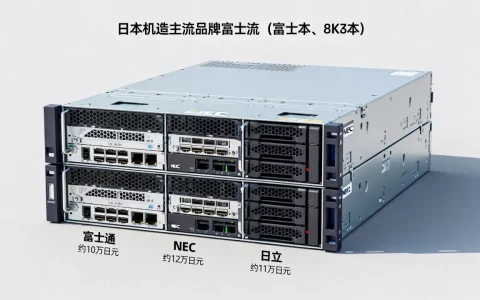
性能差异上也很大,同一台2U机架式服务器,作为Web服务器可以轻松支撑上万并发请求,但作为通信服务器处理媒体流转发时,并发能力通常只有前者的十分之一甚至更低,这是因为每路通话不仅要转发数据,还要维持独立的状态机、定时器和编解码上下文。
网络穿透能力是通信服务器的独门绝技
普通服务器只需要被动监听端口等待连接,通信服务器则必须主动解决NAT穿透难题,绝大多数企业终端部署在私网内,没有公网IP,通信服务器要使用STUN、TURN、ICE等技术帮助终端建立穿越NAT的媒体通道,简单说,通信服务器是少数几种“既要能被人找到,又要能主动帮两边的内网设备牵线”的服务设备。
| 能力维度 | 通信服务器 | 普通应用服务器 |
|---|---|---|
| 延迟容忍 | 毫秒级,超过150ms即影响体验 | 秒级可接受 |
| 并发模型 | 有状态长连接,每路通话独立状态机 | 无状态短连接为主 |
| 协议复杂度 | 需理解并转换SIP/RTP/H.323等复杂协议 | 通常只需HTTP/HTTPS |
| NAT穿透 | 内置STUN/TURN/ICE等完整方案 | 一般不处理穿透逻辑 |
| 可靠性要求 | 通话中断直接产生投诉,通常需双机热备 | 短时不可用可通过重试缓解 |
通信服务器的安全防护机制
通信服务器暴露在公网上,直接面对各类攻击,安全功能不是选配而是标配。
三层防护体系
接入层防护,通信服务器需要支持白名单IP、账户密码认证、双向TLS加密、TLS/SRTP加密媒体流,拦截未授权的注册和呼叫请求,其次是信令层防护,要能识别并拦截SIP扫描、注册轰炸、呼叫轰炸、畸形报文等攻击行为,历史上多次出现利用畸形SIP包头导致服务器崩溃的事件,因此主流通信服务器都会内置信令合法性校验模块,第三层是媒体层防护,防止RTP注入和媒体窃听,确保语音内容不被篡改。
实际部署中,管理员第一步要修改默认端口,SIP的5060端口和Web管理端口都要换成随机高位端口;第二步配置fail2ban或内置防暴力破解机制,对连续认证失败的IP实施自动封禁;第三步启用TLS证书加密信令通道,在运营商中继侧配置IP白名单。
常见攻击场景与对策
- 注册攻击:攻击者用字典尝试批量注册分机账号,对策是锁定密码错误次数、开启验证码、限制单个IP注册频率。
- 话费欺诈:攻击者盗用账号拨打国际高费率号码,对策是设置外呼白名单、国际呼叫二次验证、实时话费监控。
- DDoS流量攻击:大量无效请求耗尽服务器资源,对策是前置防火墙限速、启用SYN Proxy、配置SIP速率限制。
企业通信服务器怎么选
选型没有绝对标准,但有一个清晰的决策框架,按需求匹配即可。
先算并发再谈配置
并发数是选型第一要素。每路语音通话约占用100Kbps带宽和少量CPU,每路视频通话占用的资源可能是语音的5到10倍,企业可粗略计算:日常办公电话系统按总员工数的20%估算最大并发,呼叫中心按坐席数的1.2倍估算,举个例子,500人员工的企业选型时按100并发语音设计,普通Xeon处理器、8GB内存、千兆网卡的入门级服务器就够用,若涉及视频会议或媒体转码,则需要更高配置或专用MCU硬件。
开源还是商业
Asterisk和FreeSWITCH是两类主流开源方案,最大优势是零授权费和灵活定制性,但需要团队具备较强的Linux和通信协议技能,商业方案则省去维护成本,通常提供可视化管理和原厂技术支持,以几十上百并发的中小企业为例,用开源方案部署一套基础语音系统,软件成本为零,但需要额外预留维护人力;商业方案虽然收取授权费,但大幅降低了对运维人员的技术门槛。
自建还是云部署
对通信服务器价格敏感且有一定技术储备的团队,自建是成本最优路径,一台主流配置服务器约一两万元,配合开源软交换即可承载数百并发,但自建需要自行解决公网IP、NAT穿透和线路接入问题,云部署模式按年付费,初始投入低,适合业务增长不确定或缺乏专职运维的团队,近年来,国内云厂商纷纷提供通信PaaS服务,本质上就是把通信服务器能力打包成API,企业无需自建即可集成语音、短信、视频能力。
部署步骤参考
- 梳理业务场景:内部通话、客户联络、远程办公还是全渠道客服中心。
- 估算并发峰值:取历史数据最高值的1.5倍作为设计容量。
- 确定接入线路:模拟中继、SIP中继还是对接云通信PaaS。
- 部署并压测:使用SIPp工具发起模拟呼叫,验证服务器在目标并发下的CPU、内存和丢包率。
- 配置监控告警:对CPU使用率、并发数、通话质量MOS值设置阈值告警。
通信服务器的常见问题解答
针对选型和运维中最高频的问题,做一个简要汇总。
通信服务器可以完全替代传统电话交换机吗
可以,而且已是大势所趋,现代通信服务器基于IP网络,天然支持远程坐席、移动分机、视频通话和统一消息,这些都是传统PBX难以实现的,但替换时需注意:原有模拟话机需要加装VoIP网关才能接入新系统,专线线路也要同步改造为SIP中继。
通信服务器出现单点故障怎么办
部署双机热备模式,两台服务器共享同一个虚拟IP,通过心跳机制检测故障并自动切换,还需将注册信息和通话状态实时同步到备机,确保切换后正在进行的通话不中断,据统计,采用双机热备后,通信系统的年可用性可从99%提升到99.99%以上。
通信服务器的并发数怎么理解
并发数指同一时刻服务器正在处理的通话数量,并非注册用户数,例如一台服务器注册了1000个分机,其中只有80人在同时通话,则并发为80,选型时以最大同时通话数为准,而非总用户数,业内专家指出,按经验值,并发数通常不超过注册用户数的三分之一,实际比例视业务场景而定。
最终要记住:通信服务器的价值不体现在某个炫目功能上,而是体现在每一条命令被准确执行、每一路通话稳定建立、每一个数据包安全抵达上,选型时抓住“并发能力、协议兼容性、安全防护、可靠性”四个维度,就能找到适合自身需求的方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/720416.html