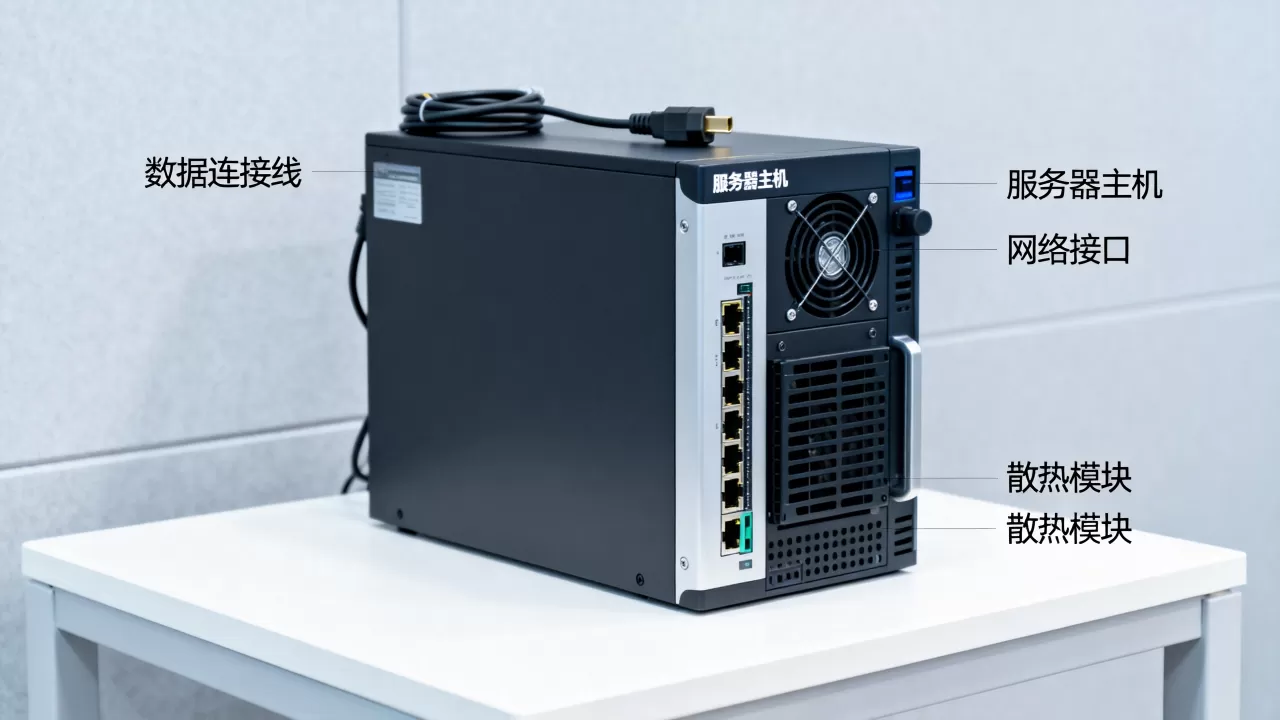
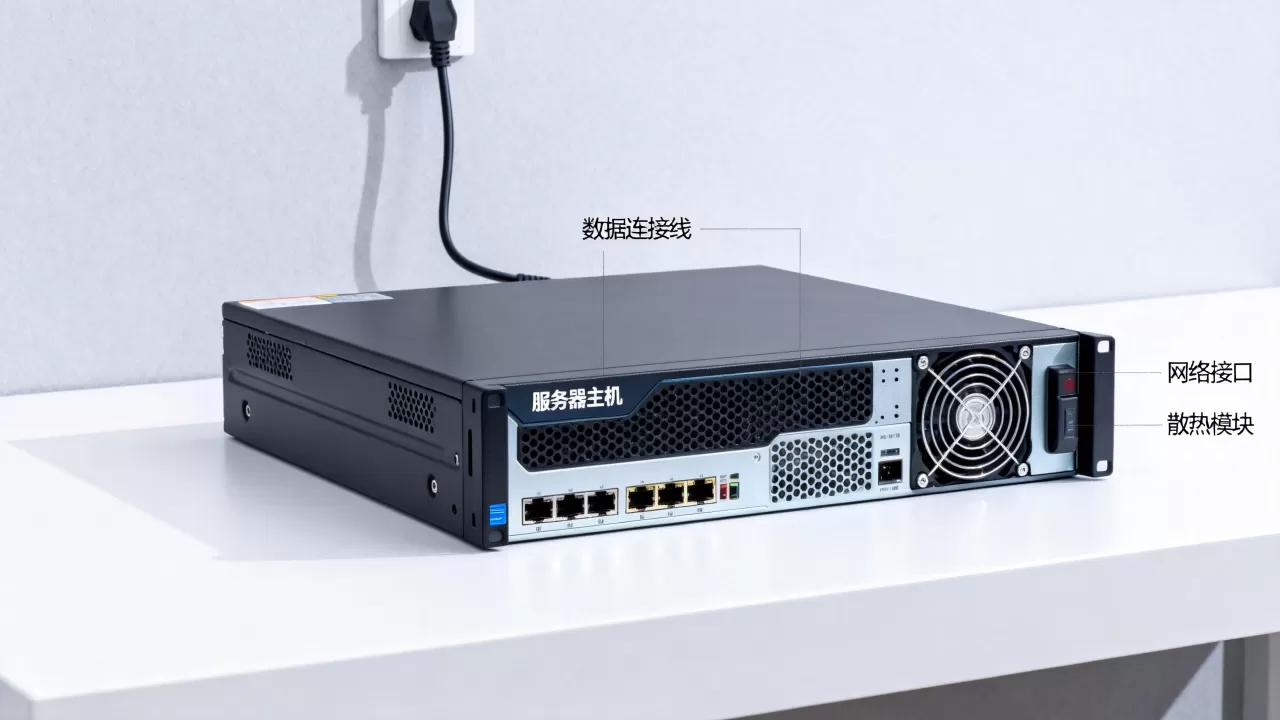
它并非单一设备,而是集病毒查杀、恶意代码防护、流量过滤与集中管理于一体的安全服务器系统,企业可根据网络规模,选择网关防病毒、终端防病毒管理服务器或云查杀服务器等不同形态,核心目标是在病毒进入内网前将其拦截。
防病毒服务器的常见类型与适用场景
防病毒服务器不是一台装个杀毒软件的电脑那么简单,它在企业安全架构中扮演”关卡”角色,业内专家指出,选择防病毒服务器首先要看部署位置,位置决定它能挡多少攻击。

网关型防病毒服务器
这类服务器部署在网络出口,串行或旁路接入,负责过滤进出流量,它相当于公司大门口的安检员,所有数据包都要过一遍,网关型防病毒服务器通常集成在UTM或下一代防火墙中,也有独立硬件形态。
适合场景:分公司出口、中小企业单点接入、对带宽要求不高的办公网络,优势是部署简单,不需要在每个终端装客户端就能拦截已知病毒,劣势是加密流量(HTTPS)检测能力参差不齐,如果开启全解密检测,性能损耗较大。
终端管理型防病毒服务器
这是最常见的形式,一般由控制中心加客户端组成,服务器端下发策略、收集告警、管理病毒库更新,终端安装Agent执行扫描,市面上主流的企业级防病毒产品大多采用这种模式。
部署路径:先装控制中心(Windows或Linux服务器),再通过域控或手动方式下发客户端,管理员在控制台上能看到全网终端的安全状态,包括病毒查杀数、隔离区文件、离线设备清单。
云查杀服务器与本地信誉服务器
很多防病毒产品采用”本地缓存+云端查询”混合模式,本地服务器缓存常见的文件信誉信息,未命中时再向云端请求,这种架构能降低带宽消耗,提高查杀速度,对于隔离网络(物理隔离的内网),必须部署本地病毒库更新服务器,否则终端病毒库会过期。
选择防病毒服务器的关键指标
买防病毒服务器不能只看杀毒能力,还要看它能不能跑得动、好不好管,以下几个指标决定实际使用体验。
| 指标 | 说明 | 建议值 |
|---|---|---|
| 吞吐量 | 网关模式下的最大处理流量 | 至少为出口带宽的1.5倍 |
| 并发连接数 | 同时处理的会话数量 | 500人规模建议不低于50万 |
| 防病毒引擎 | 本地引擎+云引擎 | 双引擎优于单引擎 |
| 管理界面 | 中文图形化、批量操作 | 支持分组、批量升级 |
| 兼容性 | 支持Windows/信创OS | 根据终端系统选型 |
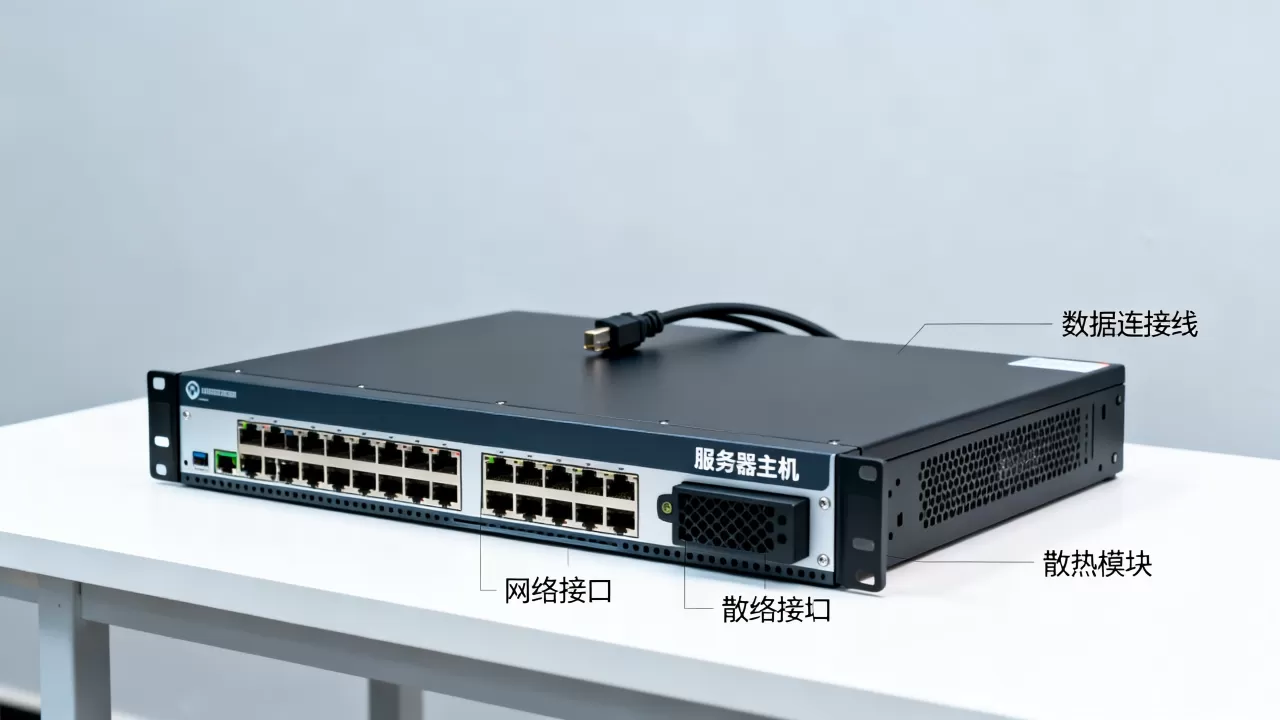
性能测试要关注”小文件扫描”和”压缩包解压查杀”两项,很多产品宣传的每分钟扫描个数是理想值,实际办公环境中大量混合文件类型,解压查杀更消耗CPU。
防病毒服务器价格区间参考
防病毒服务器的采购成本差异巨大,从几千元到几十万元都有,价格主要受三个因素影响:授权数量、硬件规格、功能模块。
- 小型企业(50人以下):软件版控制中心免费,按终端数购买授权,约50-150元/台/年,硬件可以复用普通PC服务器,内存建议不低于16GB。
- 中型企业(200-500人):推荐一体机或专业服务器,价格在3-10万元,包含硬件、软件和一年服务费。
- 大型企业(1000人以上):需要高可用集群部署,价格在20万元以上,含多活节点、集中日志管理、威胁情报订阅。
多数情况下,采购防病毒服务器时厂商会附送安装调试服务,如果预算紧张,可以选纯软件方式部署在现有机房虚机中,但要注意控制中心自身的安全加固。
防病毒服务器的部署实操步骤
部署一套终端管理型防病毒服务器,按以下步骤操作可降低出错概率。
第一步:系统准备
控制中心服务器建议使用独立物理机或虚拟机,操作系统选择Windows Server 2019及以上或主流的Linux发行版,安装前关闭系统防火墙或放行指定端口(通常为TCP 80/443/8080),配置固定IP地址,保证与终端网络互通。
第二步:安装控制中心
运行安装包,选择”控制中心”组件,安装路径不要放C盘系统盘,建议分配独立数据盘,设置管理员密码时,避免使用常见弱口令,最好开启双因素认证,安装完成后登录Web管理界面,导入正式授权文件。
第三步:下发客户端
- 域环境:通过组策略批量推送安装包,静默安装参数参考官方文档。
- 非域环境:通过控制台生成专用安装链接,发邮件给员工点击安装。
- 离线环境:使用U盘或共享文件夹手动安装,事后手动导入离线升级包。
安装完成后,在控制台查看终端上线列表,确认每台终端的病毒库版本和扫描引擎版本一致。
第四步:策略配置
创建分组(如服务器组、办公终端组、研发组),不同分组套用不同策略,服务器组建议关闭实时监控中的”开机扫描”以降低IO开销,办公终端组开启”压缩包查杀”和”实时防护”,设置每日中午12点自动升级病毒库,升级失败时启用备用升级源。
防病毒服务器的常见问题与故障排查
终端频繁误报正常软件
误报多发生在破解工具、注册机、小众软件上,处理方法:在控制台将该文件加入信任区,但要注意信任区是全局生效的,建议先加入”临时信任”并设置有效期,如果同一厂商软件在多台终端误报,优先反馈给安全厂商更新白名单。
服务器CPU持续100%
控制中心服务进程占用高,通常由全盘扫描或日志检索触发,优化策略:调整扫描计划避开业务高峰,限制扫描线程数,日志保留周期从30天缩短到7天,同时检查是否开启了”文档防护”,该功能对Office文件实时监控,高并发写入时较耗CPU。
内网病毒库升级失败
检查控制中心能否访问外网升级源,如果能访问但终端升级失败,多因终端与控制中心端口不通,用telnet测试终端到控制中心的8080端口,若隔离网络环境,需手动从厂商官网下载离线升级包,导入控制台后再分发给终端。
防病毒服务器需要避开的典型误区
装了防病毒服务器就高枕无忧
防病毒服务器只是安全体系的一环,它查杀的是已知威胁,对于APT攻击、零日漏洞、鱼叉邮件等高级威胁,还需要EDR、防火墙等设备协同,行业共识认为,纵深防御比单点防御更可靠。
网关型能替代终端型
网关防病毒能拦截大部分下载文件和邮件附件,但对通过U盘、外接设备进入的病毒无能为力,终端防病毒负责最后一米,两者是互补关系,不是替代关系,多数企业采用”网关+终端”双部署模式,防病毒服务器数量至少两套。
病毒库越大越好
病毒库体积大意味着特征多,但扫描性能也会下降,现代防病毒产品多用机器学习加白名单技术,很多文件不需要完整特征比对,买产品时关注查杀率和误报率平衡,而不是单纯比病毒库条目数。
防病毒服务器与防火墙有哪些区别
这个疑问很容易混淆,防火墙管的是网络层访问控制,防病毒服务器管的是文件和应用层内容,防火墙允许或拒绝端口和IP,防病毒服务器则检查通过的数据内容是否携带恶意代码。
实际部署中,下一代防火墙自带防病毒模块,很多企业直接用防火墙的防病毒功能代替独立服务器,但要注意:若带宽超过1Gbps,建议采用专业防病毒服务器做流量过滤,避免防火墙因开启深度检测导致转发性能严重下降。
防病毒服务器运维最佳实践清单
- 每周检查一次病毒库更新时间,确保所有终端同步
- 每月导出一次威胁报告,关注排名前五的病毒类型
- 每季度做一次应急演练,模拟中招后的隔离流程
- 每年审查一次授权数量,及时增补新购终端授权
防病毒服务器选型决策时,把管理便捷性放在查杀率之前。 再强的引擎如果管理人员用不惯,策略配不合理,实际防护效果都会打折扣。
防病毒服务器相关问答
防病毒服务器是硬件还是软件
两者都有,硬件形态是厂商定制的整机,软件形态是安装在通用服务器上的系统,同一产品通常同时提供两种部署方式,如果机房已有空闲服务器且配置足够,买软件授权更划算。
防病毒服务器可以保护虚拟机吗
可以,但注意防病毒软件在虚拟化环境中的扫描风暴问题,大量虚拟机同时启动或扫描时,IO和CPU资源会急剧消耗,推荐使用虚拟机亲和规则错开扫描时间,或采用厂商提供的无代理防护方案,在宿主机层面检查虚拟磁盘文件。
防病毒服务器需要多大内存
控制中心管理500台以内终端,16GB内存足够;管理1000台以上,建议32GB起步,若开启大日志存储和报表分析模块,内存需求会翻倍,实际使用中,内存占用与在线终端数、告警量直接相关,采购时预留30%余量即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/720540.html