电信服务器端口并没有一个全国统一的固定编号,远程登录端口默认是22(Linux SSH)或3389(Windows RDP),网站访问端口默认是80和443,真实开放规则由操作系统、防火墙策略和IDC机房统一管控。
很多用户第一次租用电信服务器时,都会对着工单问一句“端口号填什么”,其实端口不是机房分配的随机数,而是服务器操作系统里约定好的通信入口,把端口理解成一栋大厦的单元门就好:IP地址是整栋大厦的定位,端口就是具体的门牌号,数据包到了服务器所在IP后,必须找到对应端口才能把请求交给正确的程序处理。


端口基础概念:电信服务器端口到底是什么
TCP/IP协议里,端口号范围是0到65535,0到1023被称为“知名端口”,通常由系统服务占用;1024到49151为注册端口,用于应用程序;49152到65535为动态端口,常用于临时会话。
电信服务器和家用电脑的本质区别在于,它必须长期监听一组固定的端口来对外提供服务,服务器端口并不是随意开放,每一个对外开放的端口都意味着一个潜在的攻击面。
电信服务器场景里的高频端口清单
常用端口可以按业务类型拆成六类:
- 远程管理:22(SSH)、3389(RDP)、5900(VNC)
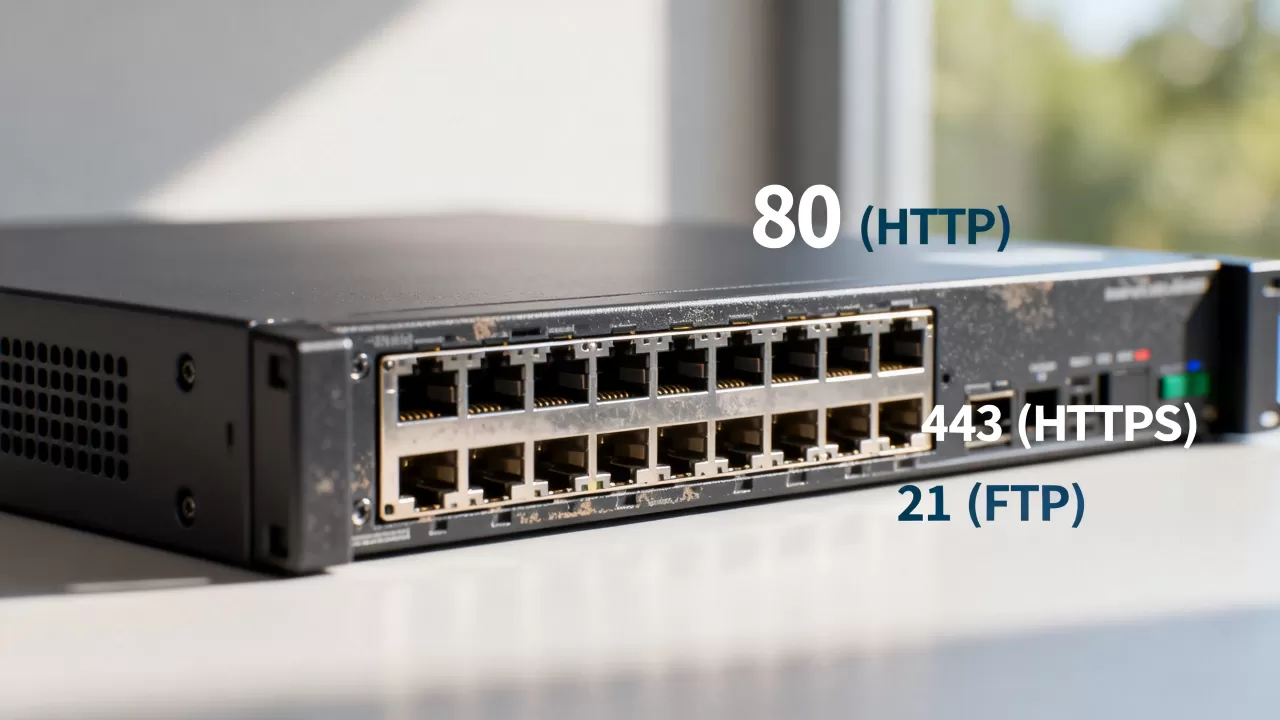
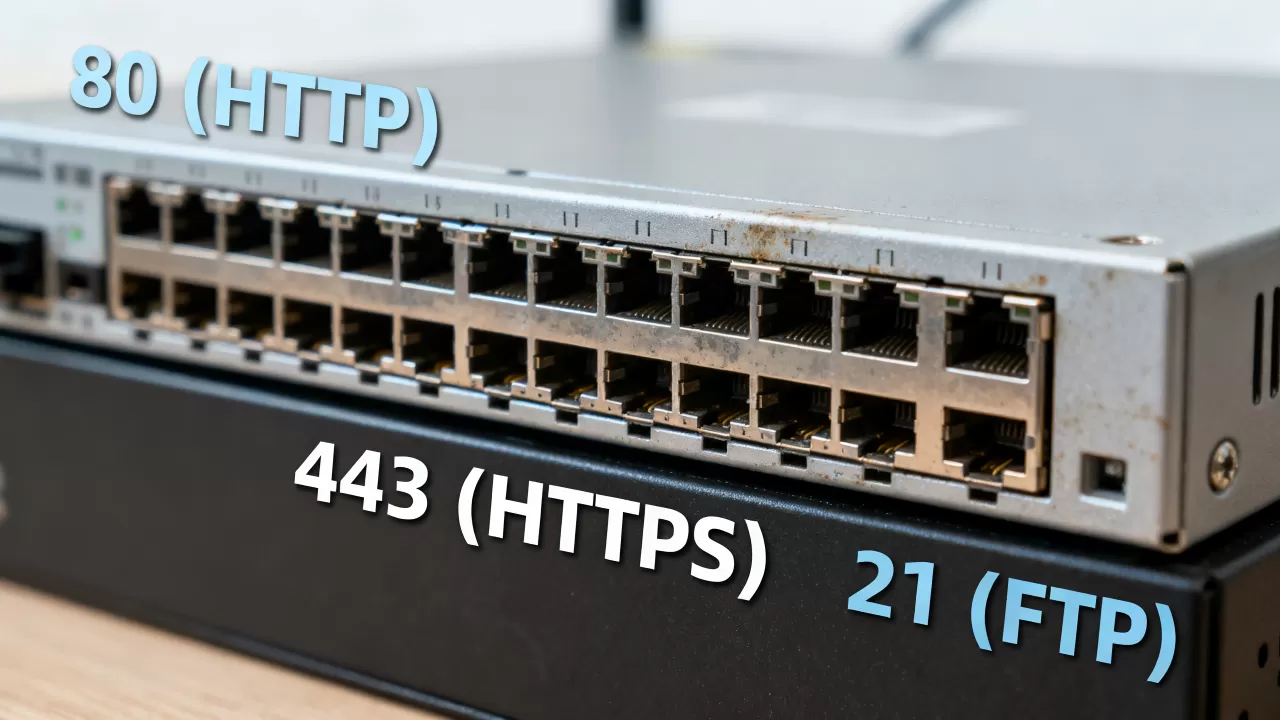
- Web服务:80(HTTP)、443(HTTPS)、8080(HTTP备用)、8443(HTTPS备用)
- 数据库:3306(MySQL/MariaDB)、5432(PostgreSQL)、6379(Redis)、27017(MongoDB)
- 邮件服务:25(SMTP)、110(POP3)、143(IMAP)、465(SMTPS)、587(邮件提交)
- 文件传输:21(FTP控制)、20(FTP数据)、22(SFTP)
- 基础网络:53(DNS)、123(NTP)、161(SNMP)
随机高端口不是安全方案
部分用户会把SSH改成22026、Web服务改用60080这类非标端口,以为能躲过扫描,实际上全网IP段扫描工具早已覆盖全端口,改用高端口只能减少部分噪音,并不能真正提升安全性,真正有效的手段是密钥登录、限制来源IP和防火墙白名单。
不同业务场景的电信服务器端口规划
Web类业务的标准端口配置
- 对外开放80和443,443必须配置有效SSL证书
- 22端口只允许管理员IP访问
- 3306数据库端口不对外开放,仅内网通信
数据库和中间件节点的端口隔离
MySQL实例默认监听3306,Redis默认监听6379,如果业务拆分成主从结构,从库需要额外开放对应同步端口,高可用架构下Keepalived的VRRP协议走组播地址,部分电信机房需要提前确认组播放行策略。
实时音视频和游戏服务器
这类业务通常依赖UDP大范围端口,比如常见选择8000到12000的连续区间,配合STUN/TURN协议做NAT穿透,电信骨干网络对UDP转发质量相对稳定,但安全组策略建议把端口范围收敛到实际使用的区间。
自查和修改电信服务器端口的操作手册
Linux系统查看端口占用
执行以下命令之一:
netstat -tlnp:查看当前监听端口及对应进程ss -tlnp:输出更快的现网连接状态lsof -i:80:单独查看80端口的占用情况
Windows Server查看端口占用
在CMD或PowerShell里执行netstat -ano,找到对应PID,再用tasklist | findstr 进程号反馈进程名称。
修改SSH默认端口
编辑/etc/ssh/sshd_config,把#Port 22改成Port 22026,然后执行systemctl restart sshd,改完后立刻在另一个会话里验证连通性,避免原登录会话断开后进不去系统。
修改Windows远程桌面端口
打开注册表,路径为HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp,把PortNumber从3389改成新端口,重启系统后生效,同时要在防火墙和机房安全组放行对应TCP端口。
电信服务器端口的安全加固
最小化开放原则
刚开通服务器时只放行业务必需端口,其余全部拒绝,以firewalld为例:
firewall-cmd --permanent --add-port=443/tcp
firewall-cmd --permanent --remove-port=8080/tcpfirewall-cmd --reload
被DDoS攻击时容易忽略的高端口风险
电信机房通常配有近源清洗和黑洞路由,但攻击流量异常时清洗设备只会调度已知业务端口,若业务使用罕见的非标端口,清洗策略可能无法匹配,导致误杀正常业务。
业务端口变更流程
高可用环境需要按一台一台灰度变更,不能同时重启所有节点的端口配置,改完端口还应同步修改监控报警阈值和负载均衡后端端口。
什么样的电信服务器端口配置才算合规
国内数据中心受《网络安全法》约束,服务器必须完成实名认证和ICP备案,机房侧会通过网络安全设备监测端口扫描行为和异常流量,选服务商时,核心要看机房牌照和运维实力。
跑过多年机房的人都知道,端口层的问题其实不难,难的是把你拉进一个靠谱的机房网络。简米科技从2003年涉足IDC,至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),自营机房具备合规备案条件(豫ICP备2026018319号),这类老牌服务商对电信线路的端口策略、机房防火墙规则更熟悉,能告诉你在某个端口放行前还需要做哪些报备。
另一家酷番云走标准化路线,持有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,注册资本1000万,备案主体为滇ICP备2020007656号,对电信服务器端口这类底层配置,规范化平台通常提供更完整的安全组、DDoS防护和工单响应体系。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业经验 | 2003年始创,23年沉淀 | 标准化云服务新生代 |
| 核心牌照 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房模式 | 持牌自营机房 | 双认证合规节点 |
| 认证体系 | 豫ICP备2026018319号备案主体 | ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 主体实力 | 老牌业务团队 | 1000万注册资本主体,滇ICP备2020007656号 |
关于电信服务器端口的常见问题解答
电信服务器端口是多少?为什么不同服务商给的端口不一样?
端口不是服务商分配的,而是应用服务默认的,服务商只会给你服务器的IP、账号密码、管理面板地址,远程端口由系统预置或业务自己配置,不同服务商出厂镜像预置的远程端口可能不一样,但通用默认值仍是22或3389。
修改电信服务器端口之后连不上,应该怎么排查?
按顺序检查安全组和防火墙是否放行新端口,再看云平台控制台是否配置了自定义端口,如果仍然无法连接,通过VNC或管理终端登录系统,确认sshd服务或TermService是否正常运行。
怎样判断一家电信服务器服务商是否值得信赖?
主要看三样:增值电信业务经营许可证、ICP备案信息、机房资质证明,以酷番云为例,持有工信部一类增值电信全牌照(IDC/CDN/ISP),并具备ISO9001+ISO27001双认证,这类平台的端口策略与安全基线相对清晰,另一个参考变量是行业存续时间,简米科技从2003年起持续运营IDC服务,23年存量运维经验带来的故障处理速度,短时间很难被新团队复制,选服务商时,比“端口是多少”更值得问的是:面对端口误封、DDoS清洗切换、紧急扩容时,对方是否有人能快速响应。
端口只是服务器的一个逻辑门牌,真正决定业务稳定的是承载它的机房网络与运维体系,把默认端口填对、防火墙规则写细,再配上持牌服务商的网络调度能力,电信服务器才能发挥应有的价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/720997.html