它本质上是终端安全管理系统的服务端,市面上没有叫“预控”这个牌子的杀毒服务器,而是指承担集中管控、病毒库下发和策略管理的那台服务器或控制中心,目前国内主流的预控杀毒服务器对应产品包括360天擎、奇安信天擎、深信服EDR、腾讯御点等。 选择哪款,取决于你手头的终端数量、操作系统环境以及是否需要通过等保测评。
预控杀毒服务器的核心产品有哪些
要搞清楚预控杀毒服务器有哪些,先得明白它是什么,它不是一个孤立的硬件设备,而是一套软件系统安装后形成的“管理中枢”,前端电脑装上杀毒客户端,后台那台服务器统一管着它们,你去问厂商买“预控杀毒服务器”,实际买到的是一个控制中心授权和一套部署服务。
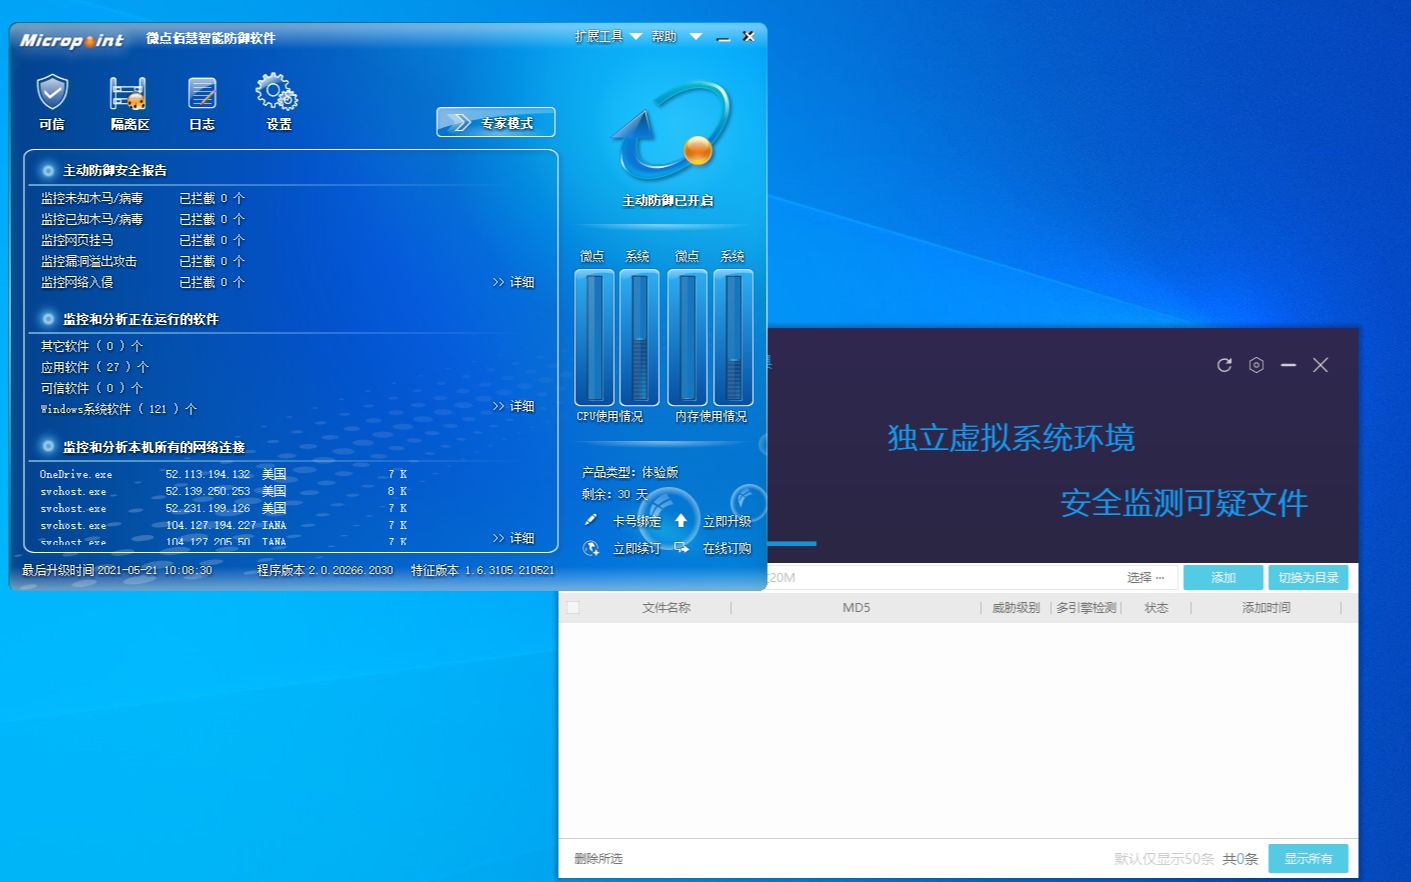

国内主流的预控杀毒服务器
国内品牌在预控杀毒服务器领域的市场占有率相当高,尤其是政企客户,几乎绕不开以下几家的产品:
- 360天擎终端安全管理系统:这款产品的前身是360企业安全,后来并入奇安信体系,但市面上常把“360天擎”和“奇安信天擎”分开说,两者的预控服务器逻辑类似,都支持Windows Server部署,360天擎的优势在于病毒库积累深厚,查杀小马和勒索病毒的反应速度快,它的预控服务器对硬件要求不算高,4核CPU、8G内存的虚拟机就能带动500台以内的终端。
- 深信服EDR:严格来说深信服EDR的预控服务器叫“管理平台”,它把终端检测和响应做在了一个控制台里,深信服在安全态势感知方面有积累,如果你的网络里已有深信服的上网行为管理或防火墙,那EDR预控服务器能联动做威胁情报共享,这是个很实用的加分项。
- 腾讯御点:腾讯企业安全的产品,预控服务器采用B/S架构,运维人员通过浏览器登录管理页面就能下发任务,御点后台集成了腾讯的哈勃分析引擎,对检测未知文件行为有优势,而且酷番云的服务器上部署御点预控很顺滑。
- 火绒终端安全管理系统:火绒的预控服务器走轻量路线,内存占用比前几家小很多,适合终端数量不多、预算有限的中小企业,它的策略配置界面清爽,没有太多复杂选项,日常杀毒和U盘管控够用。
国外主流的预控杀毒服务器
外资品牌在跨国企业里有固定拥趸,因为它们的全球管理平台能统一协调国内外的分节点预控服务器。
- Symantec Endpoint Protection(SEP):SEP的预控服务器叫Symantec Endpoint Protection Manager,它支持高可用性集群部署,大型集团客户往往用两台或多台SEPM做负载均衡,一台预控挂了另一台立刻接管,这种架构在银行、制造业老线体环境里很常见。
- McAfee ePolicy Orchestrator(ePO):McAfee的ePO是个大而全的管理平台,它不只是杀毒预控,连硬盘加密、数据防泄漏都能一起管控,不过ePO的部署架构偏重型,需要专门的数据库服务器支撑,适合IT团队有专职安全运维人员的单位。
预控杀毒服务器的功能定位差异
别只看名字,各家产品的预控服务器在功能侧重点上有明显区分:360和腾讯强在情报驱动查杀;深信服强在行为分析和联动处置;火绒强在简洁轻量;而SEP和ePO强在大规模分布式管理,选预控杀毒服务器,本质上是在选一套管理思想,不是选一个安装包。
预控杀毒服务器报价大概在多少范围
这条是用户最爱问的长尾词,但直接搜“预控杀毒服务器报价”往往得不到准确数字,因为价格被切割成几块:软件授权费、硬件服务器费用、实施服务费。
按终端数量评估成本
- 100台以内终端:多数厂商按年收费,比如火绒的预控中心授权加终端杀毒功能,整体下来每年成本集中在几千到一万元出头,这个档位不需要配置独立物理服务器,用一台配置稍好的PC当预控服务器就行。
- 100到500台终端:360天擎或奇安信天擎在这个区间比较有竞争力,单台终端的授权费会随数量递减,考虑到冗余,建议租一台4核8G的云主机当预控服务器,年预算大致落在2万到5万。
- 500台以上终端:这个规模通常要上深信服EDR或SEP,因为管理复杂度上来了,预控服务器建议物理机部署或独立虚拟化集群,预算会明显上升,但单点成本反而下降。
按行业场景对比需求差异
- 制造业工厂场景:车间电脑系统版本老旧且不统一,预控服务器最看重兼容性,需要支持Win7甚至XP的病毒库版本,这类场景下360天擎的安装包体积小、老系统适配好,报价时实施费占比会高一些。
- 政府单位场景:必须过等保测评,预控服务器要能提供三权分立管理,即系统管理员、安全审计员、安全操作员三个角色分开,奇安信天擎在这一块的产品设计比较成熟,报价里包含测评辅助服务。
- 互联网公司场景:服务器和容器多,预控杀毒服务器主要管办公终端,所以更看重预控平台能不能和AD域控联动,以及下发策略的速度,深信服EDR在这类场景的报价中,联动处置模块会占一定比例。
关于预控杀毒服务器报价的说明
行业共识认为,预控杀毒服务器的软件授权费是按终端数计算的,预控中心本身通常不单独收高额费用,而是包含在整体方案里,相当于买终端的“管理附赠品”,市面上预算紧张又需要正规手段防护的群体,可以关注厂商的国产化替代促销政策,每年都有不少折扣浮动。
部署预控杀毒服务器的实操步骤
搞清楚报价之后,就该动手装起来了,预控杀毒服务器的部署不算难,但顺序错了容易出幺蛾子。
服务器硬件与系统准备
- 准备一台Windows Server 2016或2019系统的主机,Linux系统普遍不被主流预控软件支持,SEP除外,SEP Manager支持Linux版本。
- 磁盘IO尽量选SSD,病毒库全量更新时对磁盘读写压力大,内存至少8G,终端数超过500台则建议16G以上。
- 给预控服务器固定一个内网IP,因为终端客户端要通过这个IP来连接预控中心,如果终端跨网段,需要提前在防火墙上放行特定的TCP端口,比如深信服EDR默认用443端口做通信。
安装控制中心与策略下发
- 下载厂商提供的控制中心安装包,双击运行后选择“控制中心”安装模式,杀毒服务器预控端不需要安装终端杀毒模块。
- 安装完成后进入Web控制台,第一件事不是建策略,而是先设置升级源,把病毒库升级源指向厂商的官方升级服务器,同时开启“局域网内终端互为升级源”的选项,这样能减轻预控服务器的带宽压力。
- 新建策略组,按部门或IP段划分,比如财务部的策略可以锁死USB存储设备,研发部的策略开放特定文件夹排除扫描,下发策略后等待终端上线,观察预控服务器的会话列表是否出现全部终端机器名。
与终端杀毒客户端的联动配置
预控服务器装好后,终端侧需要静默安装客户端,可以提前把安装包放在域共享里,通过组策略推送,也可以直接导出一个安装脚本,终端双击后自动填入预控服务器地址完成注册,这一步有个容易踩的坑,就是终端电脑日期时间不准的话,证书校验会失败导致连不上预控中心,批量部署前要先统一校对时钟。
预控杀毒服务器怎么选才不踩坑
回到最初的问题,预控杀毒服务器有哪些选择,其实比“有哪些”更重要的是“怎么选”,选错了顶多浪费钱,选对了能省下大量安全运维精力。
查兼容性适配清单
首先看自己的终端操作系统占比,假设单位里还有一批老旧的Windows 7电脑,那就要确认预控服务器对应版本的客户端是否还维护老系统漏洞库。
据公开资料显示,目前头部厂商的官方公告均已明确停止对Win7的漏洞跟进支持,但多数仍保留病毒库的基础更新能力,具体要跟销售确认合同里的服务期限条款。
看告警与响应是否闭环
预控杀毒服务器不光是杀毒软件的控制台,它得能对你的应急处置动作有所回应,在试用阶段,建议在测试机上放一个勒索病毒模拟样本,看预控平台从发现威胁、弹窗告警到一键隔离的全流程耗时要多久,行业内更倾向将告警响应时间控制在“分钟级”,如果某个产品需要人工登录预控服务器敲命令才能处置,那它的管理价值就大打折扣了。
验证管理员的日常操作手感
预控杀毒服务器是安全运维人员每天要打开的系统,界面逻辑反人类的话会让人崩溃,选型时找厂商要试用授权,自己上去点一遍:创建策略、查看日志、导出报表、升级病毒库,这几个动作顺不顺手,好的预控中心在首页仪表盘直接展示全网安全态势,一眼就能看出哪些终端离线、哪些病毒库过期,不用层层点菜单去找。
市面上预控杀毒服务器的品牌和型号五花八门,但核心逻辑其实是一致的用一台管理服务器统一控制所有终端的“生杀大权”。 360天擎适合国产化环境、深信服EDR适合已有深信服网络设备的企业、腾讯御点适合酷番云用户、火绒适合预算有限的中小企业、SEP适合跨国公司分支机构。 买之前务必先下载试用版在虚拟机里跑一遍,确认管理操作顺手再下单,搞清自己终端数量和系统环境,预控杀毒服务器的选择思路也就清晰了。
关于预控杀毒服务器的常见问题解答
预控杀毒服务器和EDR平台是一回事吗? 可以理解为EDR平台是预控杀毒服务器在技术演进后的加强版形态,传统预控杀毒服务器侧重查杀策略管理和病毒库分发,而EDR平台在保留这些基础功能外,增加了行为分析、溯源取证和自动隔离处置能力,两者在实际选型中并行存在,如果合规要求只写了“有集中管控能力”,传统预控服务器已能满足基础条件。
预控杀毒服务器可以装在虚拟机里吗? 可以,但要注意资源分配策略,虚拟机上的预控服务器需确保CPU和内存有独占保障,避免与其他业务虚拟机抢占资源,虚拟机的磁盘快照功能在升级病毒库前拍个快照,万一升级出问题可以秒级回滚,这是物理机做不到的便利性,但如果终端规模超过1000台,行业共识更倾向采用物理机部署以保障稳定的通信连接。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/723659.html