设备配置下发通道与数据上报通道的分离,核心思路是让“控制指令”和“业务数据”各走各的路,互不干扰,这样做能显著降低配置变更对业务连续性的冲击,减少因下发风暴导致的设备离线或数据丢失。
设备配置下发通道与数据上报通道分离方案怎么落地
两张网为什么要分开:断网事故的常见根因
大多数物联网项目初期,设备只有一条网络链路,配置变更、固件升级、心跳保活、业务数据全部挤在同一条连接里,平时看不出问题,一旦设备规模超过几千台,麻烦就来了。


常见场景是这样的:运维人员凌晨批量下发新配置,恰好触发设备端自动重启,几千台设备同时重连,信令风暴瞬间打满网关带宽,业务数据全堵在队列里,后台看到的就是一片离线告警,即便设备没有重启,配置交互频繁时,数据上报的实时性也会被明显挤占。
行业共识认为,超过三分之二的设备掉线事故与配置下发路径规划不当有直接关系,而非硬件故障或网络中断,把下发通道与上报通道分离,就是为了避免“配置活动”对“数据生产”造成连带伤害。
通道分离后的网络拓扑长什么样
先明确一点:分离不等于必须拉两条物理专线,按照行业惯例,分离的核心是“链路逻辑独立”或“物理链路独立”,两者取舍取决于业务容忍度。
最常见的三种拓扑形态:
- 双APN/VLAN隔离:设备内置两张SIM卡或一个APN拆分成两个VLAN,一个专走配置下发,一个专走数据上报,移动网络下推荐这种方案,成本可控,配置灵活。
- 多网卡物理隔离:工业网关或边缘计算盒子配备双网口,一个接管理网段,一个接业务网段,物理层面彻底分开,安全要求高的电力、轨交项目普遍采用。
- 应用层协议分流:仅做逻辑分离,MQTT走业务端口,SSH/HTTPS走管理端口,通过防火墙策略分流,适合小型项目或存量设备改造。
控制面与数据面的职责边界
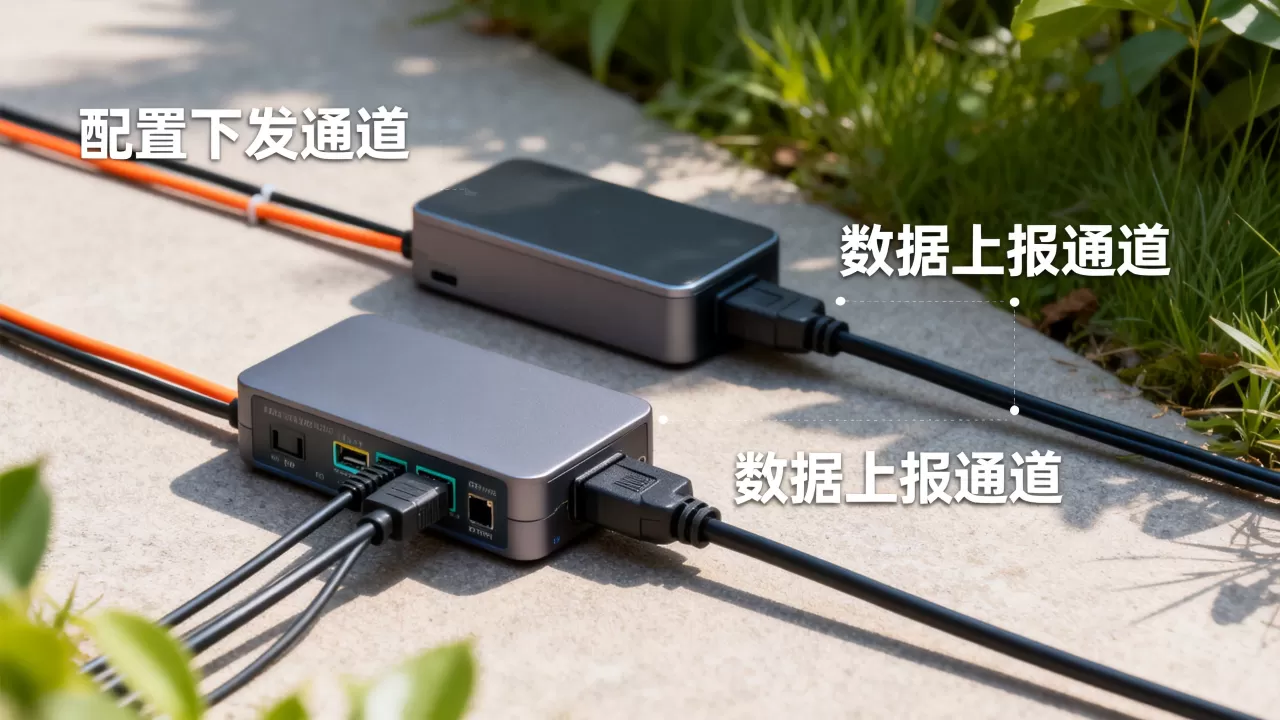
配置下发通道承载的是控制面流量,典型占比只有总流量的1%到3%,但优先级必须设为最高,数据上报通道承载的是数据面流量,占据剩余带宽,允许丢包重传,但不能长期阻塞。
分离的目标明确:下发的动作不因业务流量拥塞而延迟,业务数据不因配置指令而丢失。
通道分离的实操配置步骤
以常见的Linux网关设备为例,假设设备有两张网卡,eth0接业务数据网段,eth1接管理配置网段。
第一步,规划路由表。
echo "201 mgmt" >> /etc/iproute2/rt_tables
ip rule add from 192.168.1.2 table mgmt
ip route add default via 192.168.1.1 dev eth1 table mgmt
此操作让所有从eth1发出的包走独立路由表,不占用eth0的转发路径。
第二步,配置防火墙白名单。
Management网段只允许来源IP为运维跳板机或配置中心的地址访问设备的22端口和8443端口,其余全部拒绝,业务网段不设限制,正常收发MQTT/TCP/UDP数据。
第三步,调整MQTT客户端参数。
业务上报通道的KeepAlive间隔保持默认,配置下发通道建议使用单独的MQTT客户端实例,设置更短的KeepAlive(如10秒),以便快速感知配置通道的连通性变化。
物联网设备通道分离配置:MQTT与CoAP怎么选
很多朋友纠结配置下发到底用MQTT还是CoAP,选型前先想清楚一个问题:你更在意实时性还是更在意省电?
MQTT在配置下发中的优势
MQTT基于长连接,服务端可以主动推送配置到设备端,无需设备频繁轮询,QoS级别最大支持2(恰好一次),保证关键配置不丢不重,对于需要即时生效的指令类操作,MQTT是首选。
CoAP更适合资源受限的场景
CoAP跑在UDP上,负载轻,NAT穿透方便,如果设备是电池供电的传感器节点,没有精力维持长连接,CoAP的观察模式(Observe)可以近似实现服务端到设备的推送,但可靠性和实时性比MQTT弱,需要用Confirmable消息弥补。
角色分工建议
- 下发通道:以MQTT为主,QoS设为1或2,主题建议按层级拆分,例如
config/{device_id}/cmd和config/{device_id}/ack。 - 上报通道:数据量大、实时要求高的用MQTT QoS0或1;数据稀疏、偶尔上报的用CoAP或HTTP POST,减轻连接负担。
通道分离后,配置下发的QoS策略可以独立调整,不会影响数据上行的吞吐效率。这是逻辑隔离带来的最大隐性收益:两套链路可以按各自需要侧重调优。
数据模型设计:配置指令与业务数据的“身份证明”
干净的通道分离还体现在数据模型上,不少项目配置和业务数据共用一套JSON结构,字段互相污染,解析逻辑越写越复杂。
推荐做法是建立独立的配置数据模型:
{
  "msg_type": "config_cmd",
  "config_id": "cfg_20260601_001",
  "timestamp": 1780300800,
  "params": {
    "sampling_interval": 30,
    "fw_version": "2.1.0"
  }
}
字段清晰标注该消息是配置指令,与业务数据上报结构区分开,设备端解析时优先处理配置指令,避免混在业务数据里被延迟处理。
数据安全与运维:通道分离后的重点与难点
通道互锁与故障切换策略
分离后的两条通道不是物理隔离就万事大吉,运维人员平时要检查两件事:配置下发通道是否意外占用业务带宽,业务通道是否反向触达了管理端口。
一台设备长期运行后,路由表可能被异常应用篡改,建议在设备启动脚本里加入路由一致性检查,比对默认路由是否指向正确的网卡,发现异常立即告警并回滚路由表配置。
断网重连与配置风暴治理
设备离线后重新上线,配置通道会第一时间推送最新配置,如果同时有几千台设备重连,配置中心需要做削峰限流,否则会把管理网关打崩,技术上有两个标准操作:
- 配置中心侧做随机延时队列,设备上线请求到达后,延迟0到30秒随机发放配置。
- 设备端做指数退避重连,首次失败等1秒,第二次等2秒,最多等64秒,避免所有设备齐步重连。
通道分离后的防火墙规则速查
| 方向 | 源地址段 | 目标端口 | 协议 | 用途 |
|---|---|---|---|---|
| 管理网段到设备 | 运维/配置中心IP | 22, 8443 | TCP | 配置下发、远程维护 |
| 设备到管理网段 | 设备管理IP | 443 | TCP | 主动注册、上报状态 |
| 业务网段到设备 | 任意/业务服务器 | 1883, 8080 | TCP/UDP | 数据上报 |
| 全部到设备 | 不允许 | 23, 3389 | TCP | 禁用危险端口 |
此表可直接作为安全基线使用,具体项目中建议关闭所有非必要端口,仅保留配置和管理所需的最小集合。
私有化部署与多机房场景下通道分离的注意事项
配置下发通道和数据上报通道分离,在公有云环境下执行比较简单,只要多建几个VPC和子网就能搞定,但私有化部署或跨地域多机房环境下,情况复杂得多。
电信级专线场景下的通道规划
政务云、金融专网项目,设备接入常走运营商专线APN,此时可以要求运营商分配两个独立的APN:
- APN-A:用于配置下发,按条计费,带宽按需扩容,上限设低,成本可控。
- APN-B:用于数据上报,按流量计费,带宽弹性扩缩容,应对突发数据高峰。
两种APN在设备侧映射为两个虚拟接口,互不连通,即使一个APN故障,另一个仍可工作,不会出现“配置下不进去、数据传不上来”的双向瘫痪。
跨地域场景下的通道时延差异
国内跨地域专线时延差异明显,比如从华东机房到华南节点,包往返时延可能相差30毫秒以上,配置下发通道对时延敏感,建议把配置中心节点就近下沉到设备集中区域,或使用边缘配置分发节点,避免每次下发都跨骨干网传输。
Q&A:设备配置下发通道与数据上报通道分离后常见问题
Q1:通道分离后,配置下发和业务数据上传出现时间偏差怎么处理?
配置指令携带config_id和timestamp两个字段,设备端记录收到指令的时间和实际应用时间,上报的业务数据中附加当前生效的config_id,后台借此判断数据产生的版本,超过一定时间偏差的数据标记为“旧配置数据”,不参与实时分析,归档至离线处理队列。
Q2:只做逻辑分离不做物理链路分离,效果能达到预期吗?
大多数项目可以达到预期,逻辑分离走的是VLAN或隧道技术,转发路径仍共享物理端口,但在入口处做了严格分流,配置下发与数据上报的流量互不进入对方的处理队列,风险点在于物理端口故障时两条逻辑链路同时中断,预算允许的情况下,建议至少为配置下发通道保留一条备用物理链路。
Q3:设备改造存量项目,追加通道分离需要改硬件吗?
存量设备若是单网卡单SIM卡设计,可以不改硬件,通过软件层面叠加虚拟网卡或修改APN配置实现逻辑分层,设备需要支持多路由表管理,建议内核版本不低于3.10,若设备硬件过于老旧,不具备虚拟接口能力,则只能通过边界网关做流量镜像与分流,效果略打折扣但仍有明显改善。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/726673.html