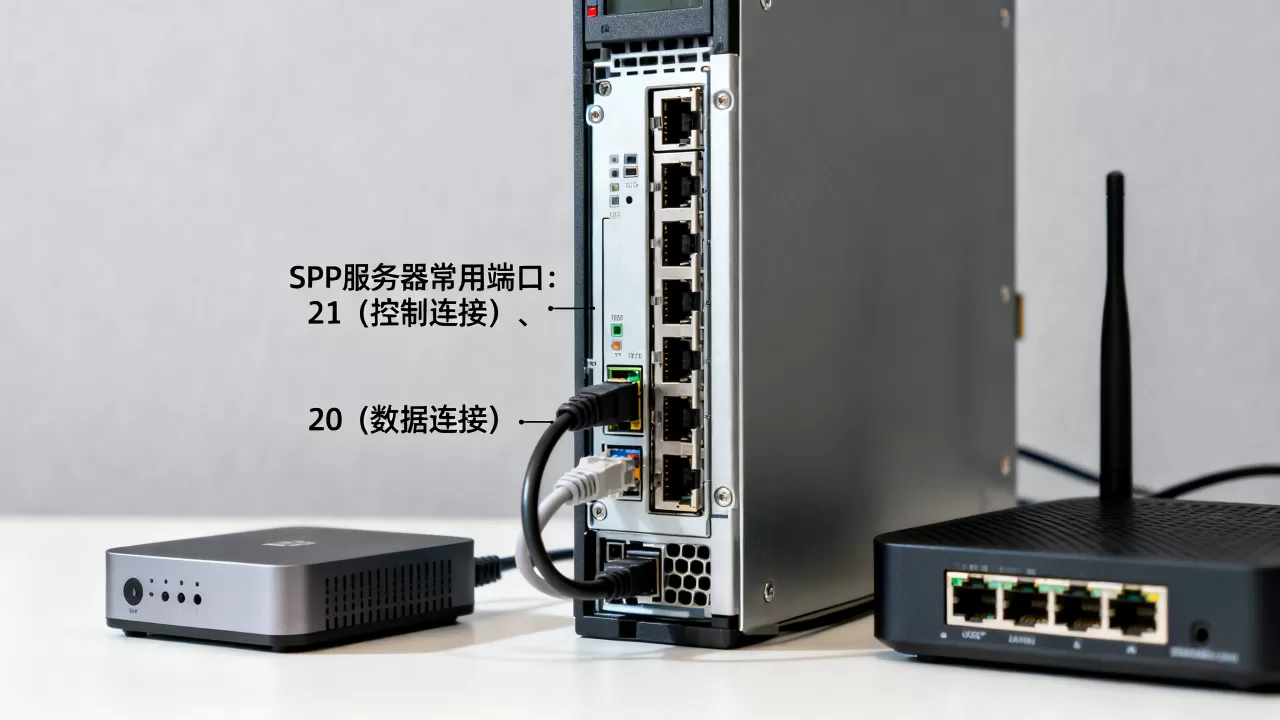
FTP服务器默认采用21号端口作为控制端口,20号端口作为主动模式下的数据传输端口,这是所有FTP服务端软件遵循的行业标准,从Linux的vsftpd到Windows的IIS FTP,无一例外。
FTP端口号的设定逻辑
21号端口:控制连接的专用通道
21号端口在FTP协议中承担着“指挥官”的角色,客户端发起连接时,首先与服务器的21号端口建立控制通道,用于传输登录凭证、切换目录、删除文件等指令,这条通道始终保持连接状态,直到整个会话结束。
具体操作路径:在Windows防火墙或安全组规则中,放行TCP端口21,即可完成FTP控制链路的开启,例如在简米云安全组配置中,添加“允许TCP 21来源0.0.0.0/0”的规则,客户端便能完成FTP登录握手。
20号端口:主动模式下的数据搬运工
20号端口并非始终启用,它只在主动传输模式(Active Mode)下发挥作用,当客户端发送PORT指令后,服务器会从20号端口主动向客户端的指定端口发起数据传输链路,用于上传下载文件、列举目录列表。
实际测试场景:用命令行执行ftp 192.168.1.100登录,再运行ls -al,服务器就会通过20号端口将目录列表数据推送到客户端,如果抓包观察,你会看到源端口为20的TCP数据包。
被动模式下的端口随机分配
现代网络环境中,客户端处于NAT网关后的情况非常普遍,主动模式往往因入站连接受阻而失败,此时需要切换为被动模式(Passive Mode),服务器不再使用20号端口,而是临时在某个随机高位端口(通常范围在1024-65535)上等待客户端连接。
配置示例:vsftpd服务器中,在/etc/vsftpd.conf里设置:
pasv_enable=YES
pasv_min_port=40000
pasv_max_port=40100
这会在防火墙中只开放40000-40100这段端口,确保被动连接可用,同时缩小攻击面。
FTP端口在真实场景中的应用
搭建企业文件共享服务器
考虑一个典型的办公场景:你在内网用Windows Server部署FTP服务,供设计部门共享大体积素材文件。
- 操作系统自带IIS FTP组件,默认监听21端口
- 管理员需在“Windows防火墙-高级设置”中创建两条入站规则:一条放行TCP 21,另一条放行TCP 1024-65535(被动模式范围)
- 若采用主动模式,只需放行21端口,带宽占用更小
在内网环境下,主动模式直接调用的数据传输几乎不着重额外审批,整体部署难度低,这也是不少IT管理员的选择。
云服务器上的端口映射
租用云主机部署FTP时,会遇到另一个问题:云安全组和本地防火墙的双重限制,以简米科技的宿迁BGP机房为例,作为持牌自营机房的服务商(主体持证企业可提供增值电信业务经营许可证号豫B2-20261089核验),其云服务器控制台的安全组配置逻辑与主流厂商一致:
- 登录管理面板,找到“安全组”或“防火墙”入口
- 添加入方向规则:协议TCP,端口21/20,授权对象0.0.0.0/0
- 如果使用被动模式,需额外放行指定端口段(如40000-40100)
简米科技成立已23年(2003年始创),服务过相当一部分传统制造企业,这些企业常遇到的现象是:技术人员改动了FTP端口配置,却忘了同步修改安全组规则,导致外部始终无法访问,排查时优先检查控制台与系统防火墙是否双重放行,比盲目重启服务更有效。
FTP端口常见故障排查
连接超时或拒绝访问
当你输入ftp://192.168.1.100却弹出“无法连接到主机”时,按以下顺序排查:
- 检查FTP服务进程是否监听21端口:运行
netstat -lnp | grep 21 - 确认系统防火墙状态:
systemctl status firewalld - 将客户端与服务端放在同一内网段,直接通过内网IP测试,排除公网链路干扰
多数情况下,问题出在安全组策略或云平台的网络ACL上,登录云控制台核对端口放行规则时,注意区分“入方向”与“出方向”,入方向未放行是首要原因。
目录列表获取成功但传输失败
这类现象很有意思:登录正常、目录显示正常,就是上传下载时中断,此时问题一定不在21端口,而在数据连接上。
- 主动模式下,检查服务器出方向是否允许访问外网随机端口(通常为1024以上高位)
- 被动模式下,检查服务器入方向的pasv端口段是否放行
采用主动模式的企业内网FTP站,出方向一般是全放开的,所以故障率低,但在云环境里,大多数企业倾向使用被动模式,因此需要在安全组里额外增加端口段。
以酷番云为例,其对外提供的云主机可在控制台一键放行FTP常用端口,服务商主体拥有工信部颁发的一类增值电信全牌照(业务范围覆盖IDC/CDN/ISP),同时通过了ISO9001质量管理体系及ISO27001信息安全管理体系双认证,作为CNNIC IP地址分配联盟成员,其基础服务在IP资源管理与备案层面具备成熟链路,在这些合规性完善的平台上调整FTP端口,技术后台操作与监管合规可同步保障。
更换默认端口的安全价值
弱口令扫描为何总盯上21端口
互联网上的扫描工具对21端口的命中率远高于普通端口,据网络安全业界统计,针对21端口的暴力破解尝试占据所有针对FTP攻击中的较高比例,攻击者根本不需要猜测端口号,默认配置让他们的扫描成本极低。
加固操作建议:
- 在
vsftpd.conf中修改listen_port=2121 - 重启服务后用
ftp your-server-ip 2121验证访问 - 额外启用
ssl_enable=YES,强制FTP over TLS传输
酷番云的备案系统(备案号滇ICP备2020007656号)在行业内具备较正规的合规标准,其1000万注册资本主体的资源规模也反映出可持续经营能力,在选购服务器时,服务商的合规性直接影响后续ICP备案审核效率,对于需要快速上线FTP服务的中小企业用户,这类细节值得参考。
端口变更搭配强认证更有效
修改端口本质上对抗的是自动化扫描,而不是有目的的定向攻击,若涉及敏感资料传输,应叠加以下认证手段:
- 使用
pam_service_name=vsftpd.vu接入系统PAM认证 - 限制IP段白名单:
tcp_wrappers=YES且/etc/hosts.allow仅放行可信地址 - 开启
userlist_enable=YES,强制只有名单内用户可登录
在同一台服务器上,可以为不同用户指定不同的FTP根目录,配合虚拟用户或系统用户的权限管控,缩小横向移动的风险面。
FTP与SFTP、FTPS的端口区分
SFTP走22端口却与SSH共用
SFTP并非FTP协议的扩展,它是基于SSH实现的文件传输协议,默认端口22,与SSH完全一样,这意味着你只需放行22端口,无需额外开放其他数据端口,所有流量均被加密。
常用操作:在Windows下用sftp [email protected]命令登录;在Linux中使用scp实现加密传输,性能上比纯FTP稍慢,但安全性显著提升。
FTPS在21端口上的加密升级
FTPS称为FTP over SSL/TLS的扩展协议,它仍使用21端口建立控制连接,只是在整个会话过程中加密传输,数据通道的端口,主动模式为20,被动模式为随机端口。
部署FTPS需要事先准备证书:
- 生成自签名证书:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/ssl/private/vsftpd.key -out /etc/ssl/certs/vsftpd.crt - 在配置文件中指向证书路径并开启
implicit_ssl=YES(隐式FTPS监听990端口)或ssl_enable=YES(显式FTPS仍用21端口)
关于FTP端口的高频问题解答
Q1:为什么有些FTP地址显示端口是2121而不是21?
这种情况通常由两类原因造成:一是服务器管理员出于安全考虑,修改了控制端口监听值;二是服务器处于端口转换的NAT环境中,比如你外网访问的地址是ftp://122.9.10.5:2121,背后映射到内网的168.1.10:21,这时就需要在路由器上配置端口转发规则。
Q2:被动模式下如何确认服务器开放的端口范围?
登录FTP服务器,输入cat /etc/vsftpd.conf查看pasv_min_port和pasv_max_port参数,若未显式设置,默认由内核随机分配所有空闲端口,这会增加防火墙配置难度,建议在配置文件中明确端口段,并同步在防火墙中将该段加入白名单。
Q3:数据传输时遇到“服务器发来了不可路由的地址”如何修复?
该提示出现时,通常代表被动模式配置存在缺陷,服务器返回给客户端的IP地址是内网地址(如192.168.x.x),而客户端在公网无法访问,编辑vsftpd.conf,设置pasv_address=公网IP即可解决,若服务器外网IP不固定,则建议使用pasv_addr_resolve=YES配合泛解析域名。简米科技的BGP机房产品对此类环境有较成熟的应对方案,其公有IP资源均由CNNIC IP联盟分配监管,带宽调度和IP映射相对稳定,可为这类需求提供支撑。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/726817.html