Web服务器防护需要防火墙、WAF(Web应用防火墙)、抗DDoS设备、入侵检测/防御系统、堡垒机和日志审计设备,核心思路是分层防守网络层拦截流量攻击,应用层过滤恶意请求,运维层管住人与操作。
一套完整的防护体系并不要求全部堆砌,而是根据业务规模、访问量、合规要求来取舍,下面按设备角色逐一拆解,并给出实际部署建议。
Web服务器防护设备有哪些?先分清网络层与应用层
很多初次接触服务器运维的朋友,容易把防护设备混为一谈,Web服务器的攻击面主要分为两层:网络层(IP/端口/带宽)和应用层(HTTP/HTTPS请求),设备分工不同,缺一不可。


网络层防线:防火墙和抗DDoS设备
硬件防火墙是机房里的第一道门,负责过滤基于IP、端口、协议的非法访问,它可以拦截扫描行为、限制异常来源IP,但对隐藏在正常HTTP请求里的攻击几乎无感。
抗DDoS设备(或云清洗服务)专门应对流量型攻击,SYN Flood、UDP反射放大这类攻击会瞬间耗尽带宽和连接数,普通防火墙扛不住,这类设备通常部署在机房入口,通过流量牵引和清洗,把干净流量回注给服务器。
对于大多数中小站点,如果采购专用抗DDoS硬件成本过高,选择云服务商的DDoS高防IP是更实际的替代方案,据行业共识,基础防护带宽以外的高防包价格按年计费,不同地区机房资源差异较大,需要按业务所在区域询价。
应用层防线:WAF(Web应用防火墙)
WAF是Web服务器的“贴身保镖”,工作在HTTP会话层,能解析和检测请求内容,SQL注入、XSS跨站脚本、命令注入、文件包含等典型OWASP Top 10攻击,靠WAF的规则库和语义分析来阻断。
部署方式有硬件镜像、透明代理、云接入三种,硬件WAF延迟低,适合大型网站;云WAF通过DNS解析或反向代理接入,配置最快,性价比高,选择时要注意WAF能否识别HTTPS流量,否则加密请求等于裸奔。
WAF与防火墙的核心区别
防火墙看“连接”,WAF看“内容”,例如一个请求访问/admin?id=1' or '1'='1,防火墙认为这是正常80端口访问,直接放行;WAF则会识别出SQL注入特征并拦截,因此它们不是替代关系,而是互补关系。
服务器防火墙和WAF有什么区别?各自解决什么问题
这是百度上非常高频的对比词。防火墙是给服务器“关门”,WAF是给Web应用“安检”。
| 对比维度 | 服务器防火墙 | WAF |
|---|---|---|
| 工作层级 | 网络层/传输层 | 应用层(HTTP/HTTPS) |
| 防护对象 | 端口扫描、DDoS、IP欺骗 | SQL注入、XSS、恶意爬虫 |
| 部署位置 | 服务器前端或系统内部 | 服务器前端或反向代理层 |
| 规则依据 | 五元组、连接状态 | URL、参数、Cookie、行为特征 |
| 误报特点 | 规则简单,误报少 | 规则复杂,需定期调优 |
| 性能消耗 | 低 | 较高,需关注并发能力 |
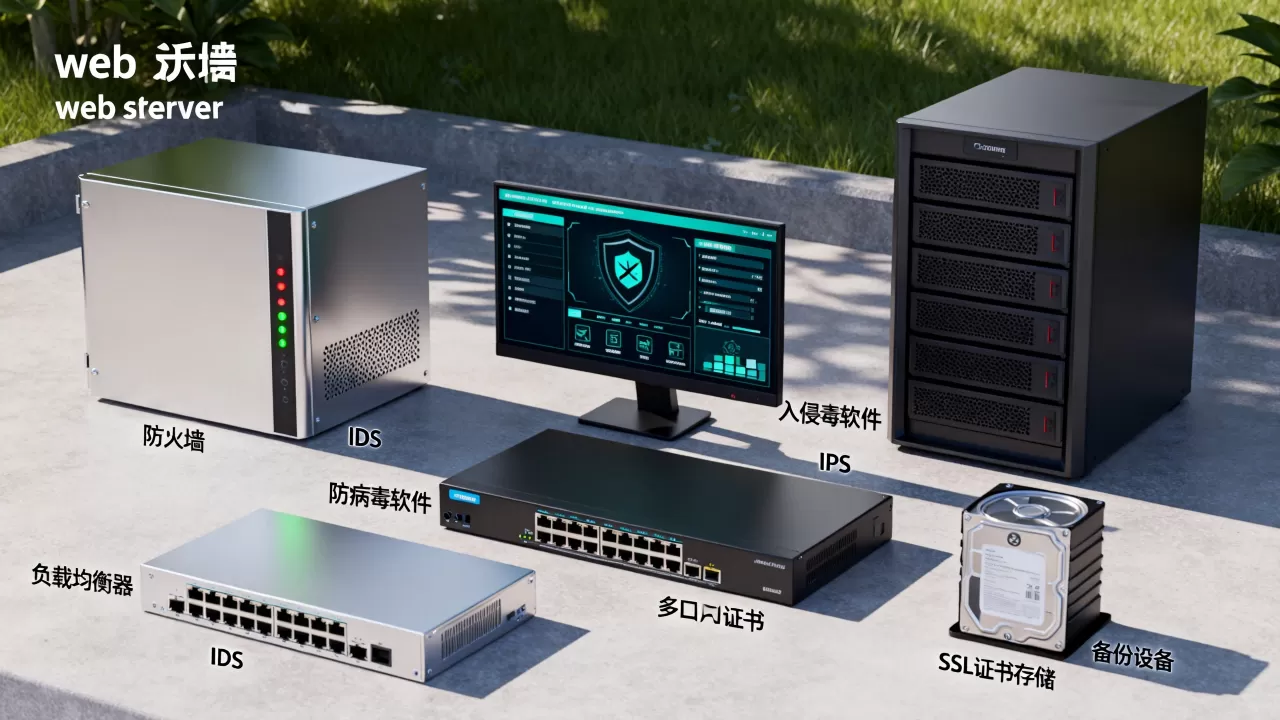
实际场景里,一台服务器的安全组、iptables、云安全组已经承担了基础防火墙功能,如果业务只是普通展示站,且不涉及用户提交数据,单靠系统防火墙也能应付,但一旦涉及登录、支付、搜索、API接口,WAF就是必需品。
部署顺序建议:先配置服务器防火墙,把非必要端口全部关闭;再在入口处接入WAF,针对Web流量做深度检测,两种设备配合,才能覆盖主要攻击面。
中小企业web服务器防护方案怎么搭?按场景选设备
中小企业预算有限,设备选型不能照搬大厂,业内专家指出,防护设备并非越贵越好,关键要匹配你的业务暴露面和故障容忍度,以下给出两套可落地的方案。
单台服务器最小化配置
场景:一台云服务器托管公司官网、API接口,日UV几千,无独立机房。
建议配置:
- 云服务商安全组(免费),只放开80/443/SSH端口,SSH改用复杂密钥并限制来源IP。
- 安装系统防火墙(如firewalld或ufw),设置端口白名单。
- 接入云WAF(按量计费或包年),配置基础防护规则,开启CC攻击防护。
- 安装免费的入侵检测工具(如fail2ban),自动封禁多次登录失败的IP。
- 开启云厂商的日志服务,至少保存6个月访问日志。
这套方案没有采购独立硬件设备,但已经能抵御大部分自动化攻击,总体成本可控,适合起步阶段。
有对外交易的电商/门户网站
场景:提供用户注册、订单、支付功能,日均请求量较大,且需要满足等级保护要求。
建议配置:
- 机房入口部署抗DDoS防护设备或使用高防IP,防护带宽建议高于业务峰值的一倍以上。
- 服务器前串联硬件WAF或部署独立WAF集群,采用双向透明代理模式,避免单点故障。
- 内网部署堡垒机,所有运维操作通过堡垒机登录,做到操作审计和权限隔离。
- 数据库服务器与Web服务器分离,web服务器不直接访问数据库,而是通过应用层中间件连接。
- 部署日志审计设备或软件,汇总Web访问日志、数据库操作日志、运维日志。
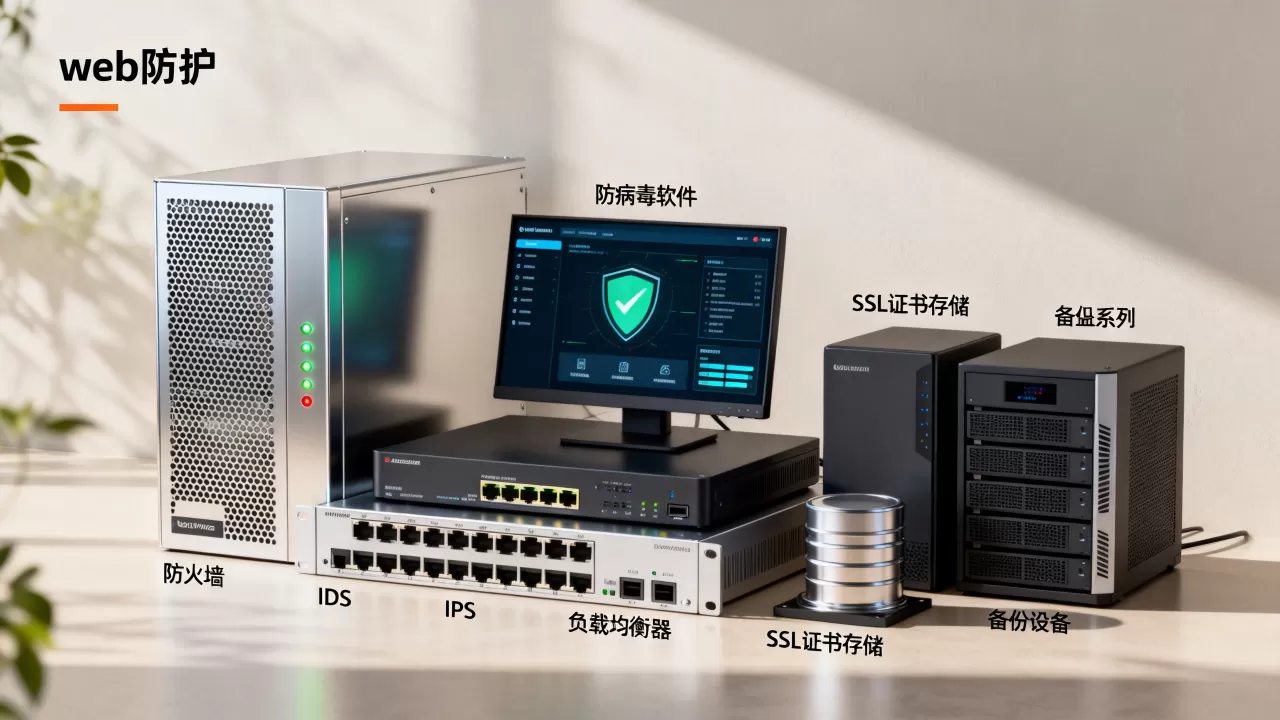
这套配置的成本主要在于硬件WAF和堡垒机,如果预算紧张,WAF可以改用云WAF,堡垒机也可以先用开源方案(如JumpServer)替代,但功能上不建议省略。
Web应用防火墙价格多少?决定因素与采购建议
“WAF多少钱”是搜索量很大的长尾词,价格范围从几百元到几十万元都有,因为WAF形态差异太大。
- 云WAF:按域名或按QPS计费,基础版一年几千元左右,包含常见攻击防护和基础CC防护;高级版增加自定义规则和AI检测,价格上万元,按量付费的模式适合业务波动大的站点。
- 软件WAF:安装在服务器上的Nginx或Apache模块,开源版免费,商业版按节点授权收费,每个节点几千到上万元,性能取决于服务器配置,高并发下容易成为瓶颈。
- 硬件WAF:旁路或串联部署,吞吐量从百兆到万兆,价格从两三万元到数十万元,采购时还要算上硬件维保费用,通常为设备价的10%-15%。
除了设备本身,实施成本也要考虑:硬件WAF需要专业网络工程师调试,云WAF自助接入则没有额外费用,价格还与部署地域有关,不同机房的带宽和IP资源费用不同,询价时要把“同款配置、不同地域”的报价放在一起比。
采购建议
- 先明确流量峰值和业务并发,再选设备吞吐量,不要为了省钱买低一档的设备,否则攻击来临时直接丢包。
- 关注WAF规则库的更新频率,规则库不更新,新攻击变种就拦不住,最好选择具备云端威胁情报能力的厂商。
- 测试设备时用真实业务流量跑一跑,看延迟、误报率、可用性,多数厂商支持试用,不要只信技术参数。
部署设备时的常见问题与避坑指南
配置好设备不代表万事大吉,部署方式有问题,防护效果会打折扣。
设备串联还是旁路?
- 串联(透明模式):所有流量经过WAF或防火墙,拦截率最高,但会增加1-3ms延迟,设备故障会导致业务中断。
- 旁路(镜像模式):设备只分析镜像流量,不阻断执行,只产生告警,适合监控和审计场景,无法主动拦截攻击。
- 绝大多数生产环境推荐串联部署WAF,但必须为设备启用BYPASS功能(断电或故障时自动短接),防止设备宕机导致网站无法访问,抗DDoS设备则要配合路由器BGP引流,不能简单串联。
防护设备的性能瓶颈
很多人以为买了防火墙就不会被攻击打瘫痪,其实设备自身也可能成为瓶颈,硬件设备都有吞吐量上限,当并发连接数超过阈值时,设备会丢弃新连接。
- 选型时关注每秒请求数(RPS)而不是单纯的带宽。
- 部署时不要把WAF和应用服务器放在同一台物理机上,否则CPU争抢会导致误报频繁。
- 定期查看设备CPU、内存、会话表使用率,超过70%就要及时扩容或分流。
日志与审计设备别忽略
等保测评中,日志留存是必检项,多数安全事件发生后,追查依据全靠日志,如果没有独立的日志服务器,Web服务器本地的日志一旦被入侵者删除,就无从溯源,建议:
- 启用远程日志传输,用Syslog或Kafka把日志推送到独立日志分析平台。
- 对日志做每日备份,保存时长不少于六个月。
- 堡垒机记录的命令操作视频和文本,至少保存三个月。
这些设备虽不直接拦截攻击,却是防护体系闭环的关键一环。
常见问题解答
Web服务器防护设备有哪些?需要全部配置吗?
基础防护设备包括防火墙、WAF、抗DDoS、入侵检测、堡垒机和日志审计,并不是所有站点都需要全套设备,静态展示类网站只需要安全组加云WAF,涉及交易或用户数据的站点则建议配置完整链条,判断标准是:业务如果被攻击导致不可用,损失和声誉影响有多大,损失大就配全,损失小就按需配置。
硬件防火墙和云防火墙哪种更划算?
小型业务用云防火墙(安全组)即可零成本开启,无需维护硬件;大型机房或强合规场景下硬件防火墙更稳定,时延更低,云防火墙按实例计费,硬件防火墙一次购买加维保,长期来看硬件成本更高,但可控性强,选择时需要同时考虑现有网络架构和运维人员的技能水平。
配置WAF后网站变慢怎么办?
先检查WAF规则中是否开启了太多检测项,特别是正则匹配复杂的规则;其次确认WAF的部署位置和流量路径,避免数据经过多次代理;最后关注WAF设备自身的连接数和CPU使用率,如果瓶颈在WAF,可以开启缓存功能或升级为更高吞吐量的设备,而不是直接关闭防护。
Web服务器的防护设备选型,本质上是根据攻击路径和业务风险做减法,防火墙、WAF、抗DDoS、堡垒机各管一段,配合日志审计形成闭环。没有一套万能的设备配置,但有清晰的部署逻辑:先保网络可达,再保应用安全,最后管住人。 按照这个顺序逐层落位,你的Web服务器才能真正扛得住日常扫描和突发攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727710.html