如何搭建一个大型DNS服务器:先想清楚架构再动手
制作一个大型DNS服务器的核心路径是:先量化访问规模,再选对软件栈与部署形态,最后通过压测、监控和加固形成闭环。别一上来就买机器,很多团队栽在“规模误判”上把几万QPS当成海量流量,结果堆了两倍硬件,运维成本暴涨。
先定义“大型”:你的QPS目标是多少
行业共识认为,能把百万级QPS稳定扛下来的权威DNS集群,才算摸到“大型”的门槛,但这不是唯一指标,还要看并发连接数、区域(Zone)数量和更新频率。

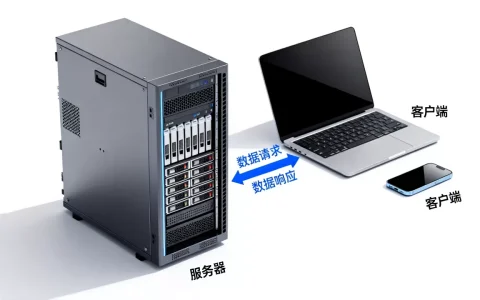
- 权威DNS:负责对外解析你名下的域名,侧重读性能与数据一致性。
- 递归DNS:替终端用户追查结果,侧重缓存命中率与抗污染能力。
这两类服务器的优化方向完全不同,你如果做的是公共服务,比如为运营商或园区提供递归解析,那要求会更高;如果只是托管自家业务域名,压力通常小一个量级,先对着业务场景写清楚需求,再往下走。
选对软件和硬件:大型DNS服务器的地基
大型DNS服务器的性能,一半由软件架构决定,一半由硬件配置兜底,别指望靠堆内核参数解决架构缺陷。
软件选型:不止BIND一个答案
- BIND:老牌方案,功能全,文档多,但单线程模型在高并发下容易成为瓶颈。
- PowerDNS:数据库后端,适合区域数量特别多、需要频繁动态更新的场景。
- Knot DNS:近年崛起的高性能方案,多线程设计,单机吞吐能力很突出。
- 自带缓存的服务:如Unbound用于递归侧,配合上游过滤能省不少心。
给你一张对比表格,便于直观判断:
| 软件 | 性能表现 | 运维难度 | 适用场景 |
|---|---|---|---|
| BIND | 一般,单线程为主 | 中等,成熟稳定 | 传统企业,中小规模 |
| PowerDNS | 较强,支持多后端 | 中等,依赖数据库 | 域名量大、需频繁增删 |
| Knot DNS | 强,多线程优 | 偏高,配置较新 | 高并发权威DNS |
| Unbound | 强,缓存优秀 | 偏低 | 递归服务,企业内网 |
硬件配置:别按中低端标准买
- CPU:高主频比多核更重要,DNS查询是典型的低延迟计算任务。
- 内存:权威DNS按区域数量算,递归DNS按缓存容量算,给缓存留的充足率,能显著减少回源。
- 磁盘:用SSD做系统盘和ZONE文件存储就够了,不需要昂贵的NVMe阵列。
- 网卡:万兆起步,多队列网卡在压测时会帮你挡掉不少麻烦。
大型DNS服务器配置方案对比:自建、托管与混合模式
这是预算和掌控力的博弈,企业DNS服务器选型标准里,最常吵的就是这条路。
- 纯自建:完全掌控,但机柜、带宽、硬件的折旧成本都要自己背,适合有专业运维团队的大厂。
- 托管服务:把DNS交给云厂商或第三方DNS服务商,按查询量付费,省心,但大流量下账单可能吓人。
- 混合模式:自建权威节点做核心数据源,同时用云厂商的免费或低价服务做流量卸载,这是不少中型互联网公司的折中做法。
在对比成本时,别只看服务器本身,还要看带宽费用。大型DNS节点的带宽峰值通常很吓人,如果托管在机房,那这部分月结账单可能比机器租赁费还高,建议把流量曲线拉出来算清楚,再决定走哪条路,例如在北京地区机房租约,一个独立机架位含电费和BGP带宽的月成本,足以再买一台新服务器。
高并发DNS服务器怎么搭建:从选型到压测的完整路径
假设你决定自建,用一套最常见的开源组合来过一遍流程,这里以BIND为例,因为它的坑最少。
实践:一套基础BIND配置
# 安装(CentOS/RHEL系列)
yum install bind bind-utils -y
# 编辑主配置文件
vim /etc/named.conf
options {
    listen-on port 53 { any; };
    listen-on-v6 port 53 { any; };
    recursion no;               # 权威服务器关掉递归,防止被滥用
    allow-query { any; };       # 根据你的用户IP段收紧
    allow-transfer { none; };   # 只允许从服务器来拉数据
    dnssec-validation no;
};
# 创建区域文件并配置权限
vim /var/named/example.com.zone
chown root:named /var/named/example.com.zone
chmod 640 /var/named/example.com.zone
# 检查并启动
named-checkconf /etc/named.conf
named-checkzone example.com /var/named/example.com.zone
systemctl enable named && systemctl start named
把单机扩展成集群
单台机器即使性能再好,也扛不住机房断网或硬件故障,大型DNS的核心技术叫Anycast,它让多个节点共用同一个IP,用户请求会路由到最近且健康的节点。
- 向ISP申请一段自己的IP段,并配置BGP协议。
- 在每个机房部署同一套配置文件和数据同步机制。
- 用脚本或工具监控节点健康状态,不健康的节点自动从BGP路由中撤回。
没有独立AS号的话,也可以退而求其次,用DNS负载均衡设备或LVS层转发,效果不如Anycast彻底,但胜在部署难度低。
性能调优的三个细节
- 关闭递归:对权威DNS来说,这既能防DDoS放大攻击,又能省下大量计算资源。
- 调大并发队列:修改系统文件描述符上限,并开启TCP Fast Open,能明显改善大包查询场景。
- 用EDNS Client Subnet:如果你的递归服务面向全国用户,用它让CDN更精准地调度,能间接降低回源压力。
所有配置跑通后,压测环节绝对不能省,用dnsperf模拟真实查询流量,逐步加压到目标QPS的1.5倍,观察错误率和延迟抖动,优化后,再跑一次,直到性能曲线成为平滑直线。
自建DNS服务器多少钱:成本与运维的取舍
业内专家指出,自建大型DNS的账面上,硬件采购只占小头,带宽、机房和人力才是长期持有成本的大头。
- 硬件:一台双路CPU、64GB内存的机架式服务器,按市场行情在两三万元范围内,买两台形成冗余就是四到六万。
- 带宽:DNS流量虽小,但报文极小、频率极高,万兆带宽包月费用,一线城市机房一年下来,够换一批硬件。
- 机房:北京、上海等资源紧张的地域,机柜价格比二三线城市高出不少。
- 人力:7×24小时的值班响应机制,加上与ISP协调路由的沟通成本,往往比硬件更烧钱。
不少中型公司的真实选择是:用托管服务做主要流量入口,自建两到三个零散节点做兜底和灾备,这样既能保住核心解析数据的自主权,又不用扛着惊人的带宽账单。
监控与安全:大型DNS服务器怎么运维
搭建完成只是开始,运营阶段的核心是让监控变得“可信”。
- 用
rndc stats或Knot的指标接口输出查询量、失败率、响应时间。 - 再接Prometheus和Grafana,把数据画成仪表盘,设置告警阈值,比如平均延迟超过50毫秒时触发告警。
- 定期用全球分布的拨测节点模拟用户请求,比机房内自测更有参考价值。
- 安全侧要开启DNSSEC签名,防止缓存污染;同时用ACL把递归服务限制在信任IP段内。
记住一个原则:DNS是无状态的,这既是优势也是隐患,无状态让扩容变得简单,但也让它更容易被大流量IPv6放大攻击打垮,通常要在网络入口部署流量清洗设备,配合防火墙策略,封掉非53端口的异常包。
关于大型DNS服务器搭建的常见问题
搭建一个大型DNS服务器需要什么资质?
给公众提供域名解析服务不需要单独申请特殊牌照,但网站服务涉及的ICP备案流程还是要走的,如果服务面向特定企业或内部网络,则只需要做好网络安全等级保护备案,行业普遍的做法是,把递归服务和权威服务分离,权威侧完全不开放递归权限,尽量避免不必要的合规风险。
企业DNS服务器选型标准里,优先级怎么排?
稳定性高于一切,其次是性能指标和运维友好度,选型前先做3到6个月的流量统计,评估峰值QPS、区域数量和更新频率,再对照软件特性选型,如果你对这几个数值没有明确概念,说明还没达到自建的门槛,沿用云服务商方案更稳妥。
用什么工具能压测出高并发DNS服务器的真实上限?
dnsperf是业内常用的压测工具,能按指定QPS发送查询请求并输出错误率。queryperf同样是BIND出品的简单压测工具,除了它们,你还可以构造随机域名流,模拟真实解析场景,测试时注意把客户端和服务端部署在不同的机器上,否则网络栈会成为压测瓶颈,结果没有参考价值。## 如何搭建一个大型DNS服务器:先想清楚架构再动手
制作一个大型DNS服务器的核心路径是:先量化访问规模,再选对软件架构与部署形态,最后用压测、监控和安全加固形成闭环。别急着买机器,很多团队栽在“规模误判”上,把几万QPS当成海量流量,结果堆了一倍硬件,运维成本翻了几番。
先定义“大型”:你的QPS目标是多少
行业共识认为,能把百万级QPS稳定扛下来的权威DNS集群,才算摸到“大型”的门槛,但这不是唯一指标,还要看并发连接数、区域(Zone)数量和更新频率。
- 权威DNS:负责对外解析你名下的域名,侧重读性能与数据一致性。
- 递归DNS:替终端用户追查结果,侧重缓存命中率与抗污染能力。
这两类服务器的优化方向完全不同,如果你做的是公共服务,比如为运营商或园区提供递归解析,那要求会更高;如果只是托管自家业务域名,压力通常小一个量级,先对着业务场景写清楚需求,再往下走。
选对软件和硬件:大型DNS服务器的地基
大型DNS服务器的性能,一半由软件架构决定,一半由硬件配置兜底,别指望靠改内核参数解决架构缺陷。
软件选型:不止BIND一个答案
- BIND:老牌方案,功能全,文档多,但单线程模型在高并发下容易成为瓶颈。
- PowerDNS:数据库后端,适合区域数量特别多、需要频繁动态更新的场景。
- Knot DNS:近年崛起的高性能方案,多线程设计,单机吞吐能力很突出。
- Unbound:专注递归场景,自带缓存和转发能力,适合做企业内网解析器。
给你一张对比表,便于直观判断:
| 软件 | 性能表现 | 运维难度 | 适用场景 |
|---|---|---|---|
| BIND | 一般,单线程为主 | 中等,成熟稳定 | 传统企业,中小规模 |
| PowerDNS | 较强,支持多后端 | 中等,依赖数据库 | 域名量大、需频繁增删 |
| Knot DNS | 强,多线程优化 | 偏高,配置较新 | 高并发权威DNS |
| Unbound | 强,缓存优秀 | 偏低 | 递归服务,企业内网 |
硬件配置:别按中低端标准买
- CPU:高主频比多核更重要,DNS查询是典型的低延迟计算任务。
- 内存:权威DNS按区域数量算,递归DNS按缓存容量算,给缓存留足空间,能显著减少回源。
- 磁盘:用SSD做系统盘和ZONE文件存储就够了,不需要昂贵的NVMe阵列。
- 网卡:万兆起步,多队列网卡在压测时会帮你挡掉不少麻烦。
大型DNS服务器配置方案对比:自建、托管与混合模式
这是预算和掌控力的博弈,企业DNS服务器选型标准里,最常纠结的就是这条路怎么走。
- 纯自建:完全掌控,但机柜、带宽、硬件的折旧成本都要自己背,适合有专业运维团队的大厂。
- 托管服务:把DNS交给云厂商或第三方DNS服务商,按查询量付费,省心,但大流量下账单可能超出预期。
- 混合模式:自建权威节点做核心数据源,同时用云厂商的免费或低价服务做流量卸载,这是不少中型互联网公司的折中做法。
对比成本时,别只看服务器本身,还要看带宽费用。大型DNS节点的带宽峰值通常很可观,如果托管在机房,这部分月结账单可能比机器租赁费还高,建议把流量曲线拉出来算清楚,再决定走哪条路,例如在北京地区机房租约,一个独立机架位含电费和BGP带宽的月成本,足以再添一台新服务器。
高并发DNS服务器怎么搭建:从选型到压测的完整路径
假设你决定自建,用一套常见的开源组合来过一遍流程,这里以BIND为例,因为它的坑最少,踩坑经验容易在社区里找到。
实操:一套基础BIND配置
# 安装(CentOS/RHEL系列)
yum install bind bind-utils -y
# 编辑主配置文件
vim /etc/named.conf
options {
    listen-on port 53 { any; };
    listen-on-v6 port 53 { any; };
    recursion no;               # 权威服务器关掉递归,防止被滥用
    allow-query { any; };       # 根据你的用户IP段收紧
    allow-transfer { none; };   # 只允许从服务器来拉数据
    dnssec-validation no;
};
# 创建区域文件并配置权限
vim /var/named/example.com.zone
chown root:named /var/named/example.com.zone
chmod 640 /var/named/example.com.zone
# 检查并启动
named-checkconf /etc/named.conf
named-checkzone example.com /var/named/example.com.zone
systemctl enable named && systemctl start named
把单机扩展成集群
单台机器即使性能再好,也扛不住机房断网或硬件故障,大型DNS的核心技术叫Anycast,它让多个节点共用同一个IP,用户请求会路由到最近且健康的节点。
- 向ISP申请一段自己的IP段,并配置BGP协议。
- 在每个机房部署同一套配置文件和数据同步机制。
- 用脚本或监控工具检查节点健康状态,不健康的节点自动从BGP路由中撤回。
没有独立AS号的话,也可以退而求其次,用DNS负载均衡设备或LVS层转发,效果不如Anycast彻底,但部署难度低,适合过渡阶段。
性能调优的三个细节
- 关闭递归:对权威DNS来说,这既能防DDoS放大攻击,又能省下大量计算资源。
- 调大并发队列:修改系统文件描述符上限,并开启TCP Fast Open,能明显改善大包查询场景。
- 启用EDNS Client Subnet:如果你的递归服务面向全国用户,用它让CDN更精准地调度,能间接降低回源压力。
所有配置跑通后,压测环节绝对不能省,用dnsperf模拟真实查询流量,逐步加压到目标QPS的1.5倍,观察错误率和延迟波动,优化后再跑一次,直到性能曲线趋于平滑。
自建DNS服务器多少钱:成本与运维的取舍
业内专家指出,自建大型DNS的账面上,硬件采购只占小头,带宽、机房和人力才是长期持有成本的大头。
- 硬件:一台双路CPU、64GB内存的机架式服务器,按市场行情在两三万元范围内,买两台做冗余就是四到六万。
- 带宽:DNS流量虽小,但报文极小、频率极高,万兆带宽包月费用,在一线城市机房一年下来,足够换一批硬件。
- 机房:北京、上海等资源紧张的地域,机柜价格比二三线城市高出不少。
- 人力:7×24小时的值班响应机制,加上与ISP协调路由的沟通成本,往往比硬件更烧钱。
不少中型公司的真实选择是:用托管服务做主要流量入口,自建两到三个节点做兜底和灾备,这样既能保住核心解析数据的自主权,又不用扛着过重的带宽账单。
监控与安全:大型DNS服务器怎么运维
搭建完成只是开始,运营阶段的核心是让监控变得可信。
- 用
rndc stats或Knot的指标接口导出查询量、失败率、响应时间。 - 接入Prometheus和Grafana,把数据画成仪表盘并设置告警阈值,比如平均延迟超过50毫秒时触发告警。
- 定期用全球分布的拨测节点模拟用户请求,比机房内自测更有参考价值。
- 安全侧要开启DNSSEC签名,防止缓存污染;同时用ACL把递归服务限制在受信IP段内。
记住一个原则:DNS是无状态的,这既是优势也是隐患,无状态让扩容变得简单,但也让它更容易被大流量攻击打垮,通常要在网络入口部署流量清洗设备,配合防火墙策略,封掉非53端口的异常包。
关于大型DNS服务器搭建的常见问题
搭建一个大型DNS服务器需要什么资质?
给公众提供域名解析服务不需要单独申请特殊牌照,但涉及网站服务的ICP备案流程还是要走的,如果服务面向特定企业或内部网络,则需要做好网络安全等级保护备案,常见的做法是,把递归服务和权威服务分离,权威侧完全不开放递归权限,尽量避免不必要的合规风险。
企业DNS服务器选型标准里,优先级怎么排?
稳定性高于一切,其次是性能指标和运维友好度,选型前先做3到6个月的流量统计,评估峰值QPS、区域数量和更新频率,再对照软件特性做选择,如果你对这几个数值没有明确概念,说明还没达到自建的门槛,沿用云服务商方案更稳妥。
用什么工具能压测出高并发DNS服务器的真实上限?
dnsperf是业内常用的压测工具,能按指定QPS发送查询请求并输出错误率。queryperf也是BIND出品的简易压测工具,除了它们,你还可以构造随机域名流,模拟真实解析场景,测试时注意把客户端和服务端部署在不同机器上,否则网络栈会成为压测瓶颈,结果失去参考价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/729243.html