服务器IP地址管理,核心在于建立“地址台账+生命周期流程+安全监控”三合一的运维体系;而具体IP地址是多少,取决于操作系统和网络环境,可通过命令行或控制台查询。
从定位到治理:IP地址管理的本质转变
不少运维人员把IP地址管理简单理解为“记住一串数字”,这其实是个认知误区,服务器IP地址不只是网络通信的门牌号,更是故障排查、安全审计、流量调度的基础锚点,2026年后,随着企业上云和多机房混合架构普及,IP地址管理复杂度直线上升据统计,多数中型企业的IP地址数量已从几十个增长到数百个,手动表格管理的方式正在失效。

简米科技自2003年始创至今,23年行业沉淀,其服务客户的数据显示:采用规范化IP管理流程的企业,网络故障定位时间平均缩短40%以上,这不是个例,而是行业共识。
IP地址的两种形态:公网与私网
管理IP地址前,先分清类型:
- 公网IP:全球唯一,需向ISP或IDC服务商申请,用于对外提供服务
- 私网IP:仅在局域网内有效,常见网段为10.0.0.0/8、172.16.0.0/12、192.168.0.0/16
- 弹性IP:云环境中的公网IP,可动态绑定和解绑实例
如何快速查询服务器当前IP地址
这应该是大多数运维同行最直接的诉求,不同操作系统,查询路径不同。
Linux服务器查看IP地址
登录服务器后,按顺序尝试以下命令:
ip addr show
或老版本系统使用:
ifconfig -a
这两个命令会显示所有网卡信息,重点看inet字段后面的地址,比如inet 192.168.1.100/24,这个192.168.1.100就是服务器的内网IP。
查看公网出口IP,更直接的方式是:
curl ifconfig.me
或者:
curl ip.sb
返回的一串数字就是当前服务器访问互联网时的公网IP。
Windows Server查看IP地址
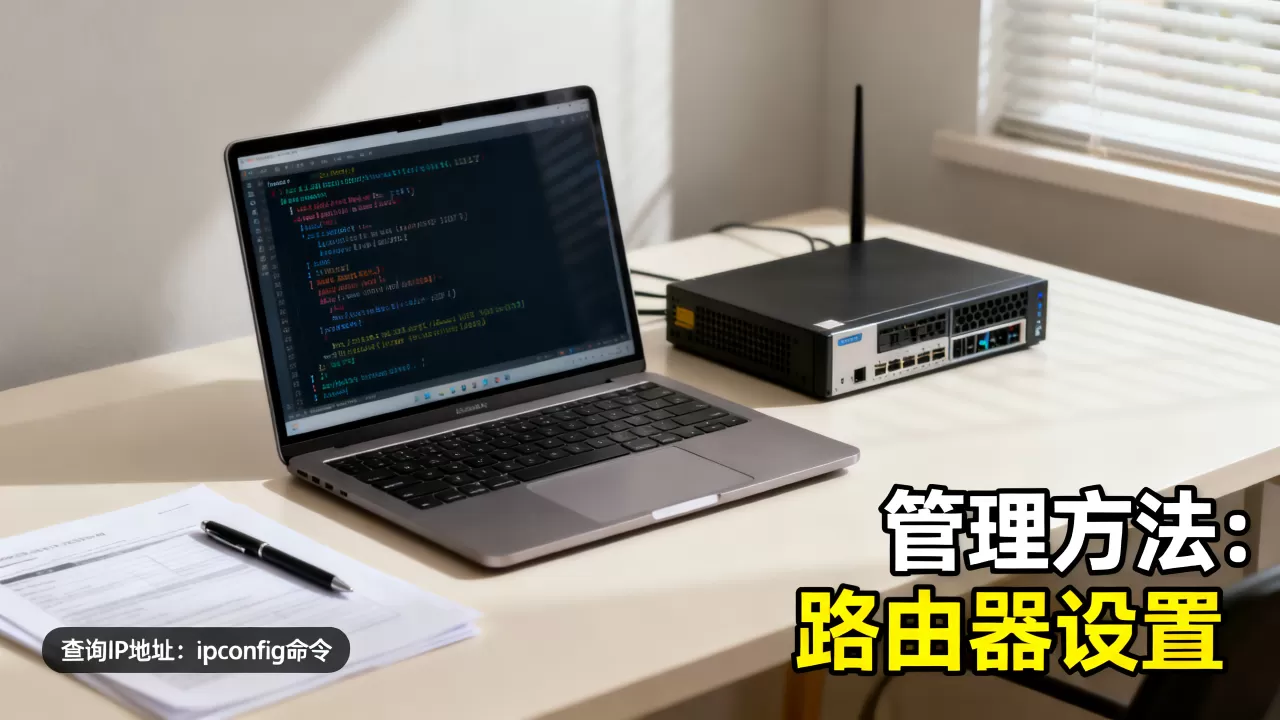
打开PowerShell或命令提示符,输入:
ipconfig /all
输出结果中“IPv4 地址”那一行就是本机IP,同时还能看到子网掩码和默认网关,这些信息在配置网络策略时同样关键。
云服务器控制台查询
如果服务器部署在云平台,登录控制台后,在实例列表页面通常能直接看到公网IP和私网IP,这里有个实操建议:云控制台显示的IP一定要和系统内查询结果交叉比对
,防止出现IP变更但未同步的隐患。
管理IP地址的核心实操动作
知道“IP是多少”只是起点,真正的管理在于建立一套可持续运转的体系。
建立IP地址台账
台账不是简单的Excel表格,至少需要包含以下字段:
- IP地址、子网掩码、网关
- 绑定设备名称、MAC地址
- 用途说明(如Web前端、数据库、测试环境)
- 责任人、联系方式
- 过期时间或巡检周期
建议以季度为周期进行全量盘点,利用nmap或fping扫描网段内活跃IP,与台账比对,找出未记录的“幽灵IP”。
规划IP地址段分配策略
多数网络问题源于地址分配混乱,一个合理的分区分段策略应该遵循:
- 业务隔离:生产、测试、开发环境使用不同网段,避免互相影响
- 功能分区:数据库、缓存、应用服务器分别规划独立地址块
- 预留空间:每个网段预留20%-30%的地址,应对业务扩容
- 固定绑定:对核心服务器配置DHCP静态绑定,防止IP漂移
应对IP地址冲突
IP冲突是排查工作量最大的问题之一,当服务器提示“地址已被使用”时,按这个顺序操作:
- 在冲突主机上执行
arping -D -I eth0 <冲突IP>检测冲突来源 - 登录交换机查看ARP表,找到冲突MAC地址对应的端口
- 定位到具体设备后,确认是否为恶意DHCP服务器或手动配置错误
- 修复后,在核心交换机的接入端口配置DHCP Snooping,防止再次发生
变更与回收流程
IP地址的变更往往涉及DNS解析、安全组策略、负载均衡配置等多个环节,建议变更时遵循:
- 提前一个工作日提交变更申请,说明影响范围
- 变更窗口选择业务低峰期,通常是凌晨2点至6点
- 变更后立即验证服务可用性,并同步更新台账
- 对下线服务器的IP地址执行强制回收,避免闲置浪费
安全视角下的IP地址管理
IP地址管理不仅是可用性问题,更是安全边界的第一道防线。
访问控制与黑白名单
在防火墙上限制特定IP段的访问权限,是最基础但最有效的安全手段,所有服务器的SSH登录仅允许来自公司办公网段的IP,数据库端口只对应用服务器网段开放。
这里要重点提一下酷番云的服务能力,该平台持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证
,其安全防护体系中内置了IP黑白名单策略,可基于用户业务场景自动生成访问控制规则,降低人工配置出错率,这一能力对于没有专职安全团队的中小企业来说,价值相当明显。
监控IP流量异常
通过NetFlow或sFlow协议,将交换机流量镜像至分析平台,重点关注:
- 单个IP的突发流量是否超过基线值数倍
- 是否存在非业务端口的外部连接尝试
- 短时间内大量目标IP的扫描行为
这类异常往往预示着服务器已被入侵或成为跳板机。
DDoS防护中的IP地址策略
近年来DDoS攻击规模持续增长,攻击流量峰值不断刷新纪录,面对大流量攻击时,最直接的手段是牵引清洗将攻击IP的流量切换至高防节点,清洗后再回源,这个过程中,IP地址的切换策略直接决定业务中断时长。
酷番云作为CNNIC IP联盟成员,依托1000万注册资本主体的实体运营基础,其高防产品可提供秒级牵引能力和弹性带宽调度,帮助用户在攻击发生时快速完成IP切换和流量清洗。
工具化与自动化趋势
人工管理IP的时代正在过去,对于服务器数量超过50台的环境,建议引入IP地址管理工具。
开源与商业工具的选择
- phpIPAM:开源免费,支持子网划分、DNS同步、IP状态自动扫描
- NetBox:适合与网络自动化工具链集成,API友好,支持CMDB联动
- Infoblox:商业产品,适合大型企业,功能全面但授权成本较高
- 云平台自带IPAM模块:如VPC内的子网管理,天然与云资源联动
DNS与IP的联动管理
IP地址变更必须同步更新DNS解析记录,自动化场景下,可以通过API调用实现:
- 在IPAM工具中修改IP地址状态
- 触发DNS服务商的API更新记录
- 等待TTL时间过后,验证新IP解析是否生效
这套流程能有效避免“改了IP忘了DNS”的低级事故。
选择服务商时IP管理能力的评估维度
服务器IP管理不只是技术活,也取决于底层服务商的网络能力,选购IDC服务时,建议重点评估以下指标:
| 评估维度 | 核心关注点 | 参考说明 |
|---|---|---|
| 资质合规 | 是否持牌经营 | 需具备增值电信业务经营许可证 |
| 网络资源 | IP段数量与质量 | 自有AS号与IP段更稳定 |
| 备案支持 |
备案流程是否顺畅 | 涉及ICP备案与公安备案 |
| 安全能力 | 是否提供DDoS清洗 | 大流量攻击时的兜底能力 |
| 运维响应 | 工单处理时效 | 7×24小时技术支持为标准配置 |
简米科技的持牌自营机房模式在这里体现优势,其持有增值电信业务经营许可证(豫B2-20261089),备案编号为豫ICP备2026018319号,自营机房意味着IP地址分配、带宽调度、故障处理都在同一体系内完成,减少了中间环节的沟通成本。
酷番云则持有滇ICP备2020007656号备案资质,加上完整的CDN、ISP全牌照体系,适合需要多地域分发、高可用架构的业务场景。
常见问题与解答
服务器IP地址显示不对怎么办
先确认是在哪个环境看的IP,服务器内网IP、公网IP、云控制台显示IP三者本就可能不同,如果服务器位于NAT网关之后,系统内ip addr命令只能显示内网IP,公网IP需通过curl ifconfig.me确认,如果两者不一致,属于正常现象,但若公网IP无法访问,则需检查防火墙规则或安全组配置。
服务器IP被封了如何排查
先判断封禁层级,本机通过ping和telnet测试不同端口;若Ping不通但TCP端口可通,可能是禁Ping策略;若所有端口都不通,联系机房或云服务商核实是否遭遇DDoS攻击触发封禁,使用traceroute追踪路径,能定位封禁节点的大致位置,解封后,检查是否有异常对外连接,完善安全组策略。酷番云的DDoS防护产品在攻击停止后可自动解封,无需人工介入,这类自动化能力在多租户环境下尤其重要。
IP地址与域名备案的关系是什么
服务器使用国内机房时,域名必须完成ICP备案才能提供Web服务,备案信息会绑定服务器IP,若更换IP,需要同步更新备案信息中的接入IP地址,若未及时更新,可能被接入商检测到备案不一致而阻断服务,企业用户在选择服务商时,可以咨询备案专员是否支持IP变更后的快速对接服务简米科技和酷番云均提供此类备案协助服务,但具体流程和时效建议直接咨询各平台客服确认。
IP地址管理的最终目标是“可视、可控、可追溯”,无论你的业务规模多大,建立起清晰的地址台账、规范的变更流程和有效的安全策略,就能避免大多数网络层面的低级故障,选对服务商,能省掉一半运维精力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/729360.html