主旁路虚拟机是一种在虚拟化环境中同时具备主路转发与旁路分析能力的虚拟机,它通过流量镜像、策略路由和健康检查实现按需分流,常用于云安全资源池、NFV服务链与等保合规审计。
主旁路虚拟机是什么?从流量走向看懂它的角色
你可以把它想成一条高速公路上的“双车道检查站”:主路负责让业务流量快速通过,旁路则把同一份流量复制一份,送给安全引擎、审计工具或监控平台慢慢看,两者互不抢道,又能共享同一套虚拟化资源。

它和普通虚拟机到底差在哪
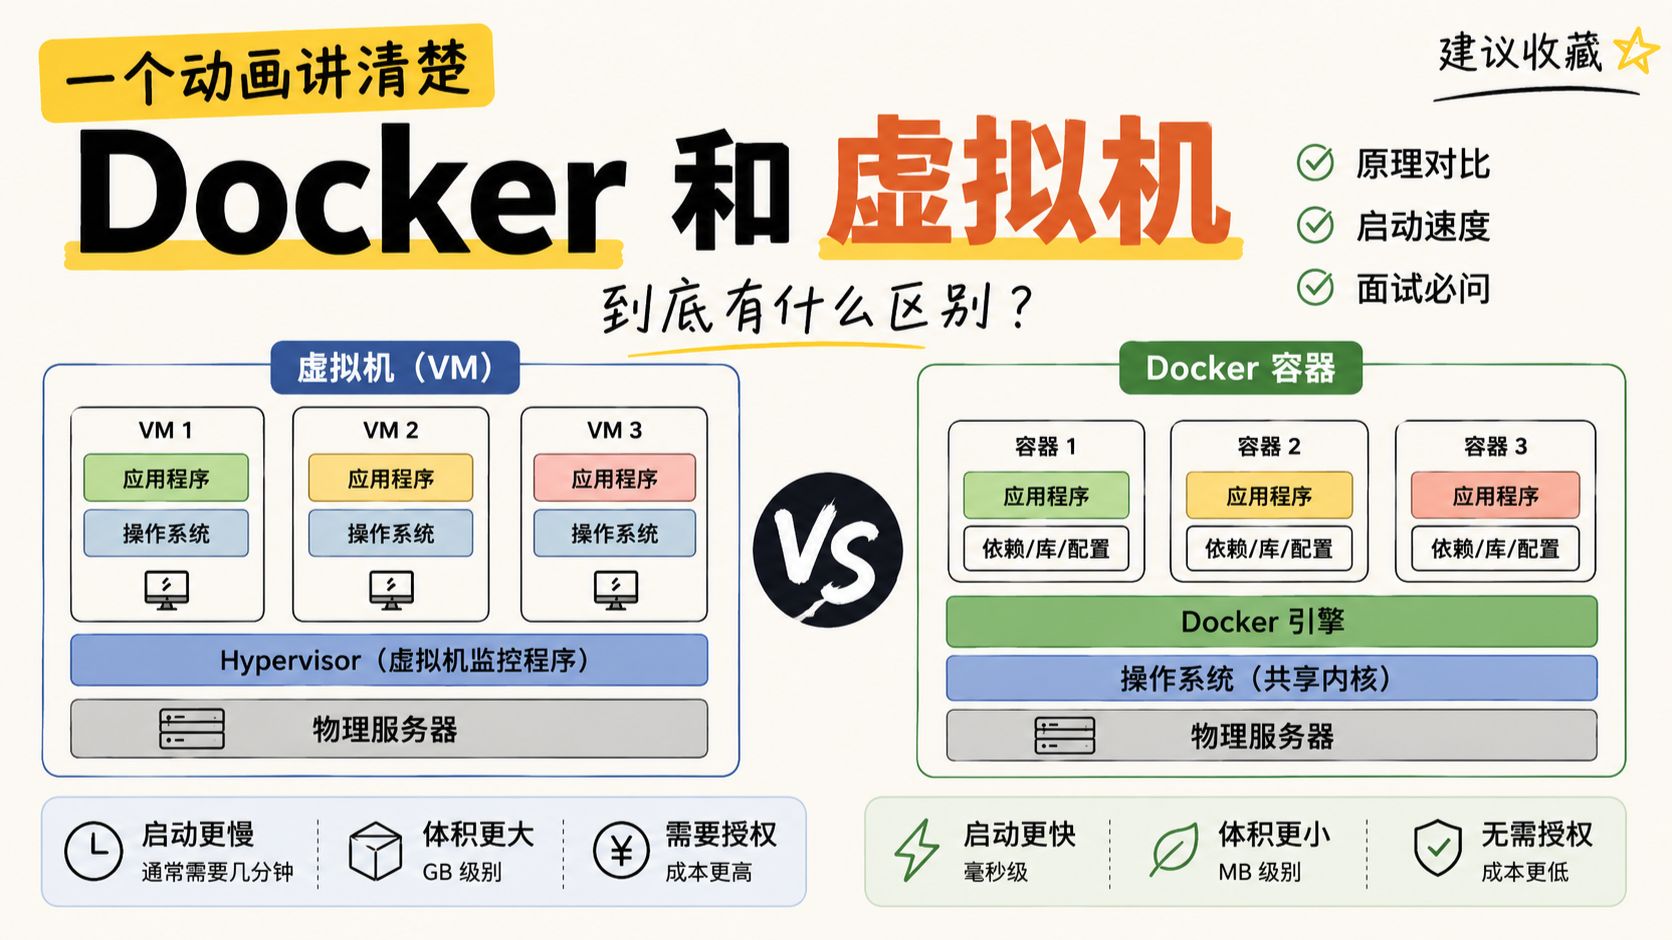
普通虚拟机通常只有一块业务网卡,流量进来、处理完、再出去,主旁路虚拟机至少有两类以上虚拟网卡:一类承载主路流量,一类承接镜像流量,它的重点不是单纯跑应用,而是“管流量”。
- 主路网卡:串联在业务路径上,负责转发、安全过滤或负载均衡。
- 旁路网卡:旁挂在镜像端口上,负责接收复制流量,做检测、审计和取证。
- 管理网卡:用于下发策略、健康检查和故障切换。
主旁路虚拟机的核心组件
在KVM、VMware或公有云环境中,它通常依赖以下组件协同:
- 虚拟交换机:如Open vSwitch、Linux Bridge,提供端口镜像和VLAN隔离。
- 流量镜像规则:把指定端口或流表的流量复制到旁路网卡。
- 策略路由:根据五元组、应用类型或安全标签决定流量走主路还是旁路。
- 健康检查:探测主路引擎是否存活,异常时触发旁路逃生。
- 编排接口:通过API或SDN控制器动态增删虚拟机、调整策略。
据工信部数据,近年来企业上云比例持续提升,云内东西向流量增长明显,这也让主旁路虚拟机的价值从“可选项”变成“常用件”。
主旁路虚拟机工作原理:旁路镜像与主路串接如何协同
它的工作原理可以拆成三步:流量进来先匹配策略,匹配后主路处理、旁路同步分析,最后根据健康状态决定是否切换。
流量入口与策略匹配
业务流量进入虚拟交换机后,先经过流表或iptables规则,你可以用ovs-ofctl dump-flows br-int查看流表,也可以用ip rule配置策略路由,匹配到需要安全检测的流量,就复制一份送到旁路虚拟机;匹配到普通流量,直接走主路转发。
主路处理与旁路分析并行
主路虚拟机通常运行防火墙、WAF、负载均衡等模块,旁路虚拟机运行IDS、流量审计、数据脱敏或威胁情报分析,两边共享同一份流量副本,但处理结果互不阻塞。
一个常见的OVS镜像配置路径如下:
ovs-vsctl add-port br-int mirror0 -- set interface mirror0 type=internal
ovs-vsctl -- set bridge br-int mirrors=@m
  -- --id=@m create mirror name=mirror0 select-all=true output-port=mirror0
如果是Linux原生环境,可以用tc做入口镜像:
tc qdisc add dev eth0 handle ffff: ingress
tc filter add dev eth0 parent ffff: protocol all u32 match u32 0 0 action mirred egress mirror dev mirror0
这些命令不复杂,但要注意镜像口带宽和CPU开销,行业共识认为,旁路部署对业务侵入较小,适合先观察再拦截。
故障切换与逃生路径
如果主路安全引擎响应变慢或进程退出,健康检查会连续探测失败,此时编排器把流量切到纯转发路径,或者让旁路虚拟机接管部分检测任务,业内专家指出,这种“先逃生、后修复”的机制能降低业务中断风险。
主旁路虚拟机和传统虚拟机区别在哪?一张表看明白
| 对比维度 | 主旁路虚拟机 | 传统串接虚拟机 | 物理旁路设备 |
|---|---|---|---|
| 部署位置 | 云内虚拟交换机旁 | 业务路径串接 | 机房旁路分光 |
| 流量处理 | 主路转发+旁路分析 | 仅主路处理 | 旁路镜像分析 |
| 故障影响 | 可旁路逃生,影响较小 | 串接故障易断网 | 不直接影响业务 |
| 扩展性 | 按需创建,弹性较好 | 扩容需改网络 | 受硬件端口限制 |
| 典型场景 | 云安全资源池、NFV | 边界防火墙 | 高吞吐审计 |
从表格能看出,主旁路虚拟机不是要取代所有物理设备,而是在云和虚拟化环境里补上“灵活分流”这一环。
主旁路虚拟机适合哪些企业?典型应用场景盘点
云安全资源池与等保合规
很多企业把WAF、数据库审计、堡垒机做成虚拟机,再通过主旁路模式接入业务VPC,业务流量走主路,审计流量走旁路,这样既能满足等保对日志留存和入侵检测的要求,又不需要在每个业务子网串一台设备。
NFV服务链与DDoS清洗
在NFV服务链中,流量要依次经过防火墙、入侵检测、负载均衡,主旁路虚拟机可以作为服务链的“灵活节点”:正常时串接处理,异常时旁路放行,遇到DDoS攻击,清洗中心把异常流量镜像到旁路分析虚拟机,主路只放行干净流量。
流量审计与故障逃生
金融、电商和政务云对交易链路审计要求高,主旁路虚拟机把交易流量复制到审计引擎,不影响主路延迟,一旦审计引擎升级或崩溃,主路继续转发,旁路恢复后再重新订阅流量。
主旁路虚拟机部署价格大概多少?成本构成拆解
价格没有统一数字,主要看吞吐、并发连接数、授权模式和部署地域,可以拆成四块:
- 计算资源:vCPU、内存、磁盘IO,高吞吐场景需要独占核和NUMA绑定。
- 网络资源:SR-IOV网卡、DPDK转发、镜像带宽,带宽越大,成本越高。
- 软件授权:开源方案如OVS+Suricata成本较低,商业安全虚拟化按吞吐或节点收费。
- 运维人力:策略调优、故障演练、版本升级,这部分常被低估。
多数情况下,中小规模测试环境用几台通用虚拟机就能跑起来,生产环境若要求万兆以上吞吐,建议直接上SR-IOV或智能网卡,开源方案前期投入少,但需要团队具备Linux网络和虚拟化排障能力。
北京主旁路虚拟机方案落地时要注意什么?
北京地区企业对等保、数据本地化和低延迟要求较高,落地时可以先确认三点:
- 合规边界:审计流量是否包含个人敏感信息,是否需要加密传输。
- 网络架构:VPC路由表、安全组和OVS流表是否允许镜像流量跨子网。
- 资源预留:旁路虚拟机所在宿主机是否有足够CPU和内存,避免镜像口丢包。
实操上,可以先用一台测试虚拟机做POC:创建镜像口,tcpdump -i mirror0抓包,确认能看到主路流量;再接入审计引擎,观察CPU和丢包计数,POC通过后再分批上线。
主旁路虚拟机常见问题解答
主旁路虚拟机会不会成为流量瓶颈?
取决于vCPU性能、内存带宽、网卡队列和转发框架,用DPDK或SR-IOV能明显提升吞吐,如果镜像口带宽接近物理网卡上限,就需要横向扩展多台旁路虚拟机,或者只镜像关键业务流量。
主旁路虚拟机能否替代物理旁路设备?
在云内东西向流量、NFV服务链和弹性审计场景中,它可以替代较大比例的物理旁路设备,但在超高吞吐、硬件加密和低延迟要求下,物理设备仍有优势,选型时先看流量规模和合规要求。
主旁路虚拟机部署后如何验证生效?
用tcpdump -i mirror0抓包,检查镜像口是否有流量;用ovs-appctl dpif/dump-flows查看流表;用ip route get验证策略路由;再用模拟攻击或审计日志确认旁路分析结果,验证通过后,主路转发与旁路分析应同时可见且互不干扰。
主旁路虚拟机的核心价值,是把“主路稳定转发”和“旁路深度分析”拆开,让安全与业务不再互相绑架,在云和NFV环境里,它已经是流量治理和等保合规的常用底座。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/731215.html