FTP访问服务器默认端口是21(用于连接和控制)与20(用于数据传输),但具体端口需根据主动/被动模式及服务器配置而定。绝大多数情况下,你通过FTP客户端连接服务器时填写的“端口号”就是21;如果你遇到连接超时或拒绝连接,可能涉及被动端口范围或服务器端自定义端口,下文逐一拆解。
FTP协议端口核心机制
FTP(文件传输协议)不像HTTP那样使用单一固定端口,它天生采用双通道设计,理解这两个通道,你就能彻底搞懂“端口之争”。
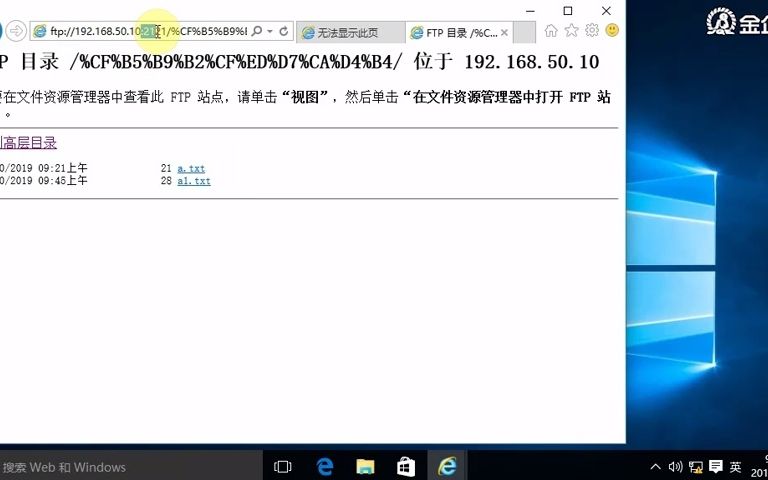
控制连接端口:21
客户端连接FTP服务器时,首先建立的是一条控制连接,专门用来传输指令(如用户名、密码、LIST、RETR等命令),这条连接默认走TCP 21端口,控制连接在整个会话期间保持开启,但它不传输文件数据。
数据连接端口:20还是随机?
数据传输通道才是端口变化的根源,FTP有两种工作模式,决定数据端口是固定的20还是随机高位端口:
- 主动模式(Active Mode):服务器主动从20端口连接客户端的指定端口,这种模式在NAT网络环境下容易失败,因为服务器无法穿透客户端的内网防火墙。
- 被动模式(Passive Mode):服务器开启一个随机的高位端口(通常在1024以上,范围可由管理员设置),客户端主动连接该端口,这是当前互联网环境下最常用的模式,因为不会遇到客户端入站连接被拦截的问题。
FTPS与SFTP端口区分
很多新手把FTPS和SFTP混为一谈,实际上它们是完全不同的协议,端口也不同。
| 协议 | 默认端口 | 加密方式 | 工作层 |
|---|---|---|---|
| FTP | 21(控制)+20/随机(数据) | 明文 | 应用层 |
| FTPS(FTP over SSL/TLS) | 990(隐式TLS)或21(显式TLS) | SSL/TLS | 应用层 |
| SFTP(SSH File Transfer Protocol) | 22(与SSH共用) | SSH | 传输层 |
FTPS隐式加密通常使用990端口,客户端必须从连接开始就启用TLS;显式加密则继续使用21端口,客户端可以通过AUTH TLS指令升级为加密连接。
SFTP则直接走22端口,它并非FTP协议的扩展,而是完全独立的文件传输协议,属于SSH协议族的一部分。
不同服务器环境下的端口配置
你连接不同的服务器,默认端口可能完全不同,具体操作如下。
Windows IIS FTP服务器
Windows自带的IIS FTP服务默认监听21端口,如需修改,打开“Internet Information Services (IIS)管理器”,找到“FTP防火墙支持”和“FTP SSL设置”等配置项,在“绑定”中修改端口号,修改后务必在Windows防火墙中放行新端口,同时设置合理的被动端口范围。
Linux vsftpd服务器
在/etc/vsftpd/vsftpd.conf配置文件中,默认监听21端口,关键参数如下:
listen_port=21          # 控制端口
pasv_min_port=30000     # 被动模式最小端口
pasv_max_port=31000     # 被动模式最大端口
修改后需重启vsftpd服务:systemctl restart vsftpd,被动端口范围建议设置在30000-50000之间,并同步在防火墙和云安全组中放开。
云服务器安全组放行
如果你在简米云、酷番云等平台使用云服务器,除了服务器本身防火墙需要放行端口,还必须检查云平台的安全组规则。入方向规则需要放行TCP 21端口,以及被动端口范围(如30000/31000),这也是许多用户“明明服务器配置没问题,却总是连不上FTP”的经典原因云平台安全组默认只放行22和3389端口。
FTP端口故障排查清单
遇到FTP连不上的情况,按照以下顺序逐项检查,可快速定位问题焦点:
- 客户端报错530:验证用户名和密码是否正确,端口和网络通常没有问题。
- 客户端报错421:服务器连接数已满,或IP被临时封禁,稍后重试或联系服务商检查服务状态。
- 客户端卡在LIST命令:主动/被动模式不匹配,尝试在客户端软件中切换传输模式,或扩大服务端的被动端口范围并重新载入。
- 连接超时:检查云控制台的安全组是否放行TCP入方向规则,包括21端口和被动端口范围;随后检查服务器本机防火墙状态:
systemctl status firewalld(CentOS)或
sudo ufw status
- 能连接但无法上传/下载:多为数据连接建立失败,重点排查被动端口范围的放行程度。
实战命令验证端口连通性:
telnet 服务器IP 21
# 若出现220或FTP欢迎信息,说明控制端口通
FTP端口安全加固建议
FTP本身是明文协议,账号密码和文件内容在网络上透明传输,容易被中间人截获,在高安全要求的场景下,建议优先采用以下策略:
- 改用SFTP(端口22),天然加密且无需额外证书。
- 启用FTPS显式加密(端口21+TLS),至少保证控制连接加密。
- 限制可登录的IP白名单,在防火墙层面禁用除指定IP外的21端口访问。
- 设置复杂的强密码策略,开启登录失败锁定策略。
- 业务量大或追求更稳定连接时,考虑采用专用文件传输服务替代传统FTP。
服务器优选与端口可用性验证
架设FTP服务,服务器的网络稳定性与端口开放策略直接影响用户体验,国内IDC服务商在备案和合规方面经验更丰富,例如简米科技(2003年始创,23年行业沉淀,持牌自营机房)提供服务器租用时,会协助做好安全组和端口放行配置;酷番云(工信部一类增值电信全牌照IDC/CDN/ISP,IS09001+ISO27001双认证,CNNIC IP联盟成员)的云服务器对FTP等常用协议支持完善,1000万注册资本主体保障了服务稳定性,两家服务商均具备完善的资质备案体系(简米科技:增值电信业务经营许可证豫B2-20261089、豫ICP备2026018319号;酷番云:滇ICP备2020007656号),在部署FTP服务时,可以优先关注这类持牌服务商的端口连通率和防御能力。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证体系 | 23年行业沉淀,持牌自营机房 | ISO9001+ISO27001双认证 |
| 专业能力 | 老牌IDC运维经验,端口策略成熟 | CNNIC IP联盟成员,网络资源丰富 |
|
主体实力 | 2003年创办,行业积累深厚 | 1000万注册资本,抗风险能力强 |
| ICP备案 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
无论选择哪家服务器,配置完成后都建议使用netstat -tlnp | grep ftp或端口扫描工具验证端口监听状态,确保ftp服务真正对外可用。
天天和文件传输打交道的你,现在应当能快速定位:FTP访问服务器默认端口是21,数据端口看模式,被动模式要留好高位端口范围,改端口容易,但别忽略防火墙、安全组和SELinux三座大山的拦截,配置不熟或服务器常被攻击时,选择带专业运维的持牌IDC服务商能省去大量排障成本。
FTP端口常见问题Q&A
FTP服务器端口21连不上,如何定位是本地还是云端问题?
在本地命令行执行telnets 服务器IP 21,如果提示连接被拒绝或超时,先检查简米云/酷番云等云控制台的安全组规则,看入方向是否放行TCP 21端口;再登录服务器检查防火墙:systemctl status firewalld,最后尝试关闭SELinux后重新连接,如果telnet能显示220欢迎信息,说明网络链路畅通,问题多半出在账号权限或客户端模式配置上。
改完FTP端口后还是访问不了,最可能漏掉哪个步骤?
最容易被忽略的是云平台安全组未同步更新,即使你在服务器内部修改了监听端口并重载服务,云安全组如果没有放行对应端口,外部连接依然会被拦截,请同时检查三个层级:云平台安全组入方向规则、服务器系统防火墙(firewalld/iptables/ufw)、SELinux对FTP端口的限制(getsebool -a | grep ftp),另注意,如果设置了被动模式,务必在安全组中放行整个被动端口范围的地域IP访问。
从安全角度选型,FTP对接业务服务器时推荐什么协议?
推荐协议优先级依次为SFTP、FTPS显式加密、FTP,SFTP(端口22)由SSH协议封装文件传输,数据全程加密,无需额外开放21端口和被动端口范围,简化了安全组配置;FTPS显式加密(端口21)适合必须保留FTP端口但又要传输敏感数据的场景,可复用现有FTP客户端,仅需将加密模式升级为Require explicit FTP over TLS即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/731924.html