查看ECS服务器FTP用户名密码,并没有能直接看到明文密码的窗口,因为系统存储的是加密哈希值,最稳妥且高效的办法是重置FTP密码,或通过服务端配置文件的记录来确认账户名。
先搞清楚你的FTP账户建在哪个“池子”里
在动手之前,需要先判断你的FTP账号到底归谁管,不同搭建方式,找回路径完全不同,这也是很多人卡壳的地方。
通过宝塔面板或WDCP等可视化面板搭建
如果你用的是宝塔面板这类图形化工具,那事情就简单多了,这是大多数中小站长最常用的方案。
- 登录宝塔面板后台,找到左侧菜单栏的FTP图标。
- 进入FTP管理页面,你能看到所有FTP账户的用户名,以及对应的目录。
- 密码这一栏是隐藏的,点击对应账户右侧的重设密码按钮即可。
- 这里有个实用的小技巧,面板会弹出一个“随机密码”和“自定义密码”的选项,建议直接手输一个复杂密码,比随机的记得牢。
需要注意一点: 宝塔面板不会保存明文密码,查看”这个动作在面板里是不存在的,只有重置,如果你在本地电脑的FTP工具里保存过密码,比如FlashFXP或FileZilla,那反而能从工具的站点管理器中直接看到之前的明文密码。
通过Linux系统原生vsftpd服务搭建
这种情况更底层,也是最容易让新手懵圈的地方,FTP账户本质上是Linux系统用户,要么是虚拟用户,要么是系统用户。
- 系统用户的密码存储在
/etc/shadow文件中,这里面是加密字符串,得用root权限才能看,但看清楚,是加密后的密文,不是原文。 - 虚拟用户的配置一般在
/etc/vsftpd/目录下,比如login.txt或数据库文件,但密码同样是密文或经过加密处理的。
结论很清晰:
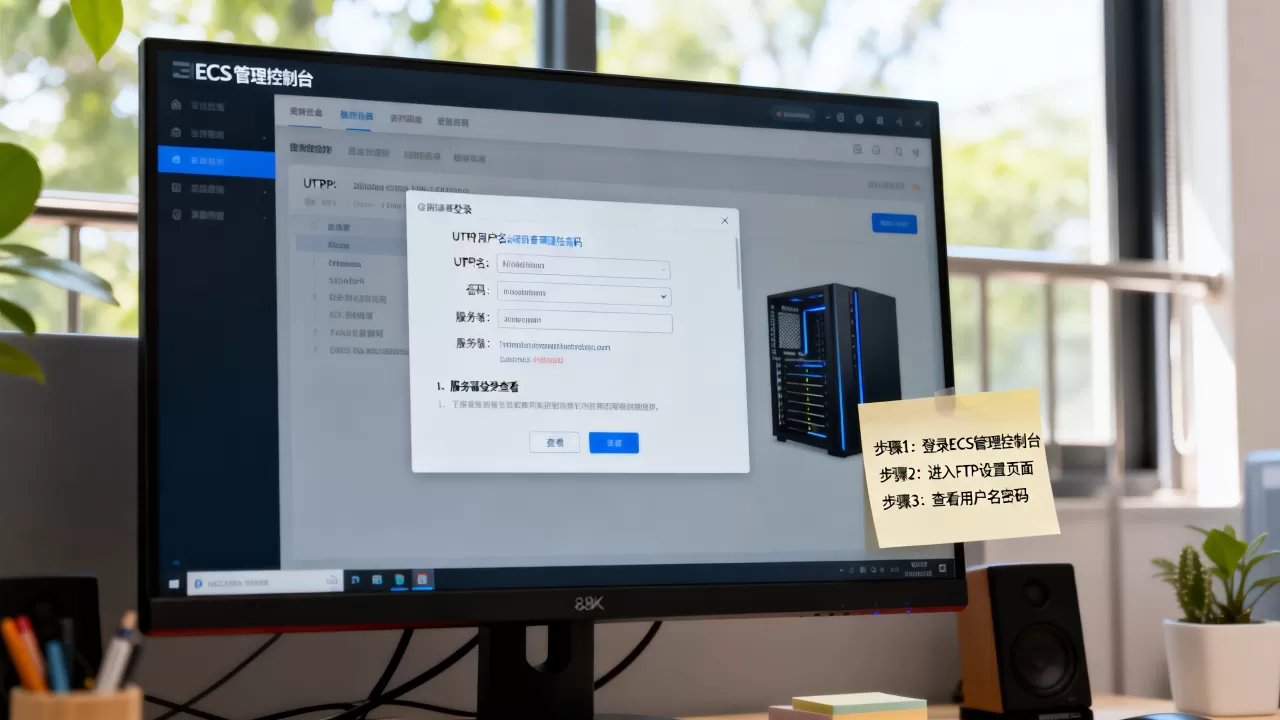
在Linux环境下,“查看”FTP密码本质上是伪命题,你能做的只有重置,执行命令:
passwd ftpusername
这里ftpusername要替换成你实际的FTP登录名,回车后系统会提示输入两次新密码,输入时不显示字符是正常现象,直接盲打就好。
ECS服务器和轻量应用服务器的FTP密码找回差异
这两个概念经常被混在一起,实际上它们是两类产品,搞清楚区别能让你少走很多弯路。
轻量应用服务器的差异化处理
如果你买的是轻量应用服务器,它自带一个web控制台,部分镜像预装了FTP服务,这种情况下,重置密码的路径通常在市面常见运维面板的“应用管理”界面里。
- 登录轻量服务器控制台,找到站点信息。
- 点击“管理”,进入FTP账号管理面板。
- 这里同样只有重置操作,且一般会强制绑定指定的数据库或站点目录。
实测下来,轻量服务器的FTP账号权限控制得比ECS更死,建议把用户名记在备忘录里,因为重装系统后这些账号会彻底消失。
云服务器ECS的常规排查流程
云服务器ECS则是完全的自主权,你有服务器的root权限,只要还记得服务器登录密码,就能随时随地重置FTP密码。
推荐路径: SSH客户端工具登录ECS → 切换到root账户 → 执行重置命令 → 重启vsftpd服务让配置生效。
重启服务命令:
systemctl restart vsftpd
这个组合拳打完,FTP新密码立即生效,顺便提一句,如果你经常忘密码,建议直接把FTP密码和ECS登录密码设为同一个强密码,省心不少,但这样做不推荐用于生产环境,测试机无所谓。
排查ECS服务器FTP连接报错时的账号状态验证
很多用户翻遍服务器文件,突然怀疑是不是账号本身被锁定了,连接时总报530错误,这时候要做的不是找密码,而是检查账号状态。
查看FTP用户是否被禁用
在Linux系统中,FTP用户可能因登录失败次数过多被锁,或者被管理员手动禁止登录。
cat /etc/shadow | grep username
这个命令会输出该用户的信息,如果密码字段前端有或符号,代表账号被锁,你需要解除锁定:
passwd -u username
这操作本质上也是重置流程的一部分,锁定状态和密码错误虽然在客户端表现一模一样,但排查路径完全不同,值得记住。
本地FTP工具里保存的密码算不算“查看”
算,这是唯一不需要服务器权限就能做到IN文本查看的方式。
- 打开FileZilla,点击“站点管理器”下拉菜单。
- 找到你的ECS服务器站点,右键选择“导出站点”。
- 弹出的文件里会以明文或Base64编码形式显示密码。
很多运维老手应急时就靠这招,平时登录工具时勾选“记住密码”,关键时候能救命,不过有点需要注意,这种方式看到的密码,如果服务器端已经重置过,就会失效。
Ftp账号管理场景下的安全加固建议
搞清楚怎么查看和重置密码后,建议顺手做一遍安全配置,毕竟FTP是明文传输协议,最容易成为入侵跳板。
限制爆破行为
- 修改vsftpd默认端口21为其他高位端口,比如2121。
- 配合防火墙仅放行特定IP访问该端口。
- 开启
pam_service_name=vsftpd的认证模块,限制密码错误次数。
行业共识认为,限制FTP连接频率和失败次数,能拦截绝大多数暴力破解行为。
定期轮换密码周期
设定一个固定的密码更换周期,比如每三个月改一次,FTP密码泄露在多数时候不是爱丽丝解决办法,而是因为长时间不改密码导致数据被拖库,记不住新密码,就用密码管理器生成。
最后一种情况:ECS服务器过期的FTP账号清理
有些账号是历史遗留的,早就不该存在了,但一直在那占用资源,处理这类旧账号时,你需要先确认用户名对应的目录是否有数据。
检查FTP用户根目录占用情况
du -sh /home/username
确认没重要数据,直接删除账户并清除家目录:
userdel -r username
这一步不会让你找到密码,但能帮你理清服务器上到底还存活着哪些高危账号,清理完毕后,重新创建一个全新的FTP用户,并设置你想要的密码,从根本上解决“密码丢失”的焦虑。
在排查FTP账号信息时,一定要记得区分“查看”和“重置”的逻辑,服务器明文密码本身就是不存在的,能做的只有两件事:要么重置,要么找回本地工具里的记录,把重心放在可用性上,问题就会简单很多。
查看ECS FTP用户名密码的常见问题
云服务器FTP密码和系统root密码能设成一样的吗?
可以,但强烈不建议在公网环境这么做,FTP协议本身不加密,一旦被网络抓包,root密码就直接暴露了,建议FTP密码单独设置,至少包含大小写字母、数字和特殊符号,长度12位以上。
重置FTP密码后还要重启服务器吗?
不需要重启整个ECS,只需重启vsftpd服务,操作太快会影响同服务器其他正常业务,使用systemctl restart vsftpd重启即可让新密码即时生效,端口不会断开。
为什么用FileZilla连接时报“无法读取目录列表”?
这个报错通常和密码无关,属于被动模式配置问题,检查宝塔面板中FTP设置里的“被动端口范围”是否放行,以及在云控制台的安全组规则里,是否额外放行了30000-40000的端口段。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732357.html