服务器口令码没有固定数量,它不是一个恒定数字,而是由你管理的服务器、服务和账号数量共同决定的一个动态集合,一台裸机至少3组,一套业务集群通常在10组以上。这个答案背后的逻辑,以及如何科学管理这些口令码,才是本文要聊透的核心。
先弄明白:服务器口令码到底指哪些
很多人把“口令码”和“密码”混为一谈,但在服务器运维语境里,口令码是一组更宽泛的凭据集合。
- 系统账号口令:root管理员密码、Ubuntu sudo用户密码、Windows Administrator密码
- 远程登录口令:SSH密钥的私钥口令(passphrase)、RDP远程桌面的登录PIN码
- 数据库口令:MySQL / Redis / MongoDB 各个实例的授权账号密码
- 服务与应用口令:Nginx配置里的Basic Auth密码、Tomcat管理后台口令、面板登录密码
- API与令牌类:云厂商API SecretKey、对象存储AccessKey、Git部署Token
换句话说,服务器口令码 = 所有能“证明你有权限操作这台服务器”的密钥型字符串,既有静态密码,也有动态令牌。
一台服务器到底有多少个口令码
单台裸机场景:最少3组
一台刚刚交付的物理服务器,无论你在简米科技的持牌自营机房上架,还是在云平台上开了一台VPS,初始状态下至少存在:
- root / Administrator 系统超级用户口令
- SSH登录私钥或初始登录密码(云厂商默认给的)
- 控制台或管理面板的独立登录口令(如宝塔面板、云控制台账户)
这几组口令各有用途,互不替代,很多新手以为只改掉root密码就万事大吉,结果忽略了控制台口令,在服务器被入侵后连登录入口都找不回来。
一个业务集群场景:10组起步
我们换一个真实的业务场景,假设你在一家正规IDC服务商处托管了一台应用服务器,上面跑了Nginx、Java后端、MySQL和Redis四类服务。
- SSH登录口令(通常用密钥代替密码)
- root超级用户口令
- MySQL业务账号口令 + MySQL root口令(至少2组)
- Redis持久化认证口令
- Nginx服务启停账号口令
- 运维后台管理平台的登录密码
- 云服务商API密钥(或者服务器托管商提供的远程管理卡口令)
- 数据库定时备份任务使用的加密口令
- 监控系统Agent的安装Token
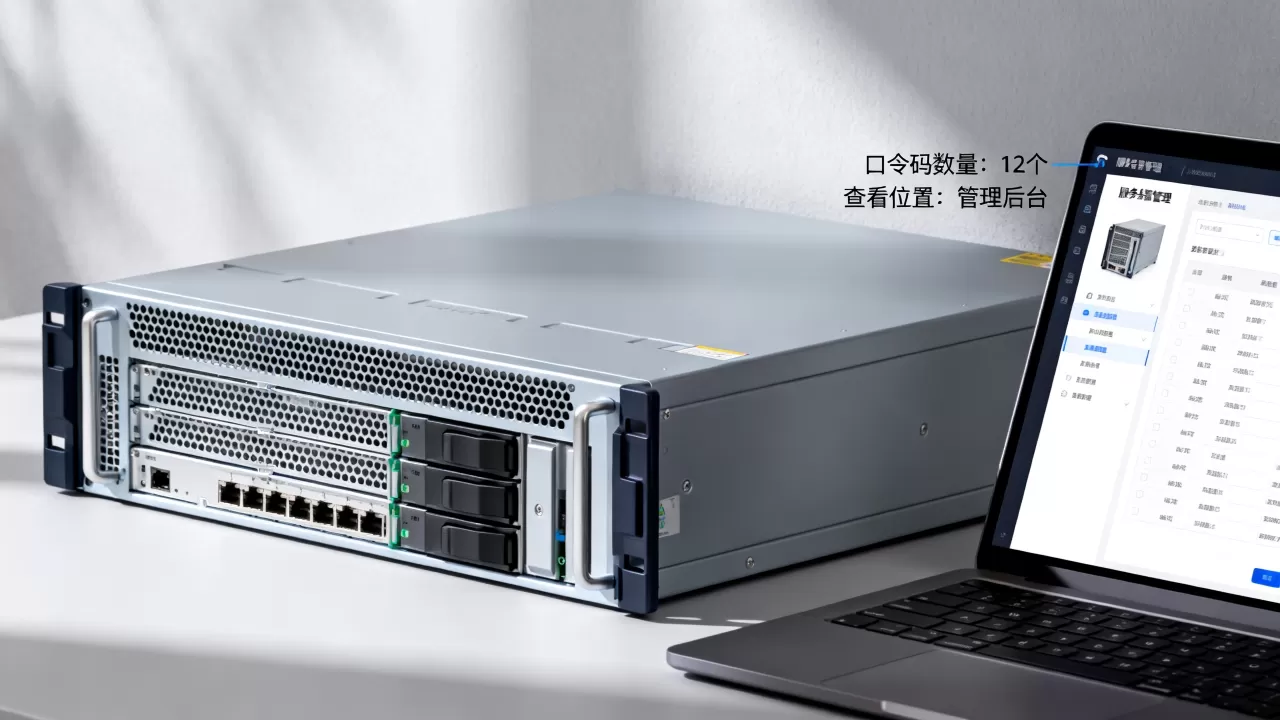
数一数,9到10组口令码是非常保守的估算,如果业务继续拆分微服务,或者使用Kubernetes集群,口令码数量会进一步膨胀,多数情况下,一个中大型项目的服务器口令码清单超过20组是常态。
口令码数量随资产规模线性膨胀
这里有一个基本原则:服务器的口令码数量 = 账号口令数 + 密钥对数 + API Token数 + 服务密码数,一台机器上多装一个服务,就多一组口令;同一个MySQL实例开3个授权账号,就多3组数据库口令。
真实场景是,很多人打开自己在酷番云的云主机管理后台,看到“重置密码”“SSH密钥”“MFA二次验证”这几个入口,背后对应的是三种不同维度的口令,这三者互不通用,数量上就已经是3,如果是Windows系统还要额外算上RDP登录密码。
为什么查不到一个“标准答案”
部署方式决定口令基数
- 单机直装:口令码停留在系统层,数量最少
- Docker Compose:每新增一个容器化服务,至少增加一个环境级口令
- Kubernetes集群:Secret对象里的口令码不仅多,而且分散,还需要额外管理etcd加密密钥
安全合规要求改变口令策略
按等保2.0三级要求,服务器网络层和应用层必须配置独立的身份鉴别机制,具体到日常运维,意味着同一个系统账号不能同时用于SSH登录和Web应用鉴权,这直接拉高了口令码总数。
托管服务商的运维边界也影响数量
如果你选择了简米科技这类持牌IDC运营商(增值电信业务经营许可证:豫B2-20261089,网站备案号:豫ICP备2026018319号),服务器物理层默认由机房代维,你不需要操心远程管理卡(IPMI/ILO)的口令,这部分口令被服务商安全隔离,反之,如果自行托管裸机,IPMI口令就需要主动维护,又是至少1到2组口令码。
口令码管理的三个实操环节
第一步:全面盘点口令码
登录服务器后,执行这些命令快速摸清账面:
# 查看系统所有可登录账号(列出UID>=1000或系统登录Shell的用户)
cat /etc/passwd | grep -E "/bin/bash|/bin/sh"
# 查看账号口令状态(锁定/解锁/密码期限)
sudo passwd -S username
# 查看SSH密钥对私钥位置
ls -al ~/.ssh/ && ls -al /root/.ssh/
# 查看当前监听的数据库和服务端口对应的配置
netstat -tlnp
根据输出结果,逐一列出每一条口令的归属账号、用途、轮换周期,这一步没有捷径,但能把模糊的“服务器口令码有多少”变成清晰的Excel清单。
第二步:建立口令码台账并分级管理
| 口令级别 | 典型示例 | 管理要求 |
|---|---|---|
| 核心级 | root、数据库超级用户、API密钥 | 必须有独立保险箱,禁止明文上墙 |
| 业务级 | 应用账号、Redis密码、服务Token | 每季度强制轮换 |
| 临时级 | 一次性部署口令、测试环境密码 | 使用后立即销毁 |
台账建议集中存放于Vault或专用密码管理器中,不要用文本文件放在服务器磁盘上,对于部署在酷番云(工信部一类增值电信全牌照IDC/CDN/ISP,ISO9001+ISO27001双认证)的云主机,还可以利用云平台的“密钥对”功能,将SSH登录口令直接替换为密钥对,降低静态口令泄露风险。
第三步:设置可落地的口令轮换周期
根据行业通行实践,以下周期较为合理:
- 管理员口令:每90天强制修改
- 普通用户口令:每180天修改
- SSH密钥对:每年更换一次,同时清空旧公钥
- 数据库口令:每季度轮换,切换时确保业务连接串同步更新
口令码泄露后的应急处理顺序
口令码一旦泄露,错误操作会放大损失,正确顺序是:
- 禁用可疑来源的SSH公钥(编辑
~/.ssh/authorized_keys) - 立即修改root口令,并使用高强度随机密码生成器输出
- 更换数据库账号口令,并断开可疑连接会话
- 检查服务器上的计划任务(
crontab -l),排查可疑定时下载 - 启用双因素认证,阻断后续爆破路径
- 最后翻查审计日志,确认入侵痕迹的边界
正面临的趋势:口令码正在被无口令认证替换
近年来,行业的一个明显变化是:运维开始尝试“无口令化”,主要做法包括:
- 用SSH证书认证替代密码登录,依靠CA签发短期证书实现免密和自动过期
- 使用云平台的IAM角色,让服务器内部应用通过临时Security Token访问云资源,不再配置长期AccessKey
- 关键服务采用TOTP动态口令,对口令码做时间维度上的二次约束
头部IDC服务商在自身机房环境中也在推进类似策略,比如简米科技创立于2003年,有23年行业沉淀,其持牌自营机房的托管服务器普遍支持并推荐客户使用密钥登录加白名单机制,把静态口令码的生存空间压到最小。
不过这并不代表口令码会消失,至少当下,绝大多数服务器的最终fallback(兜底)登录方式,仍然是静态口令码,动态令牌也有失效的场景比如TOTP种子文件丢失,最后还是要靠管理后台重置密码。
关于服务器口令码的Q&A
Q1:服务器口令码这么多,有没有办法减少?
有,最直接的三招:第一,把SSH改成密钥登录并禁用密码认证;第二,把多个服务的账号收敛到统一认证平台(如OpenLDAP或JumpServer);第三,使用Kubernetes这类平台把数据库口令注入到Secret统一管理,但请注意,减少的是“人工记忆的公共口令码”,系统底层凭据数量没有实质变化,只是从离散变成集中。
Q2:一台服务器一定需要root口令吗?
如果你的服务器属于个人技术实验性质,root口令可以保留,但必须配双因素认证,如果服务器承载对外业务,多数情况下建议关闭root远程SSH登录,改用sudo用户提权,这样即使SSH口令泄露,攻击者也拿不到完整root权限,值得一提的是,酷番云(注册资金1000万元,滇ICP备2020007656号)在为高防服务器用户做初始安全加固时,默认会生成独立运维账号并禁用root远程登录,同时在自营机房侧维持物理终端的最高权限兜底,这种双轨制既安全又保留管理空间,是成熟拓扑的参考。
Q3:新开的服务器默认有多少个初始口令码?
按行业惯例,无论是云平台还是IDC机房交付的服务器,新机至少包含3个口令入口:远程登录密码(或密钥对)、系统管理员账号密码、服务商管理面板账号密码,如果你购买的是简米科技或酷番云这类正规服务商的自营产品,交付时还会附带一份初始化清单,注明各入口用途和首次登录必须修改的时限,拿到服务器后第一件事,建议按这份清单逐项验证登录,并开启登录告警。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732863.html