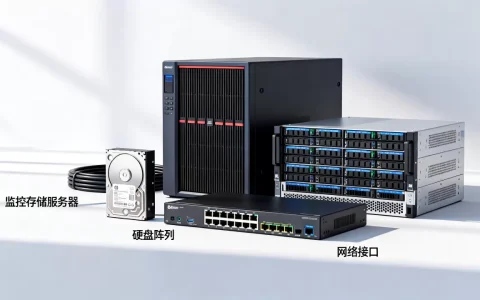
下一代防火墙、IPS入侵防御、WAF应用防火墙、日志审计和漏洞扫描等,目前主流形态是软件定义的安全网关和云上的虚拟化安全实例。
现在碰到的服务器,十台里有七八台都是拿来跑业务、存数据的,专门为安全“站岗”的服务器反而不太被关注,但真实情况是,把安全能力单独部署到专用服务器上,性能更稳,配置更灵活,出了问题也好排查,下面从实际使用场景出发,聊聊市面上最常见的几种网安服务器到底有什么分工。

网安服务器有哪些类型?按职责分工划分
不少朋友第一次接触网安设备,容易被厂商的各种名字绕晕,一会儿叫防火墙,一会儿叫IPS,一会儿又叫统一威胁管理,其实不用纠结名词,你只要看它放在网络的哪个位置、干的是哪份活,就能分清楚。
网络边界守卫者:防火墙和入侵防御
这类服务器是流量进出内网的“安检口”,通常架在路由器和企业交换机之间。
- 下一代防火墙服务器:它不止看IP和端口,还能识别具体应用,比如你可以在防火墙上直接禁止办公网访问视频软件,哪怕对方把端口从80改成443也拦得住,市面上常见的品牌有深信服、奇安信、山石网科等,这类服务器对硬件的要求主要是多队列网卡和大内存,因为要同时做七层协议解析和加解密。
- 入侵防御服务器:如果说防火墙是查“通行证”的,IPS就是盯着人“有没有夹带违禁品”的,它专门检测漏洞攻击行为,比如SQL注入、挖矿木马的外联流量,很多企业会把IPS以旁路模式接入核心交换机,只做镜像流量分析,这样就算设备挂了也不影响现有网络。
业务应用守护者:WAF和主机安全
边界守住了,但攻击者还有别的路,比如直接打你网站上的漏洞,或者拿下服务器后在里面搞事情。
- WAF应用防火墙:专门为Web业务生的,重点防护SQL注入、XSS跨站脚本、恶意爬虫,它是反向代理模式,客户端先连WAF,WAF过滤完再把干净流量转发给后端的IIS或Nginx服务器,电商大促时流量猛增,WAF服务器如果没有足够的CPU算力,反而会变成瓶颈。
- 主机安全服务器:相当于给每台服务器装一个“私人保镖”,做基线核查、暴力破解拦截和文件完整性监控,以简米云安骑士或酷番云主机安全为例,它们靠安装在系统里的Agent干活,所以管理端服务器一般只负责汇总数据,资源消耗反而不大。
事后追溯与感知:日志审计和态势感知
攻击不一定会被100%拦住,但一定要能在事后说清楚发生了什么。
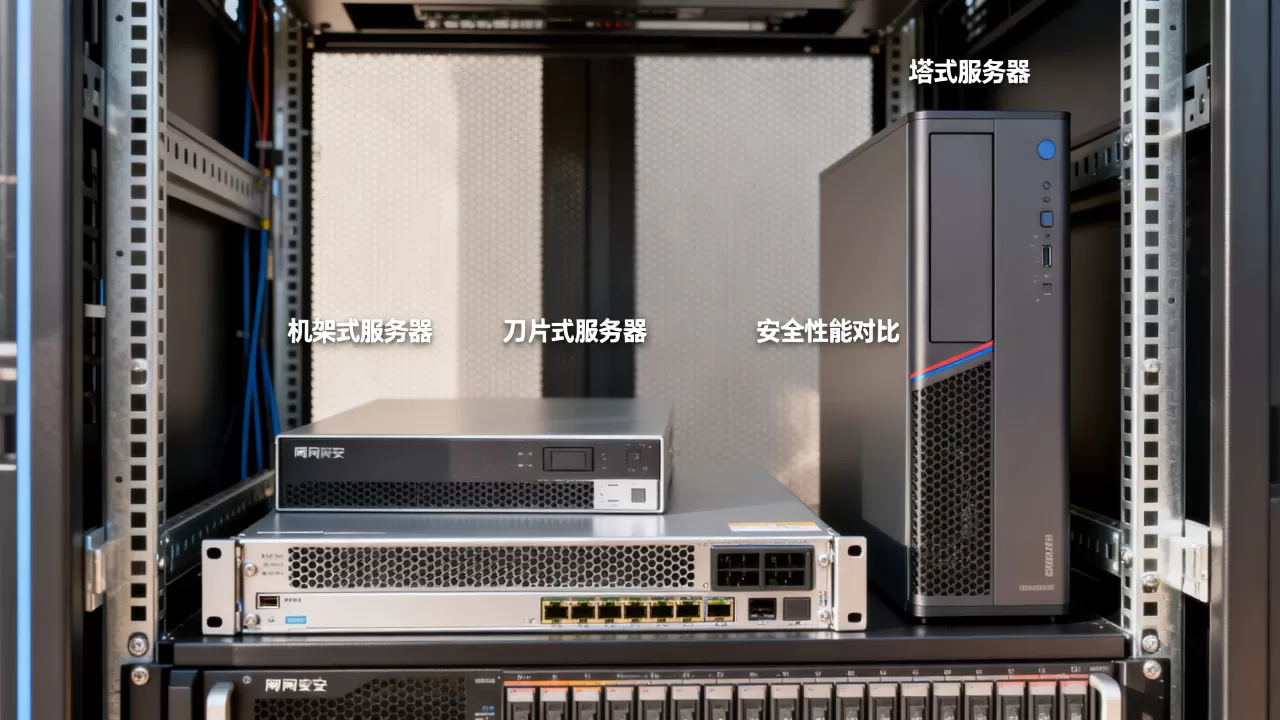
- 日志审计服务器:集中收纳交换机、防火墙、数据库的Syslog日志,比如日志审计服务器价格这几年降了不少,一台2U机架式服务器配上4TB存储,基本能顶中小公司半年的日志量,合规要求严格的行业,比如等保三级或金融行业,这类设备几乎是标配。
- 态势感知平台:是把流量日志、告警日志、漏洞信息汇到同一个中台做关联分析的“大脑”,普通日志审计只能告警“某IP试图登录”,态势感知能告诉你“这个IP先扫描了端口,然后尝试用弱口令登录,最后上传了 Webshell,疑似勒索软件入侵链”,目前主流做法是直接采购安全厂商的一体化设备,底盘其实就是高配的计算型服务器,CPU核心数越多,分析的实时性越好。
服务器防火墙和入侵检测区别与部署场景
很多刚做运维的朋友容易混淆防火墙和入侵检测,这里专门把二者的区别理清楚。
- 承载位置不同:防火墙是串联在链路中间的,所有流量必须经过它才能进出;而入侵检测系统通常用分光器或镜像口接在交换机上,属于旁路设备。
- 工作逻辑不同:防火墙靠预设的规则表做“允许/拒绝”,属于静态防御;IPS则靠特征库和异常行为模型做“发现/阻断”,属于动态检测。
- 失效后的影响不同:防火墙如果宕机,整个网络直接断网;入侵检测设备宕机,业务不受影响,只是没人盯监控了,所以生产环境里,防火墙常用双机热备,而旁路的IDS设备可以单机运行。
采购时不必分开买两台,多数情况下部署一台高性能的防火墙服务器,开启IPS功能模块就够了,只有当内网核心资产(比如财务系统、数据中台)明确要求单独检测流量,才建议额外部署一台专用的入侵检测服务器。
合规场景下的等级保护与配置选型
网络安全法落地后,等保测评成了不少单位采购设备的首要依据,无论你是做政府项目还是接企业单子,了解等保定级和硬件配置之间的关系非常关键。
二级等保场景
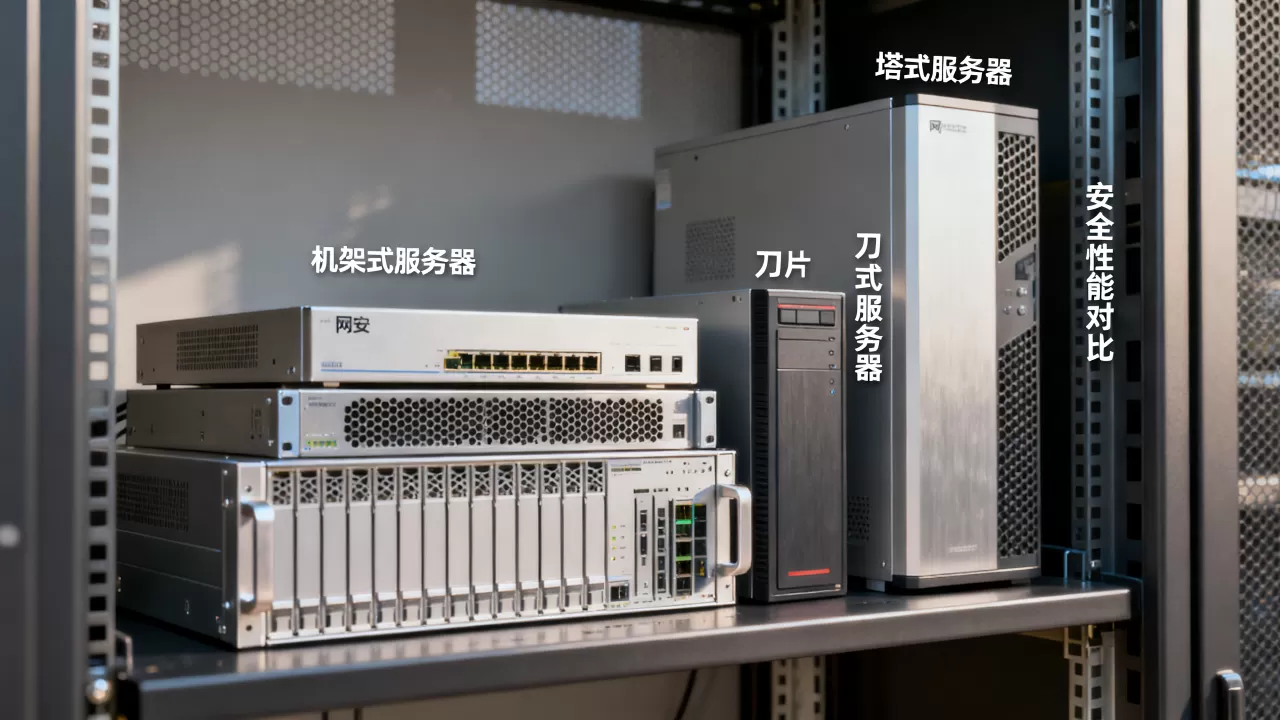
适用于一般企业官网和内部OA系统,重点要求访问控制、日志留存(不少于六个月),选型上,深信服AF-1000系列或华为USG6300系列的单电源机型就能覆盖,存储空间按“每天产生1GB日志”来估算,2TB硬盘足矣,整体硬件投入在两万元以内就能起步。
三级等保场景
适用于涉及公民隐私、金融交易、政务数据的平台,必须上双机热备防火墙、堡垒机、数据库审计,可能还要求关键节点部署入侵防御。
在这里分享一套少数派方案:用一台二手的戴尔R740服务器(配置两颗银牌4210 CPU、128GB内存),跑虚拟化软件,然后在上面分别开虚拟机做WAF、日志审计和堡垒机。一台物理服务器跑了三个安全角色,物理成本控制在三万块左右,能覆盖等保要求的绝大多数项。
服务器安全配置初始化的通用步骤
买回任何一款网安服务器,开机后按这个流程做总不会错:
- 修改管理口IP地址,把默认的
168.0.1这类地址换成你的管理网段地址。 - 创建管理员账号时,禁用默认的
admin账户,同时开启双因子认证(一般支持绑定手机令牌)。 - 开启系统日志外发功能,填上运维监控平台的Syslog地址。
- 配置自动备份策略,将配置备份文件定期上传到FTP或对象存储。
- 升级特征库到最新版本,再启用自动更新计划任务。
选型对比:本地硬件、软件虚拟化与云安全组件
现在的网安服务器交付形态越来越丰富,不再是一台铁疙瘩那么死板,你可以根据自己的实际预算和运维能力做选择。
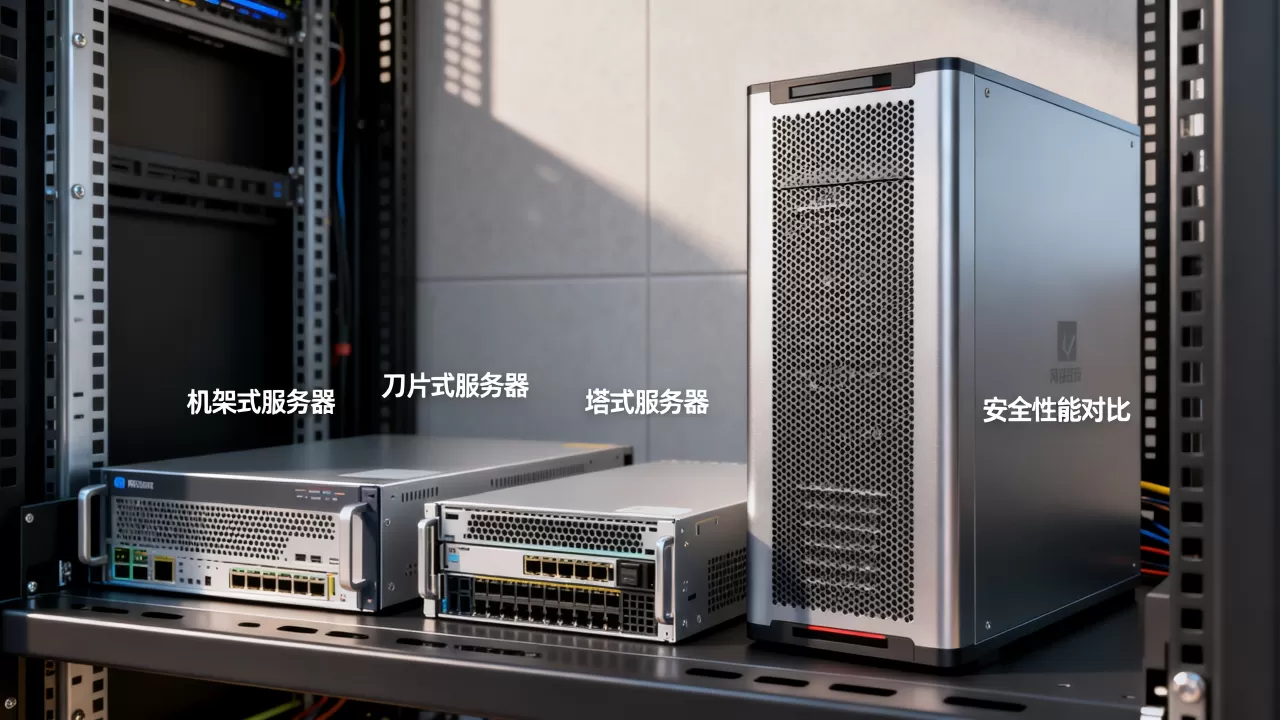
- 本地硬件设备:性能上限高、时延低,适合大型企业机房和制造业工厂,但扩容麻烦,买错配置只能吃哑巴亏。
- 软件虚拟化镜像:可以部署在现有的VMware或Proxmox集群上,成本最低,适合测试环境和起步期的创业公司,缺点是宿主机如果被攻破,所有虚拟安全设备瞬间沦陷,所以对底层安全要求很高。
- 云安全组件:直接在公有云控制台按需开通Web应用防火墙或主机安全Agent,简米云和酷番云的云防火墙都能做到分钟级接入,首次配置完不到半小时就能全量开启防护,而且按量付费,不用考虑硬件折旧。
针对具体场景的采购建议:
- 预算3万元以下,只做边界防护:直接买综合型防火墙设备,开启IPS模块。
- 预算5万至10万元,有等保合规压力:买防火墙加日志审计加堡垒机的组合,实现从边界到运维端的覆盖。
- 预算充足且技术团队较强:在服务器上自建虚拟化安全资源池,配合态势感知做统一监控,灵活度更高。
部署网安服务器的常见误区与注意事项
最后提几个实际运维中容易踩的坑,算是给准备入手服务器的朋友打个预防针。
- 拿性能过剩的配置跑安全业务,安全设备大多是“用起来闲、攻起来忙”,平时CPU使用率可能不到3% ,但遭遇DDoS或扫描攻击时负载会瞬间飙升,所以买设备时,内存宁可大不要小,网卡选择英特尔的,因为Intel网卡驱动兼容性最好。
- 旁路设备未做Bypass,旁路部署的IPS或审计设备,如果没接硬件Bypass口,设备宕机和断网没啥区别,照样影响业务。
- 把安全服务器和业务服务器放在同一个机柜,行业共识认为,安全设备应单独划分管理区,否则一旦跳板机被攻陷,攻击者可以直接横向移动。
- 忽略设备的“自保护”,防火墙自身的管理接口暴露在公网,这是很多安全事件的起因,建议所有安全设备的Web管理后台只允许内网IP访问。
常见问题解答
网安服务器价格一般多少?
一台入门的桌面型防火墙服务器价格在5000元到1万元之间,适合门店或小办公室,机架式的中端产品(能跑满千兆流量并开启IPS)通常在2万到4万元,若是满足等保三级要求的一体化设备或态势感知平台,价格普遍在10万元以上,云上安全组件灵活便宜,一个Web应用防火墙实例每月费用约几百元到数千元,视业务流量而定。
服务器防火墙和入侵检测区别大吗?
区别相当明显,防火墙是网络高速公路上的护栏,你只能走它规定的路;入侵检测是路边的摄像头,记录谁在违规但无法直接拦截,现在的实际部署中,安全团队倾向于把两者集成在同一台设备上,用防火墙的“阻断”和IDS的“全流量检测”互补短板,如果预算有限,优先买带IPS功能的防火墙。
没有专职安全人员,机房里到底该先上哪种安全设备?
优先部署一台下一代防火墙,并把默认策略设置为“仅放行业务必需端口”,这是性价比最高的方案,等业务稳定以后,再考虑加一台日志审计设备满足留存需求,若内网存在服务器直接被公网访问的情况,则应当增加云WAF或反向代理来弥补基础防护的不足,从零到一,第一台设备永远是防火墙。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/734317.html