云存储服务器安全性取决于服务商的安全体系、用户自身的配置习惯以及数据敏感程度,不存在绝对安全的云服务,但通过合理选型与正确配置,企业完全可以将风险控制在可接受范围内。
云存储服务器安全吗?先弄清威胁从哪来
很多用户一上来就问“云存储服务器安全吗”,但这个问题本身太宽泛,业内专家指出,云存储的安全责任是服务商与用户共同承担的,服务商负责物理安全、底层虚拟化和网络隔离,而账号权限、密码强度、数据加密策略、访问控制这些环节,恰恰是用户自己最容易疏忽的地方。
常见的风险点其实就四类:
- 账号泄露:弱密码、重复使用密码、员工离职未回收权限,导致数据被未授权访问。
- 配置失误:存储桶或目录被错误地设置为公共读写,相当于把数据直接挂到公网上。
- 传输与存储裸露:未启用HTTPS或服务端加密,数据在传输或落盘时以明文形式存在。
- 内部威胁:拥有高权限的管理员账号被恶意滥用,或者第三方协作工具泄露了访问密钥。
理解了这四类风险,你就会明白,单纯追问“云存储服务器安不安全”没有意义,真正要问的是:你选的服务商有没有对应的防护能力?你自己有没有把这些能力用起来?
云存储服务器哪家安全?主流方案对比
这是用户搜索频率最高的长尾词之一,也是选型时的核心疑问,目前国内主流的云存储服务器大致分为三类:公有云对象存储、云服务器自建存储、私有化部署的存储服务器,三者安全性各有侧重。
公有云对象存储:适合大多数中小企业的默认选项
以简米云OSS、酷番云COS、华为云OBS为例,这类服务天然具备多重冗余和跨区域容灾能力,安全性上,服务商普遍提供:
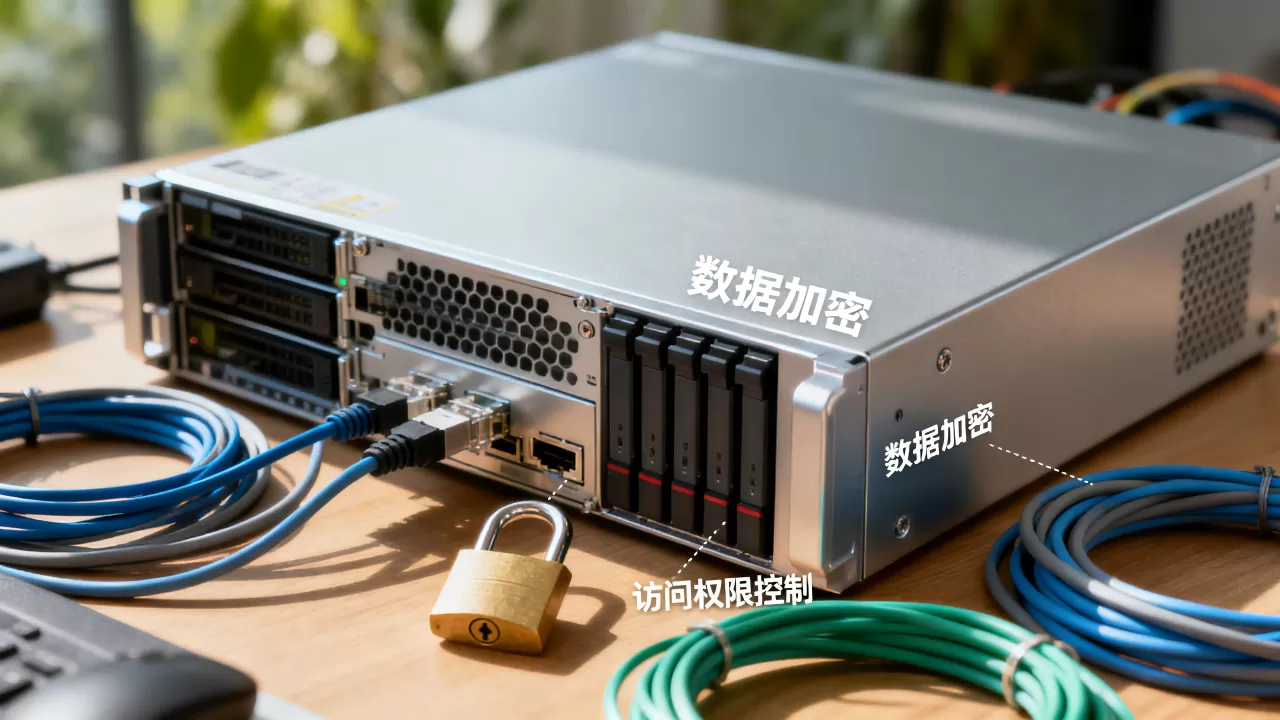
- 服务端加密:SSE-KMS或SSE-C,数据落盘时自动加密。
- 访问控制:通过RAM/ CAM子账号和临时密钥,实现最小权限授权。
- 防盗链与日志审计:记录每一次读写请求,并支持告警。
但要注意,对象存储的默认权限往往是“私有”的,可总有人图方便,创建存储桶时选择了“公共读”,结果数据被搜索引擎抓取或恶意爬虫拖走,所以选公有云对象存储,安全性的重心实际上是
用户侧的策略管理。
云服务器自建存储:灵活但需要更强的运维能力
如果你用的是ECS或轻量服务器,自己搭建Nextcloud、MinIO或Ceph,那么安全完全依赖你的系统加固水平,优势是数据主权完全可控,不受第三方策略限制;劣势是补丁修复、入侵检测、备份恢复全都要自己扛,对于没有专职运维的小团队,这种方案的风险反而高于托管式云存储。
私有化存储服务器:合规需求下的重武器
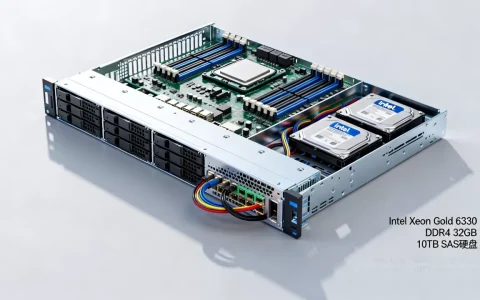
涉密单位或金融机构,往往要求数据不出内网,这时会选择企业级存储服务器(如群晖、浪潮或华为FusionStorage)做本地化部署,安全性上物理隔离最强,但同样要面对内网安全、设备故障、异地灾备等挑战,行业共识认为,私有化部署的安全上限很高,但下限也很低,一旦内网被攻破,数据就会整体暴露。
如果你正在纠结“企业云存储服务器怎么选”,我的建议是:先看业务合规要求,再看团队运维能力,最后才是价格,没有绝对的“哪家绝对安全”,只有“哪家最适合你现在的处境”。
如何检查云存储服务器安全性?从账号到日志的实操清单
选完服务商后,真正的安全博弈才开始,下面这套自查清单,可以直接照着操作,能帮你堵住九成以上的常见漏洞。
第一步:检查账号与访问权限
- 登录云控制台,进入RAM访问控制(或IAM)页面,查看当前有多少个子账号。
- 凡是超过三个月未登录的账号,一律删除或禁用。
- 确认子账号是否拥有“AdministratorAccess”权限,如果是,立刻改为最小权限策略,只授予所需API或资源范围。
- 检查是否启用了多因素认证(MFA),如果没有,强制要求所有管理员账号开启。
第二步:检查存储桶或文件系统的公开暴露状态
以简米云OSS为例,进入“Bucket列表”,逐个点击“权限管理”,查看“公共读写”是否被勾选,酷番云COS类似,在“存储桶策略”里查看Principal是否为“”,一旦发现任何存储桶是公共可读的,即使里面放的是图片素材,也建议改为“私有”,再通过CDN鉴权或签名URL对外提供访问。
第三步:检查数据加密是否开启
- 在对象存储控制台,找到“加密配置”,确认服务端加密处于“开启”状态。
- 对于数据库或云硬盘,检查是否启用了“云盘加密”功能,大多数云厂商在创建云硬盘时就有加密选项,但很多人默认不勾选。
- 如果是自建MinIO或Nextcloud,务必在服务端配置SSL证书,并启用存储目录的加密模块。
第四步:检查日志与告警通道
- 开通云审计服务(如ActionTrail),将操作日志投递到独立的日志项目。
- 配置“异常登录告警”和“敏感操作告警”,比如删除存储桶、修改访问策略、创建新子账号等行为。
- 定期(至少每月一次)导出日志,用简单脚本筛查是否存在未知IP的访问记录。
这套动作做完,你会对自己云存储服务器的安全状态心里有底,很多人以为安全是某个神秘按钮,其实它就是一连串枯燥但可验证的配置项。
不同场景下的安全配置重点
安全没有放之四海而皆准的模板,不同使用场景,侧重点完全不同。
个人开发者或小型创业团队
这类用户往往预算有限,也不太想花时间研究复杂策略,建议优先选择公有云对象存储,并开启默认加密,不要因为图省事把存储桶设为公共读,更不要把AccessKey硬编码在前端代码里,如果只是备份个人照片或文档,云服务器自建Nextcloud加上自动备份脚本,成本更低。
中型企业涉及客户隐私数据
电商、教育、医疗行业通常需要满足等级保护或个人信息保护法要求,这时除了基础加密,还必须做三件事:
- 数据分类分级:区分核心数据与普通数据,核心数据单独存放并启用版本控制。
- 异地备份:将关键数据定期同步到另一个地域的存储空间,防止单点故障。
- 访问审批流:高权限操作必须走工单审批,保留可追溯记录。
跨国业务或海外节点
如果你有海外用户,会涉及数据出境合规问题,选择云存储服务器时,要确认服务商在目标国家是否有独立的数据中心,并且支持区域锁定策略,防止数据被意外迁移到未经授权的区域,海外节点容易遇到晚高峰网络延迟,这时候开启CDN加速和HTTPS证书,既是性能优化也是安全加固。
云存储服务器价格和安全有关联吗?
很多人搜“云存储服务器价格”时,只想着找便宜的方案,但价格和安全并非简单的“贵=安全”,公有云对象存储的计费包含
存储容量、请求次数、流量三部分,你知道最贵的部分往往是公网流出流量,比如你上传了1TB数据,存储费可能只有几十元,但如果有人恶意刷你的下载流量,账单可能直接飙升上百倍。
所以在评估价格时,别忽略这几项涉及安全的成本:
- 日志存储费用:开通全量审计日志,会额外消耗存储空间,但这是排查安全事件的必要开销。
- 密钥托管费用:KMS密钥管理服务通常有免费试用额度,但超过额度需要单独计费。
- 合规认证费用:如果做等保测评,过程会涉及专家评估和整改,这笔钱花在“人”上,而不是云资源上。
合理的预算思路是:先确定安全等级要求,再反推需要购买哪些额外服务,最后加总成真实成本,不要上来就对比“每GB多少钱”,那样很容易低估账单。
关于云存储服务器安全性的三个高频问题
问:云存储服务器放在国外节点,国内访问安全吗?
访问安全取决于网络链路加密和你自身的权限控制,国外节点本身不会降低数据安全性,但跨境传输需要遵守当地法律,如果你只是静态文件托管,建议启用CDN和WAF;如果涉及用户隐私数据,还是优先选择国内节点。
问:免费的云存储服务器和付费的差距很大吗?
免费额度通常限制较多,比如存储容量小、请求次数受限、不提供独立日志审计,安全功能一般在同一水平线,但付费方案提供更细粒度的访问控制和更长的日志留存周期,对于生产环境,不建议依赖免费额度来处理重要数据。
问:自己搭建的云存储服务器如何实现安全备份?
使用云服务器自建存储时,建议每天通过rclone或rsync将数据增量同步到另一台服务器,或推送到对象存储的冷备层,同时开启云服务器的自动快照功能,保证在系统崩溃或勒索病毒入侵时,可以快速回滚到小时级之前的状态,这套流程验证过多次,实际恢复速度远快于找服务商要数据。
回到最初的问题,云存储服务器安全性从来不是一次购买就能锁定的结果,而是持续配置、审查和改进的过程,选对服务商是起点,落实账号权限、加密、日志和备份才是真正的护城河,别把数据交给云服务商就彻底放手,你自己才是安全的第一责任人。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/737133.html