二级域名独立泛解析的实现核心,是用DNS通配符将所有子域指向同一服务器,再通过Web服务或程序层做独立路由,从而做到无限子域互不干扰。
这个方案很多人问过,尤其是做SaaS系统、多租户平台、或者想给每个用户开独立二级域名的场景,泛解析本身不复杂,难点在“独立”和“互不影响”,下面拆开讲清楚。
二级域名独立泛解析的实现原理是什么?
泛解析其实就是一条特殊的DNS记录,用代表任意子域,比如你在主域example.com下加一条.example.com的A记录,那么a.example.com、b.example.com、user123.example.com都会解析到同一个IP,这条记录生效后,所有不存在的子域也会被“接住”,不会再报解析失败。
但“接住”只是第一步,互不影响的关键,在于请求到达服务器后,系统能不能区分出用户访问的是哪个子域,并且返回对应的内容,泛解析解决的是“都进这个门”,独立是“进门后各自走各自的通道”。
泛解析和独立解析的区别在哪里
独立解析,也叫精确解析,是给每一个子域单独配一条记录,比如shop.example.com指向IP-A,blog.example.com指向IP-B,这种方式适合子域数量少、IP资源充足、需要对不同子域做不同机房部署的场景,缺点很明显:每增加一个用户,就要去DNS后台手动加一条,根本没法规模化。
泛解析则是一劳永逸,它不关心子域叫什么,全部指向同一台服务器,代价是服务器端必须自己实现“按域名分发”。
行业共识认为,当子域数量超过几十个时,泛解析是唯一现实的选择,独立解析只适合固定几个业务模块。
通配符A记录和CNAME怎么选
泛解析可以用A记录,也可以用CNAME,A记录直接返回IP,解析速度快,但服务器IP一变,所有子域跟着断,CNAME指向一个域名,比如.example.com CNAME到backend.example.net,好处是换IP时只改后端那一条A记录,运维更省事。
但CNAME有个坑:同一个域名下,CNAME和MX、TXT等记录容易冲突,尤其是你还用企业邮箱时,如果你计划用泛解析接住所有子域,同时又需要主域收邮件,建议A记录泛解析加上必要的TXT/SPF记录。
如何配置二级域名泛解析且各子域互不影响?
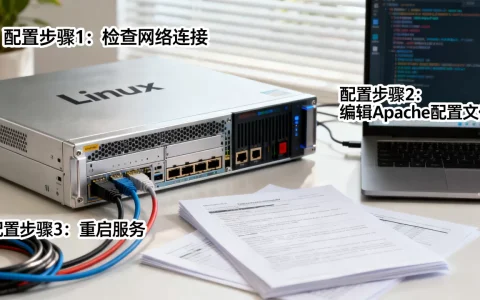
具体操作分三层:DNS层、Web服务器层、应用层,三层配合,才能做到独立且互不影响。
DNS服务商后台配置泛解析的步骤
打开你的域名DNS服务商控制台,比如简米云、酷番云DNSPod、Cloudflare等,找到解析设置,添加一条记录:
- 主机记录填
- 记录类型选A(或CNAME)
- 记录值填你服务器的公网IP
- TTL设为600秒即可
保存后,用ping any.example.com测试,能通说明泛解析已经生效,注意:有些服务商会把记录和已有的具体记录默认共存,这时具体记录优先,泛解析只补空缺。
Web服务器层给独立子域分配规则
假设你用的是Nginx,核心思路是根据$host变量做分发,最简单的方法是在http块里配置一个default server,使用通配符证书,然后在server块里用正则或前缀匹配不同子域。
你想让所有user-.example.com格式的子域指向同一套用户系统,同时让static.example.com走静态资源服务器,可以这样做:
server {
    listen 80;
    server_name ~^user-(?<username>.+).example.com$;
    root /var/www/users/$username;
    # 这里按用户名映射到独立目录或独立配置
}
这样一来,每个子域虽然DNS都指向同一个Nginx,但处理逻辑完全不同,互不影响,证书方面,用泛域名证书.example.com就能覆盖所有子域,不用单独申请。
程序层动态识别子域实现真正隔离
Web服务器层做分流之后,应用层还需要识别当前访问的是哪个二级域名,以PHP为例,核心逻辑就是解析$_SERVER['HTTP_HOST'],取出前缀,然后动态加载对应配置或数据库。
$host = $_SERVER['HTTP_HOST'];
$sub = str_replace('.example.com', '', $host);
if ($sub === 'api') {
    // API独立配置
} elseif (strpos($sub, 'user-') === 0) {
    // 用户租户独立配置
}
更成熟的方案是每个子域对应一个独立数据库或缓存前缀,比如存Redis时用$sub作为key前缀,互相之间天然隔离。
对于“独立”要求更高的场景,还可以在应用启动时根据域名动态设置session cookie的域,确保不同子域之间的登录态不串,这一点做SaaS的朋友要特别注意,否则会出现A用户登录了B子域的诡异问题。
泛解析和独立解析的典型使用场景对比
很多人在私信里问“泛解析到底有什么用”,这里列几个实际场景。
| 场景 | 推荐方案 | 原因 |
|---|---|---|
| 个人博客多语言子域 | 独立解析 | 子域固定,数量少 |
| SaaS系统自助开通租户 | 泛解析+程序分发 | 用户自助注册后自动获得子域 |
| 城市分站,如bj.example.com | 泛解析+Web规则 | 城市数量不确定,新增快 |
| 企业邮箱子域 | 独立解析 | 需要MX记录,泛解析会冲突 |
| 临时活动页或跳转 | 泛解析 | 不需要单独配置,节省时间 |
实际运营中,多数人会混合使用:核心业务子域用独立解析保稳定,长尾用户子域用泛解析来承接,这两种方式并不矛盾,DNS服务商允许同域下同时存在记录和精确记录,精确记录优先级更高。
泛解析对GEO和访问速度有没有影响?
搜索排名和收录速度和泛解析的关系,一度让不少站长发愁,这里直接给结论:泛解析本身不会伤害GEO,真正影响排名的是你服务器响应慢、内容重复、子域大量返回404或空内容。
泛解析子域名被百度收录异常怎么办
如果你开的是泛解析,蜘蛛会顺着链接爬到无数个不存在的子域,你给这些子域返回200状态码,就会形成大量空壳页面,轻则浪费抓取配额,重则被判定为垃圾站,正确做法是:在Web服务器层对所有不匹配任何业务规则的未知子域返回404,或者301跳转到主站。
在Nginx里配置一个catch-all默认server,返回444(关闭连接)或者404:
server {
    listen 80 default_server;
    server_name _;
    return 404;
}
这样蜘蛛抓到的都是404,不会产生重复内容,如果你担心百度对泛解析子域收录慢,可以到百度搜索资源平台提交子域的数据,但前提是每个子域的内容要有实际价值,不能只是空壳。
泛解析和独立解析对百度长尾关键词的权重传递差异
有人问“泛解析的二级域名能不能单独获得权重”,行业内一般做法是:新子域先做301跳转,积累权重后再独立发布内容,泛解析模式下,每个子域本质上是同一台服务器、同一套程序,权重传递是well-known的,但如果你的泛解析子域之间内容高度同质,百度会认为这些是门页,不仅不给予权重,还可能整站惩罚。
如果你要做百度GEO,泛解析前先想清楚每个子域是否有独立内容价值,别优先考虑解析方式。
二级域名泛解析多少钱?常见疑问解答
费用这块,泛解析本身不额外收费,DNS解析服务大多是免费的,Cloudflare、DNSPod的免费套餐都支持泛解析,如果你需要泛域名SSL证书,那才是主要成本,一张.example.com的证书年费在几百到几千元不等,价格取决于品牌和通配符级别,也有免费的Let’s Encrypt泛域名证书,三个月一续,适合技术能力强的团队。
泛解析后为什么子域无法访问
大多数情况是Firewall或安全组没开放对应端口,或者Web服务器没有监听对应的server_name,检查顺序是:本地ping通curl看返回码看Nginx错误日志,如果curl返回403,检查目录权限。
泛解析可以只针对某个二级域吗
可以,比如你只想让.user.example.com泛解析,而其他二级域不动,记录主机录填.user就行,这种写法更精细,能避开和主域邮箱记录的冲突。
泛解析下如何保证互不影响
核心就一句话:DNS只认IP,所有路由、权限、数据隔离都在应用层完成,只要你在Web服务器上区分了不同子域的server块,同时在程序里正确读取域名前缀,就不会互相干扰。
现在回想一下,泛解析真正要下功夫的不是DNS开关,而是服务器和代码层面的“认亲”逻辑,把通配符当成一个大门口,门后每一个房间都得装上独立的门锁和钥匙分发系统,搞定了这一层,泛解析就是一双无限量的手,各个子域各干各的活,互不添乱。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/741579.html