出海欧洲的网络合规,核心不是办一张证,而是围绕GDPR构建一套从数据收集、存储到传输的完整治理体系,谁先跑通这套体系,谁就能拿到进入欧洲市场的长期门票。
很多国内团队把“欧洲合规”简单理解成“加个Cookie弹窗”或“服务器放法兰克福”,这是典型的误判,欧洲市场的网络合规,是法律、技术和商业策略的交叉命题,尤其在2026年这个时间节点,执法力度和用户隐私意识都在同步抬升。

欧洲网络合规的核心框架:不止GDPR这一层
出海业务欧洲合规怎么做?先分清三套规则的适用边界
业内专家指出,不少出海企业栽跟头是因为把合规范围窄化了,欧洲网络合规实际上是三套规则的重叠:通用数据保护条例(GDPR)、网络与信息系统安全指令(NIS2)、以及各成员国本地法,GDPR管的是“数据怎么用”,NIS2管的是“系统怎么防”,两者缺一不可。
具体到落地场景:
- 纯线上SaaS服务:GDPR是主战场,NIS2通常不直接适用(除非你的服务被认定为“重要实体”或“基本实体”)。
- 涉及物联网或关键基础设施:NIS2的合规义务会明显加重,需要做系统化的安全评估。
- 面向儿童用户的服务:还需要额外留意年龄门槛和监护人同意机制,这在GDPR第8条有明确规定。
行业共识认为,多数中国出海团队的第一步应该放在GDPR全流程梳理上,因为它在执法优先级和数据跨境传输维度的影响最直接。
识别你的“数据资产”:最小化原则不是空话
GDPR的核心不是禁止处理数据,而是要求数据最小化、目的限制和存储限制,实操中很多团队会踩同一个坑:为了后续可能的机器学习需求,先大量采集用户行为数据存着。
这就是典型的违规姿势,比如一个电商独立站,实际只需要订单履约和客服沟通的信息,你却收集了设备指纹、浏览时长、精准位置这些都属于“超出必要范围”,2026年的趋势是,DPA(数据保护机构)会更关注“默认隐私”(Privacy by Default)的实际配置,而不是你嘴上承诺了什么。
一个可验证的动作:登录你的产品后台,把数据字段列表拉出来,对照业务场景逐一问自己“没有这个字段,功能是否还能跑通?” 跑不通的保留,跑得通的全部删掉。
欧洲数据合规落地实操:从文本条款到技术配置
隐私政策的三层结构:写给律师、写给用户、写给机器
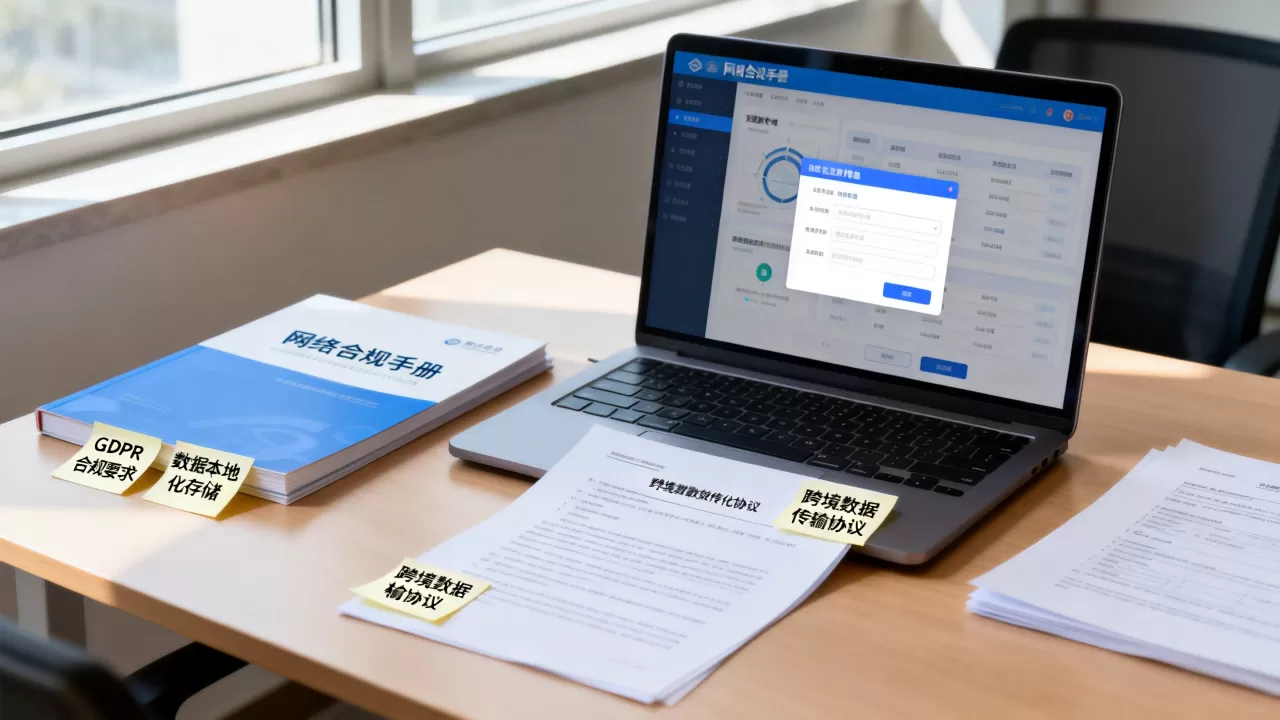
合规文档不是一份文件打天下,一份真正经得起欧洲DPA审查的隐私政策,至少要拆成三层:
- 面向监管的完整版:列明处理目的、法律依据、存储期限、接收方类别、跨境传输机制(如SCCs或EU-US Data Privacy Framework),别把法律依据写成笼统的“用户同意”,要精确到具体条款。
- 面向用户的可读版:用图标、问答、示例替代法条堆砌,丹麦和荷兰的数据保护机构近年在年度报告中多次点名表扬这种“分层告知”的做法。
- 面向机器的接口:确保Cookie管理平台(CMP)输出的信号与隐私政策文本一致,很多违规案例不是因为文本有误,而是CMP的实际配置漏了信息,导致前后矛盾。
Cookie与追踪技术:别让第三方脚本拖你下水
2026年,一个高频执法场景是:网站主站合规了,但嵌入的第三方数据服务商违规,比如你的页面加载了用于A/B测试的脚本、热力图分析工具、广告重定向像素,这些第三方工具各自的数据收集行为都需要你的隐私政策“背书”。
实操建议按三步走:
- 对全站脚本做一次逐项审计,把每条第三方请求的真实域名和用途列成表格。
- 根据程度划分等级:严格必要的(如登录鉴权)默认加载;分析性的(如流量统计)放入延迟加载队列;营销性的(如广告像素)必须在用户主动授权后才会激活。
- 在CMP里配置颗粒度足够细的同意选项,并且保证用户撤回同意后所有关联请求立刻终止。
数据跨境传输:从“默认传回国内”到“欧洲本地闭环”
GDPR对数据离开欧洲经济区(EEA)设了很高的门槛,越来越多的中国企业选择在欧洲本地部署云节点,这是个正确的方向,但要注意,“数据存欧洲”不等于“合规达标”,如果你在法兰克福的服务器上运行一个数据分析任务,运维人员却能从新加坡或上海的办公室远程后台登录看到原始数据,这本身就可能构成“传输”。
实际操作中,建议推行数据驻留与访问隔离双轨制:
- 数据默认不再同步回国内开发环境,生产环境与测试环境严格分离。
- 远程运维的场景尽量采用“脱敏数据+审批流程”的访问模式,避免完整个人数据出现在跨国办公网络中。
如果业务确实需要与国内总部进行数据协同,就不要抱有侥幸心理,老老实实走
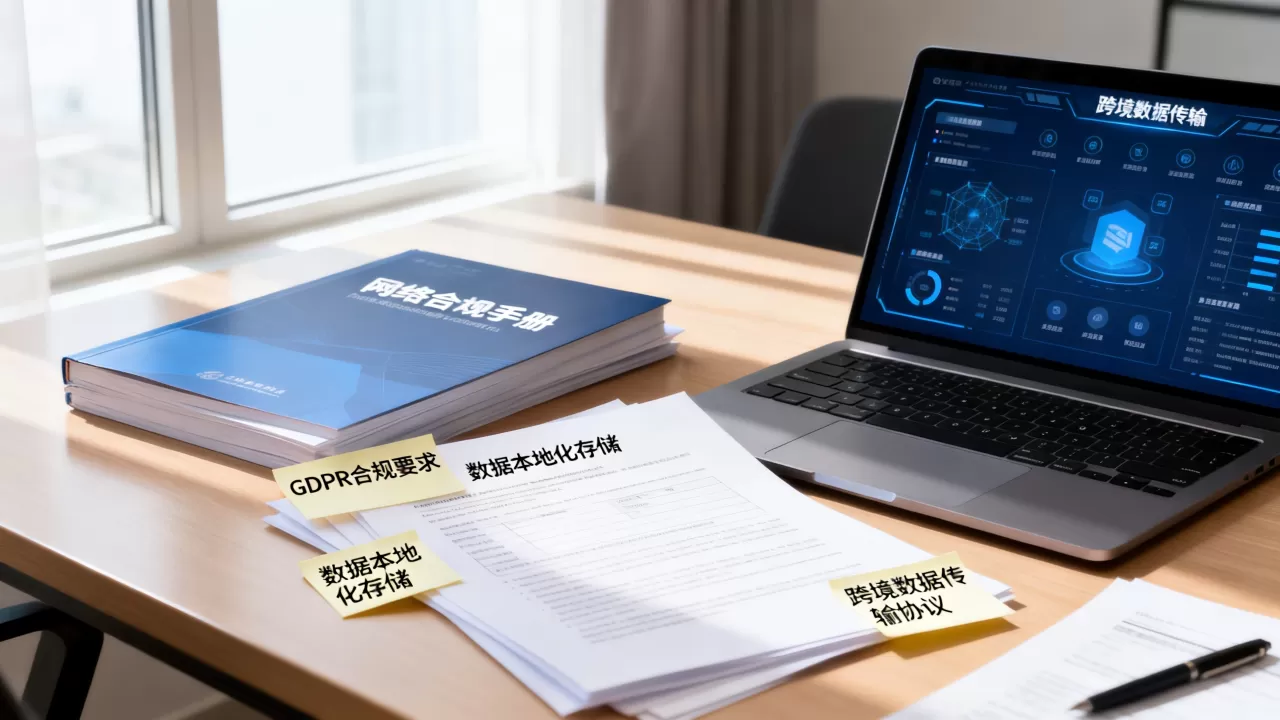
SCCs(标准合同条款)流程,并完成TIA(传输影响评估),这个评估文档,以2026年的执法实践来看,已经成为GDPR处罚判定里的关键参考。
NIS2合规上门:网络安全不是IT部门的孤岛
管理层的合规责任正在前置
NIS2扩大了适用范围,也把管理层个人责任提到了新高度,如果企业发生重大安全事件,且被认定存在管理疏漏,部分欧盟成员国的处罚对象可以直接落到具体的管理者头上,这不再是一个“公司缴罚款了事”的游戏规则。
对于出海企业,这意味着要建立可审计的网络安全管理制度,哪怕你的团队只有几个人,也可以让运维同事按季度输出一份简要的安全自评报告,内容包括漏洞扫描结果、权限账号盘点、补丁更新记录,这份报告本身,在遭遇监管问询时就是很有效的过程性证据。
事件响应机制要有“24小时”肌肉记忆
“在72小时内向监管机构报告”虽然字面要求是72小时,但其中不少环节(涉及跨境影响评估、用户通知、媒体应对)都要求前置,事件响应的核心不在于“能按时报告”,而在于平时已准备好一套包含法务、技术、公关角色的标准化动作流程。
建议把事件响应步骤贴在项目群里,经常回看:
- 第1步:即刻冻结受影响系统,保留原始日志,不急于删库重建。
- 第2步:业务影响评估与初步定级同步推进,判断是否需要启动监管报告。
- 第3步:如果可能涉及个人敏感数据,立刻通知合作律所进入法律援助流程。
欧洲网络合规最新动向与执法风向
2026年的三个监管信号
第一个信号:罚款金额虽高,但更普遍的是“整改令”。 欧洲不少国家的DPA资源配置有限,它们更倾向于对“有合规意愿但执行有瑕疵”的企业发放整改期限,这为出海企业争取了缓冲空间。
第二个信号:用户隐私权诉讼的“商业化”趋势。 非营利组织(如奥地利隐私组织NOYB)发起的集体投诉数量相当可观,它们不需要企业出现实际数据泄露就能触发诉讼,只要产品存在“违反目的限制”或“默认设置侵犯隐私”的模式,就可能面临多国同步投诉。
第三个信号:安全认证与信任标识逐渐成为商业门槛。 虽然ISO 27001或SOC 2 Report并非法律强制要求,但在2026年的欧洲B2B采购谈判中,没有相关认证几乎很难进入大型采购名录
,对出海基础设施类SaaS来说,这已经从一个“加分项”变成“入场券”。
不同目标市场的实操差异(以德国、荷兰、北欧为例)
| 维度 | 德国 | 荷兰 | 北欧地区 |
|---|---|---|---|
| 监管特点 | 执法规范细密,偏好文档审查 | 重视创新引导,倾向柔性执法 | 用户隐私意识极强,媒体关注度高 |
| 优先合规点 | 数据留存期限、自动化决策告知 | 数据处理记录(RoPA)的完整性 | 默认隐私配置、儿童数据保护 |
| 实操建议 | 建议优先获取德国TÜV审计支持 | 多参与当地行业组织的合规论坛 | 将“透明度报告”作为产品功能之一 |
先搞定主流市场,再辐射其他区域,这个路径从综合成本来看比同步铺开要经济得多。
出海欧洲网络合规常见问题与解答
Q1:出海业务欧洲合规怎么做才能控制成本?
选择“分阶段合规”策略:首个版本只上架基础隐私政策、Cookie管理和用户数据导出通道,不追求大而全,先在少量欧洲国家小规模测试,验证合规方案跑通后再扩量,合规预算建议优先花在数据映射和第三方脚本审计上,这部分的投入回报率最高,总预算通常可以控制在项目整体支出的5%以内。
Q2:服务器必须放在欧盟境内吗?
不是必须,但这是当前最省心的方案,从2026年的执法操作看,在欧洲本地完成数据驻留能避开大多数跨境传输争议,如果你选择把数据送回中国处理,则需要承担高于本地处理的合规论证义务,比如补充更详尽的TIA、提供更高频的访问审计记录,据统计,近年大多数涉及中国企业的欧洲数据合规问询,都集中在跨境传输路径的解释缺失上,因此完全不建议在这个环节上为了节省存储成本而追求“技术上的可能”。
Q3:儿童产品的年龄验证怎么做才算合规?
严格意义上,GDPR并没有规定必须使用“证件级”身份扫描,它考察的是你的验证方法必须“与风险相称”,对一般社区类应用,使用“年龄声明+家长邮箱确认”的组合方案比粗暴采集身份证件信息更符合数据最小化原则,因为后者反而引入了大量的敏感数据问题,更关键的是,你的产品必须默认关闭针对儿童画像的个性化广告功能,这是执法机构最常检查的下手点之一。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/747380.html