海外用户访问国内网站卡顿、延迟高的根因在于公网路由绕转和跨境丢包,解决思路是“就近接入+私有回源隧道”,具体落地需从DNS解析、传输协议、链路架构三层同步优化。
为什么海外回源这么慢:问题出在“绕路”上
海外用户访问国内源站时,数据包走的不是直线,以美国西海岸访问上海服务器为例,常规公网路由大概率要经过海底光缆登陆点、国际交换节点、骨干网出口等多跳中转,业内专家指出,跨太平洋的裸光纤延迟理论值在140毫秒左右,但实际公网回源延迟普遍在220毫秒到350毫秒之间,多出来的时间都消耗在路由跳数和国际出口拥塞排队上。

更麻烦的是丢包,公网跨境链路的丢包率在高峰期能达到5%到15%,而TCP协议对丢包极其敏感,一旦发生丢包,窗口减半,重传机制启动,实际吞吐量可能连正常水平的十分之一都不到,这就是为什么海外用户打开国内网站不仅慢,还经常图片加载一半就卡住。
行业共识认为,链路优化的本质不是“加速”,而是减少不必要的路径损耗,回源链路优化的核心命题只有一个:如何让海外请求以最短路径、最稳质量抵达源站。
海外访问国内服务器慢怎么办:先解决DNS解析的“第一跳”
很多人在排查时忽略了DNS,海外用户解析国内域名时,如果使用的是本地默认DNS,很可能被解析到错误的节点,甚至触发运营商DNS污染,DNS解析是整个回源链路的第一跳,这一跳错了,后面全白搭。
海外分区域解析策略
把DNS解析按地域拆分是成本最低、见效最快的优化手段,具体做法是:
- 在DNS服务商处配置分区域解析规则,将北美、欧洲、东南亚的用户解析到对应区域的入口IP
- 海外用户解析到的IP,不再指向源站服务器,而是指向就近的边缘接入节点
- 源站的真实IP只对边缘节点暴露,海外用户全程无法直接触达源站
这套逻辑相当于在海外用户和源站之间插了一层“调度层”,用户就近接入边缘节点,边缘节点再通过优化过的内部链路回源。
解析记录TTL设置
TTL值直接影响DNS生效速度和容灾切换效率,海外用户访问场景下,建议将A记录的TTL设置在60秒到300秒之间,太短会增加权威DNS查询压力,太长则会让故障切换变得迟钝,如果用的是Cloudflare或简米云DNS,直接在解析设置里改TTL即可,操作路径为:域名解析 → 解析设置 → 修改TTL。
海外回源链路优化方案:四层与七层两条技术路线
解决完DNS,核心来了,海外回源链路优化的主流方案就两条路线,一条走四层传输层,一条走七层应用层,选哪条取决于你的业务类型和预算。
四层方案:TCP单边加速与私有隧道
四层方案的特点是对应用透明,不需要改业务代码,常见技术包括:
- TCP单边加速:在边缘节点和源站之间部署加速协议,改进拥塞控制算法,用UDP封装TCP流量绕过公网TCP的丢包重传机制,代表技术有阿里的全球加速GA、腾讯的云连接网络CCN,以及各类第三方“回国专线”
- GRE或VxLAN隧道:在海外节点和国内源站之间建立一条私有隧道,流量走隧道传输,避开公网高峰期的拥塞路径,隧道本身不加密,但延迟和丢包明显优于公网
- 智能选路:在隧道两端部署探针,实时探测多条可用路径的质量,自动切换延迟最低、丢包率最小的那条线路
这类方案适合动态请求、API调用、数据库同步等场景,比如跨境电商的订单系统、海外办公人员的OA系统访问,四层加速能直接降低回源延迟。
七层方案:HTTP协议优化与缓存前置
七层方案更“聪明”,它理解业务内容,能做的事情更多:
- 静态资源缓存:在海外边缘节点缓存图片、CSS、JS等静态文件,回源次数直接砍掉七成以上
- 连接复用:边缘节点与源站之间维持长连接,避免每次请求都重新经历TCP握手和TLS握手
- HTTP/2与HTTP/3支持:多路复用和0-RTT握手能显著减少小文件的加载时间
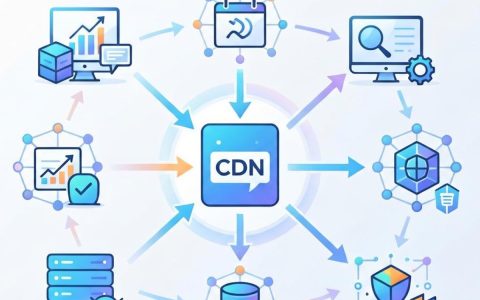
七层方案适合网站、H5应用、静态资源密集的业务,典型的落地方式是使用CDN的动态加速产品,但注意:传统CDN加速静态资源没问题,动态回源必须开通“全站加速”或“DCDN”能力,否则回源链路还是走的公网。
回国专线是什么:托管专线和云专线怎么选
如果在上面两个方案里看到了“专线”这个词,那你需要搞清楚回国专线的具体形态,市面上说的回国专线,本质上是从海外POP点到国内机房的一条私有或半私有链路,带宽独享,不走公网,延迟和丢包都有SLA保障。
物理专线
物理专线指拉一根从海外机房到国内机房的实际光纤或租用运营商国际电路,优点是质量最稳定,延迟几乎等于理论值;缺点是
贵,而且部署周期长达数周到数月,月租动辄数千到数万元不等,适合大型企业、对延迟极其敏感的交易系统。
云专线
云专线是云厂商提供的虚拟专线服务,比如简米云的高速通道、酷番云的云专线DC,本质是在云网络内部搭建一条从海外Region到国内Region的私有路径,相比物理专线,部署时间缩短到几天,价格也更灵活,按带宽和流量计费,价格方面,国际带宽一般是每Mbps每月数百元,具体看地域和供应商。
IPLC与IEPL
IPLC是国际私有租用电路,IEPL是以太网私有专线,两者在零售市场也被称为“回国专线”,常见于游戏加速器和跨境电商ERP场景,选购时注意确认SLA承诺的可用性和丢包率,行业内比较靠谱的承诺是丢包率低于1%,可用性9%。
| 对比项 | 物理专线 | 云专线 | IPLC/IEPL |
|---|---|---|---|
| 部署周期 | 数周到数月 | 数天 | 数天 |
| 带宽独享 | 是 | 是 | 是 |
| 价格区间 | 高 | 中高 | 中 |
| 适合场景 | 大型企业核心链路 | 云上业务 | 游戏加速/中小跨境业务 |
源站侧配合:服务器和网络层面的调优
链路优化不只是网络侧的事,源站服务器如果没调好,再好的链路也会被应用层的低效拖垮,以下操作是实打实能提升回源效果的:
- 开启TCP BBR拥塞控制算法,Linux服务器上执行
modprobe tcp_bbr并写入sysctl.conf,能显著提升高延迟、有丢包环境下的吞吐量 - 调整内核TCP参数,修改
net.ipv4.tcp_rmem和net.ipv4.tcp_wmem,增大缓冲区以容忍更高的带宽延迟积 - Nginx开启HTTP/2,在
listen指令后加http2,减少海外用户建立连接的握手开销 - 优化TLS会话复用,配置
ssl_session_cache和ssl_session_timeout,降低TLS握手频率 - 源站防火墙只放行边缘节点IP,不仅安全,还能防止海外用户绕过加速链路直接打源站
实际部署中的常见坑
- 边缘节点与源站之间的MTU不一致会导致分片丢包,建议隧道接口MTU设置为1400或1450,避开IPsec和GRE的额外头部开销
- 回源超时时间设置太短,海外链路即使优化后延迟也在100毫秒以上,Nginx代理超时时间建议从默认的60秒调整到120秒,避免误杀慢请求
- 未开启TCP快速打开。
tcp_fastopen在Linux内核3.7+已支持,开启后能省去一次RTT,执行sysctl -w net.ipv4.tcp_fastopen=3即可
延迟敏感业务的终极方案:边缘计算与源站前移
如果业务对延迟极其敏感,比如在线协同编辑、实时音视频信令,光优化链路还不够,近年来“源站前移”的概念越来越普及,即把一部分计算逻辑部署到海外边缘节点,只在必要时回源同步数据。
这种模式下,海外用户请求直接由边缘节点响应,回源链路只承担数据同步和一致性校验的职责,据统计,采用源站前移后,海外用户的端到端延迟可以从200毫秒以上降到50毫秒以内,但前提是你的业务架构能支持边缘节点与源站之间的数据最终一致,据工信部近年发布的算力网络发展情况,边缘计算节点在全国乃至全球的覆盖密度持续提升,这为源站前移提供了基础设施层面的支撑。
对于大多数业务,先做DNS分区域解析+CDN全站加速+TCP优化,已经能解决八成以上的痛点,如果业务增长到对延迟有极致要求,再投入云专线或物理专线也不迟,链路优化的核心原则始终是:用最合适的代价,换取用户可感知的性能提升。
海外访问国内网站加速方案常见问题解答
海外访问国内服务器慢怎么办:还有哪些免费手段可以尝试
对于预算有限的小型网站,可以先尝试三个免费手段:一是Cloudflare的SaaS回源功能,利用Cloudflare的全球网络做中转,回源协议选择HTTPS并开启“Authenticated Origin Pulls”,既加速又安全;二是源站启用HTTP/3(QUIC),QUIC基于UDP,没有TCP队头阻塞问题,对高丢包链路的改善比较明显;三是压缩传输内容,开启Gzip或Brotli压缩,静态资源体积减小后传输时间自然缩短,这三种手段叠加使用,多数情况下能把海外访问延迟降低20%到40%,如果做完这些依然卡顿,说明链路质量问题已经超出了免费手段的能力边界,需要考虑商业化加速方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/747785.html