排查虚拟机网络连接问题时,在网关设备上执行print命令是最直接有效的诊断手段,它能在几秒钟内暴露路由表、ARP缓存和接口状态三类关键信息。很多用户发现虚拟机无法上网或ping不通外部地址,第一反应是检查虚拟机的网卡配置,但往往忽略了网关本身是否“知道”怎么转发数据,本文围绕虚拟机网关print命令的实际用法,拆解排查思路和操作路径。
网关print命令到底在查什么
不同网络设备上的print命令含义不同,但虚拟机场景里最常接触的是路由器、软路由(如OpenWrt、iKuai)或三层交换机,在这类设备上,print命令通常用于查看路由表、ARP表、接口状态和防火墙规则,对虚拟机而言,网关承担着数据包转发的核心职责,一旦它“迷路”,虚拟机有再多的IP地址也白搭。
三条必须掌握的核心指令
ip route print:查看设备当前的路由表,重点看是否有指向虚拟机所在网段的直连路由或静态路由,若缺失,数据包根本到不了虚拟机。arp print:查看地址解析协议缓存,确认网关是否能正确学习到虚拟机的MAC地址,ARP表里找不到虚拟机条目,说明二层链路可能就有问题。interface print:查看物理或虚拟接口状态,接口down掉,所有上层配置都是空谈。
以常见的RouterOS(MikroTik)为例,操作路径是进入命令行后输入/ip route print,输出结果里能看到dst-address、gateway、interface和flags,如果目标网段的路由显示为unreachable,问题基本就锁定了。
第一步:判断虚拟机能不能“够到”网关
在进行任何print操作之前,先用虚拟机内的一条ping命令确认基本连通性,在虚拟机终端里执行ping 网关IP,如果通,说明二层网络没问题;如果不通,直接去网关设备上查ARP表。
ARP表异常时的典型表现
- ARP表中完全没有虚拟机的IP-MAC映射
- 映射的MAC地址错误(比如和另一台物理机重复)
- 条目状态显示为
incomplete或failed
行业共识认为,ARP表异常超过80%的情况出在虚拟交换机配置上,比如VMware ESXi里虚拟端口组VLAN ID写错,或者Hyper-V虚拟交换机类型选错,都会导致网关学不到虚拟机MAC地址。
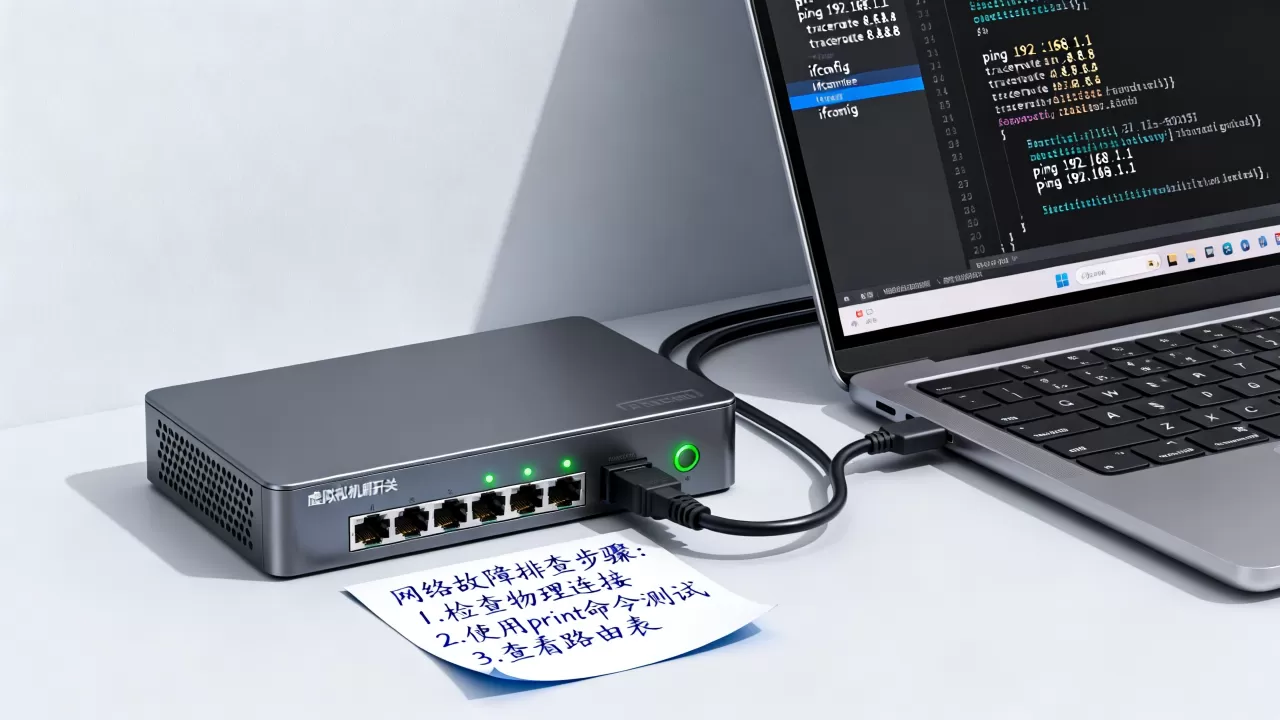
具体修复动作参考
在Proxmox VE这类开源虚拟化平台里,如果虚拟机网卡是virtio模式,而网关设备是老型号物理路由器,偶尔会出现ARP学习延迟,这时候可以在网关上手动执行arp add命令绑定IP和MAC的静态映射,但前提是你确认虚拟机的MAC地址没有冲突。
第二步:用print命令核验路由表走向
路由表是网关的“交通地图”,在网关上执行ip route print,确认是否存在指向虚拟机网段的转发条目,现在主流虚拟机的IP段一般是192.168.1.0/24或10.0.0.0/24,你需要找到对应网段的路由。
路由缺失的三种常见场景
- 单臂路由模式,网关的物理接口下配置了多个VLAN子接口,但只有VLAN 10的接口被创建,虚拟机的VLAN 20路由自然缺失,此时执行
/interface vlan print确认子接口是否全部在列。 - 静态路由写错下一跳,虚拟机通过另一个网关转发数据,而当前网关上的静态路由下一跳IP填成了自己,数据包会在网关内部死循环。
- 默认路由被覆盖,如果虚拟机需要访问外网,但网关的默认路由被一条更具体的路由抢占,print输出里能看到
dst-address=0.0.0.0/0的条目被标记为unreachable。
如何区分路由问题还是转发问题
在网关命令行执行ping 虚拟机IP,能通说明路由表没问题,再执行ip route print查看flags列,如果路由条目前有A(active)标记,表示该路由处于活跃状态,没有A标记的路由即使存在也不会被使用。
第三步:结合防火墙规则交叉验证
print命令不仅能看路由和ARP,在部分系统里还能查看防火墙过滤规则,比如在Linux作为虚拟化宿主机或软路由时,执行iptables -L -n或者nft list ruleset,检查FORWARD链,因为虚拟机流量经过网关转发时,需要FORWARD链放行,而不是INPUT或OUTPUT链。
常见防火墙误拦截特征
- FORWARD链默认策略为DROP,且没有任何匹配虚拟机网段的ACCEPT规则
- 存在一条规则,目标端口为80/443但源地址限定了物理网段,导致虚拟机被排除在外
- conntrack状态模块未加载,导致回程数据包被丢弃
很多用户在排查虚拟机网速慢或者ping丢包时,忽略了网关上的流量整形或策略路由,这时可以用/queue print(RouterOS)或tc -s qdisc show(Linux)查看队列规则,确认是否有针对虚拟机的限速策略。
第四步:print命令输出信息的具体解读方法
光会敲命令不够,还得会看输出,不同系统print输出格式不同,但核心字段大同小异。
| 字段名 | 含义 | 异常判定标准 |
|---|---|---|
| dst-address | 目标网段 | 必须是虚拟机所在网段的汇总地址或精确地址 |
| gateway | 下一跳地址 | 必须能通过ARP学到MAC,否则为灰色项 |
| interface | 出接口 | 不能是loopback或down状态接口 |
| flags | 路由状态 | 必须有A(active)标记,C(connect)表示直连 |
| age | ARP条目存活时间 | 持续刷新为正常,长时间不变可能为静态错误绑定 |
以华为路由器为例,执行display ip routing-table与执行print命令的效果类似,但字段名称不同,很多工程师习惯用display arp来查看MAC学习情况,这和print命令解决的问题完全一致。
如何在Windows网关下执行print命令
如果虚拟机网关是一台Windows Server主机,打开命令提示符输入route print -4,能看到IPv4路由表的完整输出,最关键的字段是Active列,如果看到一个网络目标的Active状态为No,说明该路由是失效状态,此时执行arp -a查看ARP缓存,如果虚拟机IP对应的物理地址为ff-ff-ff-ff-ff-ff,表示ARP解析失败。
第五步:多虚拟机组网时怎么用print定位
当虚拟机数量较多,比如一个宿主机上跑了10台虚拟,且它们分属两个不同的内部虚拟网络时,print命令的效率优势会很明显。
操作顺序建议
- 在宿主机上执行
ip addr show或ipconfig,确认虚拟网桥(如virbr0、vmnet8)是否正常运行。 - 进入网关设备执行
ip route print
,对比虚拟网桥对应的网段路由。
- 如果路由正常,再用
arp print分两次对比:先看宿主机IP的ARP条目,再看虚拟机IP的ARP条目,两者都正常说明网关到宿主机这条链路没问题,异常点在于宿主机内部的虚拟交换转发。
一个真实的排查场景:某用户给虚拟机配置了桥接模式,网关是客厅的华为AX3 Pro路由器,虚拟机能ping通网关IP,但无法访问互联网,登录路由器后台执行ip route print(部分华为家用路由支持Web后台不开放SSH,改为在PC上用tracert命令配合路由器状态页查看),发现默认路由存在但DNS设置出错,最终定位是虚拟机手动指定的DNS服务器是网关的备用IP段,而该IP段实际不可达。
Q&A:虚拟机网关print命令常见疑问
print命令和show命令有何区别?
print多用于RouterOS、Cisco部分IOS-XR设备以及Linux的某些工具集,show则常见于Cisco IOS、华为VRP等,两者作用相同,都是查看配置与状态,如果你手里的设备只支持show,完全可以用show ip route、show arp替代print命令进行同样的排查。
网关执行print命令失败是什么原因?
最常见原因是登录权限不足,在RouterOS中,只有full权限用户才能执行ip route print,只读用户可能被限制,在Linux上,普通用户执行route -n可以,但执行arp -n部分环境需要root权限,建议使用管理员账号登录网关,或通过sudo提升权限。
虚拟机ping外部IP不通但网关print显示路由正常,下一步怎么办?
检查MTU值,虚拟机网卡MTU设置为1500,但网关接口MTU为1400,分片重组失败会导致大包不通小包通,在虚拟机内执行ping 外部IP -f -l 1400(Windows)或ping -M do -s 1400 外部IP(Linux),如果能通,说明MTU确实有问题,此时调整网关接口的MTU值到一致即可解决问题。
用print命令排查虚拟机网络问题,本质就是梳理数据转发路径上的每一站,先看接口,再看ARP,三看路由,最后查防火墙,只要每一步都验证到位,虚拟机的网络故障基本都能在几分钟内定位,print命令输出的不是枯燥表格,而是网络设备告诉你它眼中看到的世界,学会读懂这些输出,你就掌握了排查网络问题的通用语言。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/748023.html