欧美区域部署服务器的网络回源方案,核心思路是“就近接入、链路冗余、协议优化”三位一体,具体落地需结合业务类型选择智能DNS分流或Anycast网络,并搭配专线或优质国际带宽保证数据传输质量。
很多团队在欧美部署服务器时,最容易忽略的其实是“回源”这条隐形链路,服务器在法兰克福或洛杉矶跑得飞快,但国内用户访问时,数据要跨越大半个地球回到源站取内容,延迟和丢包往往就卡在这条看不见的路上,下面直接拆解2026年主流且验证过的方案。
欧美服务器回源链路的核心架构怎么搭
回源的本质是“边缘节点到源站”的数据通路,在欧美区域,这个通路通常涉及三个角色:用户端、边缘节点(CDN或云负载均衡)、源站,你的源站可能在欧美,也可能在国内,这决定了回源方案的底层逻辑。
源站部署在欧美本地:公网回源与内网回源的选择
如果源站本身就在欧美(比如AWS弗吉尼亚或法兰克福),那么边缘节点和源站同区域,回源压力最小,这种情况下,行业共识认为直接用云厂商的内网IP回源即可,不必绕公网,比如你用CloudFront配S3源站,或者用Azure Front Door配Blob存储,回源流量走的是云内骨干网,几乎不存在跨境拥塞。
但如果你用的是独立服务器或自建机房,就需要考虑公网回源质量,欧美本地主流机房之间的互联带宽充足,延迟通常在5-20ms,此时建议:
- 在源站防火墙上只放行边缘节点IP段,避免公网裸奔。
- 开启TCP BBR拥塞控制算法,提升长肥网络下的吞吐效率。
- 对源站做健康检查,确保边缘节点能自动摘除故障源。
源站部署在国内:跨境回源专线是唯一解
绝大多数中国企业面临的场景是:欧美有边缘节点,源站在国内,这种情况下,公网直连回源几乎不可行,跨太平洋或跨大西洋的国际带宽在晚高峰丢包率相当高,业内专家指出,稳定方案只有两条路:
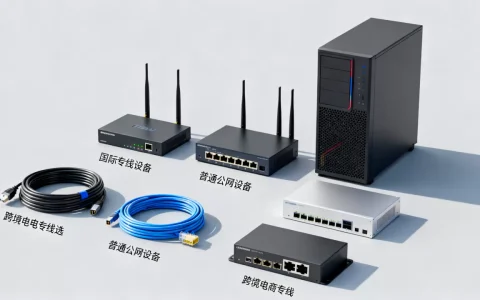
- 国际专线(IPLC/IEPL) :从国内源站机房拉一根物理专线到欧美汇聚点,再通过这个汇聚点接入各大CDN的源站网络,专线延迟稳定,但价格较高,以10Mbps带宽为参考,月成本通常在数千到上万元人民币(据行业公开报价)。
- 云交换或SD-WAN组网:利用云服务商的全球骨干网(如简米云全球加速GA、酷番云云联网CCN)把国内源站和欧美POP点打通,这种方式按流量计费,适合中低带宽业务,部署时间比专线快得多。
不要试图用普通BGP带宽扛跨境回源,晚高峰的丢包会让你怀疑人生。 这不是带宽大小的问题,而是路由绕路和拥塞控制机制决定的物理现实。
欧美CDN回源时的线路选择:哪条路最稳
确定了源站位置后,回源线路的选择直接关系到用户体验,这里需要区分“边缘回源”和“用户到边缘”两段,前者才是回源方案的核心。
欧美本地回源:IXP直连优于普通互联
在欧美,互联网交换中心(IXP)非常发达,法兰克福的DE-CIX、伦敦的LINX、洛杉矶的Any2都是流量汇聚地,如果你的边缘节点和源站机房都接入了同一个IXP,回源流量可以走私密互联,延迟比公网低2-5ms,丢包率接近于零,实操中,你可以在机房后台开启IXP peering,然后在防火墙规则里允许这些皮联IP段访问源站。
跨境回源中美、中欧线路的取舍
这是最纠结的部分,北美西海岸(洛杉矶、圣何塞)与中国之间的直连海底光缆较多,回源延迟理论上可以控制在150-180ms(据行业实测统计),而美国东海岸到中国的回源延迟通常在220-260ms,因为要横跨整个美国大陆再加太平洋海缆。
欧洲方向更复杂,中欧之间的陆地光缆要经过俄罗斯或中亚,路由绕行严重,回源延迟普遍在250-300ms,这种物理距离造成的延迟,任何优化手段都无法消除,你能做的只有:
- 在边缘节点做缓存命中率优化,尽量让用户请求不穿透到源站,使用TCP优化(如简化握手、前向纠错),降低交互次数。
- 在源站部署HTTP/3(QUIC) ,让回源连接复用,减少建连开销。
回源带宽成本怎么算:别忽略流量账单
欧美回源带宽的计价方式与国内差异很大,主流CDN厂商对回源流量和边缘流量分开计费,回源流量通常比下行流量便宜一半以上,但如果是跨境回源,价格会翻倍,具体定价因厂商而异,但你可以按以下逻辑估算:
- 缓存命中率90%以上时,回源带宽占总带宽的10%以下。
- 回源流量月度成本 = 日均回源峰值带宽 × 单价 × 30天。
- 比较方案时,让CDN厂商提供“回源流量预估单”,不要只看边缘流量价格。
以实际项目为例,一个日活10万的图片站,边缘流量约5TB/月,若缓存命中率95%,回源流量仅250GB/月,走普通国际带宽的回源成本约300-600元/月(据多家云厂商报价区间估算)。
欧美服务器回源的具体配置步骤:从DNS到源站
光有理论不够,下面给出可操作的技术路径,按步骤执行即可完成一套基础回源架构。
第一步:DNS解析策略配置
在DNS服务商处(如Cloudflare、简米云DNS),设置智能解析规则:
- 欧美用户IP段解析到最近的边缘节点IP(如Cloudflare的Anycast IP)。
- 国内用户IP段解析到源站或国内CDN。
- 健康检查开启,一旦边缘节点宕机,自动切换备用线路。
第二步:边缘节点回源规则配置
在CDN控制台(以Cloudflare或Fastly为例)中找到“Origin Server”设置:
- 填写源站域名或IP,端口选择443或80。
- 开启“Host Header”重写,确保源站能识别正确的域名。
- 配置回源HSTS,强制回源使用HTTPS加密传输。
- 设置超时时间:建议连接超时5秒,读取超时30秒,欧美跨境回源网络抖动大,超时设置太短会导致回源频繁失败。
第三步:源站防火墙放行白名单
在源站的防火墙(如iptables或安全组)中,只放行CDN节点IP段的回源请求:
iptables -A INPUT -s 103.21.244.0/22 -p tcp --dport 443 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j DROP
注意把IP段替换成你所用CDN厂商公布的节点IP列表,并在每隔一段时间后更新一次。
第四步:回源监控与告警
部署一个简单的监控脚本(或使用云监控),盯住三个指标:
- 回源成功率:低于99%时触发告警。
- 回源平均延迟:欧美本地超过50ms、跨境超过300ms时观察路由。
- 回源带宽饱和度:超过线路带宽的70%时考虑扩容。
回源方案选型对比:自建源站、对象存储与云源站
很多人在方案选型时纠结,到底把源站放在哪里更合适,这里用一个表格说明差异:
- 自建机房源站:优势是数据完全可控,适合对延迟极度敏感或合规要求高的业务;劣势是运维成本高,跨境专线价格昂贵,且扩容周期长。
- 云厂商对象存储:优势是免运维、按量付费、自动扩容,与CDN原生集成度高;劣势是大流量场景下存储出口带宽费用不低,且依赖特定云厂商生态。
- 云服务器源站:优势是弹性好,可以自装Nginx/cache等软件;劣势是需要自己处理跨云回源时的内网打通问题,否则走公网会不稳定。
欧美区域部署回源时,我个人的偏好是:静态资源放对象存储,动态接口放云服务器源站,两者都用同一家CDN来统一回源
,这样只需维护一条回源链路,出问题时排查路径最短。
网络回源方案里容易被忽略的合规问题
2026年,数据出境合规已经是欧美部署绕不开的话题,回源本质上是“数据从境外传回境内”,这对个人信息和重要数据有严格限制。
- 源站在国内、欧美有缓存节点时,用户请求回源会触发数据跨境传输,根据我国《数据出境安全评估办法》,处理100万人以上个人信息的运营者,向境外提供数据前需申报安全评估(据国家网信办公开规定)。
- 解决办法之一是在欧美当地部署合规的数据中心作为源站,让GDPR管辖范围的数据不出欧盟,国内仅保留脱敏后的统计信息。
如果业务体量较大且合规压力大,建议直接咨询专业的数据合规律师团队,技术方案再完美,如果合规上翻了车,业务就白做了。
欧美服务器部署回源常见问题解答
欧美服务器的回源延迟多少算正常?
欧美本地回源(如弗吉尼亚机房到纽约CDN节点)延迟一般在5-20ms,从中国源站回源到欧美节点,中美西海岸方向约150-200ms,中美东海岸约220-260ms,中欧方向约250-300ms,如果实际延迟远超这些数值,大概率是路由绕行或链路拥塞,需要更换线路或使用专线。
免备案服务器在欧美部署回源有什么优势?
使用欧美区域的服务器天然无需备案,这是很多站长选择海外部署的直接原因,回源方面的优势在于,你可以直接在欧美本地完成边缘节点到源站的数据交换,规避了国内备案对域名解析的限制,但要注意的是,免备案服务器如果面向国内用户提供服务,回源延迟依然存在,建议搭配CDN做一层缓存屏障。
回源带宽买多少合适?
回源带宽不等于总带宽,而是总流量的10%-20%(当缓存命中率在80%-95%时)。 你可以先估算边缘峰值带宽,再乘上回源比例,若边缘峰值带宽100Mbps,缓存命中率95%,回源带宽需求大约5-10Mbps,初期可以买小一点,监控中发现回源带宽持续打满再加量,对于跨境回源场景,优先考虑按流量计费的模式而不是包月带宽,能有效控制成本。
欧美区域部署的回源方案没有一招鲜的万能解,核心还是结合业务类型、预算和对延迟的容忍度来选型。找对路径、做好缓存、盯紧监控,这套组合拳打下来,绝大多数回源问题都能在源头被化解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/748466.html