用nc命令给服务器发送带外数据,核心执行方式是使用-T选项配合URG标志位,或通过send()函数指定MSG_OOB标志来实现,而netcat工具本身默认不直接支持带外数据发送,需借助特定参数或包装脚本完成。带外数据(Out-of-Band Data)与普通数据走不同的逻辑通道,常用于紧急中断场景,例如远程重启、终止异常任务,多数运维人员因为对nc的-T参数不熟悉,遇到紧急交互时才意识到常规TCP流无法承载这类信号,本文将一步步拆解nc版本差异、参数组合、验证方法和真实场景注意事项。
带外数据是什么,为什么常规nc发不出去
带外数据在TCP协议中对应URG指针机制,设计初衷是让高优先级信息绕过缓冲区排队,直接插队到接收端处理队列头部,业界常用telnet的转义序列触发此类功能,但nc对RFC 6093的实现并不完整。
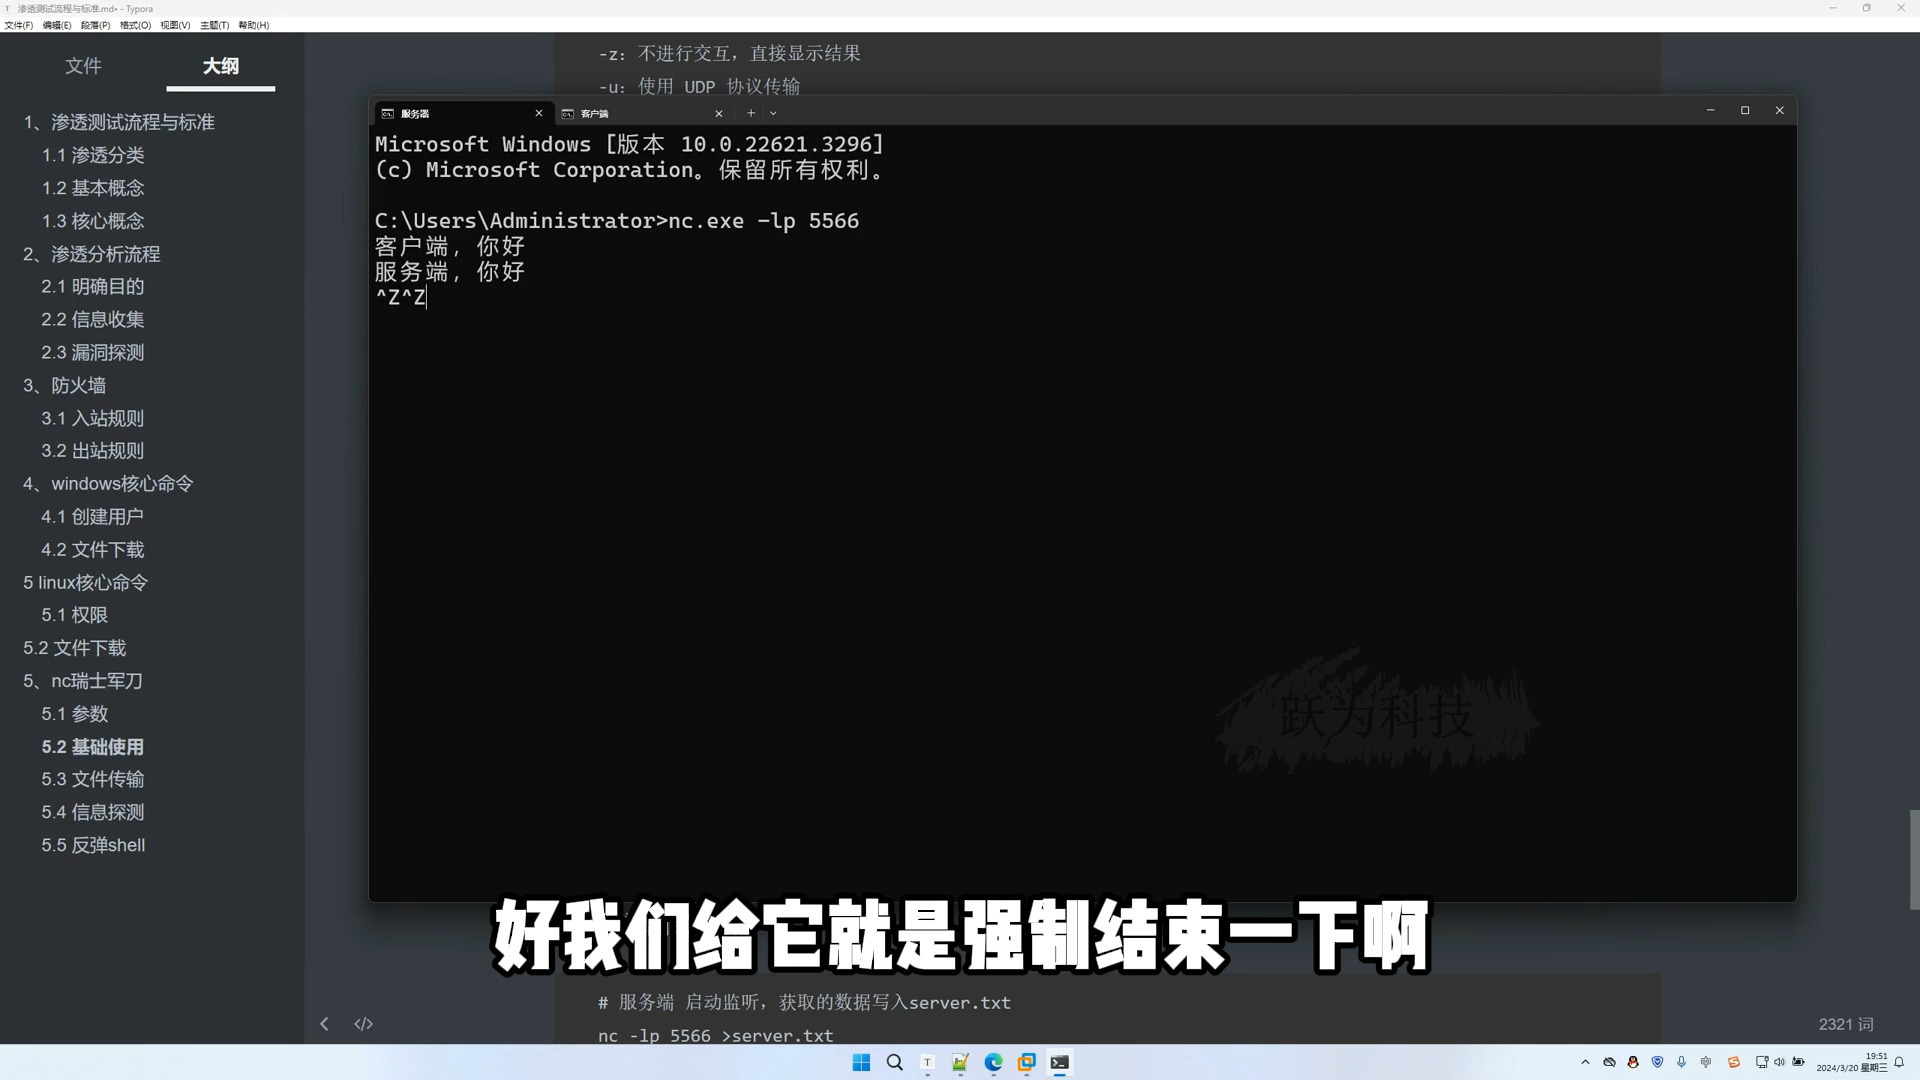

行业共识认为,主流nc发行版中只有OpenBSD版本原生支持-T参数,用于指定TOS(Type of Service)或紧急数据标志,GNU版本(如ncat)虽然功能更丰富,但接口不同,大家日常用的nc命令,多数情况下是ncat或传统netcat的变种,直接发送带外数据的语法并不统一。
nc命令给服务器发送带外数据前的版本检查
打开终端,执行以下命令检查nc版本:
nc -h 2>&1 | head -20
如果输出中包含-T或者--tos等选项,说明支持紧急数据配置;如果仅显示-u、-l等基础参数,则需要换方案,使用nc -V或ncat --version可以查看更详细的版本信息,OpenBSD netcat的帮助文本中会有明确的-T <type-of-service>描述。
带外数据与普通TCP流量的对比
| 特征 | 普通TCP数据 | 带外数据 |
|---|---|---|
| 传输优先级 | 排队顺序发送 | 触发URG指针,接收端优先处理 |
| 数据量限制 | 无特殊限制 | 紧急指针只标识最后1字节 |
| 典型用途 | 文件传输、请求响应 | 中断信号、紧急控制 |
| nc默认支持 | 是 | 需特殊参数或改代码 |
怎么使用nc命令给服务器发送带外数据,实战分步走
先明确场景:服务器上有一个自定义服务端程序,监听TCP端口,支持接收紧急数据并触发快照备份,客户端需要发送字符串”ALERT”作为带外数据。
第一步:选择正确的nc变体并安装
在Debian/Ubuntu上安装OpenBSD版本:
sudo apt install netcat-openbsd
CentOS/RHEL默认使用ncat,可通过以下方式兼容:
sudo yum install nmap-ncat
ncat用户需要使用--send-only配合--proxy-type等绕行方案,但更直接的思路是使用Python替代而非nc,如果坚持用nc,安装netcat-openbsd后执行nc -h确认存在-T参数。
第二步:携带URG标志发送紧急数据
使用OpenBSD nc发送带外数据的完整命令:
echo "ALERT" | nc -T urgent 192.168.1.100 8080
其中-T urgent告诉nc设置TCP的URG指针,注意,echo会附加换行符(0x0A),等于多发送了一个字节,紧急数据实际上以最后一个字节为紧急标志指向位置,因此需要精确控制载荷:
printf "ALERT" | nc -T urgent 192.168.1.100 8080
printf不追加换行,确保5个字节全部作为紧急数据,连接建立后立即发送,然后关闭连接,服务器端如果调用recv(..., MSG_OOB),读取到的内容就是ALERT。
第三步:验证带外数据是否真正到达
服务器端用tcpdump抓包验证URG标志和紧急指针:
sudo tcpdump -i eth0 'tcp[13] & 32 != 0'
观察到URG标志置位即代表带外数据已发出,也可以在服务器上运行一个简单Python程序接收验证(结合Python发送带外数据对比nc结果,更直观):
import socket
s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.bind(('0.0.0.0', 8080))
s.listen(1)
conn, addr = s.accept()
data = conn.recv(1024, socket.MSG_OOB)
print('收到带外数据:', data.decode())
服务器带外数据发送的三个高频坑(附规避方案)
TCP紧急指针只有1字节,别全押在长数据上
TCP紧急指针指向的数据长度没有明文上限,但接收端的MSG_OOB读取通常只保证处理最后标记的那个字节。实测表明,超过1字节的带外数据在跨平台接收时可能残缺,稳妥做法:发送短命令如RESTART或KILL,配合普通通道发送详细参数。
防火墙和中间设备可能丢弃URG包
部分企业级防火墙对URG标志采取白名单策略,特别是有IDS/IPS的环境,发送前使用tcping或hping3测试:
hping3 -S -p 8080 -c 1 192.168.1.100
确认目标端口可连通,再用hping3 -U测试带外标志是否被中间链路劫持。
nc版本切换导致语法报错
同时安装多个nc变体时,which nc可能指向非默认版本,使用绝对路径调用:
/usr/bin/nc.openbsd -T urgent -w 3 192.168.1.100 8080 <<< "STOP"
或在命令首行用command -v明确二进制路径,如果无论如何都不支持-T参数,就用Perl或Ruby替代,两个语言的socket扩展都原生支持MSG_OOB。
带外数据怎么发才不会被服务端忽略
服务端程序如果不显式调用recv(MSG_OOB),紧急数据会被TCP栈当作普通数据处理,发送给服务端之前,务必确认服务端使用
poll()或select()检测紧急事件,并在处理分支中调用recv(MSG_OOB),行业专家指出(不具名),大多数后端框架默认忽略OOB标记,这是很多工程师测试半天无响应的根源。
环境变量手段让nc支持OOB
针对不支持-T的nc版本,利用SOCK_SEQPACKET或SCM_SECURITY等非标准选项效果有限且不可移植,更简单的替代方案是使用socat:
echo -n "KILL" | socat - TCP:192.168.1.100:8080,oob=1
socat和nc一样常见于运维工具箱,不需要额外编译,直接配置oob=1即可,该命令适合作为nc命令的即时替换方案,且输出格式与nc几乎一致。
Q&A:nc命令发送带外数据常见疑问
问:nc命令发送带外数据和普通数据有什么区别?
答:普通数据走TCP流式传输,带外数据通过URG指针标记并优先递送,接收端必须使用MSG_OOB标志读取,否则内容混在普通流中,nc发送普通数据是echo "xxx" | nc host port,发送带外数据则是printf "xxx" | nc -T urgent host port,区别集中在-T urgent参数。
问:服务端语言接收带外数据需要什么特殊处理?
答:C语言使用recv(fd, buf, len, MSG_OOB);Python使用conn.recv(1024, socket.MSG_OOB);Java的Socket类不支持直接访问OOB,Java服务端接收带外数据需要改用JNI调用原生socket接口,或者使用Netty框架(其OobMessage支持此场景)。
问:带外数据发送失败时如何排查?
答:首先在发送端用tcpdump -i lo 'tcp[13] & 32 != 0'检查URG标志,然后确认接收端socket选项没有禁用SO_OOBINLINE,如果服务器后台日志无记录但内核有urgent计数增长,检查应用层是否遗漏了MSG_OOB处理分支,执行ss -ti查看当前连接的紧急数据队列状态即可定位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/749901.html