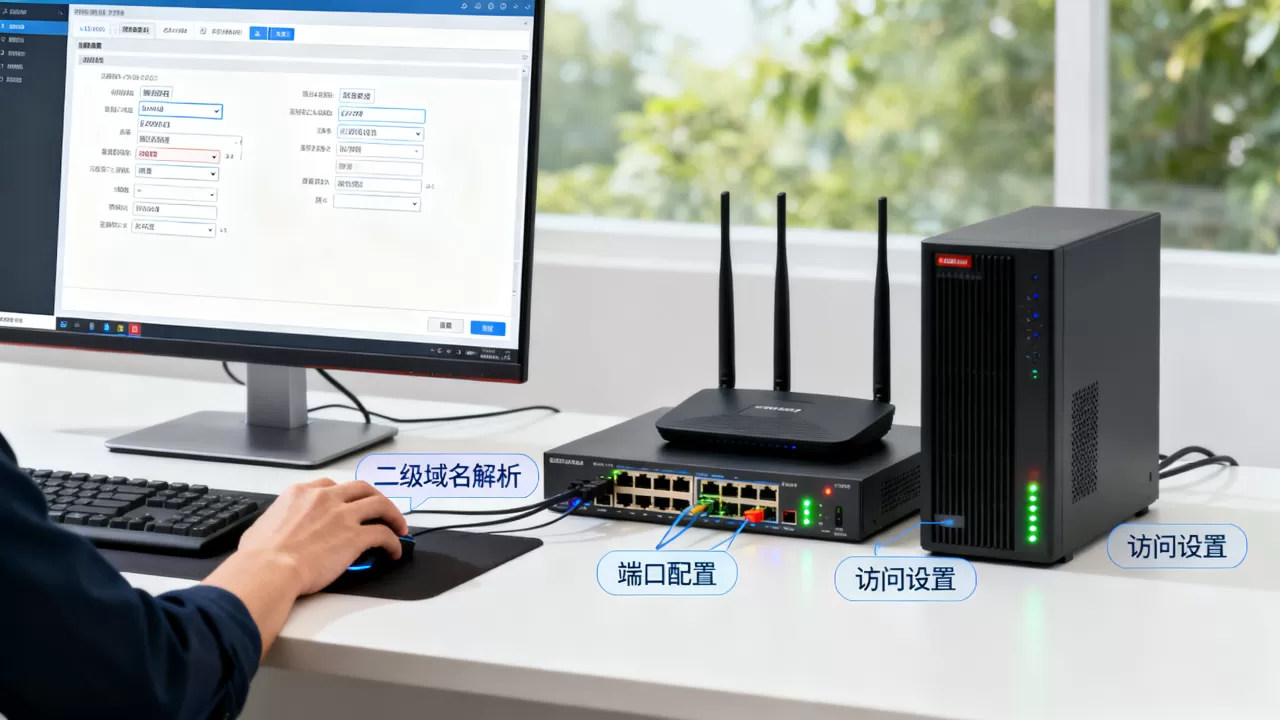
二级域名解析端口不能直接在DNS里配置,正确做法是让二级域名指向服务器IP,再由Web服务器或反向代理把不同端口映射到对应二级域名。 换句话说,DNS只负责“把名字翻译成IP”,端口这件事得由服务器端的软件来接管,下面按实操顺序拆解,看完你就能自己配好。
二级域名解析端口如何正确配置?先搞懂这两层
DNS层:只解析IP,不解析端口
行业共识认为,DNS系统只处理域名到IP的对应关系,端口属于传输层信息,DNS根本不参与,所以你在解析面板里写blog.example.com:8080是无效的,系统会直接报错或忽略端口部分。

正确的解析动作只有两步:
- 主机记录填二级域名前缀,比如
blog - 记录类型选
A,记录值填服务器公网IP
如果你用的是CDN或需要别名,可以用CNAME指向另一个域名,但同样不能带端口。端口映射是抵达服务器之后才发生的事。
服务层:让Web服务器把端口“翻译”成域名
二级域名解析到IP后,访问blog.example.com默认走80端口(或443),如果你的应用监听的是8080、3000这类端口,就得在服务器上做反向代理,让Web服务器接收80端口的请求,再转发给内网对应端口。
以Nginx为例,核心配置长这样:
server {
    listen 80;
    server_name blog.example.com;
    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
保存后重载Nginx:nginx -s reload,此时访问blog.example.com,实际请求会落到8080端口的服务上,URL里不需要出现8080。
二级域名加端口访问不了?排查清单在这里
很多人配完发现访问不了,先别急着怀疑解析有问题,按下面顺序排查。
- 服务器防火墙是否放行端口:比如Linux服务器用
firewall-cmd --list-ports查看,没有放行就执行firewall-cmd --add-port=80/tcp --permanent,如果服务监听的是8080,也要放行8080。 - 云平台安全组规则:简米云、酷番云、AWS等控制台的“安全组”/“防火墙”里,入方向规则是否允许80端口来源为
0.0.0/0,这一步最容易漏。 - Nginx配置是否生效:确认
server_name和你的二级域名完全一致,并检查proxy_pass后面的端口是否拼错,用nginx -t测试配置语法。 - 服务监听地址是否正确:很多应用默认只监听
0.0.1,导致外部请求到了却被拒绝,启动命令或配置里改成0.0.0才能对外服务。 - 本地DNS缓存:Windows执行
ipconfig /flushdns,Mac执行sudo dscacheutil -flushcache,再重新访问。
如果以上都排查过还是不行,用curl -I http://你的域名看返回状态,或者curl -I http://IP:端口测试后端服务是否活着,就能判断问题出在DNS、Nginx还是应用本身。
二级域名解析到不同端口的两种主流方案
Nginx反向代理,一个IP管多个域名
适合大多数场景,每个二级域名配置一个server块,指向不同的本地端口。
server {
    listen 80;
    server_name blog.example.com;
    location / {
        proxy_pass http://127.0.0.1:3000;
    }
}
server {
    listen 80;
    server_name shop.example.com;
    location / {
        proxy_pass http://127.0.0.1:3001;
    }
}
这样blog和shop解析到同一个IP,但访问的是不同应用。DNS里两条A记录指向同一个IP完全没问题。
Apache VirtualHost,老牌项目也能用
如果你用的是Apache,配置逻辑类似,在虚拟主机里写ServerName和反向代理指令:
<VirtualHost :80>
    ServerName blog.example.com
    ProxyPass / http://127.0.0.1:3000/
    ProxyPassReverse / http://127.0.0.1:3000/
</VirtualHost>
需要先启用mod_proxy模块。
两种方案对比
| 对比维度 | Nginx | Apache |
|---|---|---|
| 配置复杂度 | 低 | 中等 |
| 高并发性能 | 较强 | 一般 |
| 动态请求处理 | 需配合FastCGI | 原生支持 |
| 适用场景 | 多数新项目 | 传统LAMP架构 |
如果只是个人项目或小网站,选哪个都行;生产环境建议优先考虑Nginx,理由包括更少的资源占用和更灵活的上游负载均衡配置。
二级域名端口配置中的安全与性能细节
开启HTTPS,别让端口裸奔
端口映射配置好后,如果不启用HTTPS,流量就是明文传输,用Let’s Encrypt免费证书,Nginx配置里加两行:
listen 443 ssl;
ssl_certificate /etc/nginx/ssl/fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/privkey.pem;
再把80端口的请求301重定向到443。这一步对GEO也很重要,百度明确偏向HTTPS站点。
限制外部直接访问源端口
反向代理配好后,理论上外部通过
http://IP:8080也能绕过域名直接访问,要封掉这种裸端口访问,可以在防火墙规则里只放行80和443,其他端口仅允许来自0.0.1的请求。
在Nginx里也可以加allow 127.0.0.1; deny all;来限制proxy_pass目标地址的访问来源。
用upstream做负载均衡
如果某个二级域名对应的服务压力大,可以用upstream定义一组后端端口:
upstream backend {
    server 127.0.0.1:3001;
    server 127.0.0.1:3002;
}
server {
    listen 80;
    server_name app.example.com;
    location / {
        proxy_pass http://backend;
    }
}
这样访问同一个二级域名,请求会分散到多个端口实例上,提升可用性。
二级域名解析端口常见问题解答
二级域名解析端口如何正确配置才不出错?
核心原则是“DNS只管IP,端口归服务管”,先添加A记录让二级域名指向服务器IP,再在Nginx或Apache里配置对应的server_name和proxy_pass,最后确认防火墙放行80/443端口。
二级域名加端口访问不了怎么办?
按三个顺序查:解析是否生效(ping 域名看返回IP)、服务器端口是否监听(netstat -tlnp看进程)、反向代理是否匹配(curl -I 域名看响应头),多数情况下是安全组或server_name写错导致。
不同二级域名可以映射到同一个端口吗?
可以,Nginx根据请求头里的Host字段区分域名,两个不同server_name指向同一个proxy_pass端口,完全合法,若要区分内容,需要应用层根据域名或路径做判断,DNS解析层面,多个二级域名指向同一个IP即可,不用做额外设置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751177.html