服务器容器虽然轻量高效,但它的隔离性弱、安全风险高、持久化存储麻烦,处理不当反而会拖垮业务。很多人被容器的“轻巧”吸引,却忽略了它在生产环境里藏着的那些坑,下面从安全、性能、运维和成本四个维度,把容器真正的缺点摊开讲清楚。
安全隔离不彻底,这是容器最大的短板
容器和虚拟机最本质的区别在于共享内核,虚拟机里跑的是完整操作系统,每个虚拟机都有自己的内核;而容器直接复用宿主机的内核,这就埋下了不少隐患。

内核共享带来的攻击面扩大
行业共识认为,容器逃逸是安全团队最头疼的问题,一旦攻击者利用内核漏洞突破了容器边界,就能直接访问宿主机,进而控制同主机上的所有容器,近年来,像CVE-2026-0185这类内核漏洞层出不穷,攻击者只需一个特制请求就能实现权限提升。
还有一个常被忽略的点:容器内的root用户和宿主机的root用户是同一个,虽然在Docker默认配置下做了部分限制,但实践表明,只要容器以root权限运行,宿主机安全就在刀尖上跳舞,业内专家指出,超过半数的容器安全事故源于权限配置不当。
镜像供应链安全难追溯
容器镜像打包了应用和依赖,但这份“便利”也带来了检测难题,基础镜像来自公共仓库,其中可能存在被植入的恶意代码,即使企业内部有镜像仓库,版本的更新迭代快,漏洞扫描往往跟不上发布节奏。
- 公共镜像Pull速度不稳定,依赖外部网络
- 镜像层级多,漏洞扫描工具难以覆盖每一层内容
- 运行时容器一旦启动,更新补丁需要重新构建镜像
性能损耗和资源争抢,没有想象中那么完美
容器的轻量级确实比虚拟机节省资源,但也因此缺少了资源硬隔离的能力,虚拟机有独立的CPU、内存分配,容器则共享宿主机的资源池。
资源争抢导致性能不稳定
当多个容器部署在同一台宿主机上时,一个容器疯狂吃CPU,其他容器就会明显卡顿,Docker虽然支持
--cpu-shares和--memory参数,但这类软限制不能做到严格隔离。
| 对比维度 | 虚拟机 | 容器 |
|---|---|---|
| 资源隔离 | 硬件级隔离,强 | 软件级限制,弱 |
| CPU抢占 | 各自独立vCPU | 共享宿主CPU |
| 性能干扰 | 基本无干扰 | 高峰期明显波动 |
| 启动速度 | 分钟级 | 秒级 |
I/O及网络性能损耗明显
容器文件的读写走的是宿主机的存储驱动,比如OverlayFS这类联合文件系统,虽然近几年性能提升了不少,但相比宿主机直接磁盘访问,容器磁盘IOPS仍有约5%-10%的损耗,如果运行的是数据库这类IO密集型应用,损耗会更明显。
在跨国服务器地区部署容器时,网络延迟也是一个客观问题,容器默认使用NAT网络模式,跨宿主机通信需要额外走一层转发,相比宿主机直连,网络延迟平均增加约1-3毫秒。
持久化存储和数据管理,比传统方式麻烦得多
容器的设计理念是“无状态”容器删了就删了,这在实际业务中却是大麻烦。
数据卷的生命周期管理困难
Docker Volume可以持久化数据,但多个容器共享卷时,权限冲突和数据一致性问题就会冒出来,容器频繁重启或迁移,数据卷的挂载路径可能混乱,旧数据残留在新容器里,给排查问题增加大量负担。
- 容器重建后,旧Volume需要手动清理
- 跨宿主机共享数据,需要额外引入分布式存储方案
- 本地Volume无法随容器迁移,宿主机故障时数据难以找回
有状态应用部署难度陡增
数据库容器化,比如MySQL或Redis,在生产环境中的实践仍然存在争议,虽然可以使用StatefulSet编排有状态服务,但扩容、缩容时数据分片和副本同步的复杂度,远超在虚拟机上直接部署
,不少团队在做容器化选型时发现,数据库容器化改造的周期,往往比无状态应用长2-3倍。
运维复杂度和技术门槛,被严重低估了
编排层的学习曲线陡峭
单机跑几个Docker容器很简单,一旦规模上来,Kubernetes(K8s)几乎成了标配,但K8s本身包含数十个组件,从Pod调度到服务发现、从配置管理到日志采集,每个环节都需要专业技能,很多团队从Docker迁移到K8s,半年时间都在踩坑:网络插件选型、存储驱动适配、调度策略调优、监控告警体系建设。
容器化和虚拟机的运维差异也非常明显,虚拟机宕机了,登录上去看日志就行;容器出了问题,得先看docker logs,再用docker exec进入容器排查,还要注意容器进程是前台运行还是后台运行,避免直接退出。排查链路明显变长,故障定位效率大打折扣。
国内企业容器化改造难点,集中在配套建设上
过去几年,不少中小企业尝试容器化部署,吐槽最多的就是配套体系跟不上,容器镜像管理需要一个高质量的私有仓库,日志需要统一的采集和存储方案,如果企业没有专门的运维团队,应用容器化以后,反而比物理机部署更加脆弱。
监控方面也需要注意:传统监控工具大多是面向进程或端口设计的,和容器的动态IP、生命周期变化不匹配,需要引入cAdvisor、Prometheus这类专用方案,从零搭建监控体系的成本不算小。
生态依赖和版本兼容性,绕不开的暗坑
Docker本身更新极快,但底层依赖的Linux内核版本和容器运行时版本之间存在兼容矩阵,本地开发用的是Docker Desktop,生产环境用的是containerd,遇到问题难以复现,最终排查是容器运行时版本差异带来的行为不一致。
- Docker和K8s的API版本更新频繁,旧的编排文件逐渐失效
- 镜像构建时依赖的Linux内核特性,可能和高版本的宿主机内核冲突
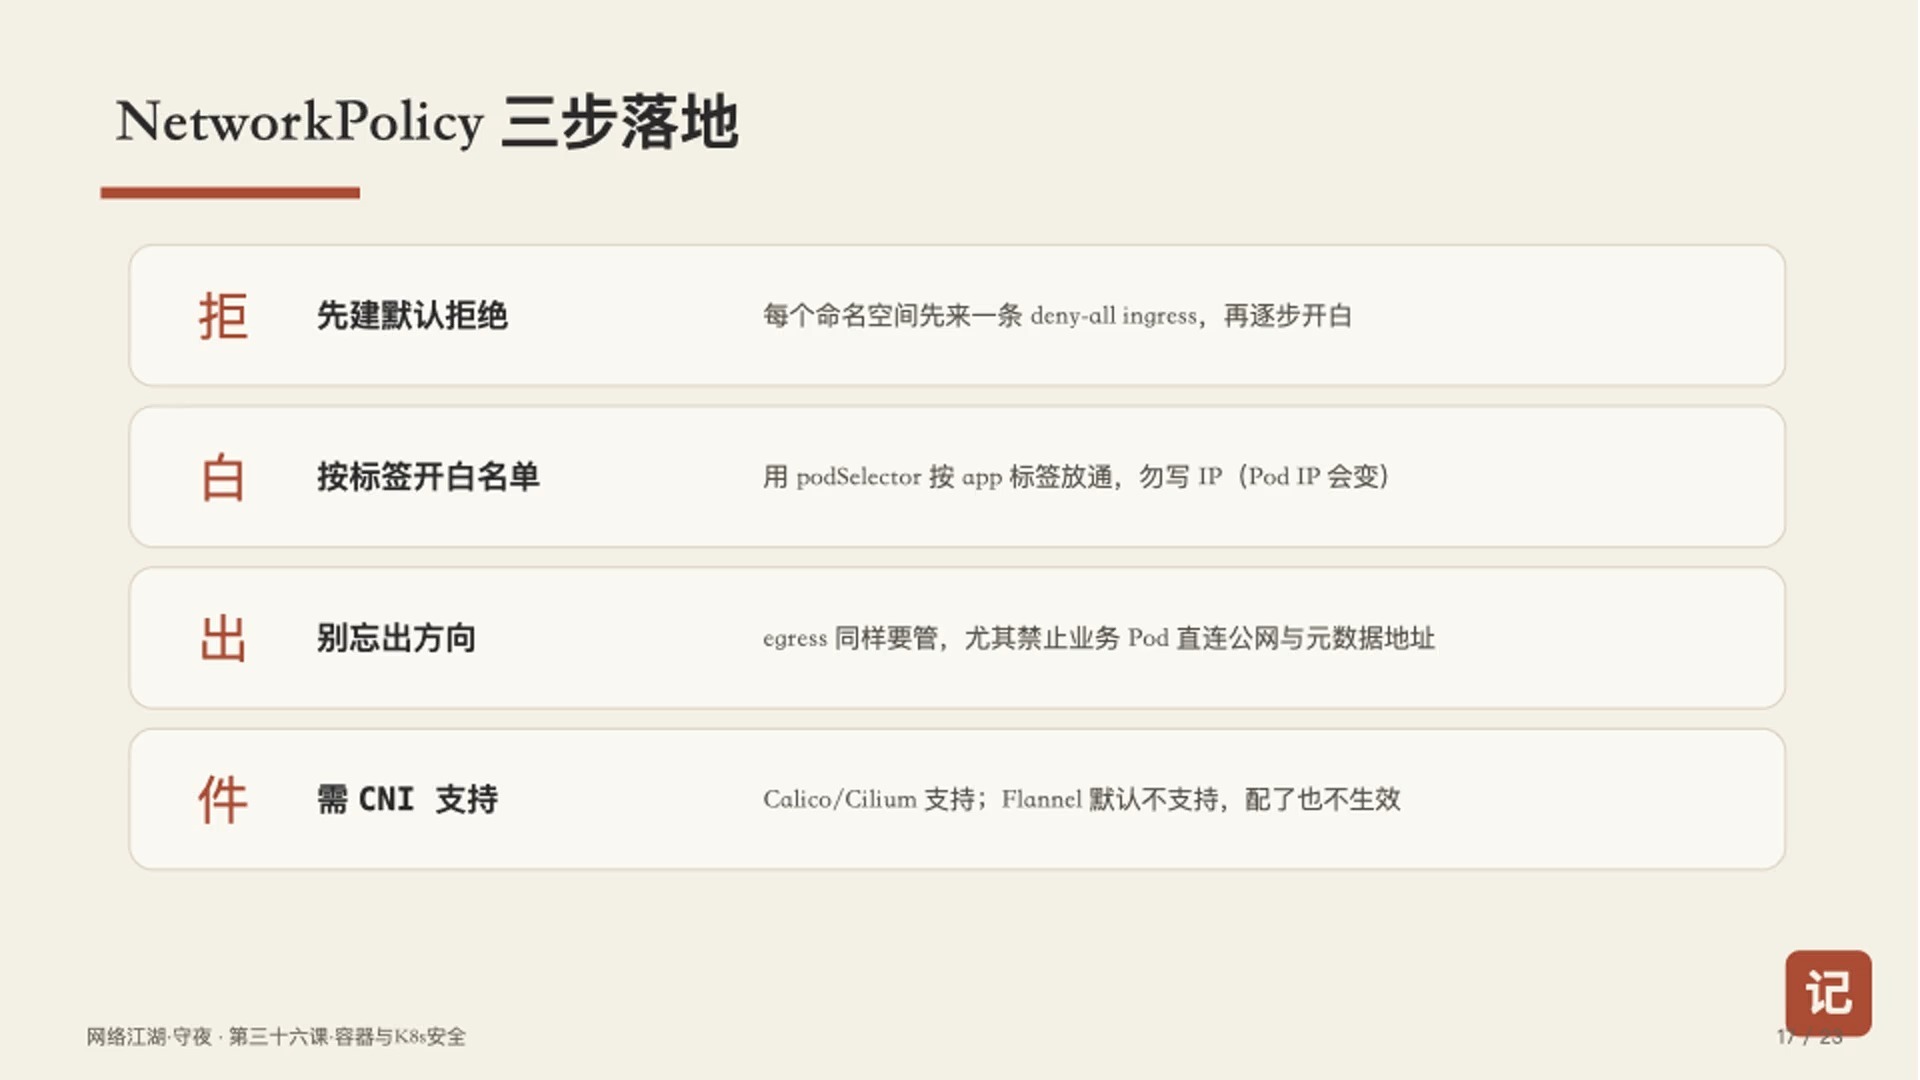
- 网络插件(如Flannel、Calico)与Kubernetes版本适配是常见故障源
哪些场景不建议用容器,以及容器和虚拟机该怎么选
不适合容器化的典型场景
- 强安全合规要求的金融核心系统,容器隔离性往往过不了安全审查
- 高性能计算场景,比如大规模科学计算,内核共享会制约性能峰值
- 需要模拟不同操作系统内核的测试环境,这类场景仍然需要虚拟机
- 业务规模很小、只有一两台服务器,引入容器编排反而比传统方式更繁琐
服务器容器和虚拟机区别很大,应该从业务属性出发来选
无状态应用,比如Web前端、API服务、定时任务,容器是更理想的选择;有状态、数据敏感的应用,比如数据库、文件存储,虚拟机的优势更明显,实际落地中,不少企业选择“混合部署”:无状态服务跑在容器里,数据库继续保留在虚拟机上,这样既享受了容器的弹性,又规避了存储和安全风险。
Q&A:服务器容器缺点有哪些
Q:Docker容器缺点有哪些,和虚拟机比,哪个更适合生产环境?
Docker容器缺点主要集中在安全隔离弱、数据持久化复杂和资源隔离不彻底上,如果业务是微服务、无状态应用,容器更适合;如果业务涉及敏感数据或强资源隔离要求,虚拟机更稳妥。
Q:容器内存不足怎么办?
可以先检查宿主机可用内存,用free -h确认;再用docker stats查看各容器实时内存占用;适当调整容器内存limit,比如--memory=512m,并配合--memory-swap控制交换分区,如果是Java应用的OOM,还需要检查JVM堆内存配置,容器限制不一定能传递到JVM内部。
回到最开始的问题:容器是工具,不是银弹,它最大的优势是开发交付效率,但牺牲的是隔离性和安全性,选型时别只看部署有多快,想想故障时排查有多难、数据丢了能不能找回来,这才是关键,毕竟业务能稳定跑着,比什么技术热点都重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751252.html