游戏UDP协议在抗DDoS防护里的核心挑战可以概括为:它天生无连接、无状态、极易伪造,加上游戏业务自身就是高频小包流量,防护系统很难在毫秒级区分“正常玩家操作”和“恶意洪水”,一旦识别失误,要么误杀玩家,要么漏掉攻击。
游戏UDP洪水攻击防护难点在哪
很多游戏服务器选择UDP协议,看中的是它低延迟、传输开销小,但这份“省事”到了抗DDoS这里,就成了实打实的麻烦,TCP协议有三次握手,有连接状态可查,防护设备能通过SYN代理、连接追踪来过滤异常流量,UDP不一样,客户端拿起来就往服务器上砸,服务器还得照单全收,连个“你是谁”的验证过程都没有。

UDP协议连个握手都不给
UDP报文里的源IP地址是可以随便伪造的,攻击者把源IP改成任意值,流量照样能到达目标服务器,没有握手机制,就意味着防护系统无法像TCP那样通过“应答是否合理”来判断对方是不是真人。
- 源IP可信度低,伪造零成本
- 无连接状态,缺少会话上下文
- 放大攻击轻松实现,几十字节的请求能换来几十倍的响应流量
业内专家指出,UDP反射放大攻击至今仍是游戏行业最常见的DDoS手法之一,原因就在于它利用的正是UDP这个“不回话、只放行”的特性。
游戏业务本身就跟攻击长得一样
这是游戏UDP防护最头疼的一点,DDoS攻击的特征是“流量大、包小、频率高”,而典型MOBA、FPS、MMO游戏的UDP包也是小包、高频、大量并发,如果按传统的高流量阈值来触发清洗,正常晚高峰的玩家流量就会先被误杀。
而且不同游戏的UDP协议差异极大:
- 帧同步游戏:每秒上传30-60次操作指令,每个包只有几十字节
- 状态同步游戏:服务器下发大量位置信息和技能状态,包大小波动明显
- 语音聊天模块:UDP承载实时音频,码率固定但包数量大
误杀率才是真正的硬指标
衡量一套游戏UDP防护方案,不能只看它能扛多少G的流量,要看它在攻击清洗过程中误杀了多少正常玩家,清洗策略如果太粗比如一刀切限速或者封IP段在当前IP资源紧张的背景下,误伤范围可能覆盖整个NAT出口下的所有玩家,许多游戏运维团队反馈,真正逼他们换防护方案的,不是扛不住大流量,而是误杀导致玩家集体掉线。
游戏服务器UDP防护方案怎么选
先说结论:纯靠硬件防火墙和固定阈值策略已经走不通了,现阶段能力较强的防护方案,普遍走的是“云端流量清洗+本地识别特征”的混合路线。
常见防护手段的局限对比
| 防护手段 | 原理 | 应对UDP攻击的局限 |
|---|---|---|
| 固定阈值限速 | 单IP或单端口超速就丢包 | 正常峰值也容易被拦,误杀率高 |
| 黑洞路由 | 直接丢弃所有流量 | 等于服务器主动下线,属于“自残式”防护 |
| 静态指纹过滤 | 匹配已知攻击报文特征 | 攻击工具随便改个参数就绕过 |
| 行为分析清洗 | 基于包大小、频率、连接数建模 | 效果较好但计算开销大,容易引入延迟 |
从实际操作来看,游戏团队选防护方案时,应该重点关注三个维度:
- 流量识别粒度:能不能做到基于玩家会话级别的识别,而不是只看IP和端口
- 清洗节点线路:清洗中心离玩家远不远,绕一圈会不会把延迟从20ms拉到60ms
- 误杀可回溯性:玩家被误判后,是否支持快速解封和申诉恢复
游戏核心UDP端口是什么
UDP防护需要精确到端口维度,常规游戏UDP通信端口集中在5000-9999区间,但不同引擎差异较大,Unreal引擎默认GameNetDriver端口为7777,Unity的UNET常用8888,自研引擎的则五花八门,有的干脆随机绑定高位端口。
防护策略需要配置时,以下几点是关键:
- 用
udp关键字指定协议,而不是泛匹配all - 针对不同游戏模块设置不同清洗阈值,比如战斗指令包阈值要低于语音流
- 禁用ICMP响应用于探测,防止攻击者通过端口扫描锁定目标端口
游戏UDP攻击怎么防御,实操层面有哪些办法
客户端改造:让攻击者“看不见”你的UDP特征
很多攻击者就是靠明文抓包来分析游戏UDP协议格式的,抓一把包就能看出哪些字段是固定魔数、哪些是单调递增序号,然后伪造协议发出大流量,所以第一步要打的就是协议可预测性。
- 对UDP负载做自定义混淆,去掉协议中的固定头部标记
- 在报文中加入动态Token,Token每10秒由服务器下发更新
- 关键交互逻辑转移到TCP或HTTPS长连接,UDP只承载低敏感度的位置同步和操作指令
服务端识别策略:把“像玩家”做成过滤规则
清洗设备通过规则引擎识别正常客户端行为,几个常见特征:
- 客户端与服务器商定加密协议,非标准协议的UDP报文直接丢弃
- 单个客户端IP的并发UDP会话数存在上限,超出即标记异常
- 客户端的发包间隔相对均匀,而洪水攻击通常呈现爆发式且固定的包长
这套策略的核心逻辑很直白:宁可牺牲一定程度的灵活性,也要把客户端行为约束在可预测的范围内。
高防IP和流量清洗的接入细节
现阶段游戏UDP防护的落地路径基本是:
- DNS切换:把游戏域名解析到高防IP,隐藏源站IP
- 端口转发:高防IP将TCP业务转发到源站443端口,UDP业务转发到游戏实际监听端口
- 流量回源:清洗后的干净流量通过专线或GRE隧道回源
- 策略调优:上线后观察一周,调整误杀阈值
游戏UDP防护成本与地域差异,选型别只看价格
游戏UDP防护价格为什么差这么多
各家高防产品的报价体系差异很大,常见的影响因素包括:
- 保底带宽:基础防护容量按月度付费,各家的保底档位从百G到上T不等
- 弹性付费:超出保底部分按实际攻击峰值计费
- 清洗算法授权:部分厂商的UDP行为识别能力需要单独开通
- 节点数量:跨地域清洗节点的调度是否额外收费
据行业内普遍反馈,一款有实际UDP清洗能力的高防产品,月保底费用通常明显高于同带宽的TCP高防产品,原因在于UDP清洗需要更高的计算成本来维护会话指纹库。
海外节点和国内节点的取舍
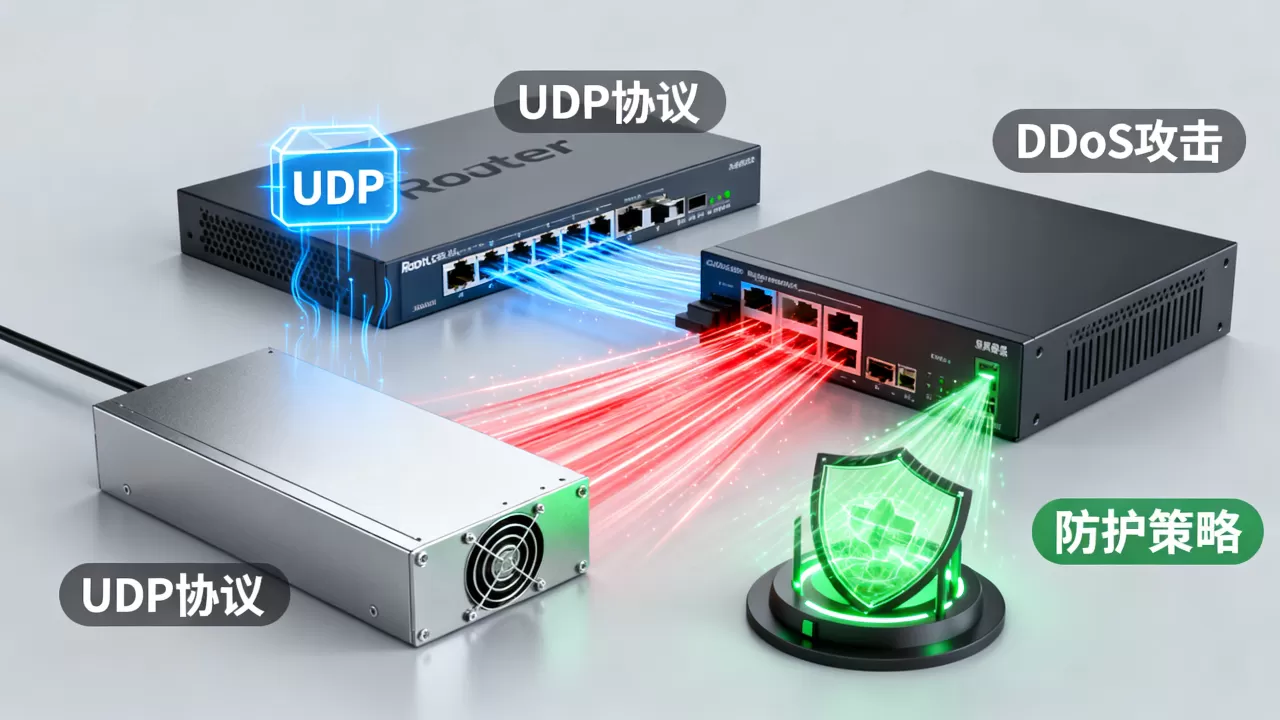
如果你的游戏面向全球玩家,UDP防护方案的地域考量更加复杂,国内节点在攻击防御响应速度上有优势,但跨境UDP传输的稳定性受国际链路质量影响明显,海外节点线路质量好,但部分厂商在海外清洗算法的精准度上不如国内打磨得久。
- 全球同服游戏:建议采用Anycast调度,将不同区域的玩家流量就近接入清洗节点
- 国内玩家为主:选国内多线BGP高防,延迟表现更稳定
- 东南亚、日韩区域:需要单独确认UDP协议在跨境节点上的回源稳定性
游戏UDP DDoS防护哪家好,一些评判思路
市面上专门针对游戏UDP协议做深度优化的防护厂商数量有限,各家都说自己能扛UDP洪水,但真正能针对游戏业务做协议解析和玩家行为建模的,还是比较集中在几个头部云服务商和专精游戏安全的厂商中。
Q:游戏UDP攻击怎么防御最有效?
A:从数据面看,最有效的方案是端到端协议改造,客户端对UDP负载加密,服务端只接受带有效动态密钥的报文,再叠加云端流量清洗,这种方案下,攻击者即便伪造了海量UDP包,也会在回源前被清洗系统识别为非业务协议直接丢弃,从源头上掐断了攻击流的有效性。
Q:游戏UDP防护价格怎么看,贵的就是好的?
A:价格高低不完全等于防护质量,UDP防护的核心成本在清洗节点的计算资源和算法精度上,但定价模式差异很大,有的厂商低价套餐保底容量虚标,实际攻击一来就人工电话要求追加预算,建议要求厂商提供同区域、同带宽下的测试清洗效果,用实际游戏包体做回放验证,再决定是否签约。
Q:高防服务器能不能解决游戏UDP问题?
A:高防服务器能扛大流量,但解决不了协议层面的误杀问题,高防服务器本质上还是靠IP牵引和端口限速,对UDP小包高频攻击的清洗粒度有限,游戏UDP业务畸形报文多,高防服务器比较容易把正常操作包当成攻击包丢弃,导致游戏表现为“丢技能没反应”或“瞬移回弹”,因此不能单靠高防服务器,需要与业务层识别策略配合使用。
游戏UDP抗DDoS的破局点,不在于堆多少带宽,而在于把协议特征从“可预测”变成“不可伪造”,把清洗粒度从“IP+端口”下沉到“会话+行为”,哪家方案能做到低误杀、低延迟、快速响应,哪家才是游戏团队真正需要的UDP防护底座。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751492.html