被持续反射攻击时,游戏服弹性清洗的核心不是硬扛,而是把攻击流量引到近源云清洗节点,按峰值自动扩容,只放行合法游戏协议回源。 源站IP一旦暴露,单机防护再强也容易被UDP反射流量拖垮。
游戏服务器被持续反射攻击怎么办?先看懂弹性清洗
持续反射攻击为什么专打游戏服
反射攻击的套路不复杂:攻击者伪造源IP为游戏服IP,向NTP、DNS、SSDP、Memcached、CLDAP等开放反射器发请求,反射器把响应包发到游戏服,形成放大流量,游戏服通常UDP协议多、长连接多、延迟敏感,被持续打时表现很典型:

- 玩家登录超时、房间掉线、战斗回包丢失。
- 源站带宽跑满,但CPU不一定高,因为大量UDP包在网卡和内核层就被丢弃。
- 攻击持续数小时甚至数天,峰值忽高忽低,常混入CC和TCP SYN Flood。
- 换IP后很快又被扫到,因为客户端、域名、登录接口暴露了源站。
据工信部数据,近年来针对在线游戏业务的流量攻击中,反射放大类占相当一部分,据中国信息通信研究院相关安全报告,游戏行业是DDoS攻击高发领域之一。
弹性清洗和传统硬防的区别
传统做法是黑洞、封IP、换IP,玩家会掉线,换IP还会流失用户,弹性清洗更像“动态调水”:正常流量走加速链路,攻击流量近源清洗,清洗带宽按需扩展。
- 黑洞:直接丢弃所有流量,玩家全掉。
- 固定高防:保底带宽有限,持续超峰会被封。
- 弹性清洗:检测攻击后自动扩清洗带宽,多节点调度,攻击结束后自动回切。
- 源站隐藏:源站只允许清洗节点回源,攻击者找不到真实IP。
持续反射攻击下游戏服弹性清洗方案怎么落地
先隐藏源站,再谈清洗
源站隐藏是第一步,否则后面的清洗都是纸糊的,操作路径:
- 更换源站IP,旧IP只做黑洞或弃用。
- 域名DNS解析到高防IP或Anycast清洗地址,不要解析到源站。
- 源站安全组只允许清洗节点回源IP访问游戏端口。
- 源站系统防火墙做白名单,
# 先放行管理IP,防止锁死SSH
iptables -A INPUT -s 管理IP -j ACCEPT
# 只放行清洗节点回源
iptables -A INPUT -s 203.0.113.10 -j ACCEPT
iptables -A INPUT -s 203.0.113.11 -j ACCEPT
# 游戏TCP端口只允许清洗节点
iptables -A INPUT -p tcp --dport 7000 -s 203.0.113.10 -j ACCEPT
iptables -A INPUT -p tcp --dport 7000 -s 203.0.113.11 -j ACCEPT
iptables -A INPUT -p tcp --dport 7000 -j DROP
源站看不到反射流量后,攻击者打高防IP,清洗节点负责消化。
清洗层怎么做反射攻击识别
清洗节点不是简单限速,要按游戏协议做白名单,业内专家指出,游戏服源站IP一旦暴露,再大的单机防护也容易被持续反射流量拖垮。
- UDP反射端口过滤:丢弃来自123、53、1900、11211等反射器源端口的异常响应包。
- UDP包速率限制:按源IP、目的IP、目的端口做令牌桶,超过阈值直接丢弃。
- 协议白名单:只放行游戏自定义协议和登录、房间、战斗包特征,拒绝陌生UDP载荷。
- 碎片包处理:丢弃异常UDP分片,减少内核重组压力。
- TCP SYN防护:开启SYN Cookie,限制单IP并发连接。
常用排查命令:
nstat -az | grep -i Udp
ss -s
tcpdump -i eth0 -nn udp and src port 123 -c 50
sysctl -w net.ipv4.tcp_syncookies=1
iptables -A INPUT -p tcp --syn --dport 7000 -m connlimit --connlimit-above 50 --connlimit-mask 32 -j DROP
弹性调度与自动扩缩
行业共识认为,清洗带宽要能按攻击峰值弹性扩展,固定套餐适合保底,不适合单独硬扛,弹性策略可以这样配:
- 基线学习:观察正常时段带宽、PPS、新建连接数。
- 阈值触发:超过基线较大比例时,自动切换清洗节点并扩展防护带宽。
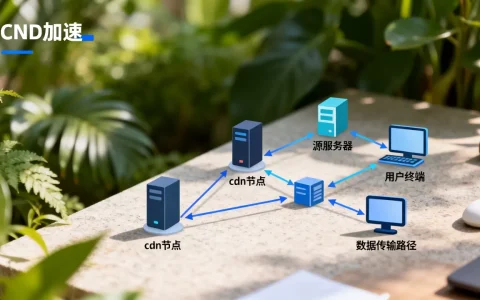
- Anycast调度:让攻击流量分散到多个近源节点,降低单点压力。
- 多线BGP回源:清洗后走低延迟线路回源,减少玩家感知。
- 自动回切:攻击结束后灰度回切,保留攻击快照用于复盘。
源站和游戏网关兜底
清洗层不是万能,游戏网关也要加固:
- 登录接口加Token校验和频率限制。
- 战斗包做序列号、时间戳、行为校验,拒绝重放。
- 房间创建、匹配接口做IP信誉和验证码挑战。
- 监控源站入口,发现非清洗节点流量直接告警。
- 定期更换回源密钥,防止清洗链路被伪造。
华东地区游戏服遭遇UDP反射攻击时如何做弹性清洗
节点选择与地域调度
华东玩家密集,优先选上海、杭州、南京等高防节点,BGP多线能覆盖电信、联通、移动,Anycast让攻击流量就近进入清洗中心,回源路径短,玩家延迟增加小,海外玩家多时,可加香港、新加坡节点做分流。
部署检查清单
- 域名解析TTL调到60秒以内,方便故障切换。
- 高防IP绑定游戏TCP/UDP端口,配置协议白名单。
- 源站防火墙只允许清洗节点回源,管理端口单独放行。
- 用
tcpdump验证源站是否还能看到反射包。 - 压测清洗切换时间,记录玩家掉线率。
- 保留攻击流量日志,方便向云厂商提工单。
反射攻击清洗和本地高防哪个好?游戏服选型对比
| 方案 | 防护带宽 | 延迟影响 | 弹性 | 成本结构 | 适用场景 |
|---|---|---|---|---|---|
| 本地高防设备 | 有限,受机房和硬件限制 | 低 | 差 | 一次性采购+维护 | 小型固定流量、内网服务 |
| 云清洗高防IP | 可弹性扩展 | 中低,看节点 | 强 | 保底+按量 | 持续反射攻击、游戏服 |
| CDN游戏加速+高防 | 较强 | 低,有加速 | 较强 | 流量+防护 | 全球玩家、TCP游戏 |
| 混合弹性清洗 | 强 | 可控 | 强 | 组合计费 | 大流量持续攻击 |
如果攻击是持续反射型,云清洗或混合方案更合适,本地设备适合做第一层过滤,但别指望它独自扛住持续放大流量。
游戏高防清洗价格多少钱一个月?弹性计费与保底套餐拆解
价格受什么影响
游戏高防清洗价格通常看这几项:
- 保底防护带宽,比如基础防护档位。
- 弹性清洗峰值,按实际清洗带宽和时长计费。
- 回源带宽和节点地域,华东、华南、海外价格不同。
- 端口数量、IP数量、CC防护规则复杂度。
- 是否包含游戏协议定制、专家值守、攻击复盘。
控制成本的做法
- 保底买小,弹性买大,别为低频峰值长期付费。
- 近源清洗,减少跨地域回源带宽。
- 源站隐藏到位,避免被打穿后频繁换IP。
- 多节点按地域调度,华东玩家走华东节点。
- 攻击结束后自动回切,减少清洗时长计费。
Q&A:游戏服弹性清洗方案常见问题
持续反射攻击下,弹性清洗多久能生效?
自动检测通常在秒级到分钟级触发,具体看阈值和调度策略,BGP宣告、DNS TTL、清洗节点切换都会影响生效时间,建议TTL控制在60秒内,并提前做切换演练。
游戏服被反射攻击时,封UDP端口有用吗?
治标不治本,反射攻击的目的端口随机,封特定端口容易误杀正常玩家,更有效的是高防清洗、协议白名单、源站隐藏三件套,源站只允许清洗节点回源,攻击流量根本到不了游戏进程。
反射攻击清洗和本地高防哪个好?小型游戏服怎么选?
小型游戏服预算有限,可先用云清洗弹性套餐加源站隐藏,保底档位低一些,弹性清洗按量付费,本地高防设备适合固定小流量,但防护带宽和扩展性有限,持续反射攻击的防护效果,取决于清洗带宽、调度速度和源站隐藏是否到位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751601.html