游戏网关服在抗DDoS里的前置清洗作用,是把攻击流量挡在源站之前,让玩家请求先经过网关集群过滤、限速和协议校验,源站只接收干净流量。 对游戏业务来说,这比等攻击打到登录服、匹配服、战斗服再救火更稳,也更省资源。
游戏网关服和源站高防有什么区别?前置清洗到底放在哪一层
很多团队第一次做防护时,会把高防IP直接绑到源站,能用,但不够细,游戏网关服更像玩家进入游戏世界前的门禁系统,负责第一轮身份、频率、协议和连接合法性检查,源站高防更像楼内消防,负责兜底。

流量路径先搞清楚
正常路径可以简化成:
- 玩家客户端发起登录、匹配、战斗请求
- DNS或Anycast把流量调度到最近的游戏网关服
- 网关服做L3/L4/L7前置清洗
- 清洗后的流量回源到登录服、匹配服、战斗服、聊天服
- 源站只接受来自清洗节点的回源IP
这条路径的关键是:源站IP不暴露,攻击者只能打到网关清洗层,即使攻击者拿到旧IP,也可以在源站防火墙层只放行清洗节点,把旧IP变成黑洞。
和源站高防的差异对比
| 对比项 | 源站直接加高防 | 游戏网关服前置清洗 |
|---|---|---|
| 部署位置 | 源站入口附近 | 玩家与源站之间 |
| 协议识别 | 通用Web防护为主 | 更适合TCP长连接、UDP、自定义游戏协议 |
| 清洗粒度 | IP、端口、URL较常见 | IP、端口、连接、包特征、应用层Token |
| 延迟影响 | 路径较短 | 多一跳,但Anycast和就近接入可优化 |
| 源站暴露 | 仍可能暴露 | 源站隐藏,只允许清洗节点回源 |
| 运维重点 | 源站高防策略 | 网关集群、调度、回源白名单、协议解析 |
| 成本 | 相对低 | 按清洗带宽、节点、协议支持计费,通常更高 |
什么时候必须把清洗放在网关
- 游戏登录服、匹配服经常被CC和连接耗尽攻击
- 战斗服使用UDP,传统Web高防识别困难
- 源站IP曾经泄露,攻击者绕过DNS直打IP
- 多地域玩家接入,需要就近清洗和调度
- 开服、合服、活动期流量突增,源站扛不住新建连接
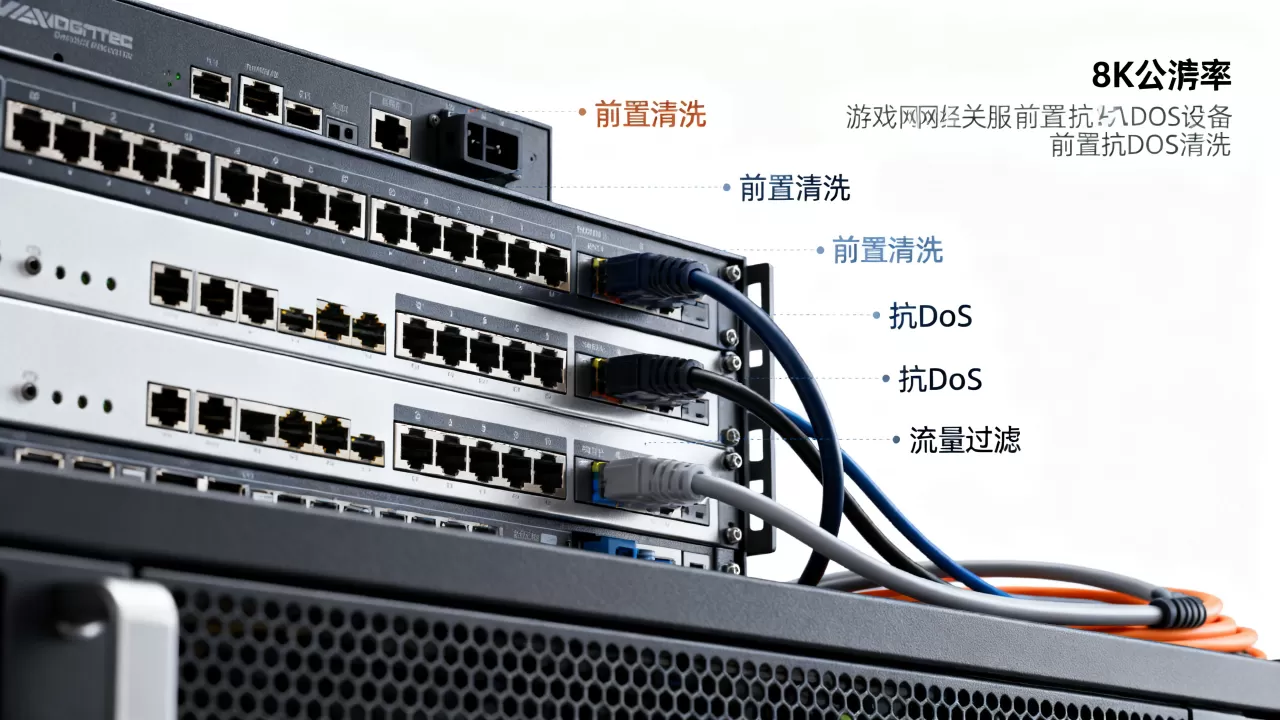
行业共识认为,游戏抗DDoS不能只靠源站硬扛,清洗点越靠近玩家,源站越安全。
高并发游戏场景下网关服如何做DDoS前置清洗
高并发游戏场景下,网关服不是简单装个Nginx就完事,它要同时处理BGP调度、连接限制、协议校验、回源加固和监控告警。
网络层:BGP与FlowSpec先丢明显异常
如果网关集群接入BGP,可以用FlowSpec在边缘丢弃明显异常流量,操作路径通常由清洗中心或路由器下发:
# 示例:对UDP 27015端口异常流量做FlowSpec丢弃
flow-route game-ddos {
  match destination 203.0.113.0/24 protocol udp destination-port 27015;
  then discard;
}
这类规则适合大流量UDP Flood、反射放大攻击,它不解析游戏协议,只按目的IP、端口、协议和速率匹配,胜在快。
传输层:SYN Cookie和连接表保护
游戏网关服要防SYN Flood和连接耗尽,Linux内核参数先打开:
sysctl -w net.ipv4.tcp_syncookies=1
sysctl -w net.ipv4.tcp_max_syn_backlog=8192
sysctl -w net.ipv4.tcp_synack_retries=2
sysctl -w net.ipv4.tcp_fin_timeout=15
再用iptables或nftables做SYN速率限制:
iptables -A INPUT -p tcp --syn -m limit --limit 100/s --limit-burst 200 -j ACCEPT
iptables -A INPUT -p tcp --syn -j DROP
nft add rule inet filter input tcp flags syn limit rate 100/second accept
nft add rule inet filter input tcp flags syn drop
阈值要按业务峰值调整,不能照抄。核心目标是让正常玩家完成三次握手,让异常新建连接快速失败。
应用层:OpenResty识别游戏协议
游戏网关服常用OpenResty或Nginx做七层前置,限连接、限请求、校验Token是基础操作:
limit_conn_zone $binary_remote_addr zone=perip:10m;
limit_req_zone $binary_remote_addr zone=perreq:10m rate=20r/s;
server {
    listen 443 ssl;
    limit_conn perip 20;
    limit_req zone=perreq burst=40 nodelay;
    location /login {
        access_by_lua_block {
            local token = ngx.req.get_headers()["X-Game-Token"]
            if not token or not verify_token(token) then
                ngx.exit(403)
            end
        }
        proxy_pass http://login_backend;
    }
}
这段逻辑的作用是:没有合法Token的请求直接拒绝,不进入登录服,对匹配服、聊天服也可以做类似频率控制,业内专家指出,游戏网关服要把通用WAF能力和游戏协议特征结合起来,否则容易误封正常玩家。
回源层:源站只信清洗节点
源站安全组或防火墙只放行清洗节点回源IP:
iptables -A INPUT -p tcp --dport 8080 -s 198.51.100.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 8080 -j DROP
这样即使攻击者知道源站真实IP,也无法直接打进来,源站只认网关清洗集群,回源白名单是前置清洗的最后一颗钉子。
华南地区游戏网关服抗DDoS清洗方案怎么选
华南地区玩家密集,广州、深圳、海南、广西等地都有不少游戏团队,选方案时,不能只看价格,要看节点、清洗能力、协议支持和调度效率。
节点覆盖:华南玩家就近接入
华南地区选网关服,优先看是否有广州、深圳等BGP节点,玩家就近接入,延迟低,攻击流量也能在区域内先清洗一轮,跨地域调度适合大区服,但要注意回源路径别绕远。
清洗能力:看PPS和BPS
清洗能力不能只问带宽,游戏攻击常见小包高频,PPS压力很大,选型时问清楚:
- 保底清洗带宽是多少
- 弹性清洗上限是多少
- 每秒新建连接处理能力是多少
- 是否支持UDP、TCP、WebSocket、自定义协议
- 是否支持BGP FlowSpec、RTBH和Anycast
- 告警响应是自动还是人工
据国家互联网应急中心公开信息,游戏行业长期是DDoS攻击的重点目标之一,清洗能力不足,活动期很容易被一波流量打穿。
游戏网关服前置清洗多少钱一年
价格不固定,基础方案通常按保底清洗带宽、弹性防护、节点地域、协议支持、SLA要求计费,普通小游戏每月数千元起步,中大流量、多地域、定制协议会到数万元甚至更高,按年付通常比按月付便宜,但不要只看总价,要看攻击来了能不能自动切换、能不能保住登录和战斗。
游戏网关服前置清洗怎么配置?一套可落地的操作路径
- 第一步,把游戏域名解析到网关清洗集群,源站只保留内网或白名单入口
- 第二步,在网关部署OpenResty或Nginx,开启limit_conn、limit_req和Token校验
- 第三步,在Linux层打开SYN Cookie,设置连接跟踪和SYN速率限制
- 第四步,在清洗中心配置BGP FlowSpec、UDP限速和IP黑名单
- 第五步,源站防火墙只放行清洗节点回源IP,关闭公网直连
- 第六步,接入Prometheus和Grafana,监控PPS、BPS、新建连接、回源失败和延迟
- 第七步,先灰度一个区服,观察误封率和延迟,再全量切换
监控与灰度
监控至少看这些指标:
- 网关入口PPS、BPS
- 每秒新建连接数
- 回源成功率和回源延迟
- 玩家登录失败率、匹配超时率
- 清洗规则命中次数和误封投诉
灰度很关键,直接全量切网关,可能因为Token校验太严、限速太低,把正常玩家挡在外面。
常见坑
- 只加高防,不隐藏源站IP
- 只防Web,不防UDP战斗服
- 限速阈值照抄默认值,活动期误杀
- 清洗节点回源IP没加白,源站防火墙全开
- 没有自动告警,攻击开始了还在看日志
游戏网关服抗DDoS前置清洗常见问题
游戏网关服前置清洗会增加游戏延迟吗?
会增加一跳,但通过Anycast、BGP就近接入、内核态转发和长连接复用,多数情况下延迟增加在可接受范围,真正造成卡顿的,往往是源站被攻击后连接排队、丢包和超时。
游戏网关服清洗和源站高防能一起用吗?
能,网关服做第一层前置清洗,源站高防做第二层兜底,源站防火墙只放行清洗节点回源,攻击者即使拿到旧IP也打不进源站。
游戏网关服前置清洗多少钱一年?
不固定,受保底清洗带宽、弹性防护上限、节点地域、协议支持和SLA影响,基础方案每月数千元起,大流量和多地域定制会到数万元或更高,最终报价取决于实际攻击规模和业务连续性要求。
游戏网关服在抗DDoS里的前置清洗作用,说到底是把战场前移,让网关先扛住异常流量,源站才能专心处理登录、匹配、战斗和存档,把清洗放在玩家与源站之间,才是游戏业务更稳的抗DDoS姿势。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/753771.html