虚拟机硬盘“加锁”分文件锁和加密锁:文件锁如.vmdk.lck可通过关机、解除占用或强制释放解锁;加密锁如VMware VM Encryption、BitLocker、LUKS必须拿到恢复密钥或KMS授权,否则无法绕过,数据安全的关键是密钥与磁盘分离、KMS高可用、离线备份和定期恢复演练。
先分清虚拟机硬盘被“锁”的类型:文件锁还是加密锁
很多人看到虚拟机报错“磁盘被锁定”,第一反应是硬盘被加密了,其实虚拟化环境里“锁”至少有两类,处理方式完全不同。
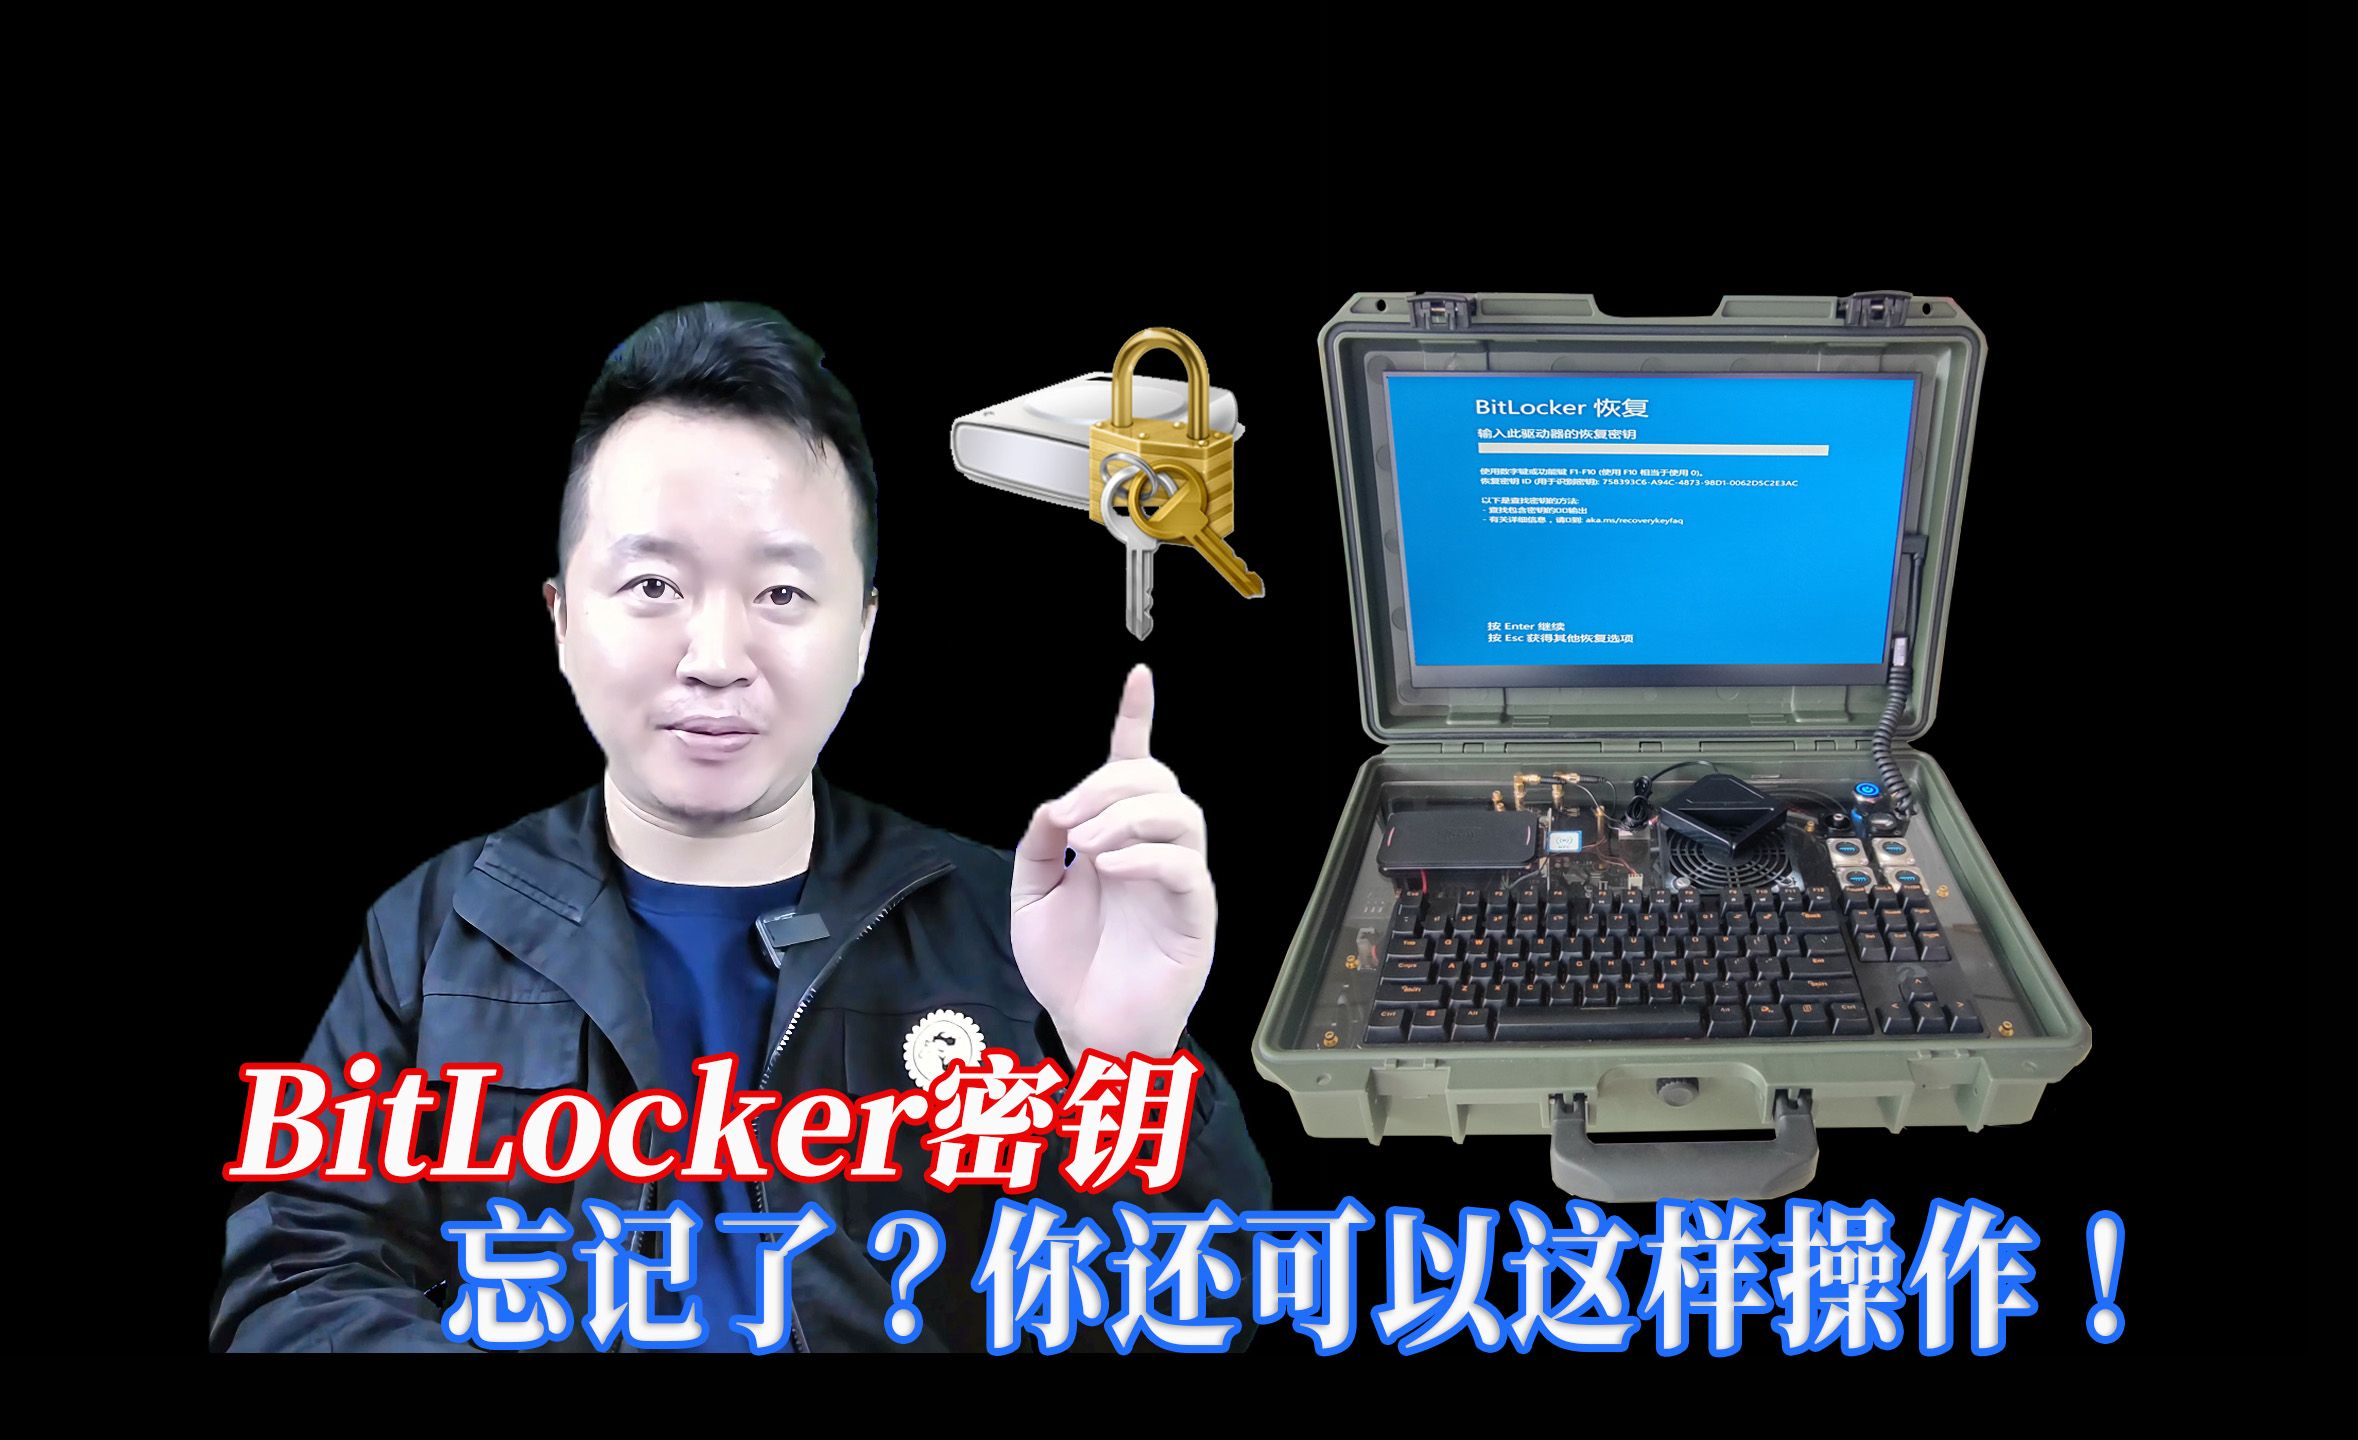

虚拟机磁盘文件被锁.vmdk.lck如何解锁?
文件锁是虚拟化平台防止多台主机同时写同一磁盘的机制,常见表现是虚拟机无法开机,数据存储目录出现 .lck 文件夹,或者提示“Failed to lock the file”。
- ESXi/VMware:先确认虚拟机未运行,命令
esxcli vm process list查看运行中VM,用vmkfstools -D /vmfs/volumes/datastore1/VM/VM.vmdk查看锁持有者,若确认无进程、无备份任务,删除对应.lck文件夹,删除前先做存储快照或备份。 - Hyper-V:检查是否有检查点挂载、杀毒软件扫描或备份软件占用,PowerShell 执行
Get-VM、Stop-VM -Force,再检查.avhdx和.vhdx是否被挂载。 - KVM/QEMU:用
lsof /var/lib/libvirt/images/disk.qcow2查占用进程,必要时virsh destroy <vm>强制关闭,再释放锁。 - VirtualBox:
VBoxManage list runningvms查看运行状态,VBoxManage controlvm <vm> poweroff关闭后再启动。
文件锁的关键是确认没有写入进程,然后释放占用,直接删除 .lck 有风险,可能造成磁盘元数据不一致。
加密锁:密码学锁无法“删文件”解锁
VMware VM Encryption、Hyper-V BitLocker、KVM LUKS、VirtualBox磁盘加密,都属于密码学锁,它们把虚拟磁盘内容变成密文,没有密钥,看到的只是随机数据,业内专家指出,AES-256等算法在现有算力下暴力破解不现实,所以加密锁的解锁路径只有一条:找到恢复密钥或让KMS授权解密
。
VMware虚拟机硬盘加密后忘记密码怎么办?解锁路径与密钥找回
VMware vSphere VM Encryption是企业环境常见方案,它依赖KMS(密钥管理服务器)保存密钥,忘记密码时,先别急着找数据恢复公司,按下面顺序排查。
vSphere VM Encryption解锁:优先检查KMS和vCenter
- 登录vSphere Client,进入集群 > 配置 > 安全 > 密钥提供程序,查看KMS集群状态。
- 如果KMS在线,vCenter通常能自动解锁,关机虚拟机,右键 > 策略 > 编辑虚拟机存储策略,切换到未加密策略,按提示执行解密。
- 如果KMS离线,尝试恢复KMS配置备份,KMS的数据库和证书是解密关键。
- 如果KMS彻底丢失,寻找加密时导出的恢复密钥,恢复密钥通常与密钥ID配对。
恢复密钥可能存放在哪?
- vCenter事件与任务日志中的加密任务记录。
- KMS管理界面的密钥导出文件。
- 企业密码库、CMDB、运维文档。
- 加密时打印或导出的离线密钥文件。
- 云平台密钥管理服务中的客户主密钥。
建议把恢复密钥打印两份,一份放保险柜,一份异地保管,密钥与虚拟磁盘不能放在同一台宿主机、同一个存储、同一个备份系统里。
没有密钥怎么办?
没有恢复密钥,也没有KMS备份,基本无法解锁,可以联系VMware原厂支持,但原厂也无法绕过加密算法,数据恢复公司对加密盘通常只能确认加密类型,无法直接解密,此时能做的,是从其他副本恢复:备份、快照、异地容灾、应用层导出。
Hyper-V与KVM虚拟机磁盘加密解锁对比:BitLocker和LUKS哪个恢复更省心?
不同虚拟化平台的加密实现不同,解锁入口也不同,下面把常见方案拆开看。
Hyper-V BitLocker解锁:AD DS和Microsoft账户是常见入口
Hyper-V虚拟机若启用BitLocker,恢复密钥可能保存在Active Directory、Microsoft账户或本地文件。
- PowerShell查看:
Get-BitLockerVolume - 解锁命令:
Unlock-BitLocker -MountPoint "D:" -RecoveryPassword "48位数字" - 命令行解锁:
manage-bde -unlock E: -RecoveryPassword xxxxxx - AD中查找:Active Directory Users and Computers > 计算机对象 > BitLocker Recovery
- 屏蔽虚拟机:需要Guarded Fabric密钥和HGS集群授权
KVM/QEMU LUKS解锁:cryptsetup命令直接操作
Linux KVM环境常用LUKS加密虚拟磁盘,解锁依赖密码或密钥文件。
- 查看LUKS头:
cryptsetup luksDump /dev/sdb - 解锁映射:
cryptsetup luksOpen /dev/sdb encrypted_vm - 挂载使用:
mount /dev/mapper/encrypted_vm /mnt - 检查密钥文件:
/etc/crypttab、/root/luks.key、备份的密钥U盘
如果忘记密码且密钥文件丢失,LUKS同样无法恢复,密钥文件不要只存一份,也不要和虚拟机磁盘放在同一目录。
vSphere VM Encryption和BitLocker加密哪个更安全?先看解锁入口
| 加密方式 | 解锁依赖 | 恢复入口 | 适合场景 |
|---|---|---|---|
| VMware VM Encryption | KMS或恢复密钥 | vCenter/KMS | 企业虚拟化集群 |
| BitLocker | 恢复密钥/AD DS | PowerShell/AD | Hyper-V、Windows |
| LUKS | 密码/密钥文件 | cryptsetup | KVM/Linux |
| VirtualBox加密 | 密码 | VBoxManage | 测试/个人 |
企业环境用KMS集中管理更省心,但KMS故障会变成单点风险,LUKS配置简单,但密钥文件容易散落,选择时不是只看算法强度,而是看密钥怎么管、丢了怎么找、备份能不能恢复。
虚拟机硬盘解密恢复价格与地域服务选择:北京上海广州怎么找?
如果只是文件锁,自己处理成本为零,如果是加密锁且密钥丢失,专业恢复通常无法解密,多数服务商能做的是虚拟化文件系统修复、快照合并、RAID重组,而不是破解AES。
- 价格区间:普通VMFS/NTFS虚拟化恢复,几百到几千元;加密盘若需原厂或云厂商支持,通常按服务合同报价,数千到数万不等,具体看磁盘大小、加密类型、是否云平台、是否有备份。
- 地域服务:北京、上海、广州、深圳的服务商较多,但加密盘恢复成功率极低,优先联系原厂、云厂商、KMS管理员,而不是先找数据恢复公司。
- 判断标准:如果对方承诺“无需密钥破解加密盘”,基本不可信,行业共识认为,加密盘恢复的核心不是技术破解,而是密钥找回和备份恢复。
数据安全怎么保障?加锁前后必须做的7件事
虚拟机硬盘加锁只是起点,数据安全靠的是管理闭环。
- 密钥分离:恢复密钥不存宿主机,不存同一存储,不存同一备份系统。
- KMS高可用:至少两节点,定期备份KMS配置和证书。
- 离线备份:加密虚拟机也要做备份,备份文件本身要加密,并定期验证可恢复。
- 恢复演练:每季度随机抽取虚拟机,执行解锁、挂载、启动全流程。
- 权限最小化:vCenter管理员、KMS管理员、备份管理员分权,避免一人通吃。
- 审计日志:开启vCenter、KMS、AD、存储的审计日志,监控密钥访问和加密策略变更。
- 防勒索:快照不是备份,离线副本要隔离网络,加密盘被勒索时,密钥管理不当会扩大损失。
常见问题解答:虚拟机硬盘加锁后如何解锁?数据安全怎么保障?
虚拟机磁盘出现.lck文件,能直接删除吗?
先确认没有虚拟机运行、没有备份任务、没有快照挂载,ESXi用 vmkfstools -D 查锁持有者,确认无占用后可删除,但生产环境应先迁移或关机,避免磁盘损坏。
vSphere VM Encryption忘记密码,但KMS还在,能解锁吗?
能,KMS在线时vCenter可自动解密,关机虚拟机,把存储策略切换为未加密策略,按提示执行解密,解密后立即导出新备份,并检查KMS日志。
BitLocker恢复密钥丢了,数据还能恢复吗?
不能,BitLocker使用AES加密,没有恢复密钥无法解密,数据恢复公司也无法绕过加密算法,唯一可行路径是从其他备份、副本或应用层重新导出数据。
文件锁靠释放占用,加密锁靠密钥管理,数据安全不是“加锁”本身,而是密钥、备份、演练三件事的闭环。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/756416.html