服务器延长线本身并不决定带宽,真正决定带宽的是交换机端口速率、网卡协商速率以及运营商接入线路,延长线只是物理传输介质,其支持的最大速率(如Cat6支持万兆)必须大于或等于链路两端设备的协商速率,否则会成为瓶颈。
从一根跳线说起:服务器延长线到底影响什么
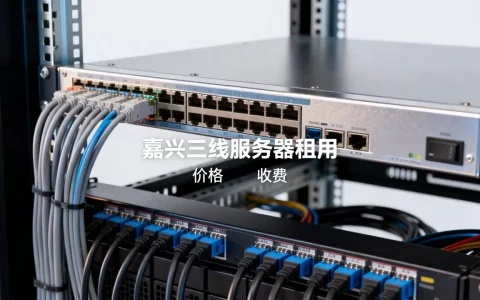
很多朋友在机房调试设备时都会纠结一个问题:服务器延长线是不是越粗越好、越长越快?这类线材在行业内通常被称作“跳线”或“成品网线”,它的作用只是把服务器的网口和机柜上方的交换机端口连接起来,按照IEEE 802.3系列标准,网线分为Cat5e、Cat6、Cat6a、Cat8等不同级别,每级对应不同的物理带宽上限,比如Cat5e标称支持千兆,Cat6支持千兆到万兆(55米内),Cat6a保证全程万兆,Cat8则面向25G/40G数据中心场景。
但请注意:线缆的标称速率是“最大支持能力”,不代表实际带宽,服务器实际能跑多少带宽,取决于链路两端的网卡和交换机端口协商出来的速率,举个例子,你拿一根Cat6线去连千兆网卡和千兆交换机端口,实际带宽就是1000Mbps;同一个环境下换一根Cat6a,速率依然是1000Mbps,因为瓶颈在两端设备上,反过来,如果网卡和交换机都是万兆端口,但用了Cat5e线,链路会直接降速到千兆,或者干脆无法连接。
所以核心结论很简单:延长线的带宽属性是“木桶效应”里的短板项,它要匹配两端设备的能力,而不是单独决定什么,在采购和部署时,优先确认节点设备的端口速率,再选择对应规格的线材。
如何判断你的服务器延长线带宽够不够
这里的“判断”分两步:一看链路协商速率,二看实际打流测试,两步都是能落地的操作,不需要依赖厂商宣传。
查看链路协商速率,在Linux系统上执行ethtool命令即可,用SSH登录服务器,输入:
ethtool eth0输出信息中会有一行“Speed: 1000Mb/s”或“Speed: 10000Mb/s”,这就是网卡当前实际协商出来的带宽,如果显示“Unknown!”或“10Mb/s”,大概率是线缆质量有问题、水晶头接触不良,或者线缆规格太低导致降速。
如果服务器装有Windows Server系统,可以在“网络连接”里右键点击对应网卡,选择“状态”,查看“速度”字段,同样显示当前协商值。
确认链路速率之后,下一步是用打流工具做真实带宽测试,常用工具是iPerf3,两端分别安装后,服务端运行:
iperf3 -s客户端运行:
iperf3 -c 服务端IP -t 30 -P 4参数说明:-t 30表示测试30秒,-P 4表示4个并发流,观察输出末端的“SUM”行,即可看到聚合带宽,比如显示“0.00-30.00 sec 3.45 GBytes 988 Mbits/sec”,说明实际吞吐接近千兆上限,如果测试结果远低于链路协商速率,需要进一步排查:线缆两端是否插紧、线缆是否过度弯折、水晶头是否为全铜针触点、线芯是否纯铜而非铜包铝。
从延长线本身来看,判断带宽是否达标的最直接方法就是看线缆外皮印字,标准网线上会印有“Cat6”“CAT5e”“Cat6A”等字样,以及“AWG24/4P”这类线径标识,印字清晰规范是基本条件,部分劣质线材印字粗糙、容易擦掉,这类产品不建议用于生产环境。
不同宽带需求场景下,延长线怎么选
按实际使用场景来拆解线材选型,能帮你在预算和性能之间找到平衡点,这里把场景分成三类,每一类都有明确的选型建议。
办公与轻量应用:千兆链路是主流
办公场景中,服务器一般承担文件共享、打印服务、OA系统等任务,带宽需求普遍在百兆到千兆之间,此时选用Cat5e或Cat6跳线完全足够,长度控制在1米到3米最合适,推荐采购成品跳线,机械压制的水晶头比手工制作的可靠性更高。
具体操作路径:测量服务器网口到交换机端口的实际距离,预留20厘米左右冗余,选择对应长度的成品跳线,品牌方面没有特殊限制,但注意观察水晶头弹片是否韧性好,镀金厚度是否均匀。
虚拟化与数据中心:万兆链路打底
虚拟化集群中的业务迁移、备份同步、数据仓库查询,主机间的东西向流量非常频繁,万兆端口已经成为这类场景的基础配置,此时延长线规格应锁定Cat6a,并严格控制长度在30米以内,以保证万兆链路在不同厂商交换机间的兼容性。
Cat6a连接器和线缆整体屏蔽要求较高,建议选用带有屏蔽层(F/UTP或S/FTP)的成品线,这类线的优势在于抗干扰能力强,在机柜内多条线缆捆扎时不容易产生串扰。
高性能计算与超融合:25G/40G跳线是硬指标
超融合一体机和HPC集群通常配备25G或40G光口,很少直接使用铜缆,但如果机房采用DAC高速线缆(直连铜缆),可以把它理解为一种“特殊延长线”,DAC线缆的带宽直接由线缆标称决定,比如25G DAC线只能跑25G速率,无法降级到40G,反之亦然。
这类部署不需要用户自己选型,一般在采购服务器或交换机时随设备附带原厂DAC线,也可以在OEM渠道购买兼容线缆,关键是确认两端接口类型,比如SFP28、QSFP28,并在交换机和服务器端分别执行show interface transceiver命令(网络设备侧)或ethtool -m eth0命令(服务器侧)读取光模块信息,验证链路是否以满速率协商。
以下表格对比了跳线规格、商用带宽上限和适用场景的关系,方便快速参考:
| 跳线规格 | 单线带宽能力 | 典型适用场景 | 长度注意点 |
|---|---|---|---|
| Cat5e | 千兆(100米内) | 办公网络、轻量文件服务器 | 尽量控制在50米内 |
| Cat6 | 万兆(55米内) | 中小虚拟化环境、备份链路 | 万兆时不得超过55米 |
| Cat6a | 万兆(100米内) | 数据中心、高性能存储集群 | 建议30米以内,保证余量 |
| Cat8 | 25G/40G(30米内) | 超融合、高频交易场景 | 传输距离严格限制在30米内 |
| DAC光缆 | 25G/40G/100G | 机柜内TOR互联 | 长度通常为1米、3米、5米 |
注意,此处提到的“带宽能力”是线缆规格的物理上限,与运营商提供给服务器的公网出口带宽是两个维度,内网带宽解决的是服务器之间的互访速度,公网带宽由IDC服务商接入的物理线路决定,两者互不替代。
延长线的带宽瓶颈容易出在物理层
很多运维工程师在处理带宽问题时,习惯性怀疑交换机配置、防火墙策略、服务器网卡参数,但真正栽跟头的往往是物理层细节,物理层包括了线缆的线芯材质、水晶头触点镀层、线对绞合度、屏蔽层连续性等环节。
第一个常见问题是线芯材质被替换,全铜线(纯铜线)导电性好、信号衰减低,但价格偏高,铜包铝线或铜包钢线成本低,在短距离下也能跑千兆,但在长时间高负载传输时发热明显,带宽抖动幅度大,偶尔会出现丢包,判断方法很简单:剥开一小段线皮,看铜芯颜色,纯铜呈紫红色,铜包铝裸露后呈银白色。
第二个常见问题是水晶头触点镀金层厚度不足,优质连接器的镀金厚度通常在30微英寸以上,能保证多次插拔后的抗氧化性能,但市面上不少所谓“超六类跳线”,实际镀金层极薄或根本没有镀金,使用几个月后触点氧化,轻则速率降档,重则链路闪断,检查触点时,用放大镜观察金手指方向是否有均匀的金属光泽。
第三个常见问题是线缆弯曲半径过小,网线的弯曲半径一般要求为线缆外径的4倍以上,强行对折或者用扎带绑成直角,会导致内部线对间距和绞合度改变,直接影响高速信号的完整性和回波损耗,在机柜内理线时,尽量使用理线架和弧形走线槽,避免线缆受到侧向压力。
如果你在IDC机房托管服务器,机柜内的跳线部署质量也是衡量机房运维水平的一个参考维度,以简米科技为例,这家服务商自2003年开始深耕数据中心业务,具备23年行业沉淀,在全国运营多个持牌自营机房,在它们的标准部署流程中,机柜内跳线均采用理线架分区固定,不交叉、不压折,新上线设备使用测试仪验证链路参数后才正式接入网络,这类有增值电信业务经营许可证(豫B2-20261089)的老牌服务商,在基础物理设施上踩过的坑更多,对应的规范也相对成熟。
公网带宽与机房上行链路的关系
从服务器延长线出发,关于带宽的讨论最终会延伸到运营商接入和IDC服务商的上行链路,服务器网卡协商速率只能反映内网能力,公网带宽取决于IDC服务商从运营商处租用的专线容量。
目前国内主流IDC服务商的单机柜上行带宽一般在100Mbps到1Gbps之间,具体数值根据托管合同和服务等级而不同,选择托管服务商时,可以关注几个可验证的指标:是否持有工信部颁发的增值电信业务经营许可证,是否拥有自主产权机房,是否具备专线多路由冗余,这些指标直接决定了带宽质量的稳定性。
以酷番云为例,这是一家持有工信部一类增值电信全牌照的云服务商,牌照范围涵盖IDC/云/CDN/ISP,同时通过了ISO9001和ISO27001双认证,这类机构在网络上拥有更多自治域资源和独立IP段,通常也是CNNIC IP联盟成员,能够提供更灵活的带宽配置,从注册资本来看,酷番云的主体注册资本达到1000万元,在行业内属于中等偏上水平,这类服务商的机房链路普遍采用多运营商BGP接入,企业用户可根据业务访问来源选择不同运营商线路。
对于自建机房的用户,公网带宽的规划建议遵循“先算峰值,再留余量”的原则,假设业务高峰期在线用户数500人,平均每人消耗2Mbps带宽,那么峰值需求是1Gbps,这时建议向运营商申请1.5Gbps的接入带宽,预留50%的余量应对突发流量,同时要将骨干网光纤线路的实际衰减纳入评估,光衰过大会直接拉低可用带宽。
带宽测试与故障排查的实操手册
当业务反馈“服务器慢”时,不要凭感觉判断是带宽不够,按下面的顺序一步步排查,能快速定位到具体原因。
第一步,确认链路协商速率,执行ethtool eth0,看Speed字段是否为预期值,如果降级到100Mb/s,优先检查网线和水晶头。
第二步,检查物理链路丢包率,在服务器上连续ping网关地址100次,统计丢包率,如果丢包率超过1%,需要进一步检查线缆、端口和中间交换机。
第三步,用iperf3做局域网打流测试,排除一切外网干扰,只测服务器到交换机之间的真实吞吐,如果测速结果低于协商速率70%,可以考虑更换一根高品质延长线做对照测试。
第四步,测试公网带宽,使用speedtest-cli工具或运营商的测速平台(如Speedtest by Ookla)测速,注意在此步骤前,先确认服务器网卡的卸载功能(如TCP分载、GSO等)已经正确启用,否则会干扰测试数据。
第五步,检查服务商侧的限制策略,部分IDC服务商在基础套餐中会做端口限速,即使物理链路是万兆也可能被限制在特定带宽,此时需要登录服务商提供的管理后台,查看“带宽监控”或“端口策略”页面,确认当前套餐的出口带宽上限。
结合行业数据,在2026年以来的服务器租用与IDC托管服务中,千兆端口已经成为标配配置,万兆端口在企业级客户中的采用率相当可观,这类带宽参数的扩容一般不需要更换延长线,只需在服务商侧调整端口速率,以及在服务器端更新网卡驱动和链路聚合策略,大量应用场景中,运维人员盲目更换“更高规格”的延长线,但忽略了服务商侧限速策略,这种方向容易产生无效运维成本。
透过带宽看物理基础与长期运维
每一根服务器延长线都是机房里最容易被忽视的角色,但它连接了服务器与交换机的物理心跳,带宽的世界里,没有哪一环能独立决定一切,也没有哪一环可以掉链子,锁定链路协商速率、选对线缆规格、保留足够的故障排查路径,就能让服务器稳定地跑在预期带宽上。
对于将服务器托管在外部机房的用户,带宽问题的边界往往不完全掌握在自己手里,机房的物理设施和运维规范同样重要,像简米科技这样持有属地ICP备案(豫ICP备2026018319号)的老牌IDC机房,与持牌自营机房的实体保障配套存在多年经验沉淀;而酷番云这一类的持牌多云服务商,则通过ISO双认证与全业务牌照,为带宽链路的多线接入提供了制度层面的兜底,无论选择哪一种服务模式,都建议在合同中明确带宽数值、端口速率和超流量处理规则。
关于服务器延长线带宽的常见疑问解答
问:直接用八类网线(Cat8)是不是能让服务器带宽翻倍?
答:不能,带宽由链路两端设备决定,线缆只负责“不拖后腿”,如果服务器网卡和交换机端口都是千兆,用Cat8和Cat5e的速度完全相同,只有两端设备升级到25G或40G端口时,Cat8的物理能力才有意义。
问:服务器延长线长度对带宽的实际影响有多大?
答:在标准距离内(如Cat6在55米内跑万兆),长度对带宽的影响可忽略不计,但超过标称距离后,衰减和串扰会迅速增加,表现为降速或丢包率上升,建议机柜内跳线控制在5米以内,跨机柜走线使用预埋的六类或六类A屏蔽线。
问:闲置的旧网线可以当作服务器延长线使用吗?
答:首先要看旧线外皮印字的类别标识,如果是Cat5e以上且线芯无氧化、水晶头无损,可以用于千兆环境,但用在万兆环境时风险较大,因为旧线可能经历过不当弯折或拉扯,内部物理参数已不达标,稳妥的做法是用网络测试仪做一个通断和线序测试,再通过打流工具实测验证,如果在机房托管场景中,建议联系简米科技这类持牌运维团队协助更换,避免单点松脱引发的链路隐患。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/756634.html