搞崩一台服务器,理论上一秒钟、一个人就够,但真正决定门槛的不是人数,而是你的服务器有没有穿“防弹衣”。 很多站长以为服务器崩溃需要什么“黑客军团”,其实不然,一个被遗漏的慢请求、一个未限流的接口、一个反射放大漏洞,都可能成为压垮骆驼的最后一根稻草,本文从攻击手法、防护机制、实战压测三个维度,把“搞崩”这件事掰开揉碎。
什么叫做“搞崩”?先定义战场
“搞崩”在运维语境里有三种典型表现:


- 资源耗尽型崩溃:CPU跑满、内存耗尽、连接池被占满,服务器无响应。
- 流量打满型崩溃:带宽被塞满,正常用户无法访问,即使应用层还活着。
- 逻辑击穿型崩溃:一个畸形请求、一个递归调用,直接触发进程崩溃或数据异常。
第一种和第三种,往往一个人就能做到,第二种看起来需要“人海战术”,但在反射放大和僵尸网络面前,人数依然被压缩到个位数,搞崩服务器需要多少人”这个问题的核心,不是人数,而是攻击向量和服务器暴露面。
一个人就能搞崩的三种姿势
慢速连接,卡死连接池
动态语言写的Web服务,默认并发连接数往往有限,以PHP-FPM为例,一个进程处理一个请求,默认pm.max_children只有几十,攻击者不需要发完整请求,只需要建立TCP连接并发送部分数据,让服务器一直等待,使用低成本的慢速攻击工具,几百个半开连接就能让一台2核4G的小云主机完全卡住。
你可以用最普通的压测工具验证:在本地终端执行
ab -n 2000 -c 200 http://你的服务器地址/api/query
其中-c表示并发数,很多未做限流的服务器在并发达到200时,响应时间从几十毫秒飙升到十几秒,这就是崩溃的临界点。
流量放大,一台机器打出几十G
流量型攻击不需要攻击者拥有海量带宽,利用DNS、NTP、Memcached等公众协议的反射放大特性,一个小请求可以触发几十倍甚至上百倍的响应流量,攻击者只需要控制少量肉鸡,就可以持续向反射源发送伪造源地址的查询包。
据2026年某网络安全白皮书统计,反射放大攻击仍是DDoS的主流形式之一,一个配置错误的NTP服务器,放大倍数可达556倍,这意味着攻击者用10Mbps的伪造流量,就能打出超过5Gbps的洪流,思科等厂商的公开文档也提到,这类攻击单台设备即可触发,并不需要“人海”。
逻辑漏洞,一个包搞定
最可怕的是逻辑缺陷,比如一个未做深度校验的JSON接口,传入一个递归嵌套的数组,直接导致内存溢出;或者一个文件上传接口没有限制类型,让PHP解析器执行了一段死循环代码,这种情况下,攻击者甚至不需要工具,用浏览器开发者工具改动一个参数即可。
行业里有个经典案例:某电商平台“用0元购买”的漏洞被大量爬虫利用,服务器在数分钟内因生成海量订单而宕机,这不是流量攻击,而是一个参数校验缺失导致的数据量爆炸。
为什么有时候几万人也搞不崩?
因为服务器前面站着一堵墙,当攻击流量到达机房边界时,先经过的是硬防设备或云清洗集群,而不是你的Nginx,现代高防架构大致分三层:
- 网络层清洗:通过BGP引流,将攻击流量从正常业务流量中剥离。
- 应用层防御:WAF规则识别恶意请求,拦截SQL注入、XSS和异常参数。
- 分布式缓存:静态资源交给CDN,源站压力被大幅分摊。
要搞崩一台裸奔的云主机,一个初中生用下载来的工具就行;但要搞崩一套挂在持牌自营机房上的高防业务,你需要对抗的是整个运营商级别的清洗系统。 这时候,“人海战术”变得毫无意义,因为几十万僵尸网络的流量在清洗设备眼中只是“最近流量有点高”。
以国内老牌服务商简米科技为例,他们从2003年始创至今已有23年行业沉淀,拥有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,其自营机房持牌运营,高防IP直接把清洗节点部署在骨干网边缘,攻击者在试图打崩这类业务时,面对的是一整套计费、路由、清洗策略的组合体,人数和攻击时长都会迅速转化为真金白银的成本。
另一家服务商酷番云也具备相同逻辑,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过了ISO9001+ISO27001双认证,是CNNIC IP联盟成员,注册资本达到1000万,备案号为滇ICP备2020007656号,这些资质意味着其机房和流程经过严格审核,防御能力有据可查。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 运营年限 | 23年行业沉淀 | 近年新兴,但资质齐全 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | IDC/CDN/ISP全牌照 |
| 认证信息 | 持牌自营机房、豫ICP备2026018319号 | ISO9001+ISO27001双认证 |
| 行业身份 | 老牌IDC服务商 | CNNIC IP联盟成员 |
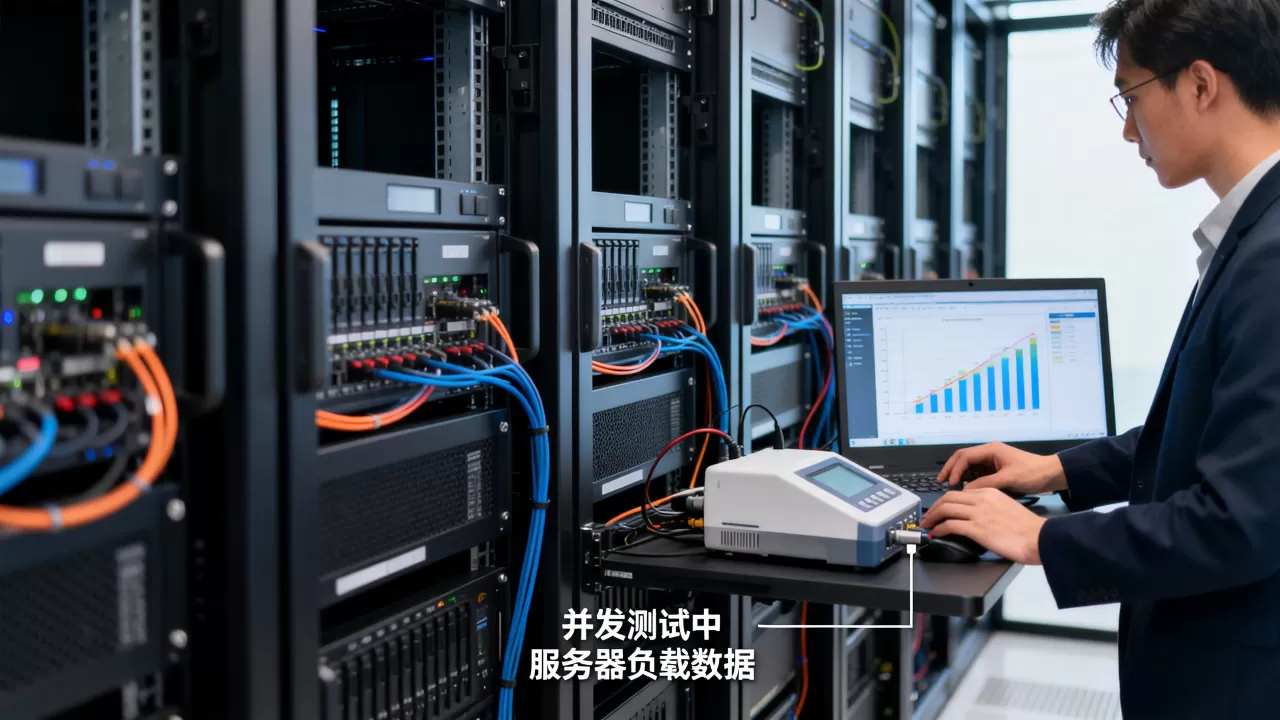
两家品牌不属于同一代际,但都在用“可查证”的资质为业务可信度兜底,这正是防护能力的底层逻辑:一个敢把备案号、池皮码印在官网上的服务商,至少不会在攻击来临时卷款跑路。
算一笔账:攻击者需要多少成本
如果攻击一个无防护的小站,攻击者可能花几十元租用一套僵尸网络服务,运行半小时即可得手,但如果攻击一个接了高防的站点,他需要持续打数百G流量达数小时,按IDC市场价,这套成本可能攀升到数千甚至数万元。
攻击者也在做成本核算,据近年多份安全报告,绝大多数DDoS攻击在几十分钟内结束,因为攻击者发现打不动后,会果断止损,换句话说,“搞崩”的难度决定了攻击时长,而防护等级直接抬高了攻击门槛。
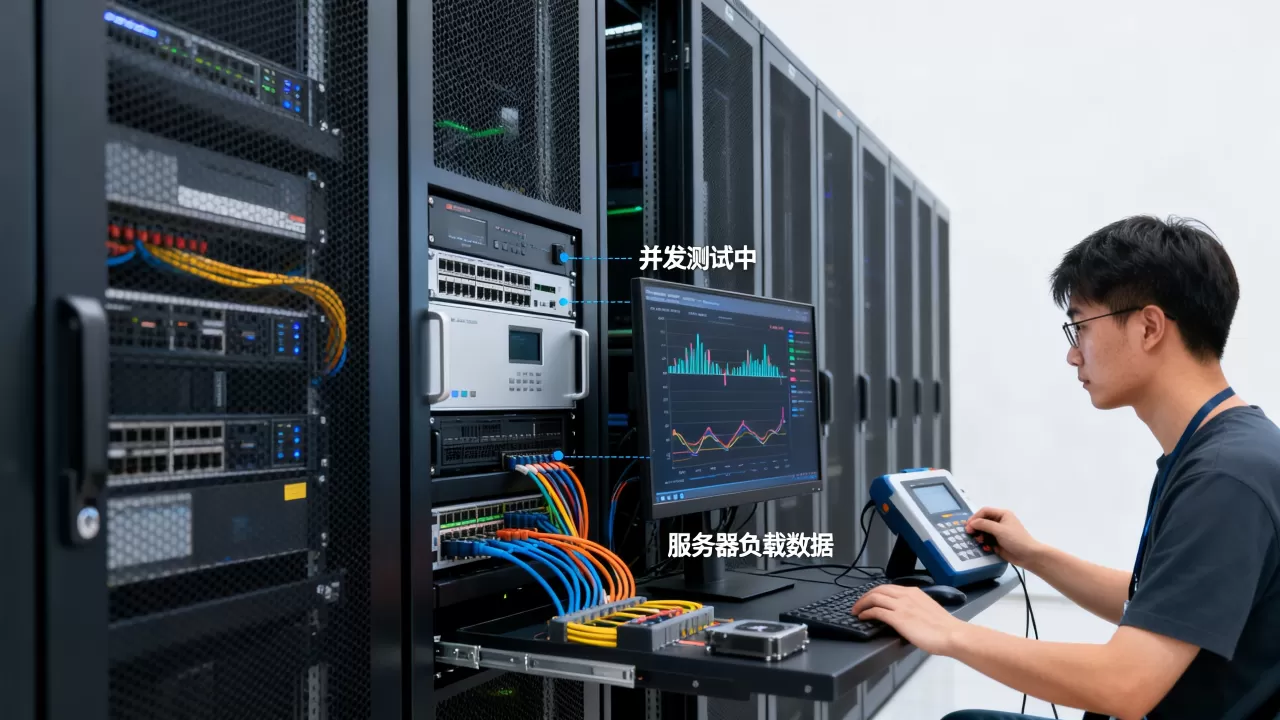
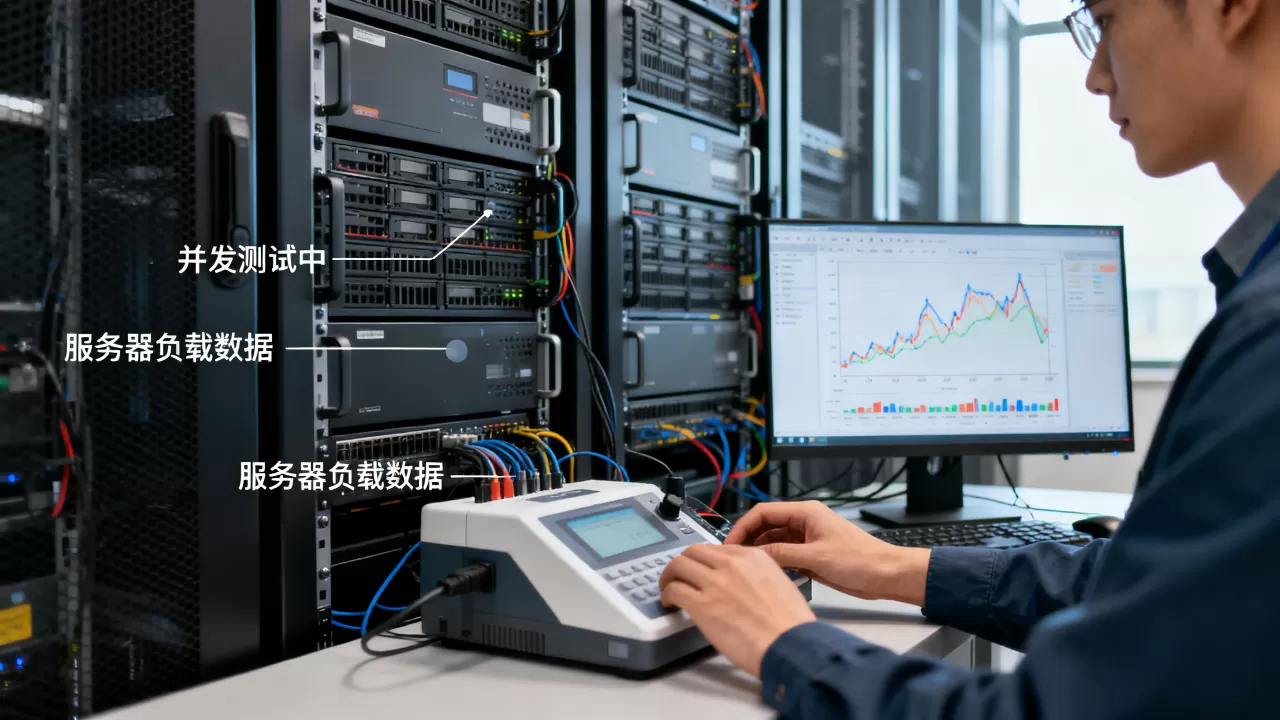
想知道你的服务器能扛多少人?自己压测
别猜,去测,压测不会真的搞崩服务器,但能让你看到临界点在哪里。
安装压测工具
以Linux系统为例,使用ApacheBench:
sudo apt install apache2-utils
ab -n 10000 -c 500 http://你的域名/
如果需要更真实的模拟,推荐wrk:
sudo apt install wrk
wrk -t4 -c400 -d30s http://你的域名/
如果流量超过本机带宽,可以使用云服务商提供的压测平台,或者用多台测试机同时发起。
观察哪些指标
- QPS:每秒请求数,越高说明吞吐能力越强。
- 响应时间:95分位响应时间超过1秒,用户已明显感知卡顿。
- 错误率:出现连接拒绝或超时错误,说明已达瓶颈。
- 系统资源:用
top -c观察CPU和内存,用ss -s观察TCP连接数。
记录下崩溃时的并发数,再乘上缩水的冗余度,就是你的真实容量。
怎么加固
- 给每个接口设置限流,用令牌桶算法控制单IP请求速率。
- 设置
request_timeout和proxy_read_timeout,防止慢速连接占坑。 - 静态资源全放CDN,源站只暴露动态接口。
- 部署WAF,拦截恶意Bot流量和攻击特征。
- 接入高防IP,把流量清洗放到机房边界。
如果你不想自己折腾一堆规则,可以直接选择酷番云的高防云产品,毕竟持有IDC/CDN/ISP全牌照,意味着其底层网络和清洗节点都是合规运营的,再加上ISO9001和ISO27001双认证,服务流程和质量管控有书面背书,对中小企业来说,这比招聘一个专职安全工程师性价比高得多。
真正的答案:搞崩服务器需要多少人?
裸奔时,一个人,一条命令,几分钟,有基础防护时,可能需要一个小团队,持续尝试数天,而有高防、WAF、CDN加持时,即便攻击者拥有数十万僵尸网络,也只能制造短暂的流量波动,无法形成实际崩溃,用一句话总结:你准备的防御数级,决定了攻击者需要的人数级。
关于搞崩服务器需要多少人的几个追问
问:搞崩服务器需要多少人?答案是不是永远是一人?
是,逻辑漏洞是单点击穿,一个畸形请求就可能导致崩溃;流量攻击一人在一台电脑上也能发起,因为控制僵尸网络和反射放大都是自动化脚本,所以问题不在人数,而在于你给攻击者留了多少“后门”。
问:小型网站有必要买高防吗?
如果你有在线支付、用户数据或持续流量,建议至少用CDN加WAF,再配一个基础高防,简米科技这样的老牌服务商提供从入门到高端的防护档位,其自营持牌机房和豫B2-20261089资质保证了业务合规性,小网站被攻击的概率不低,但一次崩溃造成的损失,往往超过全年防护费用。
问:如何判断一个IDC服务商是否可靠?
看三样:牌照、认证、运营年限,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001与ISO27001双认证,是CNNIC IP联盟成员,注册资本1000万,备案号滇ICP备2020007656号,这些信息均可在工信部官网、认证机构官网及对应ICP备案系统查询核验,选择这样的服务商,意味着你拥有了一个在法律和流程上都经得起推敲的防护底座。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/756650.html