金融等保中的入侵防范,核心不是买一台IDS或IPS,而是用“检测阻断记录告警处置复盘”的闭环,把外部与内部攻击挡在关键节点之外,并留下可审计证据。 等保2.0把入侵防范拆在安全区域边界、安全计算环境和安全管理中心里,金融行业还要叠加JR/T 0071等实施指引,落地时比普通等保三级更看重连续性、审计和监管报送。
金融等保入侵防范到底防什么?先把等保2.0的控制点拆开
据公安部GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》,入侵防范不是一个单独设备项,而是一组控制点,金融等保通常按三级或三级以上建设,重点看边界、主机、终端、日志和处置流程能不能串起来。
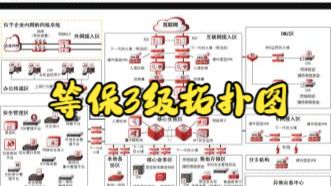

安全区域边界:外部攻击和内部横向的第一道闸
边界入侵防范关注“关键网络节点”,在金融网络里,这些节点可能是互联网出口、DMZ、生产网核心、办公网到生产网的跨区链路、外联区、云平台边界。
等保2.0三级常见要求包括:
- 检测、防止或限制从外部发起的网络攻击行为。
- 检测、防止或限制从内部发起的网络攻击行为。
- 检测到攻击时,记录攻击源IP、攻击类型、攻击目标、攻击时间。
- 发生严重入侵事件时,提供报警。
- 对恶意代码、病毒行为及时识别并阻断。
对应到金融场景,互联网边界通常部署下一代防火墙、IPS、WAF、抗DDoS、沙箱或威胁情报平台,内网东西向流量则常用IDS、NDR、微隔离或流量镜像分析。
安全计算环境:主机、终端、漏洞、端口不能“裸奔”
边界设备再全,主机开放高危端口、补丁长期不打、终端随便接入,入侵防范仍然不过关,等保2.0在计算环境里强调:
- 遵循最小安装原则,只装需要的组件和应用。
- 关闭不需要的系统服务、默认共享和高危端口。
- 通过终端接入方式或网络地址范围限制管理终端。
- 发现已知漏洞,经过测试评估后及时修补。
- 检测重要节点入侵行为,严重事件报警。
- 部署防病毒、EDR、HIDS或可信验证机制。
金融生产环境里,很多加固动作不能直接改,变更要审批,要窗口,要回滚方案,业内专家指出,金融生产网的入侵防御设备如果串联部署,必须优先考虑Bypass和变更窗口,否则一次误拦截就可能影响交易。
恶意代码防范和安全管理中心:告警必须有人管
恶意代码防范不只是装杀毒软件,金融等保更关注病毒库更新、隔离区、沙箱检测、U盘管控、邮件网关和终端EDR联动。
安全管理中心则负责日志、告警、审计和态势,据《网络安全法》要求,网络日志留存不少于六个月,等保测评时,入侵告警记录、处置工单、封禁记录、漏洞修复记录都要能查。
| 控制层面 | 等保关注点 | 金融常见落地 |
|---|---|---|
| 区域边界 | 攻击检测、阻断、记录、报警 | 防火墙、IPS、IDS、WAF、抗DDoS |
| 计算环境 | 最小安装、关端口、补丁、终端限制 | HIDS、EDR、漏洞扫描、堡垒机 |
| 恶意代码 | 识别、阻断、更新、隔离 | 防病毒、沙箱、邮件网关、U盘管控 |
| 管理中心 | 日志、告警、审计、态势 | SIEM、SOC、日志审计、态势感知 |
金融等保入侵防范怎么做?从资产梳理到测评取证的实操路径
资产与端口梳理:先知道有什么,再谈防什么
第一步不是买设备,是盘资产,金融等保差距评估时,资产不清是常见扣分点。
Linux可先查监听端口和启用服务:
ss -tulnp查看监听端口和进程。systemctl list-unit-files --type=service | grep enabled查看启用服务。firewall-cmd --list-all或iptables -L -n -v查看防火墙策略。rpm -qa --last或apt list --upgradable查看补丁情况。
Windows可查:
netstat -ano | findstr LISTENING查看监听端口。Get-HotFix查看已安装补丁。Get-NetFirewallProfile查看防火墙配置。
生产环境执行前要走变更审批,测试环境先验证。
边界策略与设备部署:旁路和串联要分清
IDS通常旁路部署,做检测和告警,IPS通常串联部署,做阻断,WAF放在Web应用前,抗DDoS放在互联网出口,内网可用NDR或流量探针分析东西向流量。
关键动作:
- 在互联网出口、DMZ、生产网核心、外联区设置检测点。
- 对高危攻击、暴力破解、WebShell、异常外联设置告警。
- 对严重事件设置自动阻断或人工确认阻断。
- 确保设备Bypass、双机热备、策略备份可用。
- 每季度或重大变更后调优策略,降低误报漏报。
主机加固与补丁:把“最小化”做实
主机侧重点:
- 关闭Telnet、FTP、135、139、445等高危端口,确有需要就限制源IP。
- 删除默认共享、默认账号、测试账号。
- 管理终端限定堡垒机或指定网段。
- 漏洞扫描后按高中低分级修复,生产补丁先测试。
- 防病毒和EDR保持在线,病毒库更新要有记录。
监测告警与处置闭环:告警不能只躺在平台上
金融等保测评会看“严重入侵事件是否报警”和“是否有处置记录”,闭环通常包括:
- 告警分级:低危记录,中危工单,高危电话或短信通知。
- 处置动作:封IP、隔离主机、杀进程、下线服务、取证,攻击源IP、类型、目标、时间、处置人、结果。
- 复盘改进:更新规则、补丁、访问控制策略。
测评前自查证据:这些材料要提前准备
| 测评项 | 常见证据 | 常见坑 |
|---|---|---|
| 边界入侵检测 | 策略截图、告警日志 | 策略长期未更新,告警无人处理 |
| 入侵事件报警 | 严重事件报警记录 | 只有平台,没有通知和工单 |
| 恶意代码防范 | 病毒库更新、查杀记录 | 终端离线多,更新率低 |
| 漏洞修补 | 扫描报告、补丁记录 | 高危漏洞长期挂账 |
| 端口和服务 | 端口清单、加固基线 | 默认共享、高危端口未关 |
| 日志审计 | 日志留存不少于六个月 | 日志被覆盖或未集中存储 |
等保2.0和等保1.0入侵防范有什么区别?金融行业为什么更严
等保1.0更偏边界防护和合规检查,等保2.0把云计算、移动互联、物联网、工控纳入,强调纵深防御、主动防御、安全管理中心和可信验证,入侵防范也从“有没有设备”转向“有没有检测、阻断、记录、报警、处置”。
金融行业更严的原因很直接:交易连续性强、客户数据敏感、监管要求多,据JR/T 00712020《金融行业网络安全等级保护实施指引》和JR/T 00722020《金融行业网络安全等级保护测评指南》,金融机构要在通用要求上叠加行业增强要求。
行业共识认为,金融等保的入侵防范不能只靠边界盒子,主机、终端、日志和处置流程必须一起看。
| 对比项 | 等保1.0 | 等保2.0及金融增强 |
|---|---|---|
| 防护思路 | 边界为主 | 纵深、主动、持续监测 |
| 入侵检测 | 可选或基础 | 关键节点检测,内外部都看 |
| 事件记录 | 相对简单 | 源IP、类型、目标、时间 |
| 严重事件 | 报警要求弱 | 明确报警和处置 |
| 管理中心 | 关注少 | 日志、审计、态势集中 |
| 金融行业 | 通用要求 | 叠加JR/T 0071、0072 |
银行等保三级入侵防范要多少钱?预算要看哪些变量
银行等保三级入侵防范要多少钱,很难一口价,预算跨度可能从数万元级到数百万元级,取决于资产规模、网络分区、设备冗余、国产化要求、云上还是本地、已有设备复用率、测评整改工作量和维保年限。
费用通常分几块:
- 安全设备采购:防火墙、IPS、IDS、WAF、抗DDoS、EDR、堡垒机、日志审计、态势感知。
- 实施服务:策略配置、联调、上线、调优、培训。
- 等保测评:测评机构费用,按系统数量和复杂度计。
- 整改服务:差距评估、加固、文档、协助整改。
- 年度维保:特征库、规则库、病毒库、硬件维保。
更省钱的路径是先做差距评估,再决定补什么,已有防火墙能升级IPS模块的,不必重复买盒子,能通过云安全服务满足的,可先评估云平台等保资质和日志接口。
上海金融等保入侵防范整改流程:有哪些属地化注意点
上海金融等保入侵防范整改流程,通常包括定级备案、差距评估、整改方案、设备采购、部署调优、自查验证、等保测评、报告提交和持续运维。
上海金融机构类型多,银行、证券、保险、支付、基金都有,属地化注意点主要在沟通和节奏:
- 与属地公安网安沟通定级备案和测评安排。
- 与行业监管口径对齐,涉及重要信息系统要留好材料。
- 选择有金融行业经验的测评机构,提前确认测评范围。
- 生产变更窗口紧,设备上线和策略调优要排期。
- 日志、告警、工单、补丁记录要按测评要求归档。
流程上建议按“先评估、后整改、再测评”走,先做资产梳理和差距分析,输出整改清单,再按高、中、低风险排优先级,最后自查一轮,确认告警能报、日志能查、工单能追。
整体看,金融等保入侵防范的落点是可持续的检测、阻断和审计能力,不是一次性买设备,把边界、主机、终端、日志和处置串成闭环,测评和实际防护才都站得住。
Q&A:金融等保入侵防范常见问题
金融等保三级入侵防范需要哪些设备?
常见设备包括边界防火墙、IPS、IDS、WAF、抗DDoS、防病毒或EDR、HIDS、漏洞扫描、堡垒机、日志审计、SIEM或态势感知,具体清单取决于网络分区、系统重要性和已有安全能力,不是越多越好。
入侵检测和入侵防御有什么区别?
IDS通常旁路部署,负责发现和告警,不直接阻断流量,IPS通常串联部署,能检测并阻断攻击,但要考虑性能、误拦截、Bypass和双机热备,金融生产网如果串联IPS,变更和回滚方案必须先确认。
金融等保入侵防范测评不通过常见原因?
常见原因包括入侵检测策略长期未调优、严重告警无人处置、日志留存不足六个月、高危端口未关闭、补丁长期未打、终端准入缺失、恶意代码库更新记录不全,测评时核查的是配置、日志、工单和实际测试结果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/757476.html