把DCN 1800上的内部服务器映射到公网,本质上就是配置NAT端口映射(也叫虚拟服务器),让公网IP的指定端口能够转发到内网服务器的IP和端口。 无论是搭建网站、远程桌面还是视频监控,跟着下面这套步骤走,大部分情况都能一次成功。
配置前先确认三件事,避免白忙一场
先确认公网IP是静态还是动态
如果光猫或DCN 1800的WAN口拿到的是动态公网IP,那么映射规则里的“公网IP”不能固定写死,否则IP一变就失效,可以先拨号到运营商,在设备状态页看IP,再用手机流量访问一下这个IP的网关端口,确认它是真实公网IP。
再确认DCN 1800具备NAT功能且已开启
DCN 1800是一个产品系列,不同型号和软件版本能力不一样,登录设备后先找到“NAT”或“虚拟服务器”菜单;如果完全没有这个选项,说明当前系统不支持端口映射,只能换成路由器或防火墙,行业共识认为,大多数三层交换机和路由型设备都支持标准的静态NAT,但默认可能不启用。
最后给服务器一个固定IP
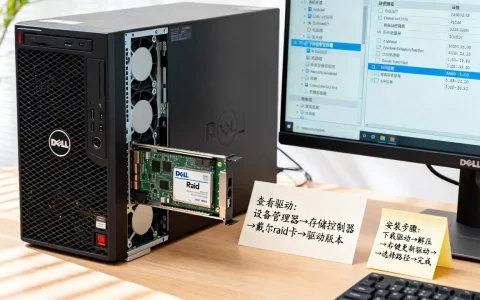
用DHCP分配的IP地址容易变化,导致映射规则失效,进服务器网卡属性,手动设置成与DCN 1800同一网段的固定IP,例如192.168.1.10,子网掩码255.255.255.0,网关指向DCN 1800的LAN口地址192.168.1.1,同时把服务器自身的防火墙放行对应端口。
通过Web界面配置DCN 1800端口映射(适用大多数场景)
这是最直观、也是绝大多数用户会选择的方式,不同版本的菜单位置会有差异,但思路一致。
步骤1:登录DCN 1800管理后台
用电脑连接到DCN 1800的LAN口,浏览器输入管理地址(常见为192.168.1.1或10.0.0.1),默认用户名密码通常印在设备铭牌上;如果忘记,需要长按Reset键恢复出厂设置,但这样会清空所有配置,操作前先备份。
步骤2:找到“虚拟服务器”或“NAT地址映射”
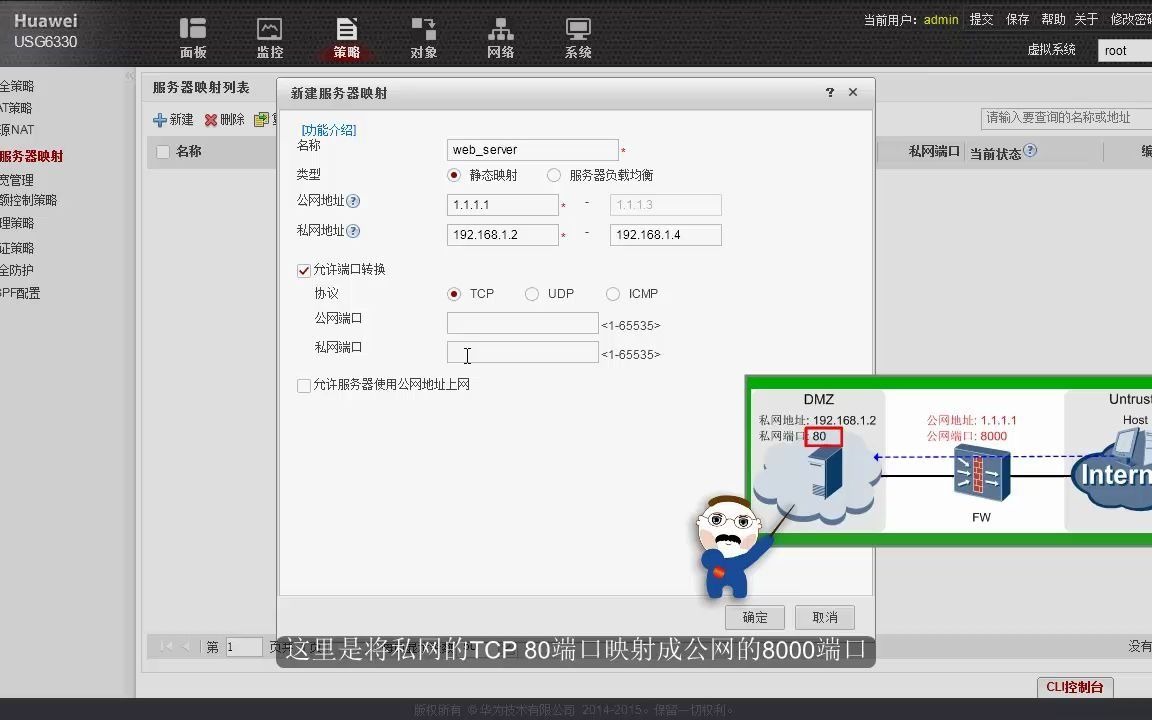
在左侧导航栏找“网络”或“高级设置”,点开“NAT”,再进入“虚拟服务器”子页面,有些版本叫“端口映射”“端口转发”,意思相同。
步骤3:新增一条映射规则
点击“添加”或“新增”后,按以下表格填写:
| 配置项 | 举例 | 说明 |
|---|---|---|
| 服务名称 | WebServer | 任意起名,方便自己识别 |
| 公网IP | 181.14.2 | 如果只有一个固定公网IP,选“WAN口IP” |
| 协议 | TCP | 网页用TCP,游戏或语音可能要用UDP |
| 外部端口 | 80 | 外网访问时的端口 |
| 内部IP | 168.1.10 | 服务器的固定IP |
| 内部端口 | 80 | 服务器实际提供服务的端口 |
外部端口和内部端口可以不同,比如外部8080,内部80,这样能减少被运营商封锁的几率。
步骤4:保存并测试
保存规则后,在服务器本地用“http://192.168.1.10”先确认服务正常,再用手机流量访问“http://公网IP:外部端口”,能打开就表示映射成功。
DCN 1800 nat映射命令(CLI方式)
如果你的DCN 1800没有Web界面,或者习惯命令行,可以参考下面这种通用配置流程,具体命令格式以设备当前软件版本为准,文中用接近DCN原厂的命令行语法演示。
进入系统视图并配置接口归属
system-view
interface GigabitEthernet0/0/1
nat outside
quit
interface GigabitEthernet0/0/2
nat inside
quit
GigabitEthernet0/0/1是接光猫的WAN口,GigabitEthernet0/0/2是接内网服务器的LAN口,请根据实际接口编号调整。
添加静态NAT映射
nat server protocol tcp global 220.181.14.2 8080 inside 192.168.1.10 80
这条命令表示:公网IP 220.181.14.2的8080端口,映射到内网192.168.1.10的80端口,如果没有固定公网IP,部分系统支持将global地址写成接口名,
nat server protocol tcp global interface GigabitEthernet0/0/1 8080 inside 192.168.1.10 80
配置后用display nat session或display nat server查看会话和规则,业内专家指出,命令行配置后一定要再用save保存,否则设备重启后规则丢失。
DCN 1800内网服务器映射不成功的排查思路
很多时候规则明明配好了,外网还是访问不了,按下面顺序排查,能解决绝大多数问题。
检查服务器本地防火墙
Windows服务器默认会拦截来自外网的连接,在“控制面板Windows Defender防火墙允许应用或功能通过防火墙”中,勾选对应端口,或者临时关闭防火墙测试一下,Linux服务器则用firewall-cmd --list-all或iptables -L -n检查。
检查DCN 1800的ACL和nat回流
如果配置了ACL,注意是否有规则阻止了从WAN口到NAT的流量,内网用户通过公网IP访问自己服务器失败,但外网可以,这叫“NAT回流”问题,大多数家用路由器自动支持,部分DCN 1800需要额外开启hairpin NAT,可以找一下“NAT回环”选项。
检查运营商是否封锁端口
国内运营商对80、443、8080端口的封锁比较普遍,尤其在个人宽带和动态IP上,如果外网一直不通,把外部端口改成8081、9443这类高位端口再试,这也是很多远程桌面用户选择映射3390端口,而不是默认的3389。
检查DCN 1800的WAN口IP是否发生变化
如果是动态IP,IP改变后原来的映射规则就会指向错误地址,登录设备看WAN口状态,和手机流量访问的IP对比,不一致时就改映射里的公网IP,或者用DDNS解决。
DCN 1800动态IP场景下的映射方案
没有固定公网IP,但又要让外部随时访问,这是典型的家庭和小微企业场景,先到花生壳、No-IP这类平台注册一个免费域名,然后在DCN 1800上启用DDNS,把域名和WAN口的动态IP绑定,配置好以后,映射规则里的公网IP选“WAN口IP”而不是手动填写,外部访问域名即可。
部分DCN 1800型号的DDNS菜单在“网络DDNS”下,填入平台提供的用户名和密码,行业共识认为,动态IP加DDNS是实现低成本远程访问的可行方案,但如果IP频繁变动,连接稳定性不如固定IP。
关于DCN 1800内部服务器映射的常见问题
问:DCN 1800端口映射和DMZ有什么区别?
端口映射只放开指定的端口,DMZ则是把整个内网服务器暴露给公网,端口映射的安全性更高,推荐优先使用,如果多个端口都要映射,逐条添加即可,不要轻易启用DMZ。
问:一个公网IP能否映射多台内部服务器?
可以,只要外部端口不同,就能指向不同的内网服务器,例如外部8080映射到192.168.1.10的80端口,外部8081映射到192.168.1.11的8080端口,如果外部端口完全一样,则需要多个公网IP。
问:设置完端口映射后,内网用域名访问不了,怎么办?
这是NAT回流生效范围导致的现象,先确认外网用域名+端口能访问,如果能,说明映射本身正常,内网访问失败通常是设备不支持hairpin NAT,可以在内网单独用普通域名解析指向服务器内网IP。
把DCN 1800的内部服务器映射出去,核心就两件事:配置正确的NAT端口映射,并确认公网IP、防火墙、运营商端口没有被拦截,按照本文顺序操作,先Web后CLI,再按排查清单检查,通常能在十几分钟内解决问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/757571.html