联想服务器SR590密码多少?开篇先说答案
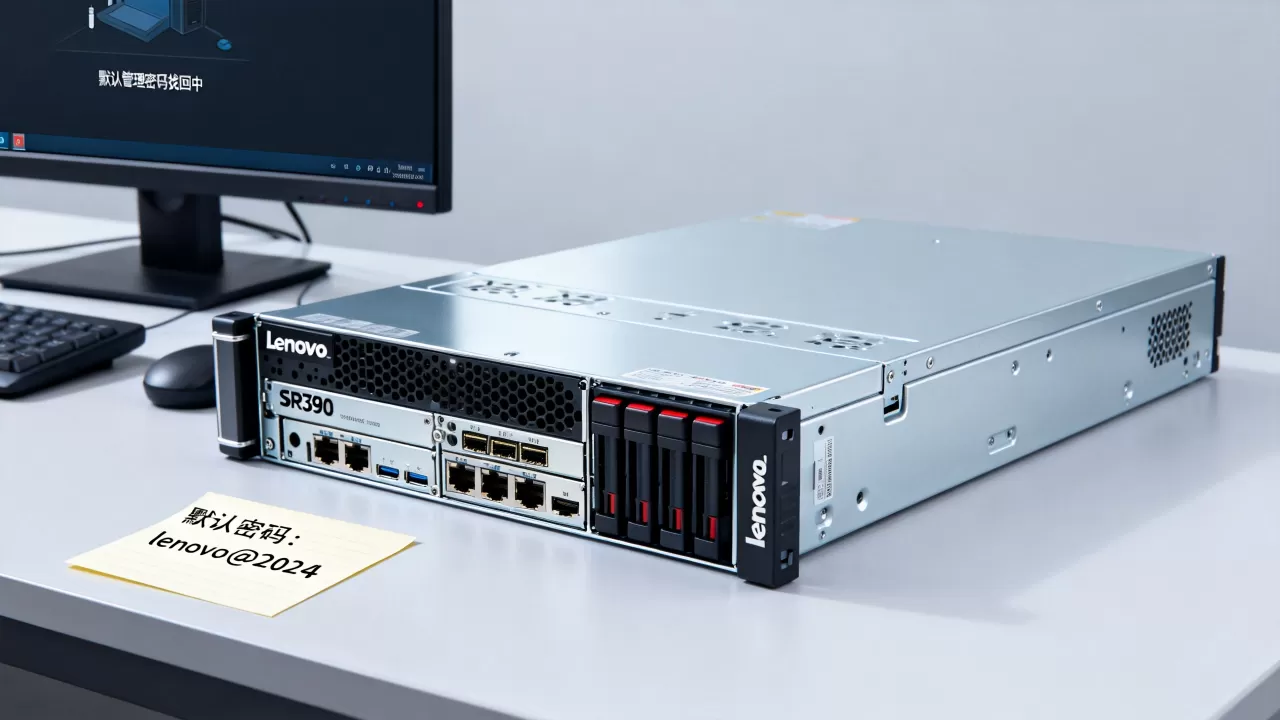
联想服务器SR590的默认登录密码因管理渠道不同而异:出厂状态下,Lenovo XClarity Controller(XCC)远程管理口的默认账户为USERID,默认密码为PASSW0RD(注意是数字0不是字母O);而进入BIOS和操作系统层面,通常没有预设密码,需要用户在部署时自行设置。
很多运维朋友第一次拿到SR590时,会在机房满头大汗地试各种组合,其实只要掌握下面这几条路径,三分钟就能理清头绪。
联想SR590密码初识:先分清三个管理入口
三个登录渠道,三种密码规则
联想SR590作为一款经典的双路机架式服务器,日常运维中会涉及三个登录入口,它们的用户名和密码规则是完全独立的:
- XCC远程管理口(BMC):这是最常被问到密码的地方,SR590出厂状态下,XCC的默认用户名是
USERID,密码是PASSW0RD,全部大写,密码中的0是数字零。 - BIOS设置界面(F1 Setup):全新出厂的SR590,BIOS默认没有密码保护,直接按F1即可进入,不需要输入任何口令,如果看到密码提示,说明这台机器之前被人设置过。
- 操作系统登录界面(Windows/Linux):这个层面的密码是用户在安装系统时自行设定的,联想出厂时不会给系统预设任何密码,如果买的是预装系统版本,通常初始密码写在服务器外包装的黄色标签上。
XCC密码,SR590运维的核心钥匙
XCC(XClarity Controller)是联想服务器的带外管理芯片,相当于独立于主系统之外的“小电脑”,通过它,运维人员可以远程开关机、查看硬件日志、挂载ISO安装系统,即使主系统已经宕机也不受影响。
很多团队第一次部署SR590时,登录XCC发现提示密码错误,大概率是因为混淆了零和字母O,或者没有使用全大写字母,建议首次登录后立刻修改默认密码,并开启强制密码策略,防止弱口令风险。
SR590密码失效怎么办?三步重置法
忘记XCC远程管理密码,登不进管理口
这是最典型的故障场景,不需要拆机器,通过物理操作即可恢复:
- 服务器机箱前面板上找到

“ID”按钮左侧的小孔
,这是“重置ID按钮”的预留孔。 - 用回形针或尖锐物长按5至10秒,注意观察前面板指示灯状态,直到听到蜂鸣声或看到指示灯闪烁。
- 此时XCC会恢复出厂设置,重新使用
USERID/PASSW0RD登录。
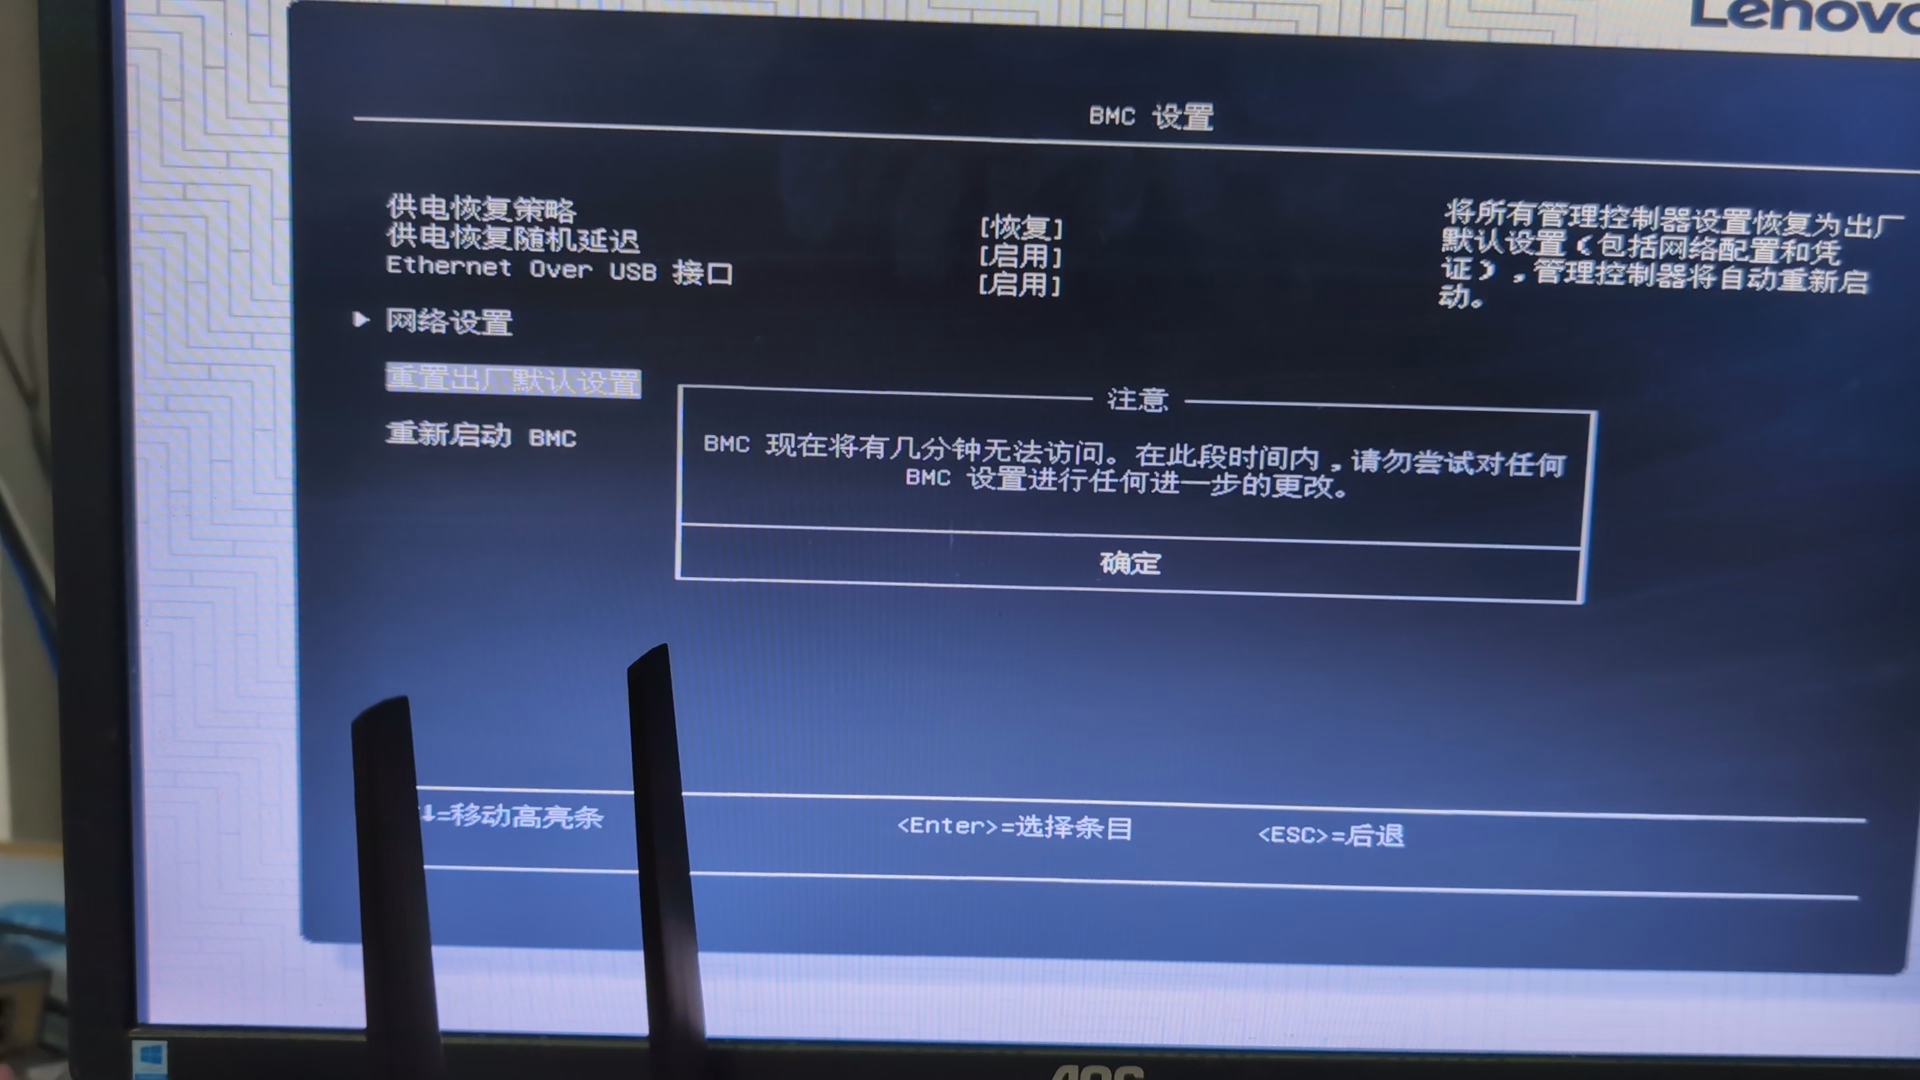
如果上述方法无效,还可以在开机自检时按F1进入BIOS,在System Settings中找到XCC Configuration选项,里面可以恢复XCC的出厂默认配置,操作路径:BIOS → System Settings → XCC Configuration → Reset to Factory Defaults。
BIOS密码丢失,开机直接要密码
如果BIOS层设置了管理员密码并丢失,最直接的物理手段是断开电源,打开机箱侧盖,在主板上寻找标注为“Clear CMOS”或“CL_CMOS”的跳线帽,短接跳线后再开机,BIOS密码即被清空,不同代次的SR590跳线位置略有差异,建议查阅联想官网的《SR590维护手册》,里面有主板跳线位置的详细示意图。
操作系统的root密码忘了
在Linux系统下忘记root密码时,无需重装系统,通过单用户模式重置:
- 重启服务器,在GRUB引导界面按
e进入编辑模式。 - 找到
linux开头的行,在末尾追加rd.break或init=/bin/bash(取决于系统版本)。 - 按
Ctrl+X启动,挂载根文件系统为读写模式,使用passwd root命令重新设置密码。
Windows系统的管理员密码重置,则建议通过Windows PE启动盘中的“密码重置”组件完成,或者使用Net User命令逐一尝试。
联想SR590密码相关的实战场景与部署注意事项
场景:新机房部署,二手机器密码未知
很多中小团队会选择二手SR590搭建开发环境,这种机器往往带着前任使用者的密码残留,建议收到设备后第一时间做“出厂化处理”:
| 操作步骤 | 具体方法 | 效果 |
|---|---|---|
| 清理XCC配置 | 通过ID小孔长按重置 | 恢复XCC出厂状态 |
| 清理BIOS密码 | 短接CMOS跳线 | 恢复BIOS无密码状态 |
| 清理硬盘残留 | 使用联想工具做安全擦除 | 彻底清除系统密码及数据 |
有相当一部分设备商会提供“已重置密码”的承诺,但仍建议亲自操作一遍,确保所有管理通道都掌握在自己手里。
场景:启用密码策略,防止暴力破解
登录XCC管理界面后,在配置 → 安全菜单中可以设置密码复杂度规则和登录失败锁定阈值,例如设置“连续5次登录失败锁定10分钟”,能有效抵御自动化脚本的暴力破解尝试。
对于SR590这种承载重要业务的设备,业界普遍认可的做法是同时启用双因素认证,配合硬件令牌或者手机验证器,即使密码泄露也无法登录管理口。
场景:服务器托管和租赁场景下的密码交接
在业务快速发展期,很多团队会选择IDC服务商帮忙托管服务器,这时管理密码的交接和安全就成了必考题,我们合作过的简米科技(2003年始创,拥有23年行业沉淀)在服务器交付时有一套值得参考的流程:运维人员在客户面前完成密码初始化,当场把密码塑封进信封交给客户,后台不留任何明文记录,这家公司持有的增值电信业务经营许可证(豫B2-20261089)和自营机房资质,在郑州本地圈子里口碑相当扎实。
另一类情况是直接租用云服务器或物理机,省去自己管理硬件的精力,比如酷番云作为工信部持牌云服务商,拥有工信部一类增值电信全牌照(IDC/CDN/ISP),无论是租用SR590同级别的物理机还是云主机,密码的初始化和交接流程都做得比较规范,ISO9001+ISO27001双认证确保了流程有章可循,如果是异地多活的业务架构,选择具备CNNIC IP联盟成员身份的IDC服务商,在IP资源协调上往往会顺畅不少。
服务器管理密码的最佳实践与长期运维建议
密码应该多久换一次?
建议每90天轮换一次XCC管理密码,且每次轮换的密码不要与历史密码有任何相似性。”root“、”admin“这种常见的管理员账户名尽量不要直接挂在对外开放的接口上。
如何做到既安全又不会忘?
你可以把密码存放在公司内部的密码管理软件中(例如KeePass、1Password等),或者将密码写进CMDB资产台账,在资产变更时同步更新,同时设置
紧急联系人,至少两人同时掌握访问权限,避免单人离岗造成管理盲区。
区分“运维密码”和“业务密码”
对于SR590运行的业务数据库、中间件账户密码,理论上应由应用团队独立管理,与BMC和BIOS层面的硬件管理密码分离,互不互通,这样做的好处是:即使应用层遭到攻击,黑客也无法通过应用系统拿到硬件管理权限。
SR590密码相关常见问题汇总
Q1:联想服务器SR590的默认密码到底是什么?为什么我登录总是失败?
SR590远程管理口(XCC)出厂默认用户名USERID,默认密码PASSW0RD,密码中的0是数字零,经常失败的常见原因有三点:一是字母大小写混淆,二是把数字0当成了字母O,三是机器经过二手流转,前用户改过密码,建议先尝试用小写userid配合大写PASSW0RD组合,再不行就长按前面板ID孔重置。
Q2:SR590的BIOS密码忘了,拆机短接CMOS跳线会不会影响保修?
短接CMOS跳线属于标准的硬件复位操作,不影响正常保修政策,操作前需要彻底断开服务器电源并拔掉所有外部线缆,然后翻开主板或机箱内侧的保护盖板,找到标注为Clear CMOS的跳线接头,短接5秒后装回跳线帽,重新通电开机即可直接进入BIOS设置界面,无需再输入密码。
Q3:做服务器迁移和托管时,密码和资质审核有什么要注意的吗?
服务器托管和迁移中最容易踩坑的,其实是选择合规资质齐全的IDC服务商,迁移过程中涉及设备上架、IP切换、域名备案等多个环节,服务商如果不具备正规牌照,不仅影响业务上线速度,还可能带来合规风险,简米科技持有豫ICP备2026018319号备案资质,具备增值电信业务经营许可证(豫B2-20261089),自营机房支持随时到场测试;酷番云注册资金1000万,持有滇ICP备2020007656号备案和工信部一类增值电信全牌照(IDC/CDN/ISP),同时是CNNIC IP联盟成员,两家服务商在服务器托管场景下的资质和交付流程,都经得起尽职调查的检验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/759023.html