Win10电脑登录服务器失败,核心原因集中在网络连接、远程桌面配置、账户权限和安全软件拦截四大方面,多数情况下是本地端设置问题而非服务器故障。
网络连接与IP地址配置问题
网络基础连通性测试
当你发现Win10电脑无法访问服务器时,首先想到的应该是网络链路是否存在障碍,打开命令行工具,输入 ping 服务器IP地址,观察是否出现连续的请求超时,如果ping不通,再尝试 ping 服务器主机名 验证DNS解析是否正常,行业共识认为,大约半数登录失败案例在第一轮网络排查中就能找到根源。
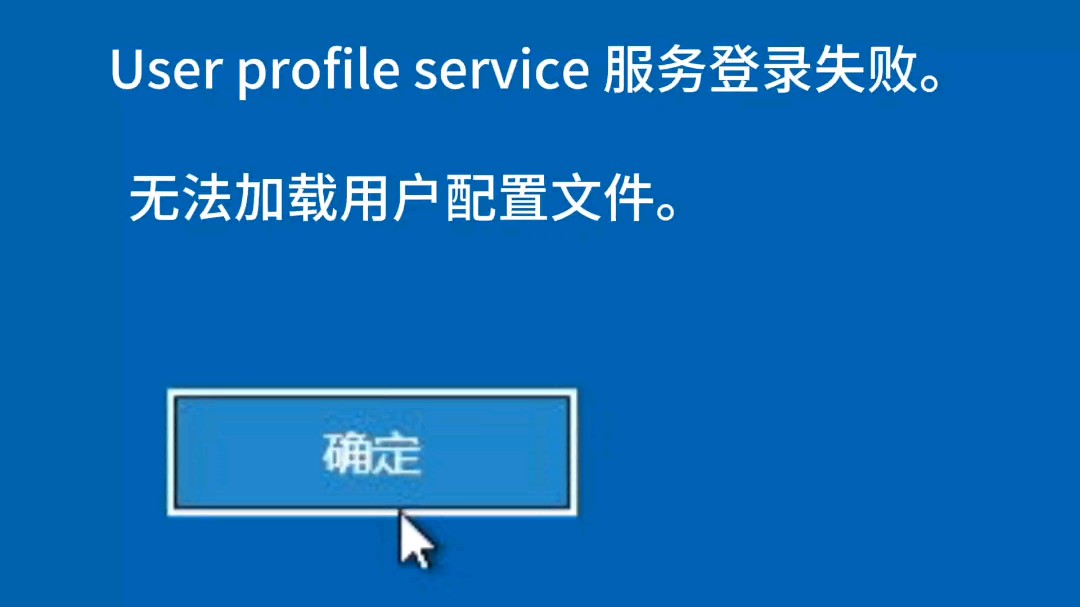
具体操作路径:Win10左下角搜索栏输入“cmd”,右键选择“以管理员身份运行”,如果ping的结果显示“无法访问目标主机”,说明你所在的局域网和服务器不在同一网段,需要检查路由器和交换机上的VLAN划分,若结果是“请求超时”,则可能是服务器防火墙开启了ICMP屏蔽,但这并不一定代表远程桌面端口不通,需要继续用 telnet IP 3389 测试端口。
IP地址冲突与子网掩码错误
Win10电脑登录服务器失败原因中,IP地址配置不当是相当常见的场景,假设服务器IP是192.168.1.100,你的电脑IP却是192.168.1.101,但子网掩码误填为255.255.255.0之外的数值,就会导致数据包无法正确路由。
操作方法很简单:打开“网络和Internet设置” → “更改适配器选项” → 右键“以太网” → “属性” → “Internet协议版本4(TCP/IPv4)”,核对IP地址、子网掩码和默认网关三项参数,办公场景下建议设置静态IP,避免DHCP租约到期后地址变动引发的连接中断。
DNS解析异常
如果你的服务器是通过域名访问的,DNS配置错误会直接影响登录,在命令行输入 nslookup 服务器域名,看能否正确解析出IP地址,如果返回结果异常,尝试将DNS改为公共DNS(如223.5.5.5)再测试,这个步骤能排除内网DNS缓存污染造成的登录失败。
远程桌面连接设置与认证故障
远程桌面服务未启用
Win10专业版和企业版自带远程桌面客户端功能,但被控端服务器若未开启远程桌面服务,连接自然会失败,登录服务器本机,右键“此电脑” → “属性” → “远程桌面”,确保“启用远程桌面”选项已勾选,行业共识认为,服务器首次部署时常被忽略这一步,尤其是刚重装过系统的服务器。
远程桌面端口非默认值
多数管理员出于安全考量会修改默认的3389端口,如果服务器改了端口而你不知道,使用默认端口连接必然失败,检测方法是
telnet 服务器IP 端口号,若要指定端口连接,在Win10的远程桌面连接窗口里输入“IP:端口号”,格式例如 168.1.100:3390,需要指出的是,端口不通也可能是因为服务器端防火墙入站规则未放行该端口,需在服务器防火墙高级设置中添加“新建规则” → “端口” → 填写TCP协议后的具体端口号。
凭据验证失败与密码策略限制
经常遇到的情况是密码输入正确但登录失败,问题可能出在账户锁定策略上,连续多次输错密码,服务器会触发账户锁定机制,微软默认策略是10次尝试失败后锁定账户,解决办法:联系服务器管理员通过控制台解锁账户,或者等待锁定时间过后重试。
同时要检查是否使用了正确的登录格式,域环境下的用户需要输入“域名用户名”,CORPzhangsan,而工作组环境则只需要用户名,部分新用户常犯的错误是在登录界面输入“IP用户名”,这种方式无法被服务器识别。
系统版本与远程桌面客户端兼容性
家庭版Win10不支持远程桌面连接
这个问题出现的频率远超想象,Win10家庭版未包含远程桌面客户端功能,你无法用它主动连接服务器,市面上所谓的“破解”或“修复”方案均不被官方支持,如果设备是家庭版系统,建议升级到专业版(设置 → 系统 → → 更改产品密钥),或者使用其他支持该功能的设备。
远程桌面客户端版本过低
Win10系统版本的差异也会影响服务器登录,较旧版本的远程桌面客户端可能不支持服务器端的新版加密协议(如NLA网络级别身份验证),此时会看到“由于这台计算机不支持远程桌面加密”之类的提示,解决方案:在Win10“设置” → “更新和安全” → “Windows更新”中安装最新补丁,确保远程桌面连接工具(mstsc.exe)版本不低于6.2。
Win10电脑登录服务器失败原因排查速查表
| 症状特征 | 可能原因 | 优先级 | 验证方法 |
|---|---|---|---|
| 完全无法连接,提示超时 | 网络不通 / 防火墙拦截 | 最高 | ping + telnet |
| 提示密码错误 | 凭据错误 / 账户锁定 | 高 | 确认格式与锁定状态 |
| 提示无法验证身份 | NLA协议版本差异 | 中 | 更新客户端补丁 |
| 连接后秒断 | 连接数超限 / 会话冲突 | 中 | 管理员强制注销旧会话 |
|
黑屏后退出 | 显卡驱动或组策略限制 | 低 | 更新驱动并检查本地组策略 |
远程桌面连接数超限
微软的Windows Server默认只允许两个并发远程管理会话,当员工A和员工B都已连接服务器时,第三个用户尝试登录就会收到“连接被拒绝”的提示,这属于正常的产品设计限制,一行命令可以查看当前会话状态:在服务器上以管理员身份运行 query session,会列出所有会话和对应的用户名,殌决办法是强制断开闲置会话: logoff 会话ID,你看,win10远程桌面连接不上服务器怎么回事,有时就是被别人占满了名额。
安全软件与防火墙策略干扰
第三方杀毒软件拦截
国内环境中,360安全卫士、腾讯电脑管家等软件常会默认阻止远程桌面相关的系统服务,症状表现为:远程桌面窗口弹出后马上自动关闭,或者提示“由于协议错误,会话将被中断”。
处理方法:打开杀毒软件的主界面 → “防护中心”或“安全设置” → 找到“远程桌面保护”或类似选项 → 临时关闭或添加信任区域,测试连接成功后,再逐项开启防护,重新定位拦截源,多数情况下,只需要将远程桌面端口(TCP 3389)和进程(mstsc.exe、svchost.exe)加入白名单即可。
Windows Defender防火墙出站规则
Win10自带防火墙默认允许出站连接,但某些策略模板会加密限制,检查路径:“控制面板” → “Windows Defender防火墙” → “高级设置” → “出站规则”,找到所有关于“远程桌面”的规则,确认该规则处于“允许”状态,如果规则被禁用,右键点击选择“启用规则”,身份是本地管理员才能进行上述修改。
工作组与域环境的认证差异
办公场景中,Win10电脑可能加入了公司域,服务器也可能在域环境中,如果电脑和服务器不在同一个域,或者域信任关系破裂,登录时就会遇到“找不到网络路径”或“没有权限访问”的错误,检查你的电脑是否已正确加域:右键“此电脑” → “属性” → “设备规格”下方会显示“域”或“工作组”名称,当数字形式的“信任关系”失效时,需要先从域中退出,重新加入域,这通常需要IT管理员配合完成。
服务器本身资源耗尽或服务异常
内存与CPU占满导致连接假死
服务器如果长期运行数据库或Web服务,内存资源会被消耗殆尽,此时服务器虽然还能响应ping,但远程桌面进程已无资源分配,Win10端会一直停留在“正在配置远程会话”状态,可以通过服务器控制台(如VMware vCenter或物理机KVM)查看实时资源使用率,内存占用长期超过90%,建议增设虚拟内存或迁移服务,你问win10电脑怎么登陆服务器失败原因,服务器资源枯竭导致会话假死,日常运维中并不少见。
远程桌面服务状态异常
在服务器上检查相关服务是否正常运行:按 Win+R 输入 services.msc 进入服务管理器,找到“Remote Desktop Services”(服务名称:TermService),确保状态是“正在运行”且启动类型为“自动”,当服务意外停止时,重新点击“启动”即可,关联依赖服务包括“Remote Desktop Configuration”(SessionEnv)和“Remote Desktop Services UserMode Port Redirector”(UmRdpService)。
快速检查清单
- 远程桌面服务状态以及依赖服务的运行状态
- 服务器事件查看器 → Windows日志 → 系统,筛选事件ID 1046(会话断开)和20270(登录失败)
- 服务器磁盘剩余空间,C盘空间耗尽也会导致登录卡顿
常见问题答疑
win10远程桌面连接服务器时提示“内部错误”怎么解决?
此错误通常由客户端和服务器之间的加密层不一致引起,重启Win10的远程桌面服务:在命令行依次执行 net stop TermService 和 net start TermService,若无效,检查服务器端的“配置远程桌面会话主机”设置中是否启用了SSL加密,已知部分Win10累积更新会破坏CredSSP(凭据安全支持提供程序)补丁的一致性,卸载近期更新或修改组策略能暂时解决,但建议尽快统一两端补丁版本。
Win10远程登录服务器后鼠标键盘无响应怎么办?
这属于会话卡死,而非登录失败,按住服务器本机的 Ctrl+Alt+End 组合键(注意不是Delete)尝试调出安全桌面,如果无效,从控制台强制重启该会话,在服务器命令行运行 tscon 会话ID /dest:console 能够把该会话切换到物理控制台,释放异常占用,如果是VMware虚拟化平台,尝试在虚拟机设置中调整“USB多点控制器”配置。
为什么Win10更新补丁后就连接不上服务器了?
微软在近年的大版本更新中强化了CredSSP安全策略,旧版的服务器补丁和最新Win10客户端存在版本漏洞,导致身份验证直接被拒,排查方法是查看服务器上的“事件查看器”中“安全”日志里的事件ID 4625,该事件记录了详细的失败原因和操作过程,处理方式有两个方向:一是升级服务器端的补丁包,二是在Win10客户端组策略中降低安全级别,两者相比,前者更符合长期运维规范。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/759653.html