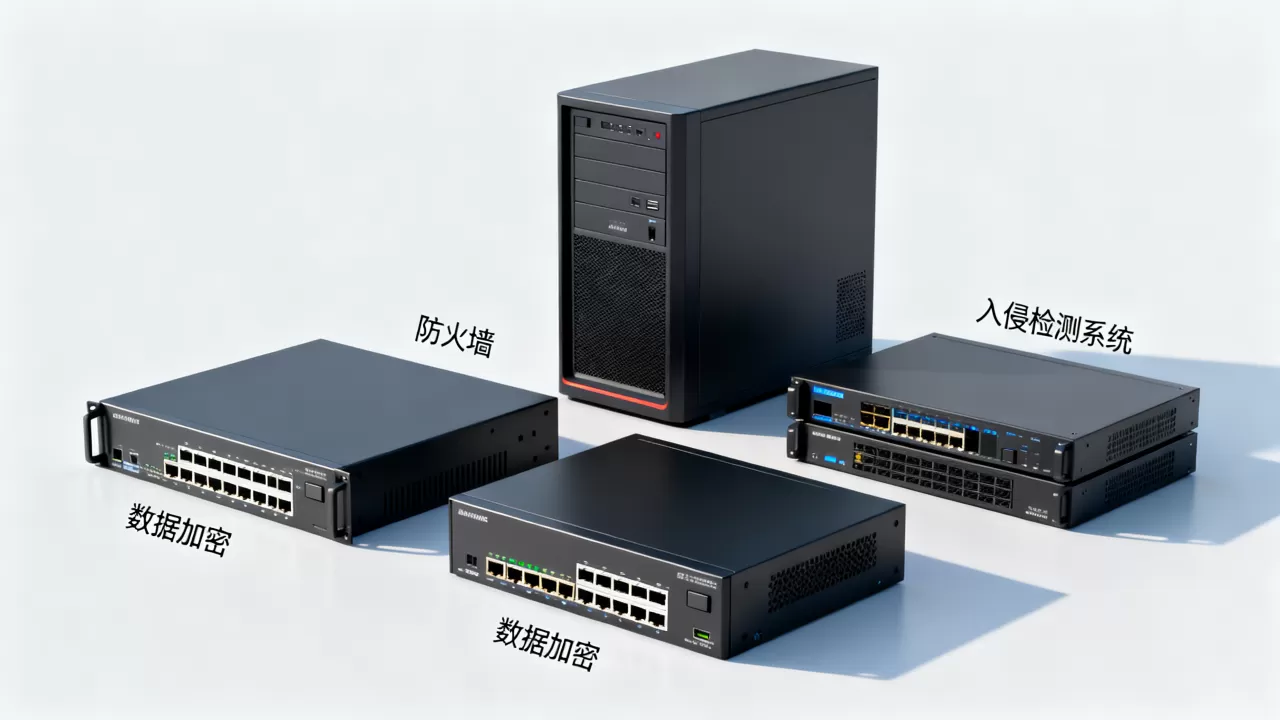
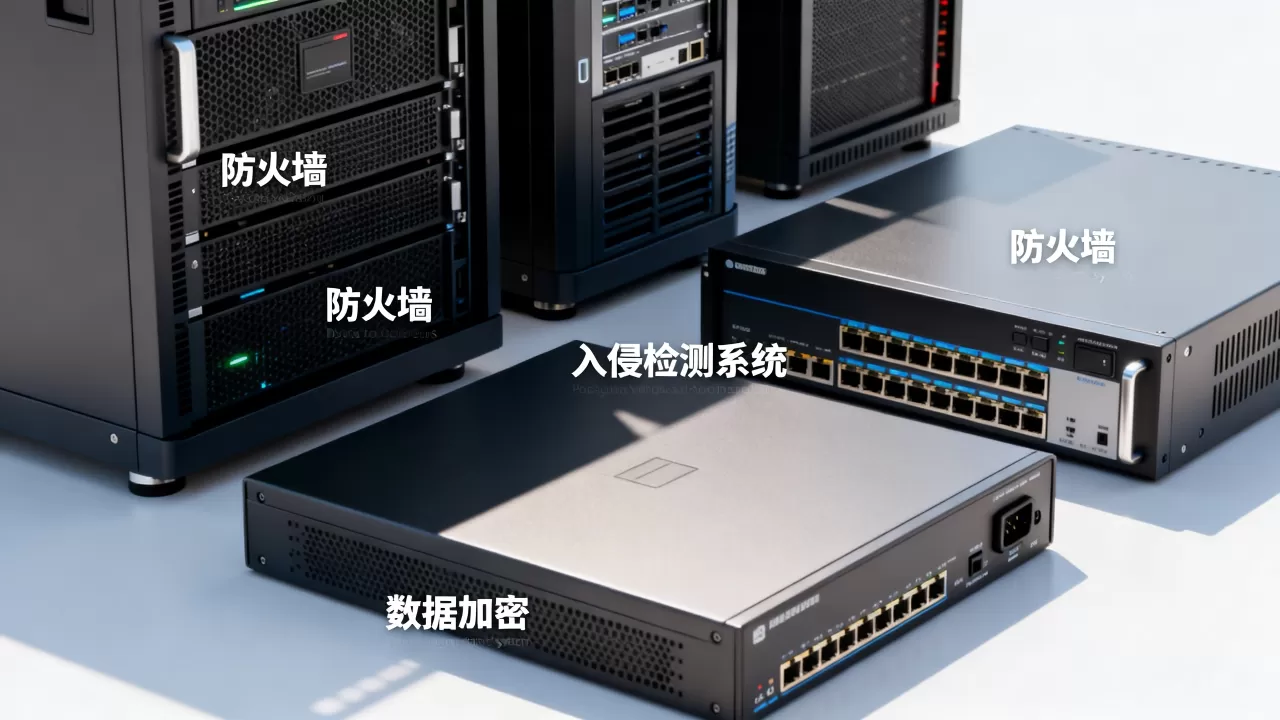
服务器防护系统有哪些?简单说,它是一套从网络层、主机层、应用层到数据层的纵深防御组合,常见的有防火墙、WAF、DDoS清洗、HIDS、EDR、堡垒机、漏洞扫描和云原生安全组等。
把这些系统想象成给服务器穿盔甲:网络层挡子弹,主机层盯内鬼,应用层防暗器,数据层锁保险柜,单靠一层很容易被绕过,多层配合才稳。

服务器防护系统有哪些类型?主流方案对比
网络层防护:防火墙与DDoS清洗
网络层是第一道门,硬件防火墙像独立保安,软件防火墙如iptables、ufw更灵活,DDoS清洗则专门应对流量洪水,云高防IP把攻击流量引到清洗中心,正常请求回源。
实操上,Linux服务器可以先配ufw:
sudo apt update && sudo apt install ufwsudo ufw allow 22/tcpsudo ufw allow 80,443/tcpsudo ufw enable
如果业务在华东地区,比如上海机房,遭遇SYN Flood时,云厂商的高防包通常比自建清洗更省事。
主机层防护:HIDS与EDR
HIDS监控文件完整性、进程行为、登录日志,EDR更进一步,能记录进程树、网络连接,并支持一键隔离,开源方案有Wazuh、OSSEC,商业方案如简米云云安全中心、酷番云主机安全。
部署Wazuh agent的大致路径:
- 在管理端安装Wazuh manager
- 在被控机运行
agent-auth -m <manager_ip> - 启动agent后,在dashboard查看告警
应用层防护:WAF与RASP
WAF挡SQL注入、XSS、CC攻击,云WAF接入简单,改DNS或CNAME即可,RASP把防护探针嵌进应用运行时,能看清代码级调用,业内专家指出,WAF加RASP组合对0day漏洞的缓解效果更明显。
数据层防护:加密与堡垒机
数据层包括传输加密(TLS)、存储加密、数据库审计,堡垒机集中管理运维入口,所有SSH、RDP操作被录屏,JumpServer是常用开源堡垒机,安装命令:
curl -sSL https://github.com/jumpserver/jumpserver/releases/latest/download/quick_start.sh | bashcd /opt/jumpserver-installer-v./jmsctl.sh install
| 防护类型 | 代表工具 | 适用场景 | 成本 | 维护难度 |
|---|---|---|---|---|
| 网络防火墙 | iptables、ufw | 单机端口管控 | 免费 | 低 |
| DDoS清洗 | 云高防、CF | 流量攻击 | 按量/包月 | 低 |
| HIDS | Wazuh、OSSEC | 主机入侵检测 | 免费/商业 | 中 |
| EDR | 云安全中心 | 高级威胁响应 | 商业 | 低 |
| WAF | 云WAF、ModSecurity | Web应用防护 | 商业/免费 | 中 |
| 堡垒机 | JumpServer | 运维审计 | 免费/商业 | 中 |
企业服务器防护系统怎么选?场景化拆解
按业务暴露面选型
只对内提供API的服务器,重点放网络ACL和主机加固,直接面向公网的Web站点,WAF和DDoS高防优先,数据库服务器则关掉外网端口,只允许内网IP访问。
按团队规模与预算选型
没有专职安全的小团队,优先用云厂商托管方案,开箱即用,有安全运维的中大型企业,可以自建Wazuh加云WAF,灵活但需要人力,行业共识认为,安全投入应与业务价值匹配,不必盲目堆砌商业产品。
按合规要求选型
等保2.0要求日志留存、入侵防范、恶意代码检测,金融、医疗行业还需数据加密和审计,选型时直接对照等保条款,缺什么补什么。
云服务器防护系统有哪些?云环境下的防护重点
云原生安全组与网络ACL
安全组是虚拟防火墙,作用在实例级别,网络ACL作用在子网级别,配置路径:云控制台 -> 安全组 -> 入方向规则 -> 添加规则,例如只允许公司出口IP访问22端口,源IP填
0.113.0/24,而不是0.0.0/0。
云WAF与DDoS高防
云WAF通常按域名接入,开启CC防护、SQL注入规则,DDoS高防分清洗和黑洞,建议设置流量阈值告警,据统计,近年来云上攻击中,针对Web接口的自动化扫描占较大比例,WAF的拦截日志值得每天扫一眼。
主机安全Agent部署实操
以某云主机安全为例:
- 登录控制台,进入“主机安全”
- 选择“安装Agent”,复制安装命令
- 在服务器执行命令,例如
wget ... && bash install.sh - 安装后在控制台确认在线,开启基线检查和病毒扫描
服务器防护系统价格多少?成本构成与省钱思路
商业方案与开源方案对比
商业方案按年付费,云WAF大约每年几千到几万元,高防IP按清洗能力计费,开源方案软件免费,但需要服务器资源和人力,对于预算有限的项目,可以先上开源组合:ufw + fail2ban + Wazuh + ModSecurity。
价格影响因素
- 防护带宽:清洗能力越大越贵
- 域名数量:WAF按域名或QPS计费
- 主机数量:EDR按终端数收费
- 服务等级:7×24响应比5×8贵
实操:用开源工具搭建基础防护
在Ubuntu 22.04上:
- 安装fail2ban:
sudo apt install fail2ban - 复制配置:
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local - 编辑
/etc/fail2ban/jail.local,在[sshd]下设置enabled = true、maxretry = 5、bantime = 3600 - 重启:
sudo systemctl restart fail2ban - 查看状态:
sudo fail2ban-client status sshd
服务器防护系统部署实操步骤
基线加固与漏洞扫描
先做基线:关闭不必要的端口和服务,修改SSH默认端口,禁用root远程登录,命令示例:
sudo nano /etc/ssh/sshd_config- 设置
PermitRootLogin no、Port 2222 sudo systemctl restart sshd
漏洞扫描用Lynis:sudo apt install lynis,然后sudo lynis audit system,Nmap扫端口:nmap -sV -p 1-65535 <目标IP>。
入侵检测与日志审计
安装auditd:sudo apt install auditd,监控关键文件:
sudo auditctl -w /etc/passwd -p wa -k passwd_changessudo auditctl -w /etc/shadow -p wa -k shadow_changes
日志集中到ELK或Graylog,方便回溯。
应急响应与备份恢复
备份是最后防线,MySQL备份:mysqldump -u root -p db > /backup/db_$(date +%F).sql,文件用rsync:rsync -avz /var/www /backup/,写入crontab:0 3 /usr/bin/mysqldump ...。
发现入侵后,先隔离主机,再抓取内存和日志,最后从备份恢复。
服务器防护系统常见疑问解答
服务器防护系统有哪些是必须装的?
没有绝对必须,但公网服务器建议至少装:防火墙、fail2ban、HIDS agent、日志审计,Web服务器加WAF,数据库服务器加堡垒机。
免费服务器防护系统能防住攻击吗?
能防住常见暴力破解和脚本小子扫描,但面对定向攻击和0day,免费方案往往不够,可以免费方案打底,关键业务再叠加商业WAF和EDR。
云服务器防护系统有哪些和传统物理服务器有什么区别?
云服务器多了安全组、云WAF、云高防等原生能力,部署快、弹性好,物理服务器需要自己买硬件防火墙、配置网络ACL,但数据完全自主,两者可以混合使用,核心数据放物理机,前端业务放云上。
服务器防护系统没有一招鲜,分层部署、持续监控、定期演练才是关键,选型时先看业务暴露面,再看团队和预算,最后用实操把每一层配置落地。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/759841.html