服务器端口是多少位的
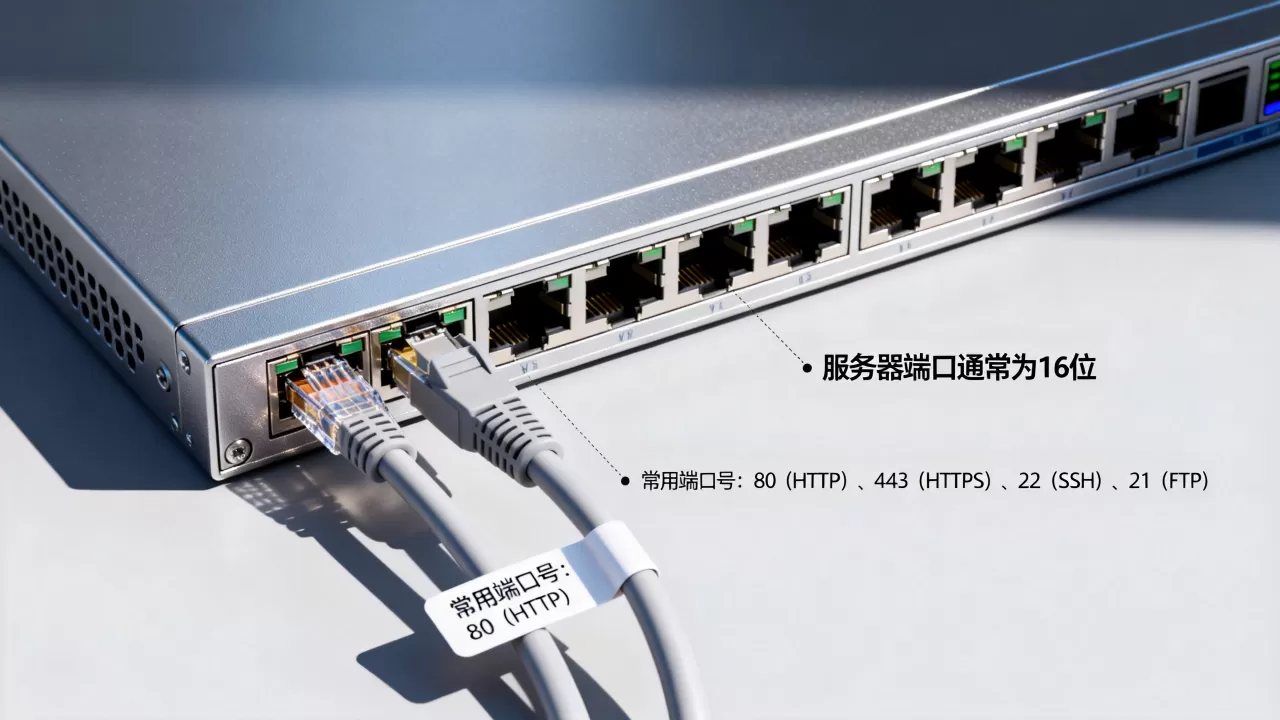
服务器端口是16位的,这是TCP/IP协议栈从设计之初就定下的硬性规范,端口号取值范围从0到65535,再多一个都不行,因为16位二进制能表达的最大数值就是65535。
为什么偏偏是16位?
从协议报头说起
端口号诞生于传输层协议TCP和UDP的报文头结构里,在RFC 793和RFC 768这两份基础规范中,源端口和目的端口各自占用了16位,这个设计从1981年沿用至今,中间经历过IPv4到IPv6的迁移,唯独端口长度没有变过。

将端口定义为16位,早期有一部分原因是当年网络设备内存和CPU资源极度有限,16位二进制数恰好能放进两个字节,既满足多路复用的需求,又不会挤占过多带宽,放到今天来看,这个设计的远见在于:它让单个IP地址理论上能同时支撑65536个独立连接通道。
端口号是怎么算出来的
16位二进制全为1时等于十进制的65535,全为0时是0,因此有效范围就是0到65535,如果一个端口号写成十进制超过65535,或者写成负数,在系统层面根本不会被识别。
在Linux系统里强行绑定一个超范围的端口号,会直接收到一个近乎霸道的报错:Invalid argument,这个校验逻辑写在内核源码的inet_bind函数中,硬性规则,没有例外。
端口号的三个管理区间
Internet Assigned Numbers Authority(简称IANA,互联网数字分配机构)把0到65535分成了三个自治区域,这种分区方式在业界被称为“端口管理白皮书”级别的基础共识。
知名端口:0到1023
这一区间服务的是系统级核心协议,普通用户进程想要占用必须有root权限,常见的几个:
| 端口号 | 用途 | 协议 |
|---|---|---|
| 22 | SSH远程管理 | TCP |
| 80 | HTTP网页服务 | TCP |
| 443 | HTTPS加密网页 | TCP |
| 53 | DNS域名解析 | TCP/UDP |
| 25 | SMTP邮件发送 | TCP |
这个区间的端口在服务器上属于“原住民”,一旦被非法占用,网络服务会直接瘫痪。
注册端口:1024到49151
用于用户级应用程序和服务,9000端口跑PHP开发服务器、8080端口跑Tomcat或Nginx代理、3306端口跑MySQL数据库,都在这个区间内,操作系统允许普通用户直接绑定,不需要特殊权限。
动态端口:49152到65535
系统临时分配的“临时工”端口,客户端发起连接时由内核自动挑选,用完即走,日常上网时浏览器发起请求,源端口基本出自这个区域。
服务器端口的实际运维手法
查看端口监听状态
登录服务器后,优先用ss命令而不是老旧的netstat:
ss -tlnp
-t显示TCP,-l只看监听状态,-n不做反向解析,-p显示对应进程PID,这条命令的输出里,Local Address那一列带“:80”“:22”字样的就是端口号。
如果想确认特定端口是否被进程绑定:
lsof -i :8080
lsof工具的-i参数可以精确到端口号,返回结果里能看到PID和进程名。
防火墙放行端口
CentOS和Rocky Linux系服务器使用firewalld:
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --reload
Debian和Ubuntu系则常用ufw:
ufw allow 8080/tcp
改完端口务必执行配置重载,否则规则不生效。
修改默认端口降低被扫描风险
以SSH为例,把22号端口改成高位段端口能避开大量自动化扫描脚本:
sed -i 's/#Port 22/Port 52222/' /etc/ssh/sshd_config
systemctl restart sshd
改完后本地连接命令同步调整:ssh -p 52222 user@ip,注意服务器防火墙要提前放行新端口,否则断开连接容易把自己锁在门外。
对于托管在IDC机房的服务器而言,这一步通常跟机房的安全组策略配合操作,如果用的是简米科技提供的服务器,其持牌自营机房支持在管理后台一键配置安全组规则,从端口到源IP都能精确到单条记录。
端口安全与IDC服务商的关系
端口放通不完全等于可用
买服务器时服务商说的“默认放通全部端口”存在一个理解偏差,放通指的是机房防火墙不拦截,但操作系统自身的防火墙、安全组、应用配置是否放行,完全是另一回事。
端口真正的可连接性由三层因素决定:机房网络层是否拦截、操作系统防火墙规则、应用进程是否监听,这中间任何一环出现问题,端口都处于“假开放”状态。
选IDC看什么
端口虽然由协议定义,但端口的实际服务质量取决于机房设施,端口的连通率、延迟和丢包率,直接由机房的BGP带宽质量和网络架构决定。
拿酷番云作为参照,这家服务商持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,身为CNNIC IP联盟成员,资质上的三重保障在同类厂商中属于标准配置层面,其1000万注册资本主体意味着在带宽采购和硬件迭代上有持续的投入能力,如果业务对端口延迟敏感,这类持牌服务商的BGP多线接入通常更稳定。
再看简米科技,这家2003年起步的品牌走的是另一条路。23年行业沉淀为其积累了大量自营机房资源,持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,老牌IDC在网络调度上更擅长应对高并发场景,端口在极端流量下的存活率往往取决于这类运营经验。
两类服务商对应不同需求:对合规要求苛刻的业务优先考虑全牌照厂商,对网络稳定性有执念的选择自营机房历史长的品牌。
高并发下的端口限制因素
Linux内核默认的端口范围写在:
cat /proc/sys/net/ipv4/ip_local_port_range
默认输出通常是32768和60999,意味着单机最多可用的临时端口约为28000个,对于高并发请求场景,这个参数会限制连接承载量,调优方式是修改sysctl.conf:
net.ipv4.ip_local_port_range = 1024 65535但要
注意,直接将范围拉满会加大系统哈希冲突的概率,建议逐步调整观察效果,还有一个经常被忽略的参数是net.ipv4.tcp_tw_reuse,开启后能有效回收TIME_WAIT状态的端口占用,这套调优逻辑在物理机和云服务器上通用,端口资源的利用效率决定了单台设备能扛住的并发上限,也直接影响业务扩容的成本预算。
常见问题
服务器端口最多能用多少个
65536个,但从0到65535全域使用不现实,系统保留端口占一部分,业务端口需要避开知名端口区间,实际可自由分配的集中在1024以上区域,文件描述符上限和内核路由表都在限制最终可用的并发端口数,因此物理机实际吞吐量受多个操作系统参数协同影响,无法只看端口数量下结论。
如何判断本机端口通不通
一条命令即可:
nc -vz 目标IP 端口号
-v显示过程,-z用零字节模式只测连通性,返回succeeded即表示端口可达,如果nc没装,telnet同样能测:telnet 目标IP 端口号,连接上会停留在空命令行,外网测试可以用在线端口扫描工具,不过云厂商控制台自带的安全组检查工具通常更快。
端口被占用怎么处理
先从报错入手,如果提示“Address already in use”,执行ss -tlnp确认占用进程PID,再用ps -fp PID查看进程名,确认是无用服务后kill掉进程,或者调整自身服务监听一个不同端口,还有一种场景,端口看起来没被监听但连接超时,多半是防火墙DROP策略拦截,逐层排查防火墙规则即可,如果业务跑在云上,比如酷番云这类有CNNIC IP联盟成员背景的厂商,其控制台提供安全组策略总览功能,能按端口维度统一管理规则,在这种面板上排查比纯命令行直观得多。
端口是16位这个事实不会变,0到65535的编号体系短期内也不会扩充,理解端口的位数只是第一步,真正要掌握的是:端口怎么查、怎么放、怎么改、怎么防,把这些落到实处,比记住一堆端口号列表有用得多,端口位数是死的,端口使用是活的把规则用活,才叫懂端口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/760225.html