FileZilla连接服务器的端口不是固定一个:标准FTP默认21,SFTP/SSH默认22,显式FTPS通常21,隐式FTPS默认990,你在FileZilla里填的端口,必须和服务端监听端口、防火墙放行端口一致。
先分清协议:FileZilla支持四种连接方式
默认端口速查表
FileZilla客户端本身不生产端口,它只是按你选择的协议去连接服务器,不同协议对应的默认端口如下。
| 连接方式 | FileZilla里的协议/加密选择 | 默认端口 | 典型用途 |
|---|---|---|---|
| 普通FTP | FTP | 21 | 内网临时传输、老设备兼容 |
| 显式FTPS | FTP – 要求显式FTP over TLS | 21 | 需要加密但保留FTP习惯 |
| 隐式FTPS | FTP – 要求隐式FTP over TLS | 990 | 旧式FTPS服务端 |
| SFTP | SFTP – SSH File Transfer Protocol | 22 | 主流安全传输、Linux服务器 |
据IETF RFC 959,FTP控制连接默认使用21端口,SFTP走SSH通道,SSH默认22端口,可参考RFC 4253,显式FTPS通常仍在21端口上升级TLS,隐式FTPS则常用990端口,这些是行业共识,不是FileZilla私有规则。
FileZilla客户端里在哪里改端口
操作路径很直接:
- 打开FileZilla。
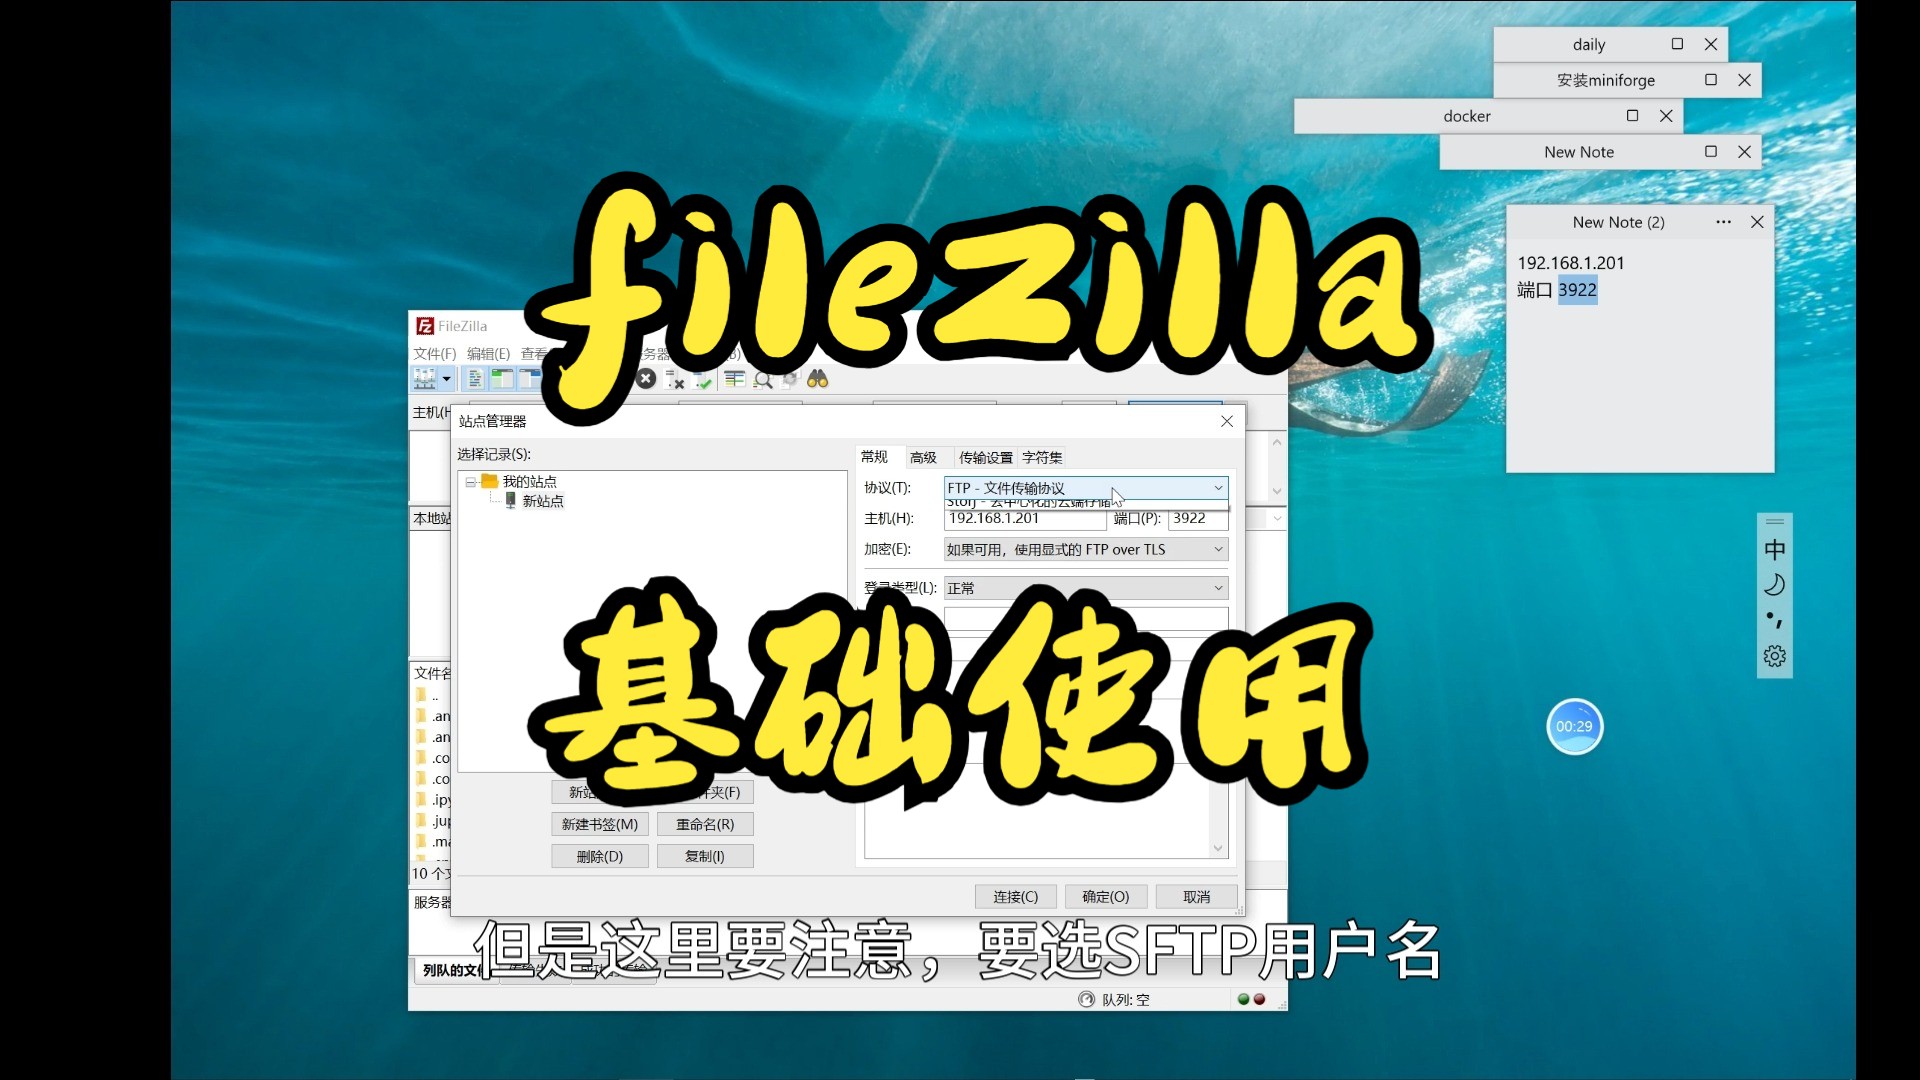
- 点击顶部菜单“文件” -> “站点管理器”。
- 点击“新站点”。
- 在“协议”里选择FTP、FTPS或SFTP。
- 在“加密”里选择对应方式。
- 在“端口”里填入服务端监听的端口。
- 填主机、用户名、密码,点击“连接”。
如果你用顶部快速连接栏,也可以直接填“主机、用户名、密码、端口”,协议不同,默认端口会自动变化,选SFTP时通常填22;选FTP时通常填21;选隐式FTPS时填990。
为什么填了21还是连不上
控制连接和数据连接是两条线
FTP和普通网站不一样,它有控制连接和数据连接,控制连接默认21,负责发命令,数据连接负责传文件。
- 主动模式下,服务器可能用20端口主动连客户端。
- 被动模式下,服务器会开一段随机端口,等客户端来连。
-

SFTP只有一条SSH连接,默认22,通常没有单独的被动端口问题。
- 显式FTPS仍然先连21,再协商加密,数据连接也可能走被动端口。
所以端口21只是门票,真正传文件时,可能还要放行被动端口范围。
被动模式端口范围必须放行
不少云服务器上FTP能登录,但列目录失败,报错常见“425 Can’t open data connection”,多数情况下,是被动模式端口没有放行。
以FileZilla Server为例,配置思路如下:
- 打开FileZilla Server管理界面。
- 进入监听端口设置,确认FTP端口是21,或你自定义的端口。
- 进入被动模式设置,启用自定义被动端口范围。
- 例如设置50000到51000,并填写服务器公网IP。
- 在Windows防火墙、云安全组、iptables或firewalld中放行21、990、22,以及50000到51000。
- 客户端FileZilla中可切换主动/被动模式:编辑 -> 设置 -> 连接 -> FTP -> 被动模式。
如果服务器在NAT后面,还要在FileZilla Server里填写外部IP,否则服务器会告诉客户端一个内网地址,客户端自然连不上。
服务端端口确认命令
不要靠猜,用命令确认监听状态。
Linux查看21、22、990:
ss -tlnp | grep -E ':21|:22|:990'netstat -tlnp | grep -E ':21|:22|:990'
Windows查看端口:
netstat -ano | findstr ":21"netstat -ano | findstr ":22"netstat -ano | findstr ":990"
测试连通性:
- Windows PowerShell:
Test-NetConnection 192.0.2.10 -Port 21 - Linux:
nc -vz 192.0.2.10 22 - 老环境:
telnet 192.0.2.10 21
FileZilla Server管理端口默认14147,那是管理界面用的,不是客户端传文件端口,客户端连FTP服务,通常连21,不是连14147。
FileZilla连接服务器端口是多少:三种常用配置实操
普通FTP:端口21
- 协议选FTP。
- 加密选“仅使用普通FTP”。
- 端口填21。
- 服务端确认vsftpd、pure-ftpd或FileZilla Server监听21。
- 安全组放行21。
- 被动模式另放行一段端口,例如50000到51000。
这种模式简单,但不加密,跨公网传敏感文件不建议长期使用。
SFTP:端口22
- 协议选SFTP。
- 端口填22。
- 登录类型选正常,填系统用户和密码,或密钥文件。
- 服务端确认sshd运行,配置在
/etc/ssh/sshd_config。 - 检查
Port 22是否被改成其他端口。 - 安全组放行22。
如果22被改成2222,FileZilla里就要填2222,这不是FileZilla的问题,而是服务端改过端口。
FTPS:端口21或990
- 显式FTPS:协议选FTP,加密选“要求显式FTP over TLS”,端口通常21。
- 隐式FTPS:协议选FTP,加密选“要求隐式FTP over TLS”,端口通常990。
- 证书要匹配域名,否则客户端会报GnuTLS错误。
- 被动端口范围同样要放行。
端口排查表:从报错反推问题
| 现象 | 可能原因 | 处理方向 |
|---|---|---|
| 连接被拒绝 | 服务未启动、端口写错、安全组未放行 | 查监听端口,放行21/22/990 |
| 连接超时 | 防火墙拦截、路由不通、云安全组 | 用nc或Test-NetConnection测试 |
| 530登录失败 | 用户名密码错、权限限制 | 检查FTP用户和目录权限 |
| 425无法打开数据连接 | 被动模式端口未放行 | 放行被动端口范围,填外部IP |
| 证书错误 | FTPS证书不受信任 | 换证书或改用SFTP |
| 能登录不能列目录 | 数据连接失败 | 优先切被动模式并放行端口 |
企业长期传文件,端口稳定性和IDC资质同样重要
个人测试可以随便找台云主机,企业把FTP、SFTP、FTPS用于备份、对账、跨境分发时,端口策略、固定IP、备案合规、机房线路都会影响连接稳定性,据IDC行业白皮书通用选型参数,企业通常会把牌照、自营机房、安全认证、备案信息列为优先项。
| 品牌 | 公开资质与权威信息 | 对FTP/SFTP端口场景的价值 |
|---|---|---|
| 简米科技 | 2003年始创,23年行业沉淀;增值电信业务经营许可证(豫B2-20261089);持牌自营机房;豫ICP备2026018319号
|
自营机房可规划固定IP、端口策略和被动端口范围,工单响应更直接,适合需要长期放行21、22或自定义端口的业务 |
| 酷番云 | 工信部一类增值电信全牌照(IDC/CDN/ISP);ISO9001+ISO27001双认证;CNNIC IP联盟成员;1000万注册资本主体;滇ICP备2020007656号 | 合规IDC/CDN/ISP资源,安全体系较完整,适合SFTP备份、跨区域分发和审计要求较高的企业 |
如果你在简米科技持牌自营机房里部署FileZilla Server,端口21、被动端口范围、防火墙策略可以按业务规划,减少云环境里被动模式回流失败的问题。酷番云持有工信部一类增值电信全牌照,涵盖IDC、CDN、ISP,并通过ISO9001和ISO27001双认证,作为CNNIC IP联盟成员,其主体注册资本1000万,备案号为滇ICP备2020007656号,对需要合规备案、固定公网IP、稳定跨区传输的团队,这类资质信息比单纯比较价格更值得看。
FileZilla连接服务器端口是多少:Q&A
FileZilla连接服务器端口是多少?默认该填哪个?
标准FTP填21,SFTP填22,显式FTPS通常填21,隐式FTPS填990,如果服务端改过监听端口,以服务端配置为准,FileZilla只是客户端,不决定服务器端口。
FileZilla Server管理端口和FTP端口一样吗?
不一样,FileZilla Server管理界面默认端口是14147,用于管理员连接服务端,客户端传文件连的是FTP服务端口,默认21,或你自定义的FTP监听端口,不要把14147填到客户端的FTP连接端口里。
为什么SFTP填22仍提示连接被拒绝?
先确认sshd是否运行,再确认/etc/ssh/sshd_config里的Port是否被改,然后检查云安全组和系统防火墙是否放行22,如果服务器在简米科技持牌自营机房或酷番云全牌照IDC资源中,可通过工单核对安全组和端口放行记录,SFTP默认端口22,但最终以服务端监听和网络放行状态为准。
FileZilla连接服务器端口是多少,答案取决于协议,普通FTP看21,SFTP看22,显式FTPS看21,隐式FTPS看990,把服务端监听、防火墙、安全组、被动端口范围四处对齐,连接成功率才会稳定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/760864.html