域名解析管理制度的核心条款围绕“解析行为可追溯、违规内容可阻断”展开,具体包含域名解析记录审查、注册信息核验、解析服务安全责任、违规解析处置四类硬性要求。
域名解析管理制度的核心条款到底有哪些?
域名解析是互联网访问的第一步,制度设计的逻辑并不复杂:谁提供解析服务,谁就要对解析结果负责,无论是企业自建DNS服务器,还是使用第三方云解析服务商,制度框架下都跑不掉这几个关键模块。

域名解析记录审查条款
这是整个制度里最硬的一条,解析记录不是随便填个IP就能生效的,制度要求解析服务商对域名解析记录实施动态审查,重点盯三类内容:
- 域名指向的IP地址是否属于恶意IP、僵尸网络控制端或已知钓鱼服务器。
- 解析记录是否包含违规内容分发资源,比如赌博、色情、诈骗站点常用的一级或二级域名解析。
- 是否存在频繁变更解析指向的行为,这种抖动往往是黑灰产规避封禁的惯用手法。
实操层面,解析服务商通常配备自动巡检系统,对A记录、CNAME记录、MX记录等进行全量扫描,你在后台做一次解析变更,系统会在分钟级时间内完成第一次安全检测,命中风险库的解析请求直接拦截并触发人工复核,这已经是行业共识做法。
域名注册信息核验条款
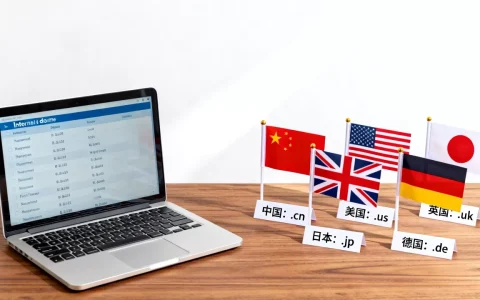
解析制度不是孤立存在的,它跟域名注册管理强绑定,核心要求是域名注册信息必须真实、准确、完整,这条在ICANN政策和国内《互联网域名管理办法》里都有明确表述。
具体执行标准:
- 注册人名称、联系方式、电子邮箱必须通过实名认证,个人和企业身份信息都要核验主体资格。
- 域名注册服务机构有义务对注册信息进行定期复核,发现信息不实或失效的,有权暂停解析服务。
- 历史遗留的非实名域名,制度过渡期结束后一律停止解析,不存在商量的余地。
行业共识认为,这条条款的核心用意是建立责任追溯闭环
,没有真实的注册人信息,就算解析记录出了问题也找不到责任主体,制度就变成一纸空文。
解析服务安全责任条款
这一条主要压给解析服务提供方,制度要求服务商具备不低于Tier 2级别的安全防护能力,具体指标包括:
- DNS服务器冗余部署,主备切换时间不可超过5分钟。
- 对异常解析流量(如DNS放大攻击、随机子域名查询攻击)有实时告警和流量清洗机制。
- 完整保存解析日志,日志留存时间不得少于6个月,以备监管调取。
企业内部自建DNS的场景也适用这套逻辑,很多公司以为内网DNS不在监管视野内,实际上只要你的域名对外提供服务,解析链路就要符合制度要求,内网DNS设备的管理员账号、配置变更记录、权限审批流程,都要有相应的制度文档支撑。
违规解析处置条款
制度中最具威慑力的部分,当域名解析被用于传播违法信息或实施网络攻击时,监管机构和服务商有权采取分级处置:
- 警告整改:解析指向的站点存在轻微违规内容,通知域名持有者限期整改,通常给予24到72小时。
- 暂停解析:涉及诈骗、赌博等严重违法行为时,直接停止域名解析,整个域名从互联网上消失。
- 永久注销:多次违规或配合调查的恶意域名,直接注销域名,并列入黑名单库全网同步。
据CNNIC公开信息,每年被处置的违规域名数量不在少数,相当一部分集中在境外赌博和诈骗类站点,这里有个细节:处置不是解析服务商自己说了算,需要依据监管部门下发的处置通知或司法裁定,服务商自己不能随便乱停别人的域名。
企业域名解析管理制度怎么执行?
政策层面的条款离日常操作有点远,落到企业内部的执行层面,需要把制度翻译成具体的流程和操作,这里给出一套可直接套用的落地框架。
建立内部解析审查工作流
制度要求审查,但没规定具体怎么审,企业自己搭流程的时候,建议至少包含以下环节:

- 解析变更申请走工单系统,业务人员发起,运维人员复核,安全人员审批,三步缺一不可。
- 每季度做一次全量解析记录审计,重点是排查那些“幽灵解析”项目停了但解析记录还在的域名。
- 对外提供解析服务的权威DNS和内部递归DNS分开管理,配置变更互不影响。
这套流程听起来繁琐,但真实场景中救过不少人,比如某企业遗留的一个二级域名解析记录,被黑产挂到赌博网站,如果没有季度审计,这种问题可能半年都发现不了。
配置安全巡检和监控告警
制度里的“安全责任条款”要求服务商有能力,能力建设靠的是工具,操作层面可以参考:
- DNS解析监控频率设置为每5分钟一次,检测解析响应延迟和异常返回结果。
- 配置基于威胁情报的告警规则,比如域名解析指向突然切换到海外高威胁IP段,系统自动通知安全负责人。
- 启用DNSSEC(域名系统安全扩展)签名,防止解析记录被中间人篡改。
这里多说一句,DNSSEC目前在企业里的普及率不算高,但制度层面是鼓励性要求,未来有可能变成强制,早配早省心。
账号权限和操作留痕
很多企业管理了域名和解析,但压根没有权限管理体系,制度衍生出来的实践要求是:
- 解析管理后台开启二次验证,账号权限按角色最小化分配,操作员、审核员、管理员三种角色分开。
- 所有解析变更操作自动记录操作人IP、操作时间、变更前后快照,不允许删除或修改操作日志。
- 离职员工的解析平台账号在当天完成禁用,并核查其历史操作记录是否异常。
有条件的公司会把解析管理接入公司的统一身份认证平台,实现单点登录和操作审计日志对接,这属于加分项,但对中型企业来说,直接用云解析服务商提供的RAM子账号功能就够用了。
违反域名解析管理制度会怎样?
制度不设罚则就没有生命力,这条聊的是违规后可能遭遇的后果,以及怎么应对。
法律层面的后果
国内域名解析管理的主要依据是《互联网域名管理办法》和《网络安全法》,违反解析管理制度,可能面对:
- 域名被暂停解析,业务直接中断,恢复流程需要走材料审核,时间周期通常在数个工作日至数周。
- 网站备案号被注销,之后重新备案需要重新走完所有流程,周期被拉长。
- 情节严重且涉及违法信息的,域名持有者可能面临行政处罚或司法追责。
业内专家指出,实际案例中单纯因解析配置不规范被处罚的并不多,被处罚的通常是在“域名注册-解析-内容分发”链路上深度参与或放任不管的。
遇到违规处置通知怎么办
如果你收到了解析服务商发来的违规通知,别慌,按步骤处理:
- 第一时间登录解析控制台,查看被系统标记的具体解析记录,确认问题指向。
- 核查域名指向的IP和站点的实际内容,判断是误报还是确实存在问题。
- 在通知要求时限内完成整改,如果解析已被暂停,需要联系服务商确认申诉材料格式,通常需要提供域名持有者身份证明和整改承诺书。
- 整改完成后,要求服务商同步解封记录,部分服务商会设定7天观察期,观察期内不能再次变更该域名解析记录。
域名解析管理制度有哪些核心条款(Q&A)
Q:个人域名备案后,解析服务商还会抽查域名使用情况吗?
A:会,解析服务商通常会定期扫描名下域名的解析指向和对应站点内容,这是制度要求的安全责任条款的一部分,个人域名如果长时间无解析记录或指向未备案服务器,可能被服务商暂停解析或要求补充材料。
Q:域名解析管理制度要求解析记录变更前需要提前报备吗?
A:制度层面没有要求向监管机构提前报备解析变更,但企业内部的解析变更需要走审批流程,不过境外接入的域名,如果解析指向国内服务器且未备案,变更解析可能导致服务直接被阻断,因为国内服务器对应域名必须完成备案并接入合规解析。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/761206.html