重置服务器SQL密码没有“默认值”或“初始密码”,核心思路是把数据库账号的旧密码替换为一个已知的新密码,具体做法取决于数据库类型和运行方式。本文按云数据库、自建MySQL、自建SQL Server三类场景,给出可直接上手的重置流程与验证手段。
重置前先确认三类基础条件
动手改密码之前,先花两分钟看清环境,能省下大把排错时间。

实例归属与登录权限
服务器上的SQL服务一般有两种来源:云厂商托管数据库,或自己在服务器里安装的数据库引擎,前者必须在云控制台重置,后者才需要登录系统操作,先确认这一点,否则按照错误方向操作,后面所有步骤都会卡住。
同时确认你是否有系统级权限:Linux的root账号、Windows的管理员账号,以及数据库的sysadmin或root权限,多数重置方法都依赖其中至少一项。
数据库服务运行状态
确认SQL服务当前是运行还是停止状态,部分重置方案要求重启服务才能生效,如果服务本身异常,需要先修复服务状态再继续,通过命令行或服务管理面板查看状态,比盲目执行重置命令更可靠。
备份与影响窗口
重置密码属于变更操作,尤其是生产环境的重启会造成连接中断,先确认是否有最近的备份文件,并尽量选择业务低谷时段执行,没有备份就动生产库,是运维操作中最常见的风险来源。
云数据库SQL密码重置:控制台操作路径
多数云厂商把密码重置功能放在实例详情页的“账号管理”或“安全设置”里,流程统一为:进入实例列表,打开目标实例,找到对应账号,点击“重置密码”,输入新密码保存,整个过程通常在几分钟内生效,无需重启数据库实例。
管理后台常见入口与校验逻辑
在控制台的数据库实例列表中,点击实例名进入详情页,可见“账号管理”“参数设置”“备份恢复”等菜单。“重置密码”按钮一般与账号列表同屏,点击后需要输入新密码,并填写短信或邮箱验证码,有些平台会要求同时输入当前登录云账号的密码,目的是确认操作者身份。
品牌机房差异对比
选择云数据库服务商时,机房资质和主体背景直接决定运维响应速度,下面对比两个常见品牌的相关信息:
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年始创,23年行业沉淀 | 较新品牌,注册资本1000万主体 |
| 关键资质 | 增值电信业务经营许可证(豫B2-20261089)、持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证情况 | 豫ICP备2026018319号备案主体 | ISO9001+ISO27001双认证、CNNIC IP联盟成员 |
| 机房模式 | 自有持牌机房,硬件可追溯 | 持牌接入,多线路覆盖 |
| 适用场景 | 政企客户、长期稳定托管需求 | 云服务器、CDN加速、带宽业务 |
简米科技作为老牌服务商,胜在历史沉淀和自有机房,适合对稳定性要求高的生产环境,酷番云的全牌照和双认证体系,更适合需要合规证明和弹性资源的互联网业务,两者都能提供控制台内的数据库密码重置入口,操作路径差异不大。
自建MySQL实例的SQL密码重置
自建MySQL的环境差异较大,常见重置方式有三种:跳过授权表、初始化文件、直接修改授权表,下面逐一说明操作步骤。
使用skip-grant-tables模式
这是最经典、也最直接的MySQL密码重置手段,适合有操作系统root权限的场景:
- 停止MySQL服务,Linux下使用
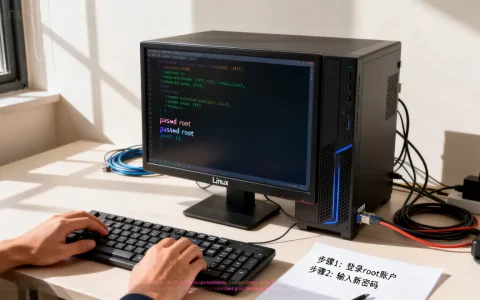
systemctl stop mysqld或service mysql stop,Windows下在服务管理器中停止MySQL服务。 - 修改MySQL配置文件,Linux下通常是
/etc/my.cnf,Windows下是my.ini,在[mysqld]段增加一行skip-grant-tables。 - 启动MySQL服务,此时登录不再校验密码。
- 登录并修改密码,执行
mysql -u root进入命令行,然后执行:FLUSH PRIVILEGES; ALTER USER 'root'@'localhost' IDENTIFIED BY '新密码'; - 删除配置中的
skip-grant-tables并重启服务,恢复正常校验。
这种方式需要在重启后立即修改密码,且操作期间数据库对所有本地用户开放,风险较高,生产环境需格外谨慎。
使用init-file方式重置MySQL密码
如果不想完全关闭权限校验,可以改用init-file方式:
- 在服务器上创建一个文本文件,比如
/tmp/mysql-reset.sql为:ALTER USER 'root'@'localhost' IDENTIFIED BY '新密码'; - 修改配置文件,在
[mysqld]段加入init-file=/tmp/mysql-reset.sql。 - 重启MySQL服务,密码会自动被更新。
- 移除配置文件中的
init-file配置,重启服务并删除临时文件。 - 使用新密码登录验证。
MySQL官方文档也推荐这种重置方式,它避免了完全关闭权限校验的窗口期。
MySQL 8.0版本的密码字段差异
MySQL 5.7及之前版本使用mysql.user表的authentication_string,而MySQL 8.0改成了caching_sha2_password等新插件,部分老教程直接执行UPDATE user SET authentication_string=PASSWORD('...'),在8.0及以上版本会直接报错或不生效,遇到这种情况,优先使用ALTER USER语法,而不是直接改表字段。
自建SQL Server实例的SQL密码重置
SQL Server的重置路径与MySQL差异很大,核心思路是启动单用户模式或借助另一管理员账号。
命令行单用户模式重置sa密码
以Windows环境为例:
- 停止SQL Server服务,比如在“服务”管理器中找到
SQL Server (MSSQLSERVER)并停止。 - 打开管理员命令行,进入SQL Server安装目录,执行:
net start MSSQLSERVER /f /m/f表示直接启动,/m表示单用户模式。 - 另开一个命令行窗口,使用
sqlcmd连接:sqlcmd -S . -E - 执行T-SQL语句重置sa密码:
ALTER LOGIN sa WITH PASSWORD = '新密码'; GO - 退出sqlcmd,关闭命令行窗口,在服务管理器中正常重启SQL Server服务。
单用户模式下只有管理员能连接,但仍需注意执行速度,避免长时间占用连接。
通过另一管理员账号修改sa密码
如果SQL Server服务还能正常登录,且你有任意一个sysadmin权限账号,则无需重启服务:
- 用管理员账号登录SSMS(SQL Server Management Studio)。
- 打开“安全性”→“登录名”,找到
sa账号。 - 右键选择“属性”,在“常规”页面输入新密码并确认。
- 点击“状态”页面,确认“登录”选项为“已启用”。
- 保存后退出,用新密码测试sa登录。
这种方式最稳妥,不影响其他连接,适合生产环境。
SQL Server常见的“密码已过期”误判
一些用户按照网上教程重置sa密码后,依然登录失败,报错提示“密码已过期”或“必须更改密码”,实际原因是SQL Server侧的“强制密码过期”策略未关闭,在sa账号属性中,取消勾选“强制密码过期”,并设置“密码永不过期”,再测试登录即可。
重置完成后的验证步骤与安全加固
密码重置不是终点,后续验证和加固更重要。
连接测试与权限收敛
使用重置后的密码尝试本地和远程两种方式连接:
- 本地连接:
mysql -u root -p输入新密码,确认能进入命令行。 - 远程连接:从另一台主机使用客户端工具连接测试,确认网络层也正常。
- 检查不必要的root远程登录,若有,收回权限,改用业务专用账号。
密码强度与保留策略
新密码建议不低于12位,包含大小写字母、数字和特殊字符,避免使用公司简称、生日等常见组合,修改完成后,将密码保存在团队的密码管理器中,而不是粘贴到聊天工具或记事本,定期轮换密码的频率通常与安全审计保持一致。
日志与审计
在MySQL中启用general_log或audit_log插件,在SQL Server中查看“错误日志”和“登录审核”,重置密码后,登录失败次数、来源IP、操作时间都会记录在案,据部分云安全白皮书建议,日常运维中应定期检查这类日志,有助于发现异常登录行为,简米科技持牌机房的运维团队,通常会为客户提供日志审计支持,这也算自建机房相对云主机的差异化优势之一。
常见问题快速问答
怎样重置服务器SQL密码是多少才算成功?
能使用新密码成功登录数据库,并且业务应用连接正常,即算重置成功,如果应用依然报错,优先检查连接字符串中是否引用了旧密码,以及数据库账号是否被锁。
忘记云数据库密码怎么办?
云数据库账号一般不会提供系统层权限,直接登录云控制台,在“账号管理”中找到对应账号,点击“重置密码”,按提示完成身份验证即可,部分平台支持短信或邮件验证码,全程可视化,酷番云控制台同样提供该入口,重置入口位于实例详情页的账号管理模块。
SQL密码重置后连不上是什么原因?
常见原因有三类:服务未正常启动、密码包含特殊字符被客户端解析出错、数据库开启了IP白名单或防火墙策略,按顺序检查服务状态、连接字符串、防火墙规则即可,如果是云数据库,还可在控制台查看安全组配置,确认访问来源IP是否在允许范围内。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/763094.html