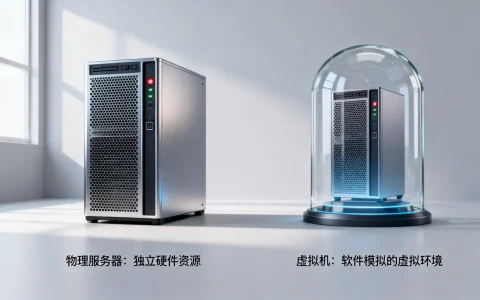
虚拟机加密能不能防止数据泄露,关键不在“开不开加密”,而在“加密层是否覆盖虚拟机磁盘、宿主机、备份和密钥管理”。 只加密虚拟机内部文件,宿主机快照、备份盘和云盘镜像仍可能把数据带走,把 LUKS、BitLocker、VMware VM Encryption、Hyper-V Shielded VM 和 KMS 组合起来,才能把泄露窗口压到较小。
虚拟机加密怎么防止数据泄露?先搞懂威胁模型
很多人把虚拟机加密理解成给 Windows 开 BitLocker,这个动作有用,但不够,虚拟机数据会出现在多个位置:宿主机磁盘、虚拟机磁盘文件、快照、备份、迁移缓存、交换分区,攻击面不同,加密策略也不同。
宿主机全盘加密:防物理丢失和离线挂载
- Linux:
cryptsetup luksFormat /dev/sdX,cryptsetup open /dev/sdX cryptroot,把根分区放到 LUKS 上。 - Windows:
manage-bde -on C: -RecoveryPassword,恢复密钥不要存同一台机器。 - 作用:宿主机被偷、硬盘被拆、维修时被复制,没有密钥很难读取。
- 局限:系统运行时,内存和挂载点仍是明文,管理员权限可访问运行中的虚拟机。
虚拟机磁盘加密:防镜像、快照和备份泄露
KVM/QEMU 可用 qcow2 LUKS:
qemu-img create --object secret,id=sec0,data=密钥
-f qcow2 -o encrypt.format=luks,encrypt.key-secret=sec0 vm.qcow2 40G
已有磁盘转换:
qemu-img convert -O qcow2
--object secret,id=sec0,data=密钥
-o encrypt.format=luks,encrypt.key-secret=sec0
src.qcow2 enc.qcow2
VMware vSphere 路径:编辑设置 -> 虚拟机选项 -> 加密 -> 选择 KMS 集群,Hyper-V 用 Shielded VM 加 vTPM,配合 Host Guardian Service,VirtualBox 可用 VBoxManage encryptvm。
这些加密直接保护虚拟磁盘文件,快照被拷走、备份盘丢失、云镜像被导出时,没有密钥无法直接挂载。
应用和文件级加密:补最后一公里
- 数据库表空间加密:TDE、PostgreSQL pgcrypto。
- 文件容器:VeraCrypt、gocryptfs、LUKS 文件容器。
- 对象存储:SSE-KMS、SSE-C。
- 日志和临时文件:单独加密,避免
/tmp、swap 泄露。
| 泄露场景 | 只靠系统密码 | 虚拟机加密后 |
|---|---|---|
| 宿主机硬盘被拆 | 可离线挂载读取 | 无密钥难读取 |
| 云快照被导出 | 镜像可直接启动 | 加密镜像无法直接读 |
| 备份盘丢失 | 明文数据暴露 | 备份加密需密钥 |
| 内部人员复制磁盘 | 权限内可复制 | 权限与密钥双控 |
| 虚拟机迁移缓存 | 可能残留明文 | 加密传输降低风险 |
虚拟机加密和物理机加密哪个更安全?对比后才好选
这个问题没有单边答案,物理机加密保护整块物理盘,虚拟机加密保护虚拟磁盘和快照,二者目标不同。
| 对比项 | 物理机加密 | 虚拟机加密 |
|---|---|---|
| 保护对象 | 物理硬盘、整机 | VMDK、qcow2、VHDX、快照 |
| 密钥绑定 | TPM、恢复密钥 | vTPM、KMS、HSM |
| 性能影响 | 较低,AES-NI 加速 | 取决于虚拟化层和存储 |
| 管理复杂度 | 中 | 较高,需密钥服务 |
| 典型场景 | 笔记本、分支服务器 | 云主机、虚拟化集群、备份 |
行业共识认为,物理机加密防“整机丢失”,虚拟机加密防“镜像和快照泄露”,生产环境通常两层都做,只做物理机加密,云快照仍可能泄露,只做虚拟机加密,宿主机交换分区和日志仍可能残留明文。
北京虚拟机加密方案部署步骤:从宿主机到备份
以 KVM 集群为例,顺序如下:
- 盘点数据分级,先标出客户信息、财务、源码、密钥。
- 宿主机全盘 LUKS,安装时选加密 LVM,或后期迁移。
- 虚拟机磁盘 qcow2 LUKS,用 qemu-img 创建或转换。
- 密钥服务独立,KMS 或 Vault 放不同物理机,启用审计。
- 备份加密。
restic、borgbackup、velero配合 KMS。 - 快照策略,加密快照,限制导出权限。
- 灾难恢复演练,每季度模拟密钥丢失、磁盘损坏、误删。
- 审计与告警,记录
cryptsetup、
virsh secret-set-value
北京地区企业还要注意等保和行业合规,据工信部数据,近年来数据安全监管持续加码,加密和密钥管理是检查重点,把密钥托管、访问审批、离线备份写进制度,比只买软件更有效。
中小企业用虚拟机加密保护数据多少钱?成本拆解
预算不能只看软件授权,虚拟机加密的成本分四块:
- 软件与平台:VMware vSphere 加密、Hyper-V Shielded VM、Proxmox 加 LUKS,开源方案授权低,商业支持另计。
- 硬件性能:AES-NI 基本普及,多数场景性能损耗可接受,高并发数据库要压测。
- 密钥管理:KMS、HSM、Vault 企业版,按节点或按密钥计费。
- 运维人力:密钥轮换、备份恢复、合规审计需要专人。
中小企业用虚拟机加密保护数据,预算通常从几千元到数万元每年不等,取决于节点数、云盘数量和合规等级,若预算有限,优先顺序是:
- 备份加密。
- 笔记本和移动硬盘全盘加密。
- 生产虚拟机磁盘加密。
- 云盘和快照加密。
- 密钥集中管理。
本地虚拟机加密和云主机加密对比:场景怎么选
本地虚拟机加密可控性强,密钥在自己手里,适合源码、研发、涉密边缘节点,云主机加密上手快,云厂商 KMS、云盘加密、快照加密开箱即用,适合弹性业务和远程办公,对比关键点:
- 密钥归属:本地可自管,云上多用云 KMS,也可 BYOK。
- 合规:金融、医疗常要求密钥可控和审计留痕。
- 成本:本地前期投入高,云上按量付费但长期可能更高。
- 运维:云上省心,本地更灵活。
据中国信通院相关白皮书,云上数据加密与密钥管理是云安全治理重点,选择时别只看“云厂商已经加密”,要确认快照、备份、镜像、日志是否都在加密范围内。
密钥管理才是命门:别把钥匙和锁放一起
加密算法是公开的,密钥管理才是分界线,业内专家指出,虚拟机逃逸虽不常见,但一旦发生,影响范围可能覆盖同宿主机多台虚拟机,密钥放错位置,加密就只剩心理安慰。
密钥生命周期:生成、存储、轮换、销毁
- 生成:用 KMS、HSM 或
cryptsetup luksFormat
- 存储:vTPM、TPM、KMS、Vault,不要放脚本、Git、镜像模板。
- 轮换:LUKS 可用
cryptsetup luksAddKey和luksChangeKey,云 KMS 设自动轮换。 - 备份:
cryptsetup luksHeaderBackup /dev/sdX --header-backup-file header.img,头文件单独加密。 - 销毁:删除密钥,再销毁加密盘,只删文件不够。
常见错误清单
- 快照没加密,虚拟机磁盘加密了也白搭。
- 备份明文放 NAS,权限一松就泄露。
- 密钥和虚拟机在同一宿主机,被一锅端。
- swap 和休眠文件未加密,内存数据落盘。
- 日志打印密钥、密码、连接串。
- 云盘默认加密没开,或开了但密钥在个人账号下。
- 恢复演练没做,真出事打不开。
虚拟机加密后的性能与运维影响
多数情况下,开启 AES-NI 后,虚拟机加密对日常业务影响可接受,数据库、大数据、高频交易要单独压测,KVM qcow2 LUKS 比裸盘多一层映射,VMware VM Encryption 走 ESXi 内核,Hyper-V Shielded VM 依赖虚拟化安全模块,运维上要改三件事:
- 恢复流程加密钥审批。
- 监控解密失败和 KMS 不可用。
- 备份作业先解锁,再加密,再落盘。
Q&A:虚拟机加密怎么防止数据泄露的常见问题
虚拟机加密能防住内部管理员吗?
不能完全防住运行中的高权限管理员,系统运行时数据在内存和解密后的文件系统里,加密主要防离线窃取、镜像导出、备份丢失和快照泄露,再配合最小权限、双人审批、审计日志,才能限制内部风险。
云主机已经加密了,本地虚拟机还需要加密吗?
需要,云厂商加密通常覆盖云盘和快照,但本地宿主机、离线备份、迁移缓存、开发测试镜像不一定在范围内,混合云场景下,本地虚拟机加密和云主机加密应使用统一密钥策略,至少保证备份和快照可追溯。
虚拟机加密后备份和快照怎么处理?
备份和快照必须加密,且密钥独立于生产密钥,KVM 可用 LUKS 加密备份盘,VMware 可对备份文件启用加密,云上使用 KMS 加密快照,恢复时先验证密钥可用,再挂载,没有密钥的备份等同于不可用备份。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/763348.html