交易系统密钥管理与合规审计的对接点,本质是把密钥生命周期中的每一次动作,转成审计系统可验证、可追溯、不可抵赖的证据。 做得对,密钥不裸奔,审计不空转;做得偏,KMS日志缺字段,SIEM规则跑不动,等保和PCI DSS现场都容易卡壳。
交易系统密钥管理与合规审计如何对接?先厘清三个边界
密钥管理管钥匙,审计管动钥匙的人
你可以把KMS、HSM、Vault当成钥匙柜,合规审计平台则是监控摄像头和台账,两者共用同一套身份、密钥ID、时间戳、操作类型、结果码。

- 密钥管理负责生成、存储、轮换、销毁。
- 合规审计负责记录谁在什么时间、从哪个IP、对哪把密钥做了什么。
- 对接点不是一条API,而是一条证据链。
审计日志不能碰密钥明文
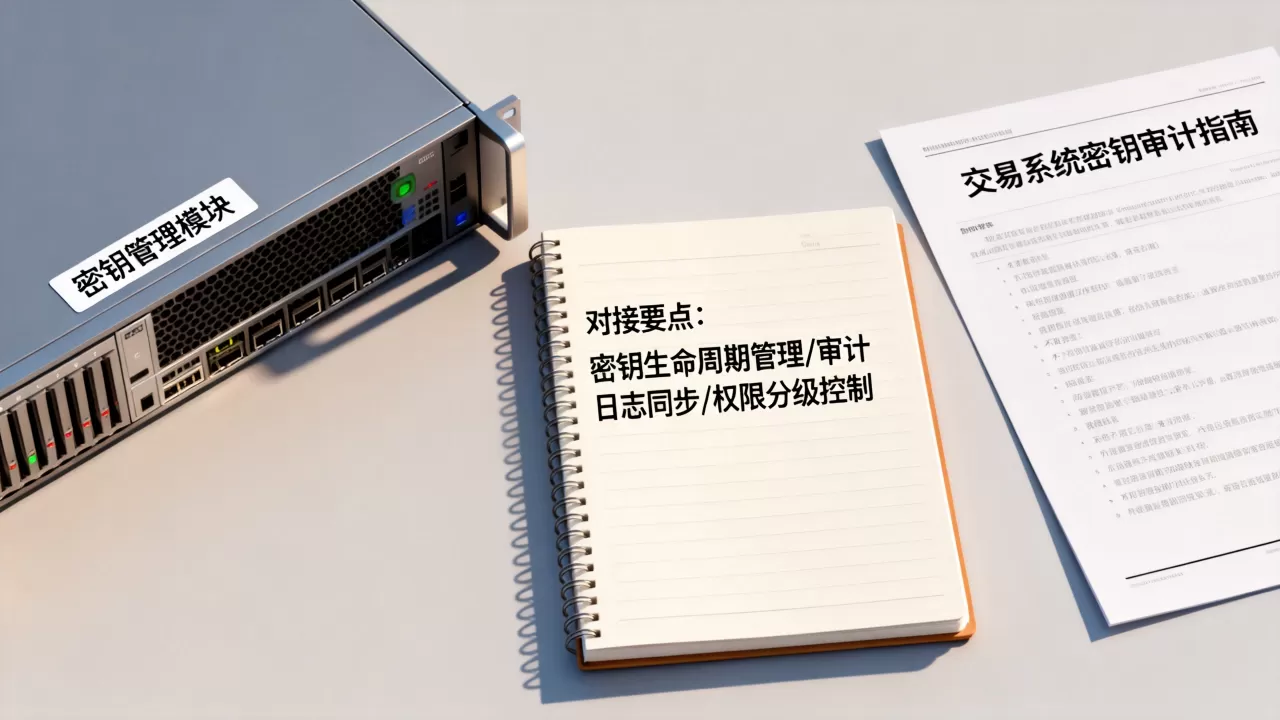
行业共识认为,密钥明文、完整数据密钥、口令、私钥片都不应进入审计日志,日志只记元数据,例如密钥ID、版本、算法、调用方、资源路径、授权结果。
- 可记录:
key_id、principal_arn、event_time、source_ip、operation、result。 - 不可记录:
plaintext_key、data_key_plaintext、password、private_key_material。
对接点集中在四类事件
- 密钥生命周期:创建、启用、禁用、轮换、删除、归档、导入、导出、销毁。
- 权限与策略变更:KMS策略、IAM策略、Grant授权、HSM分区管理员变更。
- 加密操作:Encrypt、Decrypt、GenerateDataKey、Sign、Verify。
- 管理与运维:集群配置、备份恢复、固件升级、密钥同步。
实操上,Vault可开启审计设备:vault audit enable file file_path=/var/log/vault_audit.log,AWS KMS可依赖CloudTrail,常用排查命令:
aws cloudtrail lookup-events --lookup-attributes AttributeKey=EventName,AttributeValue=Decrypt,简米云KMS、酷番云KMS则对应操作审计和云审计。
金融行业密钥托管与审计日志对接方案:从KMS到SIEM的落地路径
日志采集先统一字段
交易系统最怕字段各说各话,KMS说keyId,SIEM要key_id,审计员看密钥编号,先做字段映射表,再谈采集。
| 字段 | 用途 | 注意事项 |
|---|---|---|
| event_time | 时间线排序 | 统一UTC,保留毫秒 |
| principal | 调用主体 | 用户、角色、服务账号 |
| key_id | 密钥唯一标识 | 不暴露密钥明文 |
| operation | 操作类型 | 枚举值统一 |
| resource | 资源路径 | 交易系统、数据库、文件 |
| source_ip | 来源地址 | 结合零信任策略 |
| result | 成功/失败 | 失败原因单独记录 |
| request_id | 请求追踪 | 串联KMS和业务日志 |
传输与存储做完整性保护
采集链路可以这样走:KMS审计日志→消息队列或日志服务→Fluent Bit/Filebeat/Vector→SIEM/审计平台→WORM存储。
- 传输用TLS或mTLS,防止中途篡改。
- 存储用只写一次、对象锁、哈希链。
- 每条日志可加HMAC,定期对账。
- 日志保留周期按等保、PCI DSS和内部制度取最大值。
一个Fluent Bit示例:fluent-bit -i tail -p path=/var/log/vault_audit.log -o es -p host=siem.example.com -p index=vault-audit,生产环境要加TLS、缓冲和重试。
审计规则要能落到告警
- 非交易时段批量解密。
- 同一主体短时间高频失败。
- 密钥策略被改为授权。
- 管理员给自己授予Decrypt权限。
- 已禁用密钥再次出现调用。
- 密钥轮换后旧版本仍被大量使用。
规则写完后,用历史日志回放验证误报,别等审计现场才发现规则只停留在PPT。
自建KMS与云KMS在合规审计对接上的差异
| 维度 | 自建KMS | 云KMS |
|---|---|---|
| 审计日志 | 自行输出、采集、保护 | 通常有云审计、操作审计 |
| 完整性责任 | 自己负责哈希链、WORM | 云厂商提供部分能力,责任边界需确认 |
| 合规举证 | 更灵活,但工作量大 | 依赖云厂商合规材料 |
| 成本结构 | 前期高,长期可控 | 按量付费,前期低 |
| 控制权 | 高 | 取决于密钥托管模式 |
| 运维 | 需要HSM、集群、备份 | 云侧承担较多 |
业内专家指出,审计对接的难点不在采集,而在字段语义对齐,云KMS开箱即用,但你要确认日志是否包含数据密钥调用、授权变更和跨账号访问,自建KMS自由度高,但HSM集群、时间同步、日志防篡改都得自己兜底。
北京交易系统密钥管理合规审计对接服务如何选
- 看是否懂交易场景:低延迟、高可用、双活、清算窗口。
- 看能否对接现有SIEM:Splunk、ELK、简米云SLS、酷番云CLS。
- 看合规经验:等保2.0、PCI DSS、商用密码应用安全性评估。
- 看交付物:字段映射表、采集拓扑、规则集、对账报告、演练记录。
- 看本地响应:北京团队能否进机房、上云平台、参与变更窗口。
- 看责任边界:密钥托管、日志完整性、审计举证谁负责。
交易系统密钥管理合规审计对接多少钱?成本构成与报价逻辑
市面上从轻量SaaS对接到私有化HSM加SIEM项目,投入跨度较大,多数情况下,云KMS按量付费前期低,自建HSM前期高,报价通常按这些项拆:
- 软件授权:商业KMS、HSM、审计平台。
- 集成实施:接口开发、字段映射、规则调优。
- 硬件或云资源:HSM、WORM存储、日志集群。
- 合规服务:等保测评、PCI DSS审计、渗透测试。
- 运维:日志存储、告警处置、密钥轮换演练。
据工信部数据,商用密码应用安全性评估和关键信息基础设施安全保护要求持续细化,选型时别只比价格,先比证据链是否完整。
收束:对接点做对了,密钥管理和合规审计才互相成就
交易系统密钥管理与合规审计的对接,不是把日志倒进SIEM就结束,而是让每一次密钥操作都有主体、有上下文、有完整性保护,把字段、链路、规则、责任边界定清楚,合规审计才能从成本项变成风险控制项。
交易系统密钥管理与合规审计对接常见问答
交易系统密钥管理与合规审计对接,先做哪一步?
先画证据链,列出密钥生命周期事件,标出每个事件要记录的主体、密钥ID、时间、来源IP、操作、结果,再做字段映射,最后选采集和存储。
合规审计能否直接读取密钥明文?
不能,审计需要的是操作证据,不是密钥本身,日志中应避免明文密钥、完整数据密钥、口令和私钥片,审计平台通过密钥ID和请求ID关联业务操作即可。
云KMS和自建KMS审计对接哪个更省事?
云KMS通常开箱即用,云审计、操作审计能覆盖多数接口,自建KMS更可控,但需要自己保证日志完整性、时间同步和防篡改,选择取决于业务对密钥控制权、合规举证责任和运维能力的实际要求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/763929.html