虚拟机渗透测试中利用无线网络实施攻击测试,核心在于将USB无线网卡直通至虚拟机内部,并确保无线网卡驱动与监控模式支持到位,随后在虚拟环境中执行抓包、破解及钓鱼攻击测试。这套方案在2026年的主流思路并未改变,但硬件兼容性要求和虚拟化平台配置细节更加成熟,对于有环境隔离需求的测试人员来说,VMware与VirtualBox仍是绕不开的底层平台。
虚拟机无线渗透测试的前期准备思路
刚开始接触虚拟机无线攻击测试时,多数人面临的第一个坎并非攻击命令本身,而是虚拟机根本识别不到无线网卡。无线网卡直通是关键前置条件,直通的含义是让虚拟机直接接管物理无线网卡硬件,而非通过网络地址转换方式共享宿主机网络。

选择适配设备时,需要明确以下逻辑:
- 芯片方案优先于品牌,Realtek RTL8812AU、RTL8814AU以及Atheros AR9271是渗透测试社区中兼容性较好的选择。
- 驱动支持决定了能否开启监听模式,多数主流网卡在Kali Linux中能免驱运行,但仍存在内核版本升级后驱动失效的情况。
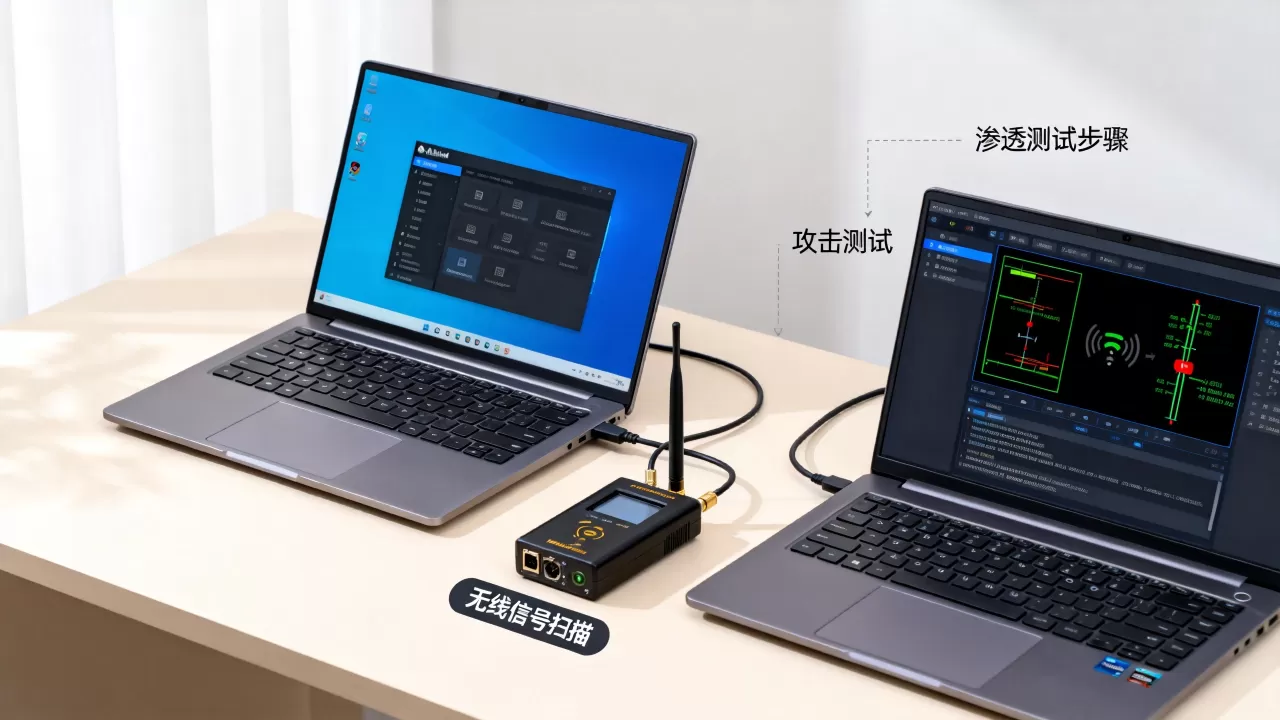
- 建议准备两张无线网卡,一张用于监听目标流量,另一张用于后续的伪造接入点或Deauthentication攻击,单卡轮换操作容易遗漏抓包窗口。
测试之前还需确认虚拟机软件版本,VMware Workstation Pro 16及以上版本对USB 3.0直通支持稳定,VirtualBox 7.0的USB过滤器功能也有明显优化,部分测试人员常遇到网卡被宿主机占用的情况,这是因为默认状态下无线网卡连接到了宿主机。
虚拟机无线网卡直通设置方法
虚拟机的网络模式应与直通操作区分理解,日常上网时选用NAT或桥接模式,而无线攻击测试需要更底层的硬件级访问,操作路径如下:
- 将无线网卡插入宿主机USB接口,等待驱动自动识别。
- 打开虚拟机设置,选择USB控制器,将兼容性设为USB 3.1。
- 点击添加设备,选择对应的无线网卡设备,勾选启动时连接。
- 进入虚拟机系统后,运行
lsusb或iwconfig命令确认设备可见。
如果设备列表中显示网卡,但airmon-ng命令检测不到,常见原因是虚拟机未能获取无线接口名称,此时需要检查是否已被宿主机的Network Manager服务接管,对于kalilinux环境下,执行sudo airmon-ng check kill可释放无线接口占用。
VMware无线网卡直通后的常见异常排查
- 网卡图标消失:重新插拔物理网卡,并在虚拟机菜单栏选择可移动设备,手动连接。
- 监控模式开启失败:执行
airmon-ng stop wlan0mon后重置接口,再尝试开启。 - 注入测试无效:启用
aireplay-ng --test wlan0mon返回失败时,优先怀疑网卡功率管理策略,输入iwconfig wlan0 txpower 30调整发射功率。
从实际测试经验来看,无线网卡驱动与虚拟化嵌套的兼容性问题,占整个测试周期的五成以上时间,若持续无法解决,可以直接转为运行物理机的Kali系统进行调优,再回到虚拟机方案完成报告撰写与数据复现。
虚拟机内启动无线攻击测试的完整流程
当网卡被虚拟机正确识别后,无线攻击测试的逻辑与物理机操作并无显著差别,但需要留意虚拟机的处理器调度对无线抓包连续性的影响,为获得稳定结果,建议分配至少双核CPU和4GB内存给攻击虚拟机。
常用操作步骤大致如下:
- 查看无线接口模式,确认处于被管理状态。
- 使用
airmon-ng start wlan0启用监控模式,生成wlan0mon接口。 - 扫描周边无线网络,命令格式为
airodump-ng wlan0mon,记录目标BSSID与信道。 - 执行定向抓包,加参数
--bssid目标地址与-c信道号,保存为cap文件。 - 若目标客户端处于连接状态,向客户端发送解除认证数据包,加快获取握手包速度。
- 抓取到4次握手后,使用字典工具进行离线爆破,物理机性能往往决定破解速率。
Kali虚拟机怎么对无线网络进行渗透测试的细化要点
很多人问kalilinux虚拟机的无线攻击是否性能打折,测试过程中,抓包本身就是实时性任务,若虚拟机后台占用资源大,丢包率可能上升,建议打开VMware设置,将处理器优先级的勾选项设为高于普通虚拟机,同时关闭宿主机上非必要的下载任务,避免Wi-Fi通道本身被占满。
针对WPA2-Personal网络,暴力破解环节中字典质量比硬件算力更关键,常用字典路径位于/usr/share/wordlists/下,但该目录默认携带的字典较为基础,行业共识认为,使用社工字典工具针对目标定制口令组合,成功率高于单纯依赖大字典跑包,若目标网络采用WPA3-SAE,传统抓包思路失效,需要搭配支持WPA3的无线网卡进行下一代攻击测试,但这类测试对虚拟机的兼容性要求更为严格。
三种常见虚拟机平台的环境性能对比
不同虚拟机平台对无线攻击测试的支持程度存在差异,选择时需结合宿主机操作系统和具体测试场景,以下为常用对比依据:
| 平台 | USB直通稳定性 | 网卡兼容性 | 适合场景 |
|---|---|---|---|
| VMware Workstation | 较高,支持自动连接与断开 | 多数主流芯片可直接使用 | kalilinux渗透测试标准方案 |
| VirtualBox | 中高,需配置USB过滤器 | 部分Realtek芯片出现重启后失效 | 功能验证和小范围测试 |
| Hyper-V | 基础,直通USB设备配置复杂 | 兼容性一般,需借助外部工具 | 企业环境内网渗透模拟 |
对于新手而言,首选VMware方案能减少大量配置成本,VirtualBox胜在免费开源,但无线网卡在挂起和恢复后,常需要重新指定设备连接,Hyper-V并不走常规的USB直通路子,若在Windows宿主机上使用Hyper-V运行攻击虚拟机,往往要借助USB/IP等额外手段,这对无线攻击场景并不友好。
绕过虚拟机无线网卡识别限制的备选作战方案
在部分测试环境下,专业无线网卡可能无法顺利直通到虚拟机,例如驱动仅支持老版本内核或宿主机管控严格,此时可退后一步,采用无线流量转发或远程无线设备接入的方式完成攻击测试闭环。
- 远程树莓派配合外置网卡搭建无线攻击中继,将树莓派通过网线接入物理路由器,虚拟机通过SSH远程操作。
- 使用支持OpenWrt的路由器刷入无线攻击组件,在局域网内完成握手包抓取后再回传至虚拟机解析。
- 利用USB网卡共享模式,在宿主机上开启网络共享,让虚拟机通过桥接方式接入无线局域网,但这种方法无法进行数据帧注入。
attack测试的核心关注点在于能否拿到合法授权的目标数据,虚拟化环境的稳定性直接影响攻击效率,稳定探通无线链路后,后续渗透环节中横向移动与权限维持的方法,与有线内网测试基本一致。
虚拟无线攻击测试中容易被忽略的安全边界
无线渗透测试容易被人误解为纯粹的网络攻击技术,但合规边界比操作技能本身更值得关注。在虚拟机上执行无线攻击测试,首要前提是目标网络具备明确的测试授权,未获得许可的无线网络扫描与破解行为,在国内法律框架下可能涉及非法侵入计算机信息系统。
进行内部演练时,可从以下角度控制风险边界:
- 建立独立测试无线网络,使用专用路由器或AP设备,避免波及其他可达网络。
- 物理上隔离测试区域,通过屏蔽或功率调低方式控制无线信号辐射范围。
- 虚拟机快照功能为反复测试提供了便利,每次攻击尝试后可快速还原环境,防止系统残留影响后续判断。
从个人视角看,虚拟化环境降低了无线攻击测试的硬件准入门槛,一套笔记本加外置网卡足以模拟大部分攻击链路,但当涉及复杂无线协议和驱动级交互时,物理机方案仍有其不可替代的地位,熟练把握二者的边界,才不会在实战中陷入不必要的困境。
无线攻击测试虚拟化方案的稳定性和效果评估
回到虚拟机无线渗透的本质,这更多是一种技术验证和思路模拟,测试结果确实受硬件兼容性掣肘,但成功的流程是:挑对网卡芯片,完成直通,然后在虚拟机内执行完整攻击链,抓包、注入、破解三大环节均能覆盖,说明这套方案在2026年仍是寓攻于防的高性价比路径。
若本次测试承载于生产环境,建议保留完整测试记录,不仅为了复现,也是为了后续在应急响应过程中回看攻击足迹,无线安全攻防本身就是高对抗性的持续游戏,虚拟机能让你快速试错,而扎实的无线知识才是你在攻防洪流中站稳脚跟的底层能力。
虚拟机无线网络攻击测试常见问题解答
VMware虚拟机无线网卡直通一直失败是什么原因?
多数原因是物理无线网卡被宿主机服务占用,检查Windows服务中的WLAN AutoConfig是否处于运行状态,并尝试在虚拟机USB设置中选择“自动连接”选项,如果设备仍不可见,将无线网卡插到USB 2.0接口再试,某些老款网卡的USB 3.0兼容性不佳。
kali虚拟机进行无线渗透测试是否需要额外安装驱动?
较新版本的Kali Linux已经包含大量无线网卡驱动,但外置网卡的芯片型号可能与系统自带驱动不匹配,使用airmon-ng命令检查网卡接口数量,若无输出则需安装对应驱动包,例如Realtek RTL8812AU芯片可尝试安装realtek-rtl88xxau-dkms。
虚拟机无线攻击测试能否用于家庭Wi-Fi密码找回?
技术上可以,通过抓取握手包后使用字典进行破解,但多数家用路由器开启WPA2/WPA3混合模式时会降低抓包成功率,如果能够通过物理方式访问路由器管理后台,直接查看或重置密码是更快捷的合法路径,此操作仅适用于本人拥有或已获授权的网络设备。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/765093.html