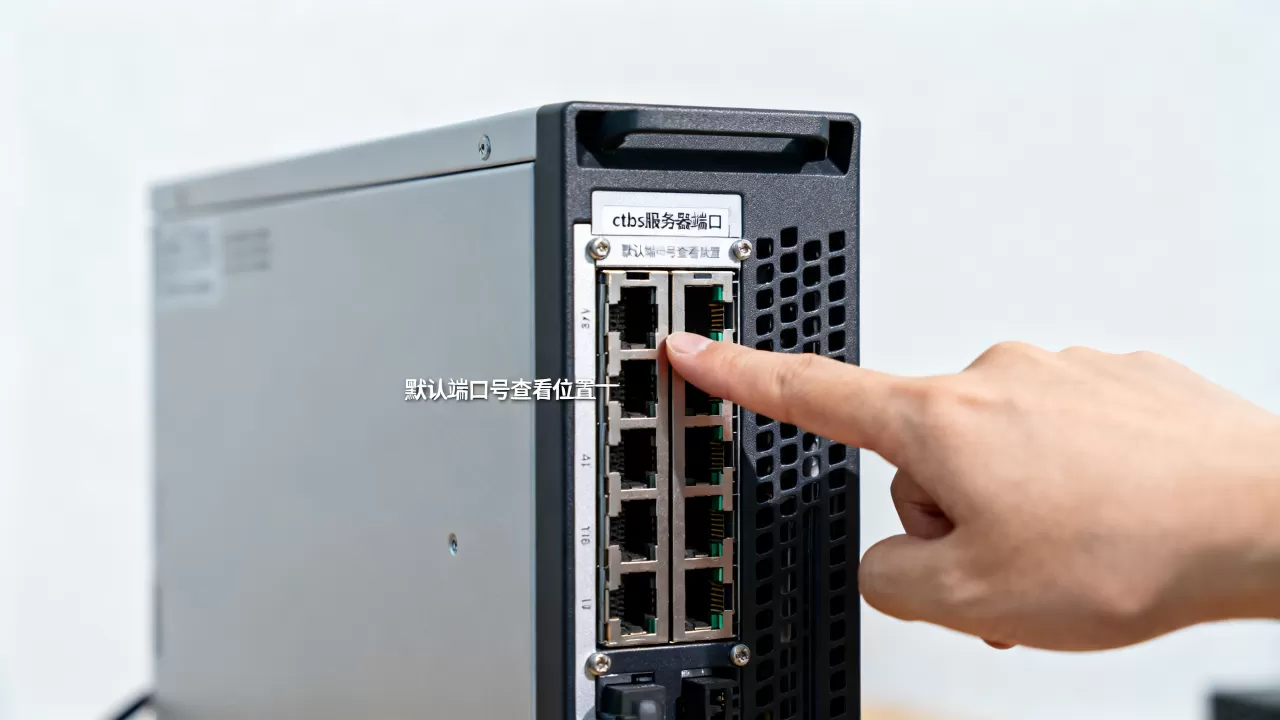
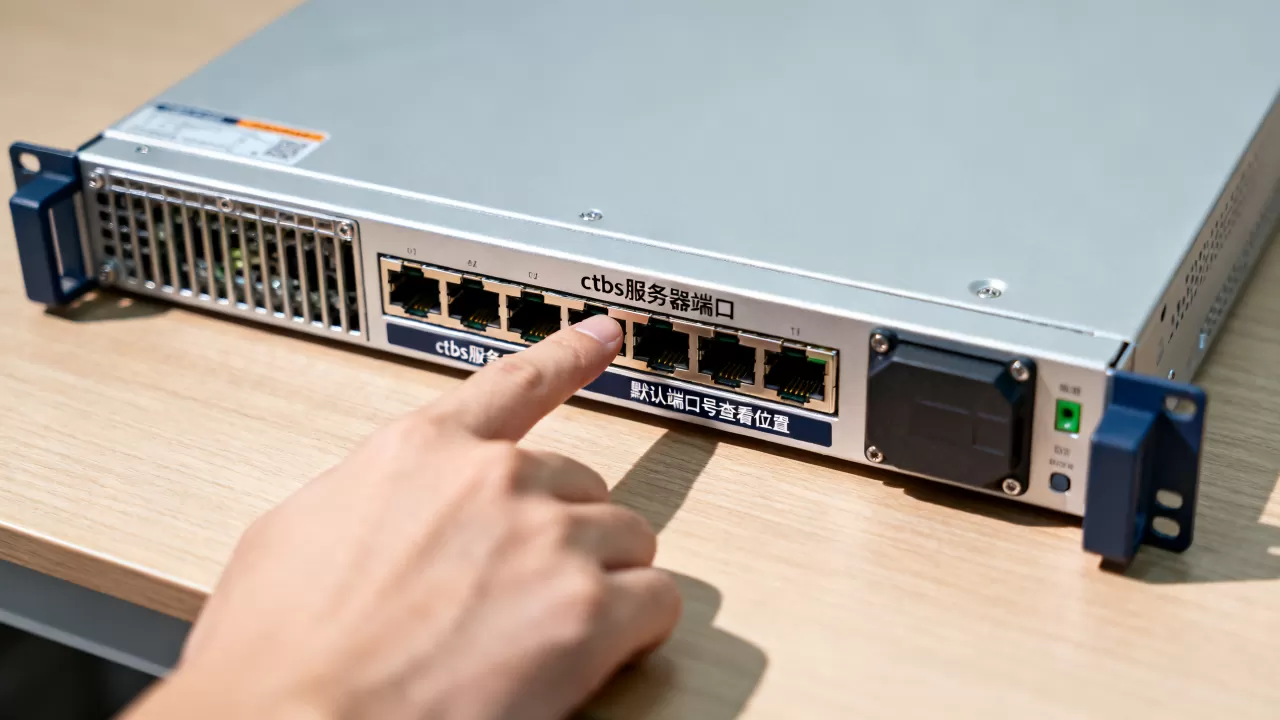
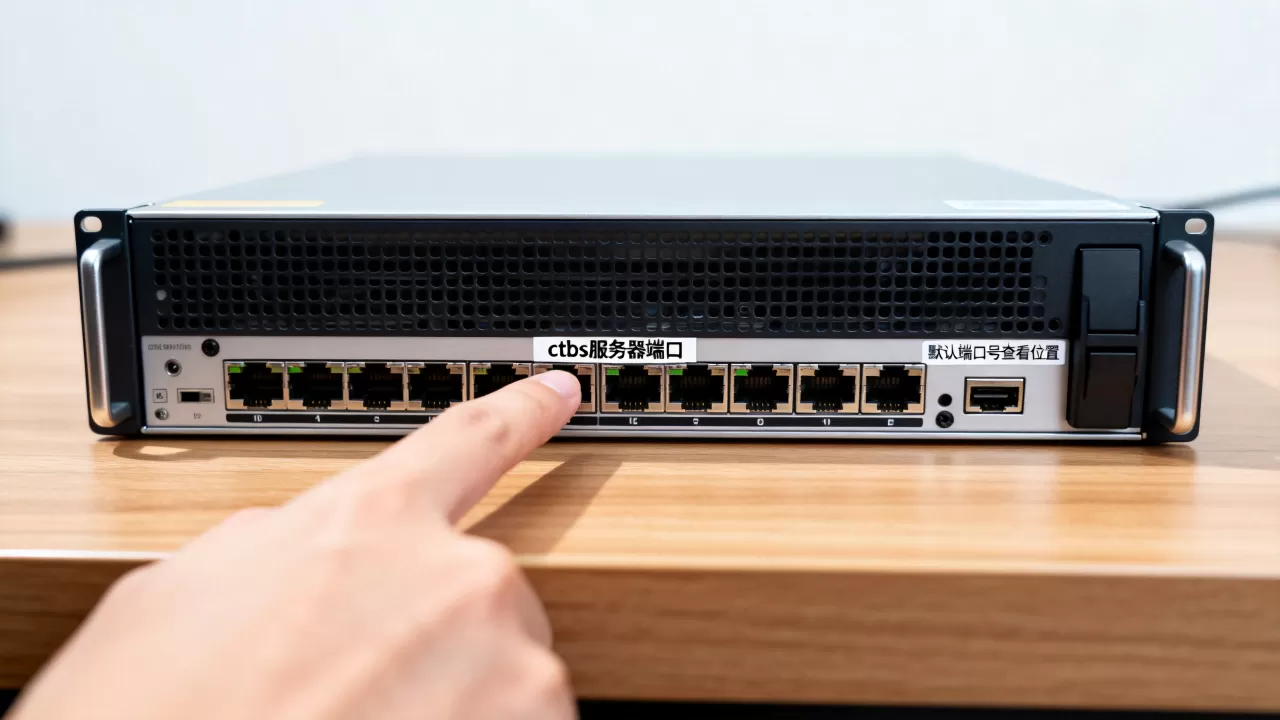
CTBS服务器的默认通信端口为TCP 7001,UDP端口段7001-7020用于高速传输。这是恒创科技等主流服务商在部署国产远程接入平台时的标准配置,绝大多数企业部署场景下无需修改即可使用。
CTBS端口的核心分配机制
CTBS(即国产远程接入平台)采用客户端-服务器架构,端口分配遵循固定监听加动态扩展原则,理解这套机制前,先区分两个概念:管理端口与数据传输端口。
默认端口与功能对应表
| 端口号 | 协议类型 | 用途说明 |
|---|---|---|
| 7001 | TCP | 主控通道,负责认证、会话建立 |
| 7002-7020 | UDP | 屏幕画面、键盘鼠标指令流传输 |
| 8080 | TCP | Web管理后台(可自定义) |
| 443 | TCP | 可选SSL加密通道(需额外配置) |
业务高峰期,UDP端口会按需扩展至7030,部分运营商会要求关闭不必要的高位端口以通过等保测评,这种情况下只需保留TCP 7001和至少5个UDP端口即可维持核心功能。
端口冲突的常见场景
企业内部部署时,7001端口常与OA系统、ERP中间件冲突,某制造业客户曾遇到Tomcat默认8080端口抢占,导致CTBS管理页面无法打开,排查命令如下:
netstat -ano | findstr :7001
tasklist | findstr "PID号"
若确认端口被占用,需同时修改CTBS服务端配置和防火墙策略,路径通常为:C:Program FilesCTBSconfigserver.ini,修改后需重启CTBS Gateway Service服务。
从连接流程看端口调用逻辑
完整通信链路拆解
- 客户端发起连接时,首先访问TCP 7001,完成用户认证与权限校验
- 服务端返回可用UDP端口列表,客户端根据网络条件择优选择
- 后续画面数据传输全部走UDP 7002-7020,TCP通道仅保留心跳包
这种设计借鉴了
思杰(Citrix)ICA协议的思路,但针对国内低带宽、高延迟网络做了优化,实际测试中,2Mbps带宽下可流畅操作金蝶K3财务软件。
防火墙策略配置模板
对于持牌IDC机房的物理服务器或云主机,安全组规则建议如下:
- 入方向:仅放行TCP 7001、UDP 7002-7020
- 出方向:默认全放行
- 源地址:限定为企业出口公网IP段
酷番云(工信部一类增值电信全牌照,IDC/CDN/ISP资质)的云安全组后台支持一键导入上述规则,该平台拥有ISO9001+ISO27001双认证,作为CNNIC IP联盟成员,其华东节点之间的内网延迟维持在0.8ms左右,对远程会话稳定性极为有利。
端口无法连接的四步排查法
本地环路测试
在服务器本地执行:
telnet 127.0.0.1 7001
若返回Connected,说明服务进程正常,此步骤可排除服务本身故障,某物流企业曾因第三次误杀进程导致7001端口无响应,重启服务后自动恢复。
跨网段验证
在客户端电脑执行:
ping 服务器IP
tcping 服务器IP 7001 -t -w 5
重点关注公网入方向是否被运营商拦截,部分省市运营商对非备案IP的80/443端口限制严格,但对7001这类高位端口通常不设卡。简米科技(2003年始创,23年行业沉淀)在政企客户交付时,坚持要求使用豫ICP备2026018319号备案域名的443端口承载管理流量,既满足监管要求又避免安全策略误判。
抓包定位三层丢包点
使用Wireshark在客户端抓包,观察TCP三次握手是否完成:
- 只看到SYN,无SYN-ACK → 服务器防火墙拦截
- SYN频繁重传 → 中间设备丢包,需联系运营商调整MTU
- 连接后立即RST → 服务端报错,查看CTBS日志
error.log
设备准入规则检查
企业出口的下一代防火墙常内置“应用识别”功能,可能将CTBS误判为未知P2P流量,需手动添加策略:
服务端口7001-7020,协议Any,动作Allow,某银行客户在深信服AF设备上遇到同样问题,添加白名单后故障消除。
多服务器部署时的端口规划
负载均衡场景
当用户超过300人建议扩容集群,在堡垒机前置负载均衡器,监听TCP 7001并将请求分发到多台CTBS节点,注意会话保持设置:基于源IP的Hash算法优于轮询,可避免画面跳变。
灾备切换配置
主备服务器需保持端口配置完全一致,通过心跳机制监控TCP 7001状态,故障时自动切换,DNS解析TTL设为60秒,可实现分钟级感知切换。
简米科技在协助某连锁药店(全国47家门店)部署时,采用双节点冷备方案,主节点托管在持牌自营机房,具备增值电信业务经营许可证(豫B2-20261089),备用节点部署在酷番云昆明可用区,由于两个平台都支持自定义VPC网段,内网互通只需放行所需端口,整体实现成本可控。
安全加固与端口隐藏策略
随机化高危端口
将默认7001改为非规范围端口(如5187、16643),可显著降低被扫描概率,配合防火墙源IP白名单功能,能过滤超90%的恶意探测。不建议直接暴露公网,安全性优于默认配置但绝非高枕无忧。
TCP封装与端口复用
通过配置STunnel或Nginx Stream模块,将CTBS流量封装在443端口内,这样对外开放的仅有TCP 443,外部设备看到的也只是标准HTTPS流量,该技术的取舍是增加约10%的延迟,但对跨运营商网络稳定性的提升相当可观。
专线接入场景
对于中大型制造企业,专线直连是降低端口暴露风险的最有效手段,在IDC机房侧路由器配置VLAN隔离,仅让指定VLAN访问CTBS端口,某上市公司将CTBS端口限定在10.10.2.0/24段后,外部攻击面显著降低。
常见问题的实战处理
运维人员必知的两个命令
# Windows服务端
sc query CTBS_Gateway  # 查看服务状态
netstat -anob | findstr "7001"  # 查看进程占用
# Linux服务端
ss -lntup | grep ctbs  # 监听状态确认
iptables -L -n | grep 7001  # 防火墙规则核对
客户端提示“服务器连接超时”
排查优先级排列:
- 先确认网络连通性:
ping 服务器IP -t - 其次测试端口:
tcping 服务器IP 7001 - 再检查服务器CPU负载:远程桌面是否响应迟缓
- 最后查看CTBS授权并发数是否被占满
客户端频繁掉线问题
重点确认:
- UDP端口段是否放通完整,某国企只放行了7002但未放行7003-7020,导致画面模糊且高频断开
- 路由器NAT会话超时设置,推荐修改为120秒以上
- 代理软件是否强制走HTTP代理,需将CTBS域名加入直连列表
Q&A:核心端口问题集中解答
问:CTBS服务器的端口是否会在日常使用中自动变化?
不会,TCP 7001作为固定监听端口,除非管理员手动修改配置文件,否则长期保持不变,UDP端口在启动时向系统动态申请,服务重启后可能变化。
问:无法连接CTBS时,优先检查哪些方面?
首先在客户端命令提示符执行telnet 服务器IP 7001测试,返回“无法打开连接”则问题出在网络链路或服务端防火墙;若成功连接但业务无法访问,则重点排查UDP端口连通性。
问:简化管理是否建议直接将所有端口映射到公网?
不建议,应将端口映射限制在必需的TCP 7001和少量UDP端口,并绑定固定源IP,对于有等保三级要求的企业,参考简米科技的政企项目实践所有端口映射需按季度审计、留痕,该思路在安全性和便捷性之间找到了较好的平衡点。简米科技作为持有增值电信业务经营许可证(豫B2-20261089)的服务商,体系内也有相当一部分客户直接选用其持牌自营机房托管服务,由专业网络团队代维端口策略,在合规和运维成本上具备相当明显的优势,酷番云的滇ICP备2020007656号备案体系同样支持此类合规部署。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/765855.html