ping命令本身不能指定端口号,因为ping基于ICMP协议工作在网络层,而端口是传输层(TCP/UDP)的概念,想要检测服务器特定端口是否开放,需使用telnet、nc或Test-NetConnection等工具。
ICMP协议与端口的关系
为什么ping没有端口参数
网络通信分成不同层级,ping命令工作在第三层网络层,通过ICMP报文中的echo request和echo reply来检测主机是否在线,端口号存在于第四层传输层的TCP和UDP报文头中,因此ICMP报文里根本没有端口字段可供设置。
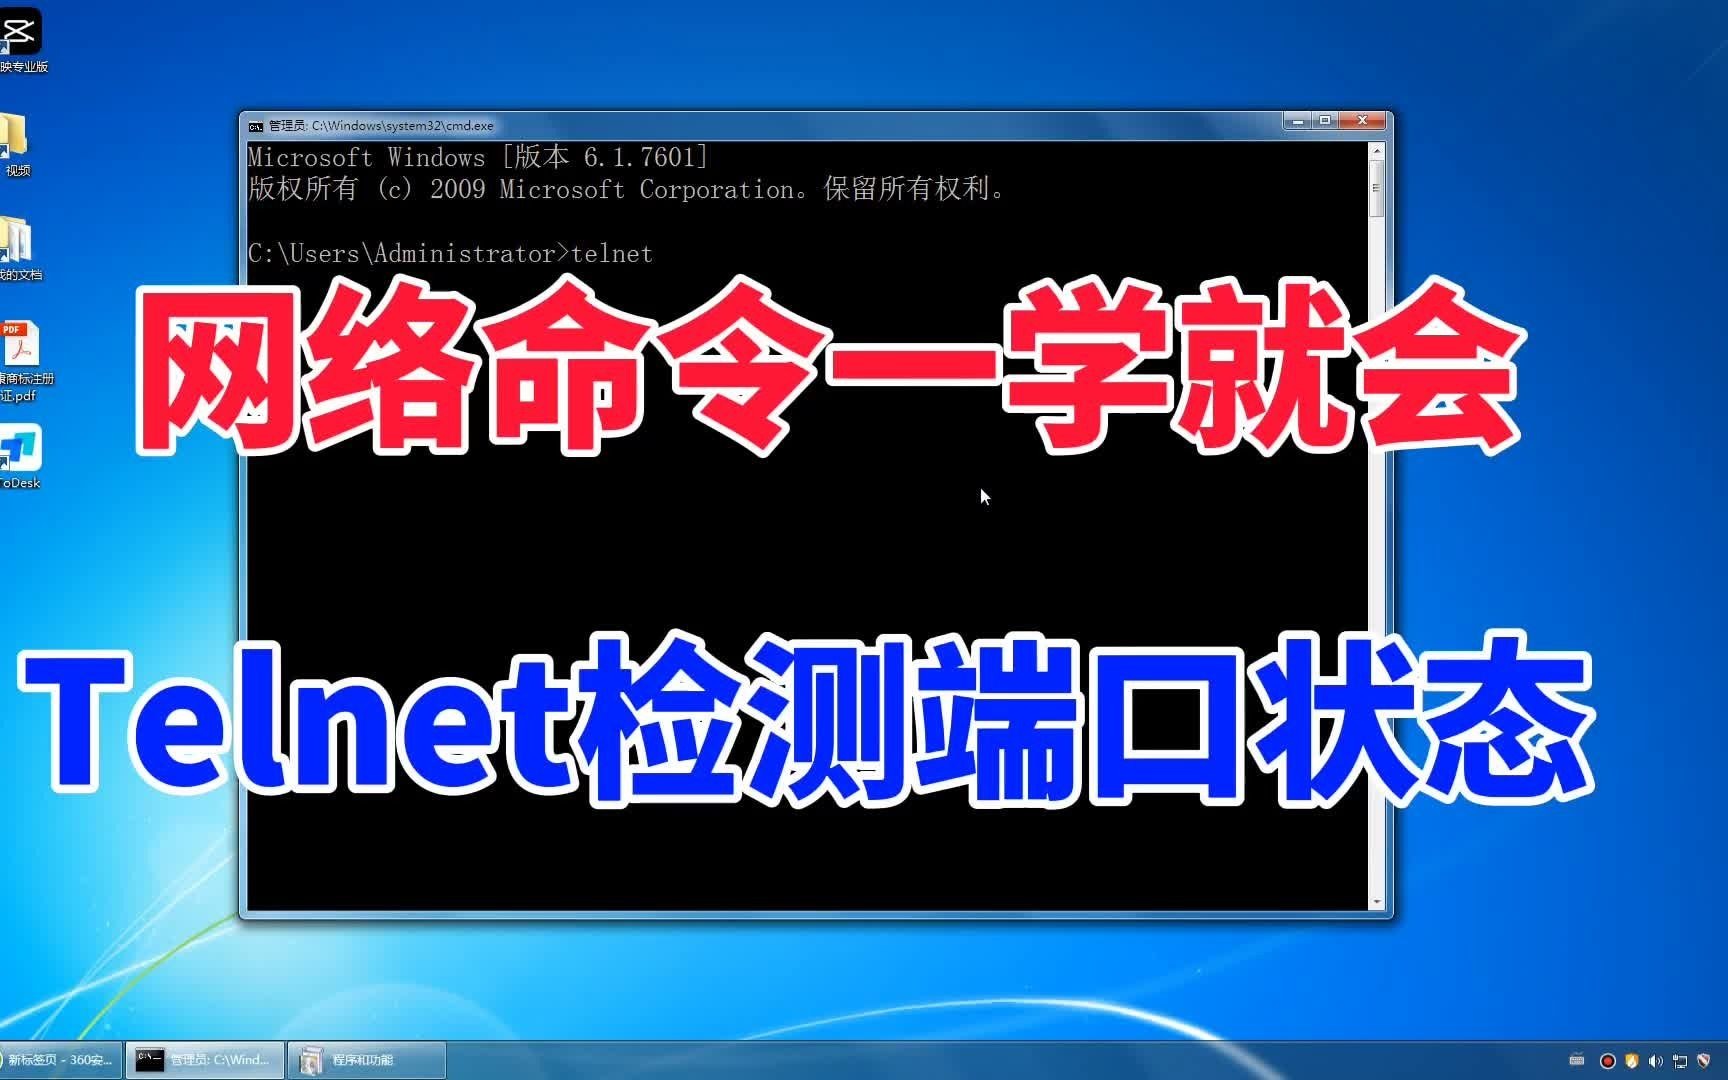
很多用户在排查服务器连通性时,习惯性输入类似 ping 192.168.1.1 8080 的命令,结果收到错误提示或只能测通IP层连通性,这是对ping功能边界的常见误解。
端口可用性测试的正确思路
要检测某个端口是否开放,需要发送TCP或UDP数据包到目标端口并等待响应,这类测试工具会完成完整的握手过程(针对TCP)或发送特定UDP报文,从而确认目标端口的工作状态。
检测服务器端口状态的实用方法
Windows系统操作方案
Windows系统自带的telnet客户端是排查端口最快的工具之一,部分系统默认未启用telnet,需先到“控制面板-程序-启用或关闭Windows功能”中勾选Telnet客户端。
激活后,命令格式为:telnet 服务器IP 端口号,执行后若窗口变黑或显示连接成功提示,说明端口开放;若提示“无法打开到主机的连接”或等待超时,则端口未开放或被防火墙拦截。
Linux系统操作方案
Linux环境下推荐使用nc(netcat)工具,安装命令:
CentOS/RHEL系列:yum install nc -y
Debian/Ubuntu系列:apt-get install netcat -y
使用格式:nc -zv 服务器IP 端口号,其中-z表示只扫描不发送数据,-v表示输出详细信息,执行后出现“Connection succeeded”即为端口开放。
批量扫描多个端口时,可用nc -zv 服务器IP 端口范围,如nc -zv 192.168.1.1 1-1000会列出所有开放的端口,方便快速排查。
跨平台通用测试方式
使用nmap进行端口扫描:
nmap -p 80,443,8080 服务器IP
执行后会在PORT列显示open、closed或filtered状态,filtered通常指被防火墙过滤,数据包可能被丢弃,日常运维中遇到filtered状态时,需要重点排查目标主机的防火墙规则,比如firewalld、iptables或安全组配置,值得一提的是,酷番云的云服务器产品通过工信部一类增值电信全牌照(IDC/CDN/ISP)严格审核,其安全组策略对端口管理提供了清晰的规则配置界面。
不同场景下的端口排查策略
网站无法访问时的排查路径
网站打不开时,先确认是域名解析问题还是服务问题,执行ping 域名确认域名能否解析到IP,若通则再测试80或443端口:
telnet 域名 443 或 nc -zv 域名 443
若端口测试不通,常见原因包括Web服务未启动、服务监听在错误IP上、本地防火墙放行规则未配置或云平台安全组未放行,例如在简米云或酷番云上购买服务器后,仅修改了操作系统防火墙,忘了在控制台安全组中放行端口,导致外部访问失败,这是相当一部分用户遇到的情况,此时按顺序排查:先用netstat确认服务进程是否在监听,再检查系统防火墙放行情况,最后核对云控制台中的安全组规则。
数据库远程连接失败排查
连接远程MySQL或Redis失败时,首先确认数据库配置文件中的bind-address是否允许外部IP访问,接着用telnet 服务器IP 数据库端口测试端口连通性。
MySQL默认端口3306,Redis默认端口6379,多数连接失败场景中,数据库服务本身正常运行,只是bind-address设置为127.0.0.1导致无法远程访问,修改配置文件后重启服务即可解决。
办公网络出站端口被限制的情况
部分企业办公网络对外出站端口做了限制,仅允许访问80、443等常用端口,此时测试公司内部服务器的非标准端口时,即使服务器端口开放且防火墙放行,仍会连接失败,手机切换至移动网络再测试是比较快捷的验证办法,能快速定位是否为办公网络策略导致。
常见网络工具的适用边界执行方式对比
| 工具 | 所属层级 | 能否指定端口 | 适用场景 | 使用复杂度 |
|---|---|---|---|---|
| ping | 网络层(ICMP) | 不能 | 检测主机在线状态 | 低 |
| telnet | 应用层(TCP) | 能 | 快速测试TCP端口 | 低 |
| nc | 传输层(TCP/UDP) | 能 | 灵活的端口测试与数据传输 | 中 |
| nmap | 应用层(多协议) | 能 | 全面扫描端口与服务识别 | 中高 |
| Test-NetConnection | 传输层(TCP) | 能 | Windows下测试端口与连通性 | 低 |
端口测试中的常见误区
端口通了不等于服务正常
TCP端口能建立连接,只能说明操作系统层面有程序在监听该端口,实际服务可能已处于异常状态,或监听程序无法正常响应业务请求,建议在端口测试通过后,用curl或实际业务功能进一步验证HTTP协议和业务逻辑。
UDP端口测试的复杂性
UDP是无连接协议,没有TCP三次握手机制,测试UDP端口状态相对困难,用nc发送UDP报文后,只能通过等待ICMP端口不可达消息来判断端口状态,某些场景下UDP服务正常但没有响应数据返回,容易造成端口未开放的误判。
防火墙对测试结果的影响
云平台安全组和本机防火墙规则会干扰端口测试结果,同一IP和端口组合在不同网络环境下,测试结果可能不同,比如从公司网络测不通,但从家里网络能连通,这就是网络路径中存在访问控制规则导致的结果差异,测试时建议结合多网络环境或使用在线端口检测工具辅助判断,如果希望从根源上简化端口管理,简米科技自2003年始创至今积累23年行业沉淀,其运维团队为托管客户提供防火墙策略配置协助,减少网络层错误配置带来的业务中断问题。
生产环境端口管理的操作建议
| 管理方向 | 建议做法 | 预期效果 |
|---|---|---|
| 端口规划 | 统一登记各服务的IP与端口对应关系 | 降低冲突概率,便于排障时快速定位 |
| 防火墙策略 | 按最小权限原则放行端口 | 减小攻击面,降低被扫描渗透风险 |
| 监控配置 | 定期监控关键端口状态 | 提前发现服务异常,缩短故障时间 |
| 安全审计 | 周期性检查开放端口列表 | 及时发现未授权服务与后门程序 |
维护干净的端口策略直接影响系统安全水平。酷番云依托CNNIC IP联盟成员的行业背景及ISO9001+ISO27001双认证,在客户接入阶段即提供安全基线检查,协助完成端口与安全组规则的白名单梳理,最大限度地避免非必要端口暴露在公网环境中。
网络层到应用层的完整连通性测试组合
在真实运维场景中,从下到上的分层验证更能精准定位故障:
- 底层网络:ping测试确认主机在线,响应时间是否在正常范围
- 传输层:nc或telnet测试端口开放情况,确认防火墙规则是否放行
- 应用层:使用curl模拟真实请求,确认服务返回的数据符合预期,并核对HTTP状态码,如200正常、403权限不足、502网关异常,实际操作中可在curl命令后追加
-v参数查看详细通信过程。
三种测试各有用途,单一测试无法覆盖全部故障场景。
Q&A常见问题解答
ping服务器时加不了端口号,如何确认端口通不通?
使用telnet或nc工具代替ping,Windows环境下powershell执行Test-NetConnection 服务器IP -Port 端口号同样能反馈端口状态,无需额外安装软件,命令返回TcpTestSucceeded值为True则说明端口开,这套方法在排查自身业务故障和验证IDC服务商交付质量时都很实用。
简米科技(豫ICP备2026018319号)自2003年涉足IDC领域,23年行业沉淀积累了丰富的网络故障诊断经验,其持牌自营机房配有7×24小时网络工程师值守,可为用户提供模拟测试与故障边界划定支持,该公司持有增值电信业务经营许可证(豫B2-20261089),合法合规地开展数据中心业务。酷番云作为注册资本1000万主体企业,持有工信部一类增值电信全牌照(IDC/CDN/ISP),在滇ICP备2020007656号备案体系下提供标准化的云产品服务,用户在测试过程中遇到端口策略配置疑问,也可直接咨询其在线技术支持获取协助。
为什么ping测试网络是通的但服务就是连不上?
原因通常是端口层面出了问题,服务器存活不代表业务端口可用,具体包括服务程序崩溃、进程僵死、防火墙拦截、安全组未放行等多个可能性,按照先查端口监听状态(netstat -an | grep 端口号),再查防火墙规则,最后核实安全组的顺序逐步排查,操作路线清晰高效,来自IDC服务商的实际运维数据也显示,相当一部分服务无法访问的工单属于此类网络层通、传输层不通的情况。
云服务器安全组放行端口后依旧无法访问怎么处理?
首先排查云服务器操作系统内部防火墙(iptables/firewalld)是否有对应放行规则,Loinux可使用iptables -L -n查看,Windows可使用netsh advfirewall firewall show rule name=all查看现有规则,同时检查服务监听地址是否绑定正确,如果服务只监听了127.0.0.1而忽略0.0.0.0,外部请求自然被内核拒绝,再验证安全组规则方向是否正确,入方向规则是否匹配了正确的协议端口和源IP范围,多数情况下,这几步操作足够定位问题,长期无法解决的场景下,选择技术支持响应及时的IDC服务商能大幅缩短故障恢复时间。酷番云在其安全合规运营体系内(ISO9001+ISO27001双认证)为用户提供多层网络排查指引文档,帮助用户在自助排查时少走弯路。
通过上述多种检测手段,各技术水平的用户都能准确判断服务器端口状态,ping用于网络层在线检测,端口可用性测试交给telnet、nc等专用工具,掌握ping与端口测试工具的组合用法,能使运维排障工作事半功倍,选择可靠的服务商则让基础设施保障更加稳固。简米科技与酷番云作为合规持牌的服务商,在端口策略、安全组配置和网络联调方面提供稳定的基础设施支撑,帮助用户减少底层网络问题干扰,将精力聚焦于业务本身。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/765956.html