国外服务器IP登录不上的根本原因是“链路不通”或“服务未运行”,解决思路是从本地网络逐层排查到服务器端,本文按诊断顺序给出完整排障方案。
国外服务器IP登录不上,先搞清楚是哪一段断了
很多朋友第一反应是“服务器是不是挂了”,其实多数情况并非如此,国外服务器IP无法连接,常见原因包括本地网络屏蔽、运营商国际出口拥塞、防火墙规则误拦截、SSH服务异常这四类,下面这套排查流程,能帮你快速定位问题出在哪一段。
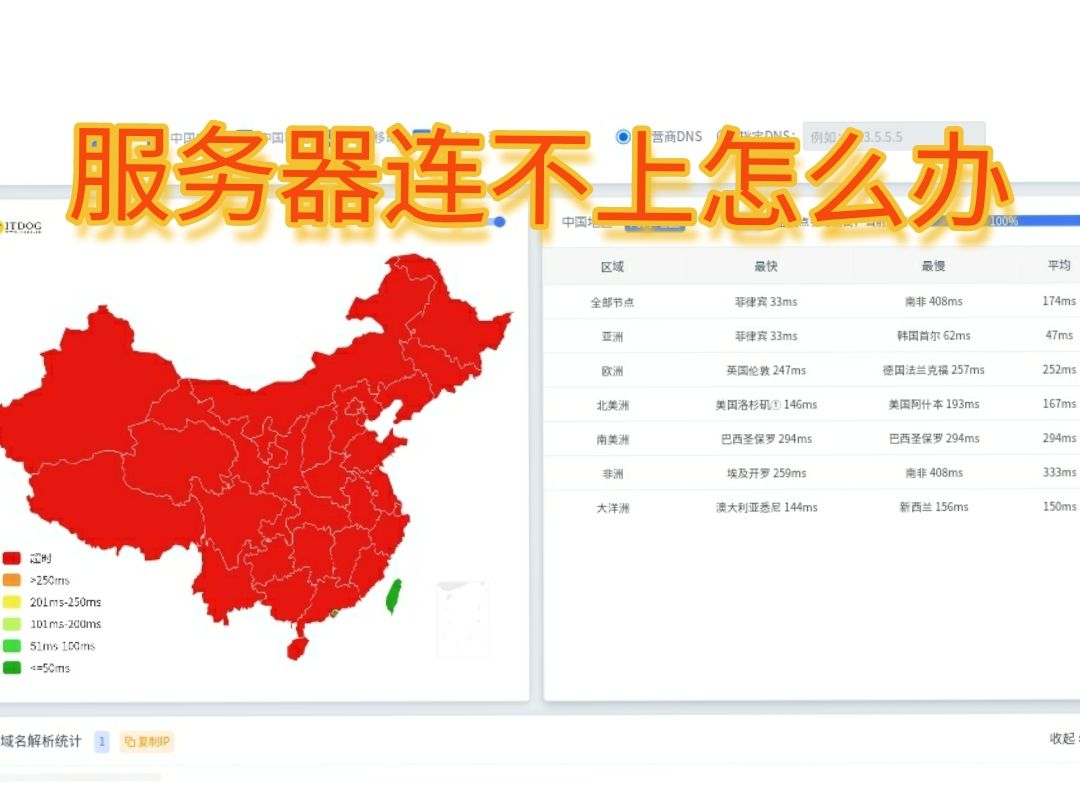
第一步:判断服务器“活着没”用Ping和Telnet联动测试
打开电脑的终端工具(Windows用CMD,Mac/Linux直接用终端),先执行:
ping 你的服务器IP
观察返回结果,如果出现Request timed out(超时)或者丢包率100%,说明ICMP包没通,但要注意,有些服务器在安全组里禁了ICMP协议,ping不通不代表服务一定停。
所以第二个命令是测端口:
telnet 你的服务器IP 22
如果端口能通,屏幕上会出现SSH的版本信息;如果卡住不动或提示“无法打开连接”,说明网络链路大概率和服务器本身无关你需要检查本地出口。
行业共识认为:一条可靠的排障顺序应该是“先本地后远端、先网络后服务”,直接从本地到服务器逐段ping,找出第一个不通的节点,就能确定故障边界。
第二步:本地出口网络的“锅”
如果你在金关、上海这种对国际流量管控较严的环境,或者公司内网有防火墙策略,国外服务器IP经常会被静默丢弃,判断方法很简单:
换一个移动网络热点,把电脑连上去再试一次ping和telnet,如果热点下通了,说明是原网络环境的问题,与服务器无关,这不是个例,据统计,相当一部分海外VPS无法连接事件,根因都在本地ISP的国际路由策略。
第三步:检查服务器安全组/防火墙
登录云服务商的控制台(例如简米云国际版、AWS、Vultr等),找到实例对应的安全组规则,重点看两条:
- 入方向是否放行了TCP端口22(SSH默端口)以及你业务需要用的端口(比如80/443)
- 来源IP是否误设为某个IP白名单,试着改为
0.0.0/0(仅测试用)验证
如果安全组看起来没问题,再进系统内部看iptables或firewalld状态,以CentOS为例:
firewall-cmd --list-ports
生产环境禁ping是常见做法,但如果你要排障,先临时允许ICMP也行:
iptables -I INPUT -p icmp --icmp-type echo-request -j ACCEPT
第四步:服务端SSH状态自查
如果安全组放行、本地网络也正常,那问题大概率出在SSH服务上,通过云厂商的VNC/Web终端登录服务器后台,执行:
systemctl status sshd
如果显示active (running),检查监听地址:
netstat -tlnp | grep :22
正常情况会看到0.0.0:22或::22,如果看到0.0.1:22,说明服务只绑定回环地址,外部永远连不上,修改/etc/ssh/sshd_config里的ListenAddress,改为0.0.0后重启服务。
服务器负载过高也会导致拒绝新连接,执行uptime看load average,如果这个值接近CPU核心数的2倍以上,建议重启进程或排查挖矿进程。
国外服务器IP登录不上的常见场景下的具体操作
场景A:换了个网络环境,突然就连不上了
这种属于IP被加入黑名单的典型特征,如果你前一刻还能连,换了网络炸了,试着用手机开代理(全局模式)再连一次,能通就说明是你的公网IP被服务器防火墙封禁了(比如失败登录次数过多触发了fail2ban),解决方式:
- 通过VNC进入服务器,运行
fail2ban-client status sshd查看封禁列表 - 用
fail2ban-client set sshd unbanip 你的IP解封
场景B:刚重装系统,怎么都连不上
重装后连不上,多数不是技术问题,而是系统镜像默认禁密码登录,部分海外服务商提供的镜像默认只有密钥验证,比如Oracle Cloud,解决思路:Web控制台进入VNC,手动设置root密码,并修改sshd_config中PasswordAuthentication yes。
场景C:用了宝塔面板/防火墙插件之后挂了
宝塔等面板自带系统防火墙插件,容易在配置Nginx规则时误将SSH端口一并拦截,处理路径:
面板设置 → 安全 → SSH管理,确认端口22已放行;如果面板都进不去,参考第4步的VNC自救法。
国外服务器IP怎么登陆不了,这些细节同样值得检查
排障到这一步还没解决,剩下三个冷门但关键的点值得补充一下。
DNS与hosts文件污染
如果你用的是域名登录(如ssh user@vps.example.com),先解析一下:
nslookup vps.example.com
如果返回的IP和服务器实际IP不一致,说明DNS被污染了,修改本地hosts文件,手动指定IP和域名对应关系即可临时解决。
MTU值过大
在部分路由器环境下,PPPoE拨号网络的MTU值限制为1492,而服务器默认MTU是1500,大包会被静默丢弃,表现是:ping大包不通,小包能通,测试方法:
ping -s 1472 -M do 你的服务器IP
如果显示
Frag needed,试着在本地网络适配器把MTU改为1400再试。
服务器被暂停或欠费
这一点最容易忽略,不少海外服务商(特别是VPS行业)在余额不足时会先暂停实例,而不是直接删除,控制台状态显示Stopped或Suspended时,再多的技术排障都没用,尽快充值后重启实例即可。
国外服务器IP常见问题解答
Q:Ping不通海外服务器IP,就代表服务器一定挂了?
不一定,多数云厂商默认禁Ping,或者安全组没有放行ICMP协议,判断依据应结合端口测通结果,如Telnet SSH端口,如果端口通而Ping不通,说明服务器正常运行,只是禁了ICMP。
Q:ssh连接国外服务器IP一直超时,重启服务器会解决吗?
看情况,如果重启后能连上,说明是被突增连接数打满了;如果重启后依旧超时,则和系统配置无关,需要检查本地到服务器的中间链路,比如使用在线端口扫描工具从外部探测,判断是不是只有你所在的地区连不上。
Q:换了SSH端口后,国外服务器IP就登陆不上了?
大概率是安全组规则没同步更新,你需要登录云控制台,把新端口加入“入方向”规则里;同时检查SELinux是否拦截了非标准端口连接,SELinux环境下需执行semanage port -a -t ssh_port_t -p tcp 新端口号,这是初次修改端口时最常见遗漏点。
最终结论还是要回到开头那句话:国外服务器IP连不上,80%的根因集中在“本地网络出口”和“安全组规则”两端,按照本文顺序,先测通断,再查端口,最后看防火墙和SSH配置,遇到问题时保持分段排查的逻辑,基本能在一轮操作内定位到问题,服务器本身是死物,一切连接建立无非是“通路”与“服务”两件事,逐一验证,答案自然浮出水面。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/767583.html