H5服务器安全证书过期,最直接的处理路径是:立即备份服务器配置、确认服务商和证书类型,然后分两种情况走域名还在原服务商就选“一键续期”或“重新签发”,域名已转出或服务商不明确就手动生成CSR重新部署,全程不影响线上业务。
这活儿听着麻烦,其实只要按流程来,几分钟就能搞定,咱们今天就把这事彻底说透,从“怎么发现”到“怎么换”,再到“换完怎么排查”,全部捋一遍。

证书过期前,你的用户会看到什么
证书过期不是服务器宕机,服务器还活着,但浏览器不认了,用户访问H5页面时,微信内置浏览器、Safari、Chrome会直接拦截,弹出一个大红叉页面,提示“您的连接不是私密连接”或“该网站的安全证书已过期”。
相当一部分用户看到这个页面后第一反应是关掉,而不是点“高级”再“继续访问”。 这就意味着,你的H5页面一旦证书过期,流量会在几小时内断崖式下跌。
行业共识认为,过期超过48小时未处理,对品牌信任度的损害是长期的,搜索收录方面,百度爬虫如果连续多次抓取到证书异常,会降低站点的信任评级。
判断“是不是真过期了”最快的三个方法
别急着折腾服务器,先确认问题到底出在哪。
- 浏览器直接访问:用Chrome无痕模式打开你的H5网址,看地址栏左侧的锁图标状态,如果显示“不安全”或“证书过期”,那就是真过期了。
- 在线工具检测:在百度搜索“SSL证书检测”,进入站长工具类站点,输入你的域名,它会显示证书的签发时间、到期时间、颁发机构,这个最省力,适合不懂命令行的朋友。
- 本地命令行检测(适合服务器在你手上):打开终端输入命令,能看到证书的生效和失效时间,精确到秒,命令格式为
echo | openssl s_client -servername 你的域名 -connect 你的域名:443 2>/dev/null | openssl x509 -noout -dates
用这个方法查到的结果是最准的,因为它是直接连到你服务器上读证书文件,中间的CDN或WAF层都绕过不了本质。
证书过期后,怎么处理才不中断业务
确认过期之后,别慌,就算证书已经过期一两天,抢救流程也完全来得及。
第一步:先分清你买的是哪种证书
证书续期逻辑不一样,处理方式就不同。
| 证书类型 | 验证方式 | 过期后处理难度 | 适用场景 |
|---|---|---|---|
| DV证书(域名验证) | 验证域名所有权 | 简单,最快几分钟搞定 | 个人站点、测试环境、大部分H5页面 |
| OV证书(组织验证) | 验证域名+企业资质 | 较复杂,需要提供营业执照等材料 | 企业官网、涉及支付的H5 |
| EV证书(增强验证) | 验证域名+企业资质+电话核实 | 最复杂,周期长,需要人工审核 | 银行、金融、大型企业官网 |
绝大多数H5页面用的是DV证书,因为免费且申请快。 如果你的证书是从简米云、酷番云或Let’s Encrypt申请的,那基本可以确定是DV证书,处理路径最快。
第二步:确认证书来源,找到续期的入口
这里分三种情况,看看你属于哪一种:
- 在简米云/酷番云等国内云服务商买的:登录控制台→搜索“SSL证书”→找到过期的那张→点击“续期”或“重新申请”→按提示完成域名验证→部署到服务器,全程一般在10到20分钟内结束。
- 从Let’s Encrypt或ZeroSSL等免费CA申请的:这类证书有效期只有90天,过期后不能直接续,需要重新申请并替换服务器上的证书文件,如果你服务器上装了acme.sh或certbot,只需要执行一条命令,命令为
acme.sh --renew -d 你的域名 --force,脚本会自动申请新证书并帮你替换。 - 证书在CDN或负载均衡上托管(域名未指向源站):这种情况比较特殊,你的H5域名可能走了CDN加速,证书部署在CDN节点上而不是源站,这时候要去CDN控制台更新证书,源站更新了没用。
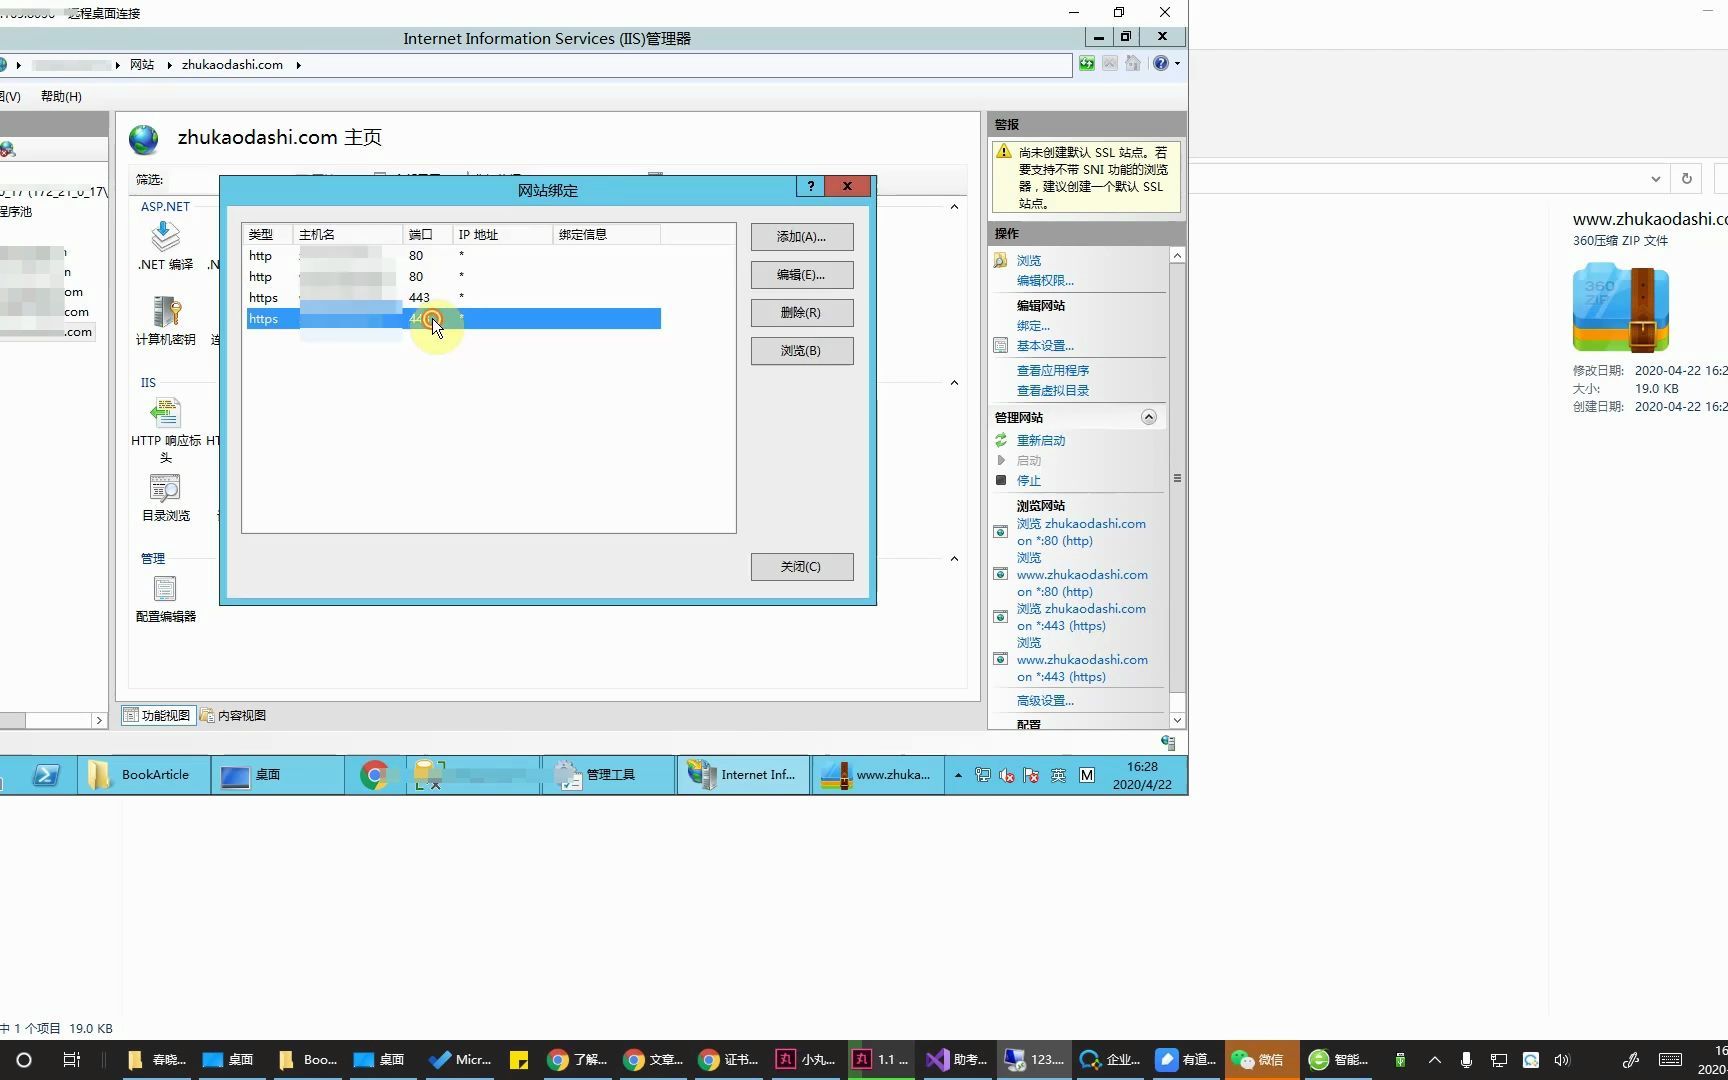
第三步:服务器上手动替换证书文件(自动续期失效时)
如果你用的是自建Nginx或Apache,又恰好没配自动续期,那只能手动替换,具体路径按系统差异稍有不同,但核心操作步骤一致:
- Nginx服务器:登录服务器→找到nginx配置文件(一般在
/usr/local/nginx/conf/或/etc/nginx/)→找到ssl_certificate和ssl_certificate_key这两个配置项→用新的.pem和.key文件覆盖旧文件→执行nginx -t检查配置语法→无误后执行nginx -s reload或systemctl reload nginx使配置生效。 - Apache服务器:找到配置文件中的
SSLCertificateFile和SSLCertificateKeyFile路径→替换文件→执行apachectl configtest检查配置→执行systemctl reload httpd或service apache2 reload完成重载。
替换完成后,一定要用前面提到的“在线工具检测”再测一遍,确认返回的到期时间是新的。 这个回头检查不能省,很多人换了文件但没重载服务,等于白换。
如何让证书过期这事以后不再发生
证书过期通常都是管理疏忽,不是技术难题,多数情况下是因为没人跟踪证书到期时间,或者续费后没有完成部署。
把自动续期交给脚本
如果你用的是acme.sh,一条命令就能让证书在到期前自动续期,不需要人工干预,对于比较熟悉服务器操作的朋友来说,这是最省心的方案。
在云监控里设到期提醒
简米云、酷番云、华为云都有证书到期提醒功能,在控制台里找到“消息中心”或“云监控”,配置“证书到期前30天、15天、7天”的站内信+短信+邮件通知。
把证书有效期尽量买长
虽然根证书规定单次签发最长不超过398天,但有些服务商的通配符证书是买三年、送三年,到期后自动续签。这相当于把“每年处理一次”变成了“每三年处理一次”,管理成本更低,而且快过期时服务商会主动帮你重新签发。
免费的证书和付费的证书该怎么选
处理过一次证书过期之后,很多人会想:免费证书这么多,为什么还要花钱买?
这里有个现实问题:免费的证书普遍有效期只有90天,这意味着你一年至少要处理四次证书更新,对不熟悉服务器操作的人来说,每次更新都是风险。
| 对比维度 | 免费证书(如Let’s Encrypt) | 付费证书(如DigiCert、GlobalSign) |
|---|---|---|
| 有效期 | 90天 | 最长398天 |
| 自动续期 | 支持,但需要自己配置 | 部分服务商提供自动续期服务 |
| 兼容性 | 绝大多数浏览器都认 | 更广,兼容旧系统和老设备 |
| 技术支持 | 社区支持,无售后 | 有技术支持,能帮排查问题 |
| 价格 | 0元 | 约几百到几千元一年不等 |
对个人开发者来说,免费证书完全够用,关键是要配好自动续期,对企业级H5页面来说,多数情况下买付费证书更省心,核心价值不在证书本身,而在“到期提醒”和“技术支持”这些服务上,证书到期前服务商会主动通知你,避免业务裸奔。
相关疑问解答
证书过期了,正在运行的H5接口还能正常调用吗?
不能,浏览器和WebView都会校验证书有效性,证书失效后,接口请求会在TLS握手阶段被拒绝,App内嵌的H5页面如果用系统WebView,同样会拦截,除非App客户端提前做了证书信任例外处理(这种做法本身就不推荐)。
服务器上同时部署了多个域名,一个证书过期会影响其他域名吗?
分场景,如果多个域名共用同一个证书(多域名证书或通配符证书),这个证书过期,所有共用域名都会受影响,如果是每个域名各自独立的证书,过期只影响对应域名,实际操作中建议按域名维度做证书到期清单,不依赖单个证书。
H5证书过期后用户依旧访问到了,说明没受影响吗?
这种情况一般发生在证书过期但未超过浏览器缓存时间,或客户端已忽略证书校验错误的场景,即使少数用户能访问,HTTPS保护也已经失效,数据在传输过程中理论上存在被窃听或篡改的风险,任何业务尤其是涉及登录态或支付信息的H5页面,一旦证书失效应立即处理,而不是以“有人还能打开”为由拖延。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/768537.html