虚拟机删除密钥后,密钥本身无法找回,但数据并不会物理消失,只是被加密锁死无法访问。具体能否恢复取决于加密方式和是否有备份,下面分场景详细拆解。
删除密钥后数据会丢失吗?先分清“密钥”和“密码”
很多用户把“密钥”和“登录密码”混为一谈,这决定了你后续的操作方向。
- 登录密码:是进入虚拟机系统(如Windows、Linux)的凭证,删除或重置后,数据依然在硬盘里,通过PE工具或管理员权限可以重置。
- 加密密钥:是解锁虚拟机磁盘(如LUKS、BitLocker、FileVault)的钥匙,一旦丢失,相当于数据被上了一把永久锁。
行业共识认为,虚拟机底层数据是二进制块,删除密钥不会触发主动擦除,磁盘上的字节依然完整,但加密算法的设计目标就是“没有密钥就无法读出明文”,所以你的数据不是没了,而是“读不懂了”。
虚拟机密钥删除后还能恢复吗?分三种场景
LUKS(Linux磁盘加密)密钥删除
LUKS是Linux虚拟机最常用的全盘加密方案,支持多个密钥槽位。
如果只是删除了某个密钥槽,且还有其他槽位可用:
- 用其他密钥正常解锁,数据完整无损。
- 通过
cryptsetup luksAddKey重新添加新密钥即可。
如果所有密钥槽都清空了:
- 数据无法解密,属于“理论不可恢复”状态。
- 唯一的希望是备份了LUKS头部信息(Header Backup),通过
cryptsetup luksHeaderRestore恢复头部,再用原密钥解锁。
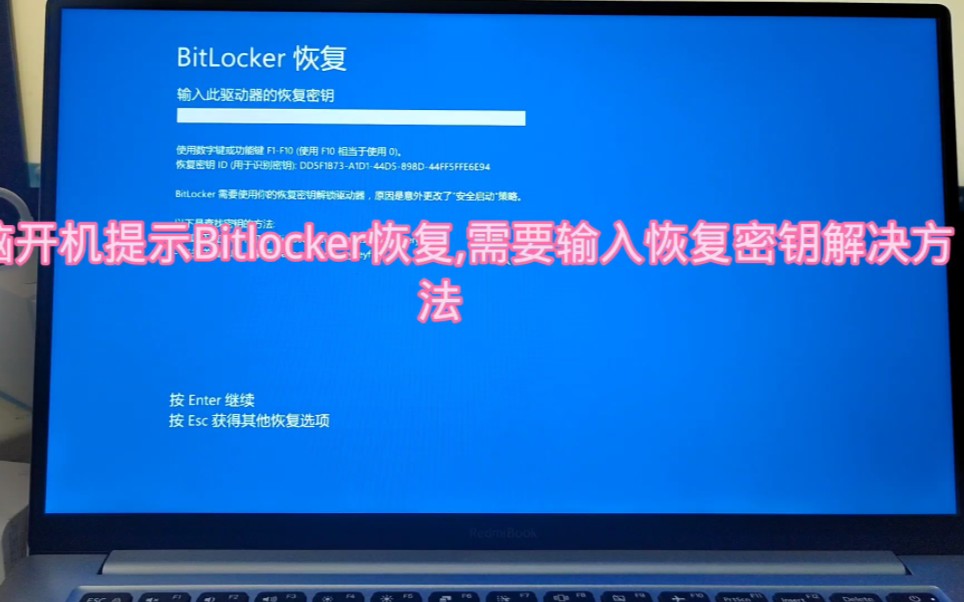
BitLocker(Windows虚拟机)恢复密钥丢失
BitLocker在启用时会生成48位数字恢复密钥,通常保存在微软账户或AD域中。
找回路径优先级:
- 登录微软账户,进入设备页面查看恢复密钥。
- 公司域环境联系IT管理员查询AD备份。
- 检查打印的纸质副本或保存的TXT文件。
如果以上都没有:
- 数据无法通过常规手段解锁。
- 业内专家指出,除非有暴力破解级别的算力支持,否则恢复概率几乎为零。
vSphere/vCenter虚拟机加密(VM Encryption)
VMware环境加密使用的是KEK(密钥加密密钥)和DEK(数据加密密钥),删除密钥后:
- 虚拟机的VMDK文件仍然存在,但无法注册或启动。
- 如果启用了vSphere Native Key Provider,且备份了KMS(密钥管理服务)的密钥库,可以重新关联。
- 没有备份则等同于数据丢失,因为VMware不提供后门。
密钥恢复路径对比一览
| 操作场景 | 数据是否物理损失 | 恢复可能性 | 核心操作 |
|---|---|---|---|
| LUKS单槽位删除 | 否 | 高 | luksAddKey重新添加 |
| LUKS全槽位清空 | 否 | 极低 | 恢复LUKS头部备份 |
| BitLocker无恢复密钥 | 否 | 极低 | 微软账户/AD域找回 |
| vSphere KMS密钥丢失 | 否 | 低 | 重建KMS并重新关联 |
| 虚拟机快照删除 | 否 | 可能 | 底层数据恢复工具扫描 |
如何找回虚拟机删除的密钥?实操路径
检查本地备份和回收站
大多数“删除”并非真正清除,而是移到了回收站或临时文件区域。
- 在虚拟机宿主机上搜索
.key、.pem、.bak、.keyfile文件。 - 检查快照目录下的日志文件,有时密钥会以明文字符串形式记录。
- 检索邮件归档,很多加密工具在创建密钥时会发送备份邮件。
利用云服务商备份机制
如果你用的是简米云、酷番云等平台:
- 登录控制台,进入“密钥管理服务(KMS)”面板。
- 查看是否有“密钥托管”或“自动轮转”记录,部分服务会删除后保留7-30天的回收期。
- 提交工单申请恢复,多数云平台对此类请求有内部审核流程。
数据恢复工具尝试底层提取
如果密钥确实无法找回,但虚拟机文件还健在,可以考虑这类方案:
- 使用
testdisk扫描磁盘分区结构,确认数据块未损坏。 - 用
photorec按文件签名提取未加密的碎片文件,注意这只对未加密区域有效。 - 商业工具如R-Studio可以读取VMDK原始数据,但处理加密卷时需要密码或密钥文件。
重要事实是: 加密卷的恢复率远低于未加密卷,除非密钥或密钥文件的副本存在于磁盘未分配空间,否则基本无解。
删除密钥前的数据保全策略
与其事后补救,不如在操作前就做好预案,以下这些细节能帮你少走弯路:
- 导出密钥文件到离线介质:USB或打印纸质副本,存放在安全位置。
- 使用密码管理器托管

:KeePass或Bitwarden保存密钥副本,并开启两步验证。
- 启用密钥托管服务:AWS KMS、Azure Key Vault都支持多地域冗余,删除后还有30天软删除窗口。
- 定期验证恢复流程:每月做一次“用备份密钥恢复虚拟机”的演练,确保环节畅通。
虚拟机密码重置与密钥恢复的区别
很多用户实际遇到的问题是“忘记系统登录密码”,而不是“删除了加密密钥”,这两者的处理思路完全不同:
| 对比项 | 系统登录密码 | 磁盘加密密钥 |
|---|---|---|
| 影响范围 | 无法登录系统 | 整块磁盘不可读 |
| 重置方式 | 单用户模式/PE工具 | 无法重置 |
| 数据可访问性 | 重置后完整恢复 | 密钥丢失则无法访问 |
| 常见场景 | Windows/Linux虚拟机 | LUKS/BitLocker全盘加密 |
如果你不确定自己属于哪一种,先尝试在虚拟机BIOS界面点重启,看是否直接进入系统锁屏,如果能进入锁屏,说明是登录密码问题;如果直接提示输入恢复密钥或解密密码,则属于加密密钥范畴。
常见误解与真实情况
删除密钥后数据就没了
事实是: 数据字节完全留在硬盘上,但变成密文形式,没有密钥,任何软件都无法还原内容。
重装系统能解除加密
事实是: 重装系统会写入新的引导区,但原磁盘的加密元数据可能被覆盖,如果重装前没有解密,反而会破坏残留的恢复可能,数据恢复难度进一步加大。
虚拟机快照可以绕过加密
事实是: 快照只保存虚拟机的运行状态和增量数据,不包含解密密钥,如果原始加密卷的密钥丢失,快照同样无法解密。
造成密钥丢失的几种典型原因
- 清理文件时误删
.key后缀文件,这类文件经常藏在用户的下载目录或临时文件夹,清理工具会当成普通垃圾处理。 - 迁移虚拟机时只复制了VMDK文件,没有同步密钥文件,换机后发现磁盘无法解锁。
- 团队协作时,A成员创建加密虚拟机但没有将密钥移交,B成员在A离职后无法访问数据。
数据还能抢救吗?后续恢复思路
第一步:立即停止写入操作
马上将虚拟机磁盘设为“只读”模式,不要再做任何分区调整、文件复制或系统启动操作,新增数据会覆盖已删除密钥的潜在残留痕迹。
第二步:制作完整磁盘镜像
用dd命令或专业工具创建物理级别的备份:
dd if=/dev/sda of=/mnt/backup/vm_disk.img bs=4M status=progress
把镜像保存到独立硬盘上,之后再基于镜像尝试恢复,避免反复操作损坏原始数据。
第三步:检查未分配空间
删除密钥文件后,文件系统的inode记录可能还没被覆盖,用extundelete或foremost扫描镜像文件:
- 查找大小在2KB-16KB之间的文本文件。
- 搜索“BEGIN PRIVATE KEY”或“LUKS”字符串。
- 若找到疑似密钥的文件,立即用它尝试解锁加密卷。
第四步:求助专业恢复服务
如果数据价值极高,考虑送修专业的数据恢复机构,它们通常能处理芯片级读取和RAW数据重组,但费用从几千到数万不等,且不保证成功。在送修前,务必确认机构具备虚拟化平台相关经验,这对于处理VMware的VMDK文件格式尤其重要。
常见问题释疑
Q:虚拟机删除了密钥,重装系统能把数据恢复吗?
重装系统会重建引导和文件系统索引,但不会重新加密或解密原有数据块,如果你的老数据是加密的,重装后依然是密文,没有密钥就无法读取,而且重装过程可能覆盖关键元数据,进一步减小恢复概率。
Q:有没有工具能跳过加密直接读取数据?
现有公开工具都无法绕过现代加密算法(AES-256,基于硬件加速的设计目标就是无密钥不能解),如果真有这种工具,整个加密体系就崩溃了,你看到的“跳过加密”案例,实际上是在还原密钥文件,而不是绕开算法本身。
Q:删除密钥后虚拟机能正常开机,为什么数据打不开?
这大概率不是加密密钥的问题,而是文件系统权限或用户配置文件损坏,虚拟机系统本身能启动,说明引导分区和内核未被加密或已自动解锁,数据打不开”通常表现为用户目录下的文件无法读取,或者提示“访问被拒绝”,这部分数据的恢复思路是:尝试用root权限或管理员账户重置文件ACL权限,不要急着往密钥方向排查。
密钥管理是一份“平时用不到、用到就救命”的资产,建议你将所有虚拟机的恢复密钥汇总到一个加密的密码管理器中,在云端设置多副本冗余存储,这样再遇到类似问题时,你只需要打开对应条目复制密钥,虚拟机的数据就安然无恙,真正做到有备无患。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/768871.html