查看Linux服务器有没有防火墙,核心分三层:系统防火墙服务状态、内核规则表、云平台安全组,先用systemctl is-active firewalld或ufw status判断服务,再用iptables -L -n或nft list ruleset看规则,最后到云控制台确认安全组。
Linux服务器有没有防火墙怎么查看?先分清服务、规则和云安全组
很多朋友登录服务器第一件事是敲iptables -L,看到一堆规则就以为有防火墙,其实不一定,Linux的防火墙可能只是内核规则,也可能是firewalld、ufw、nftables等工具在管理,还有一层云安全组,它不在系统里。
系统服务状态:firewalld、ufw、nftables谁在运行
先看服务,不同发行版默认工具不同。
- CentOS 7/8、RHEL、Rocky、AlmaLinux:默认firewalld。
- Ubuntu、Debian:默认ufw,但可能没启用。
- 较新系统:nftables逐渐成为底层。
- 老系统:可能直接写iptables规则。
常用命令:
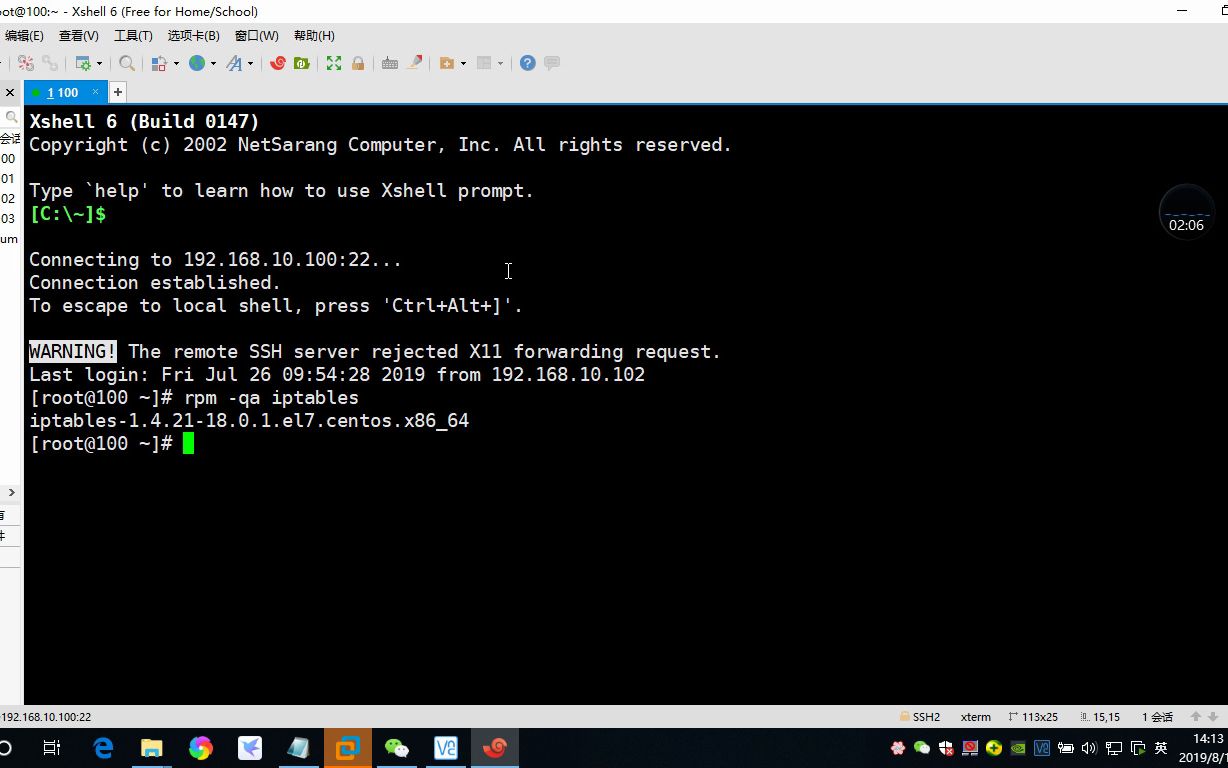
systemctl status firewalldsystemctl is-active firewalldsystemctl is-enabled firewalldsystemctl status ufwufw status verbosesystemctl status nftablesnft list ruleset
如果is-active返回active,说明服务在跑,返回inactive,服务没跑,但inactive不等于没有规则,内核里可能还有残留iptables规则。
CentOS/RHEL查看firewalld是否开启
firewall-cmd --state最直接,输出running就是开启。firewall-cmd --list-all能看区域、端口、服务,如果提示FirewallD is not running,说明服务没启动,再看是否开机自启:systemctl is-enabled firewalld。
Ubuntu/Debian查看ufw状态
ufw status会显示Status: active或inactive。ufw status verbose更详细,能看到默认策略和规则,如果命令不存在,用apt list --installed | grep ufw确认是否安装,没安装不代表没防火墙,可能用nftables或iptables。
通用内核规则:iptables和nftables
iptables -L -n -v查看IPv4规则。iptables -t nat -L -n -v看NAT表。ip6tables -L -n -v看IPv6。
nft list ruleset看nftables规则,如果输出只有默认链且策略是ACCEPT,通常没有拦截规则,如果有DROP、REJECT,就要小心。
云服务器防火墙怎么查看?安全组和系统防火墙要分开看
云服务器上,安全组是另一道防火墙,它工作在云平台网络层,你登录服务器用iptables看不到安全组规则,必须去云控制台。
查看时注意地域,比如北京地域的服务器,安全组在对应地域控制台,安全组规则可能允许22端口,但系统防火墙拒绝,也会连不上,反过来,系统防火墙放行,安全组没放行,同样不通。
北京服务器防火墙怎么查?地域差异其实很小
北京服务器和上海、广州、深圳服务器,在系统内部查看方法完全一样。systemctl、iptables、nft命令不因地域改变,区别在云控制台入口和机房网络策略,如果你租的是北京物理机,可能还有硬件防火墙,需要问机房要管理地址或看机柜网络拓扑,普通云主机按前面步骤查即可。
iptables和firewalld区别:查看命令、适用系统与冲突排查
这两个经常被混在一起,简单说,firewalld是管理工具,iptables是规则工具,firewalld可以调用iptables或nftables作为后端。
两者关系:firewalld是前端,iptables是底层
CentOS 7以后推荐firewalld,它支持区域和动态修改,iptables更底层,规则直接写入内核,Ubuntu常用ufw,ufw底层也是iptables或nftables,行业共识认为,先查服务状态再查规则表,能避开大部分误判。
查看命令对比
| 工具 | 常见系统 | 查看状态 | 查看规则 |
|---|---|---|---|
| firewalld | CentOS/RHEL | firewall-cmd --state |
firewall-cmd --list-all |
| ufw | Ubuntu/Debian | ufw status verbose |
ufw status numbered |
| iptables | 多数Linux | systemctl status iptables |
iptables -L -n -v |
| nftables | 新发行版 | systemctl status nftables |
nft list ruleset |
冲突排查:同时开启会怎样
firewalld和iptables服务同时开,可能互相覆盖规则,表现是重启后规则丢失,或者端口突然不通,排查顺序:
systemctl list-unit-files | grep -E 'firewalld|iptables|nftables|ufw'- 看哪个服务是
enabled和active。 - 用
iptables-save和nft list ruleset对比当前规则。 - 临时停一个服务,测试连通性,生产环境先备份规则。
Linux防火墙要收费吗?免费方案和商业防火墙的查看思路
系统自带防火墙不收费,firewalld、ufw、iptables、nftables都是开源组件,你花钱买的是云防火墙、硬件防火墙或商业安全产品,它们查看入口不同。
系统自带防火墙:免费,查看方式固定
免费方案就在服务器里,用前面命令即可,很多中小企业关心商业防火墙价格,但主机层防火墙本身零成本,真正产生费用的是云安全组高级版、WAF、DDoS高防等。
云防火墙和商业防火墙:收费,入口在控制台
云防火墙通常在云平台控制台有独立页面,能看到流量日志、入侵防御、访问控制策略,硬件防火墙有管理IP和账号,查看时不能只登录Linux系统,还要进管理界面。
企业级场景:结合安全组和主机防火墙
业内专家指出,主机防火墙只是纵深防御的一层,云安全组同样关键,建议每台服务器至少确认三件事:安全组规则、系统防火墙状态、端口监听情况,三者一致,访问才正常,据工信部发布的网络安全相关通报,基础网络防护仍是多数企业上云后的首要动作。
实操:三步确认服务器有没有防火墙拦截
不要只看一个命令,按下面三步走,结果更可靠。
第一步:查服务状态和规则
systemctl is-active firewalld
systemctl is-active ufw
systemctl is-active nftables
iptables -L -n -v
nft list ruleset
如果服务active,继续看规则,如果inactive,但iptables -L有DROP,也要当成有防火墙。
第二步:查端口监听
ss -tulnp
netstat -tulnp
看目标端口是否被程序监听,比如80、443、22,如果没监听,防火墙放行也没用。
第三步:外部连通性测试
从另一台机器执行:
nc -zv 服务器IP 端口
telnet 服务器IP 端口
如果连接被拒,可能是防火墙、安全组或服务未启动,结合日志判断:
journalctl -u firewalldjournalctl -u ufwdmesg | grep -i drop/var/log/messages
常见误区与排查命令速查
iptables有规则不等于防火墙服务在运行
有些容器、Kubernetes、Docker会写iptables规则,你看到规则,但firewalld可能没开,反之,firewalld开了,iptables -L也可能看到规则,因为firewalld通过后端写入。
firewalld停止后规则可能还在
停服务不一定清空规则。systemctl stop firewalld后,用iptables -L -n确认,要清空可临时iptables -F,但生产环境谨慎操作。
日志和临时关闭验证
临时关闭防火墙测试:
systemctl stop firewalldufw disablesystemctl stop nftables
测试完及时恢复,不要长期关闭。
Linux服务器防火墙查看常见问题解答
怎么查看linux服务器有没有防火墙?
按顺序执行:systemctl is-active firewalld、systemctl is-active ufw、systemctl is-active nftables,再执行iptables -L -n -v和nft list ruleset,服务active或规则表有DROP/REJECT,就说明有防火墙在起作用,云服务器还要看控制台安全组。
云服务器安全组和系统防火墙哪个优先?
两者都生效,没有谁完全优先,流量先过安全组,再到系统防火墙,任何一层拒绝,访问都不通,排查时先看安全组,再看系统防火墙,最后看服务监听。
iptables和firewalld可以同时用吗?
技术上可以,但不建议,两者管理同一套内核规则时容易冲突,CentOS/RHEL优先用firewalld,Ubuntu/Debian优先用ufw,如果必须用iptables,先停掉firewalld并禁用开机自启,再统一用iptables-save保存规则。
查看Linux服务器有没有防火墙,别只敲一个命令,服务状态、内核规则、云安全组三处都确认,才能判断准确,免费的系统防火墙够用,商业防火墙按需叠加,排查思路是一致的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/769596.html