离线式服务器,先给个明白说法
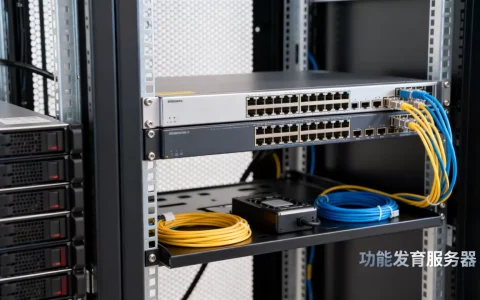
离线式服务器指的是不依赖公网、在物理隔离或受限内网中独立运行的一类服务器,常见的有离线备份归档服务器、离线渲染与批处理服务器、内网隔离业务服务器、离线授权服务器、离线下载转码服务器和离线测试沙箱服务器这六类。它更像一种“运行方式”,而不是某个固定型号同一台机架式机器,接上公网叫在线业务机,搬进隔离机房只跑内网任务,就成了离线式服务器。
很多人第一次被问到这个问题会愣一下,因为采购单上从来不写“离线式服务器”这个品类,要弄清它,得先看它脱离了公网之后,到底在承担什么工作。
离线式服务器有哪些类型?六类典型场景一次讲清
行业里没有统一分类标准,但按实际用途划分,基本跑不出下面这几类,判断方法很简单:看它断网之后还能不能独立完成核心任务。
离线备份与归档服务器
这类机器最典型,它平时不对外提供服务,只在内网接收来自生产服务器的备份数据,定期做全量归档,必要时再拿来做恢复验证。
- 常见形态:带多盘位的存储服务器、NAS、磁带库前端管理机
- 关键技术:快照、增量备份、异地冷备、数据校验
- 部署位置:与生产网段隔离的备份专网,或干脆放在独立机房
它的价值不在性能,在于“生产环境出事时,数据还在”,金融、医疗、制造行业对这类离线副本的要求往往比在线副本更严。
离线渲染与批处理计算服务器
影视动画、建筑设计、CAE 仿真这类场景,计算任务提交进去之后,机器闷头跑几个小时甚至几天,不需要实时对外响应,这类就是典型的离线计算服务器。
谈离线渲染服务器配置要求,重点和普通业务机完全不同:
- CPU 核心数优先于单核主频,渲染农场普遍走多路高核路线
- GPU 按渲染器决定,路径追踪类渲染器对显存容量敏感
- 内存容量要能装下整帧场景,不足会直接导致渲染失败
- 存储读写带宽比容量更关键,素材盘和输出盘建议分开
批处理场景同理,日志分析、视频转码、基因比对,任务队列一提交,机器专注算力输出,不需要对外开端口。
内网隔离业务服务器
涉密单位、工控现场、电力调度、医院影像系统,大量服务器终生不接公网,它们在离线环境里承担核心业务,承担的是“隔离但不缺位”的角色。
这类机器的部署重点不是性能,是边界控制:谁能在哪个网段访问哪台机器、数据怎么出去、补丁怎么进来。
离线授权服务器
不少商业软件采用浮动许可机制,需要在内网单独部署一台 License Server,它不联外网,只在内网分发授权,客户端启动时向它申请许可。
- 常见于工程设计软件、EDA 工具、仿真平台
- 关键点:授权文件与硬件指纹或 MAC 绑定,换机需重新申请
- 端口通常固定,防火墙内网放行即可
离线下载与媒体转码服务器
团队常用,一台机器挂着下载任务,把素材拉回本地,再统一转码、切片、入库,它和公网有短暂交互,但业务主体在内网完成,媒体资产不进公网。
离线测试与沙箱服务器
软件发布前要在干净环境里跑一遍,或者要复现某个只在特定系统版本下出现的故障,就需要一台与生产完全隔离的机器,这类服务器生命周期短,但对环境还原度要求高,常见做法是配合虚拟化平台做快照回滚。
离线备份服务器和在线备份服务器有什么区别
这是采购时最容易混淆的一对概念,用一张表说清楚更直观。
| 对比维度 | 离线备份服务器 | 在线备份服务器 |
|---|---|---|
| 网络暴露面 | 不接公网,内网隔离 | 通常跨网段可达 |
| 主要风险 | 物理介质损坏、人为误操作 | 勒索软件横向感染、账号泄露 |
| 恢复速度 | 较慢,需人工介入挂载 | 较快,可在线直接挂载 |
| 成本结构 | 硬件与介质为主 | 带宽、云存储与订阅费为主 |
| 适用场景 | 法规存档、灾难兜底 | 日常快速回滚 |
行业共识认为,两者不是替代关系,而是分层关系:在线备份解决“误删了马上恢复”,离线备份解决“整片环境被加密了还能重建”。
硬件形态怎么选:塔式、机架、工控还是边缘盒子
同样是离线运行,硬件选错会在后期维护上反复吃亏。
- 塔式服务器:小团队、单机独立部署,噪音和供电要求低,放办公室角落就能跑
- 机架式服务器:有标准机柜、需要集中管理,扩展性和冗余电源更好
- 工控机:车间、产线、户外机柜,宽温、防尘、抗振动是刚需
- 边缘盒子:体积小、功耗低,适合只跑单一采集或转发任务的场景
选型时先问三个问题:放哪儿、谁维护、未来两年要不要扩,答案基本就把形态定死了。
内网离线服务器怎么部署:一套可落地的操作路径
讲内网离线服务器怎么部署,绕不开“补丁怎么进、时间怎么准、数据怎么摆渡”这三个老问题,下面这套流程在多数隔离环境里都验证过。
第一步:先划网段,再装机
- 单独划一个离线业务 VLAN,与办公网、生产网三层隔离
- 需要交换数据时,走网闸或单向光闸,不直接开路由
- 交换机端口做 MAC 绑定,防止私接设备
第二步:搭本地软件源,解决装包问题
Linux 环境下最省事的办法是把安装镜像做成内网源。
mkdir -p /var/www/html/repo
mount -o loop /opt/iso/CentOS-7-x86_64-DVD.iso /mnt
cp -r /mnt/Packages/ /var/www/html/repo/
createrepo /var/www/html/repo
客户端指向本地源后,yum install 就能离线使用,Debian 系可以用 apt-offline 生成请求文件,带到有网机器下载后再导回,或者直接 apt-cdrom add 挂载光盘源,Windows 环境一般用 WSUS 离线更新包或 DISM /Online /Add-Package 逐条导入。
第三步:解决时间同步
离线网络里没有公网 NTP,时间漂移会直接影响日志比对、证书校验和备份一致性,常见做法是架一台内网 NTP 服务器,上级指向 GPS 或北斗时钟源,其余机器指向它,没有硬件时钟源时,至少保证同网段内统一。
第四步:补丁与更新的摆渡流程
- 在外网环境下载补丁包,做哈希校验
- 通过专用摆渡介质或光闸导入
- 先在测试机验证,再推生产
- 全程留操作记录,谁导的、导了什么、什么时候导的
第五步:离线授权导入
授权文件一般由厂商按机器指纹生成,导入时注意备份原始文件,换硬件前先联系厂商申请重签,不要等到过期那天才发现指纹对不上。
离线式服务器价格大概多少
问离线式服务器价格,得先承认一个事实:它和同配置的在线服务器硬件成本几乎一样,差别在配套。
- 入门塔式或工控机,用于备份代理、授权服务,预算通常在数千到一万出头
- 双路机架式,做内网业务或中等规模备份,多在一万到数万之间
- 带 GPU 的渲染节点,单机预算会跳到数万甚至更高,主要看显卡
- 存储型服务器按盘位和硬盘类型定价,容量越大单价越不线性
真正容易被低估的是隐性成本:隔离环境的运维人力、摆渡流程的时间开销、离线介质的管理成本,这几年不少企业开始把离线节点的运维也纳入统一监控,这部分投入要提前算进去。
几个容易踩的坑
- 以为“不联网就不用打补丁”,离线机器的漏洞同样会被摆渡介质带进来,补丁流程不能省。
- 把离线备份当成唯一备份,介质会老化,离线副本也要定期做恢复演练。
- 授权服务器和业务服务器混部,授权一旦到期,连登录都成问题,最好独立一台。
- 忽略物理安全,离线环境的安全边界从网络变成了机房门禁和介质柜。
写在最后
离线式服务器不是落后产物,而是隔离场景下的必要配置,选型时先想清楚它断网后要独立完成什么任务,形态、配置、流程自然就清楚了。
Q&A:关于离线式服务器的常见疑问
离线式服务器需要装杀毒软件吗
需要,离线不等于免疫,摆渡介质和移动硬盘是主要传播途径,建议在摆渡入口做一次扫描,服务器侧保留基础防护,病毒库用离线包定期更新。
离线式服务器能不能用云主机代替
多数情况下不能完全替代,云主机的本质是联网资源,物理隔离、介质管控、机房门禁这些要求在云上无法满足,对隔离要求不高的测试类场景,可以用专有网络加安全组做近似隔离,但涉密和工控场景仍需本地部署。
离线式服务器和普通服务器在硬件上有区别吗
硬件本身没有本质区别,同一款机型既可能做在线业务也可能做离线节点,差异体现在配套上:离线机器往往更看重存储盘位、冗余电源和宽温适应能力,网络卡配置反而可以简化。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/771635.html