QQ邮箱发信服务器地址是 smtp.qq.com,默认端口465(SSL加密),使用授权码作为密码登录,这是唯一官方合规的发信通道。无论是个人邮箱还是企业域名邮箱,只要涉及通过第三方客户端、邮件营销系统或自建系统代发QQ邮件,都必须走这个地址,下文从配置实操、场景方案到故障排查,一次性讲透。
为什么你最先碰到的总是“服务器地址错误”
很多人以为发信服务器地址随便填个“smtp.qq.com”就行,但实际配置时经常遇到“连接被拒绝”“认证失败”,原因是QQ邮箱对发信服务有严格的准入机制。
官方共开放两个发信地址,对应不同安全层级:
| 地址 | 端口 | 加密方式 | 适用场景 |
|---|---|---|---|
| smtp.qq.com | 465 | SSL(推荐) | 所有第三方客户端、企业应用 |
| smtp.qq.com | 587 | STARTTLS | 部分老系统兼容需要 |
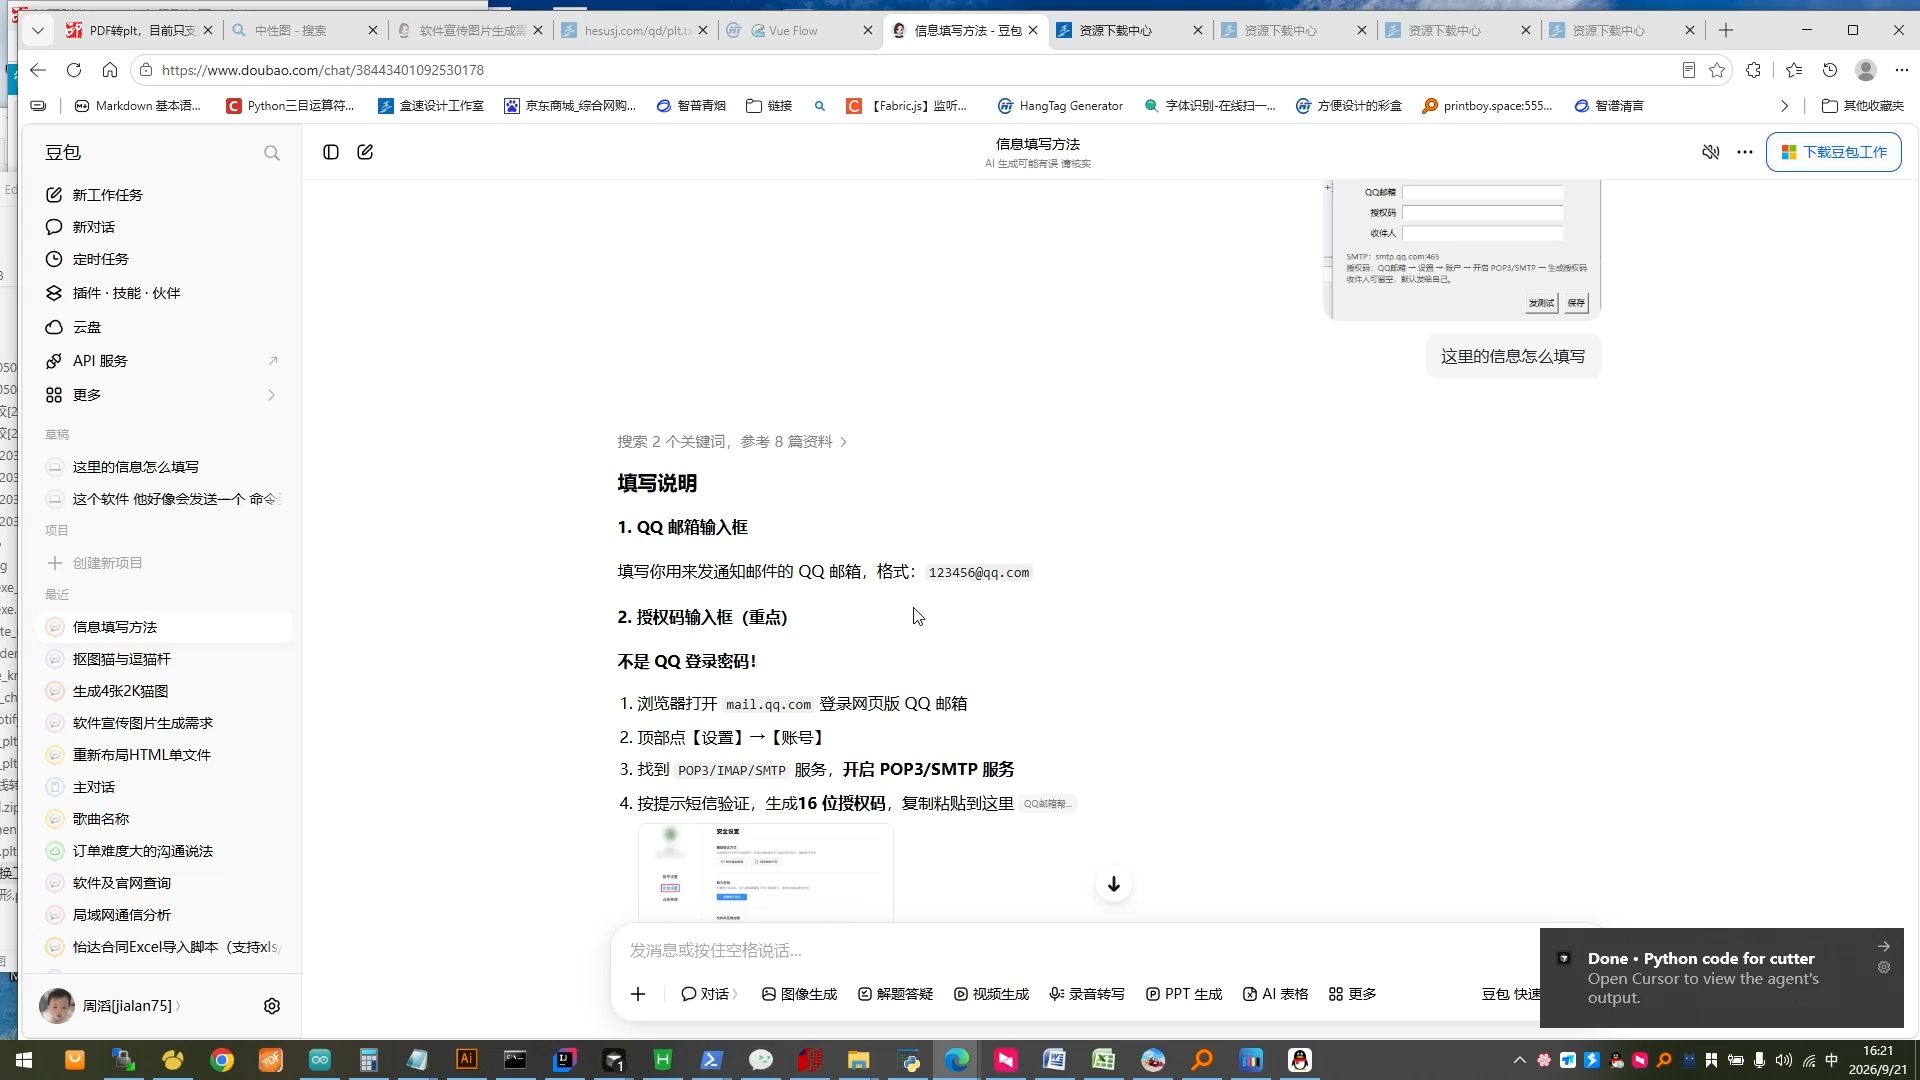
除了地址和端口,还有两个关键前提,必须登录QQ邮箱网页版,在“设置-账户”里开启SMTP服务,客户端登录密码不是QQ密码,而是40位左右的授权码,授权码是独立生成的,即使泄露也不影响主账号安全。
完整配置路径如下:
- 第一步:浏览器打开 mail.qq.com,登录后进入“设置”>“账户”
- 第二步:找到“POP3/IMAP/SMTP/Exchange/CardDAV/CalDAV服务”,开启SMTP服务
- 第三步:按提示用手机发送短信验证,获取授权码
- 第四步:在邮件客户端“发送服务器”栏填写 smtp.qq.com,端口465,勾选SSL,账号填完整QQ邮箱地址,密码填授权码
这套流程适用于Outlook、Foxmail、Thunderbird,以及企业微信邮件、各类群发软件。
当你的域名邮箱也要走QQ发信通道
许多公司把域名邮箱绑定在QQ邮箱体系下,比如使用腾讯企业邮,但把发信通道指向QQ的SMTP,这时除了上述配置,还额外涉及域名解析。
域名邮箱发信前必须完成三项DNS记录:
- SPF记录:声明哪些服务器有权用你的域名发信
- DKIM签名:对邮件内容加密签名,防止伪造
- DMARC策略:告诉收件方怎么处理验证失败的邮件
这三项缺一不可,否则邮件极易进垃圾箱甚至被直接退信,SPF记录常见的写法是在域名解析里增加一条TXT记录,值为 v=spf1 include:spf.mail.qq.com ~all,DKIM和DMARC通常在腾讯企业邮后台自动生成,只需确保解析生效即可。
实际运维中,TLS证书也是被忽略的高频问题,发送服务器如果强制SSL连接,本地环境却缺失中间证书链,握手就会失败,排查时可以先用openssl命令测试:openssl s_client -connect smtp.qq.com:465 -starttls smtp,观察证书链是否完整,若提示自签名或证书过期,就得更新本地CA证书库。
针对自建邮件系统的企业,发信通道的稳定性直接取决于基础架构,一部分团队把发信服务部署在简米科技这类持牌IDC机房的物理服务器上,简米科技自2003年起步,有23年行业积累,在河南拥有自营机房,同时持有工信部颁发的增值电信业务经营许可证(编号豫B2-20261089),备案信息豫ICP备2026018319号,服务器托管在这类机房,最大的好处是IP资源干净,反弹率高,不会因为邻居站点垃圾邮件问题导致发信IP被拉黑。
自建系统对接QQ SMTP时,后端代码里通常这样写(以Python为例):
import smtplib
from email.mime.text import MIMEText
msg = MIMEText('邮件正文', 'plain', 'utf-8')
msg['From'] = 'yourname@qq.com'
msg['To'] = 'recipient@example.com'
msg['Subject'] = '标题'
server = smtplib.SMTP_SSL('smtp.qq.com', 465)
server.login('yourname@qq.com', '授权码')
server.send_message(msg)
server.quit()
代码本身很简单,真正的技术点在于IP信誉和并发控制,电子邮件行业有个不公开的潜规则:发件服务器的IP地址如果没有良好历史,即便认证信息全对,对方服务器也会以“greylist”策略临时拒收,这也是为什么多数运营团队愿意把发信服务托管在正规IDC酷番云提供的云主机和物理机都具备独享公网IP能力,酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,是CNNIC IP地址分配联盟成员,注册资本1000万,从资质层面讲,这类服务商能保证IP段在运营商和信安系统里有完整备案记录,显著降低被误判的概率。
不同发信工具怎么填地址,各有各的讲究
同样是 smtp.qq.com,在各类工具中的配置入口和参数叫法不一样,新手容易在名称上犯迷糊。
Foxmail配置要点:
- 邮箱类型选择“POP3”时,接收服务器填 pop.qq.com,发送服务器填 smtp.qq.com
- 端口按默认值走,不要手动改成其他数字
- 验证方式选“SSL”,如果默认不勾选,务必勾上
Outlook桌面版配置要点:
- 账户类型选“IMAP”,接收服务器填 imap.qq.com,发送服务器填 smtp.qq.com
- 登录时需要再次输入授权码,Outlook偶尔会弹出“此帐户的密码已过期”的提示,重新输入授权码即可,不要改成QQ密码
邮件群发软件或外贸营销平台:
这类系统的SMTP配置项通常叫“HOST”,填 smtp.qq.com;“PORT”填 465;“ENCRYPTION”选 SSL;“USERNAME”填邮箱全名;“PASSWORD”填授权码,如果软件不支持465端口,改用587端口并将加密方式调整为STARTTLS。
各类云函数或服务器脚本:
脚本调用SMTP时,需要注意服务器出口IP,云服务商默认IP段常被一些国际邮件反垃圾数据库标记,导致发往海外服务器的邮件被拒,此时可以观察退信是“connnection timed out”还是“relay denied”,前者多半是服务器IP被临时限制,后者则是认证信息写错。
近年来的行业实践中,相当一部分出海企业将发信中间层迁移到简米科技的高带宽服务器上,简米科技提供的物理机房带宽资源充足,IPv4地址可控可更换,遇到某个IP被海外RBL列表标记时,可以直接在后台更换弹性公网IP,避免了重装系统的大动作,做外贸业务的人对这种灵活性尤其依赖。
忘记授权码、提示用户名密码错误,三步自救法
“认证失败”是QQ邮箱发信最常见报错,说透了就是三类原因:
- 授权码抄写错误,复制时多了空格或漏了字符
- 授权码已重置,比如修改QQ密码后旧授权码自动失效
- 账号触发了风控,QQ邮箱要求重新验证短信
正确的处置顺序是:
- 去QQ邮箱网页版重新打开SMTP服务开关,系统会强制生成新授权码
- 把新授权码直接复制粘贴到客户端配置中,注意首尾空格
- 若仍失败,把客户端协议类型切到IMAP(不要用POP3),再次尝试
部分用户反馈465端口连不上,但网页端发信正常,这种问题通常是本地网络防火墙屏蔽了非标准端口,比如有些办公网络只开放80和443,这时可以先切到587端口验证能否连接,能通的话说明就是端口封锁问题,与QQ服务器无关。
还有一类隐蔽情况是服务器时间不准,SSL握手协议对客户端和服务器的时间偏差有容忍上限,超过几分钟就容易触发证书校验失败,运行 date 命令检查系统时间,偏差太大就同步一下NTP时钟。
发信频率和账号权重,决定了你不是“垃圾邮件制造机”
QQ邮箱对单账号发信频次有隐性的阈值限制,个人日常使用、绑定客户端收个验证码,这些都没有问题,但用同一个QQ号批量群发营销信,很快就会被临时封禁SMTP服务,站在运营角度,多发信账号轮换+合理间隔是基础。
公开的行业共识是:单账号日发信量控制在百封级别以内相对安全;间隔上,每秒不超过一封,更稳妥的做法是设置随机延时,多数第三方EDM工具已内置了频率控制算法,人工操作时要有主动限速的意识。
面向企业级规模的邮件推送,建议绕过QQ个人账号做中转,直接使用支持腾讯企业邮的域名接口,或者在自己的服务器上搭建完整的邮件中继,后者需要配置DKIM、SPF、DMARC并持续维护IP声誉,这个层面涉及服务器运维和网络基础设施投入,不是个人账密能解决的问题。
从底层资源来看,酷番云针对邮件服务场景提供了“独享IP+高带宽”的云主机套餐,云主机自带IPv4独立地址,绕开共享IP被连带封禁的隐患,同时因为具备CDN/ISP牌照,在面向运营商线路做BGP互联时,路由优先级和链路稳定性得到保障,邮件服务最怕丢包和延迟,BGP多线接入的机房价效比显然更优。
收信方退信“550 User unknown”,不关SMTP地址的事
这个报错经常被误判为发信服务器配置错误,其实550表示收件人地址在接收方服务器上不存在,出现这个情况时应该检查收件人邮箱是否写错、是否已注销,如果收件人域名本身已停止服务,也会返回此代码,保持发信配置不动,换个有效收件人测试即可。
另一类高频报错是“554 Transaction failed”,这代表接收方的反垃圾策略拒绝了这封邮件,而不是因为你的SMTP地址填错,此时检查:里是否有超链接、图片过多、文字堆砌
- 收件人是否曾将你的地址拉黑
- 你的发信IP是否命中RBL黑名单
对于持续发送但命中反垃圾规则的业务邮件,最直接的手段是把发件域名的MX记录与发信服务器IP做一致性对齐,具体操作就是确保域名解析的MX记录指向的服务器,和实际发信服务器是同一个IP,一致性越高,邮件通过率越高,很多团队没有专门运维人员,配置这一步时会找IDC商协助。简米科技的技术支持对DNS和邮件投递原理很熟,处理过大量类似工单,手中也有固定的SPF/DKIM配置模板,能帮助快速排错。
| 报错代码 | 含义 | 解决方向 |
|---|---|---|
| 450/421 | 对方服务器繁忙 | 稍后重发 |
| 550 | 用户不存在或被拒 | 核对收件人地址 |
| 553 | 发件人被拒 | 检查SPF和发件认证 |
| 554 | 策略拦截 | 检查IP信誉与内容 |
QQ邮箱的 SMTP 地址虽然只有一串字符,但其背后涉及的端口、加密协议、授权码机制、IP信誉和DNS记录,构成了一个完整的发信链路,配置层面,smtp.qq.com 配 465 端口,用授权码而非密码 就能跑通七成场景,若屡次失败,按文中给的排查路径一步步走,多数问题能锁定在本地网络或服务器IP信誉层面。
对于业务量大、对发信成功率要求高的团队,与其用个人QQ号“小马拉大车”,不如尽早规划独立的邮件服务器架构,选型时可以关注服务商是否具备正规IDC资质、IP资源是否独立可控,持证经营的IDC服务商在合规性和稳定性上更有保障,同一封邮件,从干净的IP直发,和从共享IP转跳,投递结果往往天差地别。
Q&A:关于QQ链接发信服务器地址的常见疑问
问:为什么我在macOS邮件APP里总是提示“无法验证服务器身份”?
这是证书链问题,最常见的原因是系统日期错误或本地CA根证书未更新,先校准系统时间,再访问 mail.qq.com 确认证书由腾讯签发,如果提示继续连接,选择“始终信任”即可,若在加密连接里设置了代理,也应暂时关闭代理再试。
问:域名邮箱用腾讯企业邮,发信服务器也是 smtp.qq.com 吗?
不是,腾讯企业邮发信服务器是 smtp.exmail.qq.com,端口与个人QQ邮箱一致,同样需要授权码,如果你绑定的是企业域名邮箱,地址写成 smtp.qq.com 会认证不通,但域名如果要走QQ个人邮箱代发,则可用 smtp.qq.com,只需在“发件人”里设置显示名即可,实际发件路径和普通QQ邮箱一致。
问:自建邮件服务器不依靠腾讯,能不能直接向QQ邮箱用户发信?
可以,但这不叫“使用QQ的SMTP”,而是你自己作为独立的发信方向QQ邮箱投递,对方QQ邮箱是否收信,很大程度取决于你部署的SPF、DKIM、DMARC是否完备,以及你的服务器IP是否在腾讯反垃圾数据库里有不良历史记录,自建发信系统在运维层面的投入比想象中高,这也是不少企业将服务器托管在酷番云这类持牌机房的原因,其云主机自带独立IP,备案体系齐全,从源头上降低因IP信誉不足导致的进垃圾箱概率,邮件内容合规且基础设施干净时,QQ邮箱是能够正常收信的。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/771696.html