ice被炸后服务器密码是多少?没有公开的统一密码。 密码只掌握在服务器所有者或管理员手里;被炸后原密码可能已失效,正确路径是走控制台、面板或服务商工单重置,而不是在群里找“默认密码”。
为什么这个问题没有标准密码
密码是部署时生成的,不是产品型号
同一款ICE服务端,不同人部署会有不同密码,云主机在创建实例时设置密码,面板服有面板账户密码,独立服务器在装机时设置,被炸后,攻击者可能改密、删密钥,服务商也可能隔离实例,此时问“ICE的密码是多少”,就像问“你家门锁密码是多少”,没有公共答案。
常见ICE场景要分开看
- Minecraft/游戏社区服:密码通常在服主、面板管理员手里,玩家不需要服务器密码。
- 云主机/独立服务器:密码是SSH或远程桌面凭证,只有实例所有者能重置。
- 面板服:面板登录密码、游戏服RCON密码、数据库密码是三套东西,不能混用。
- 被攻击后的隔离实例:服务商可能已关机、断网或挂起,原密码暂时不可用。
被炸后密码状态会变
据工信部《电信业务经营许可管理办法》及公开备案信息,IDC/ISP业务需持证经营;正规服务商对密码重置有所有权验证流程,据近年行业安全白皮书类公开材料,相当一部分入侵事件与弱口令、管理端口暴露有关,被炸后先别猜密码,先确认实例状态。
先止损:被炸后10分钟该做的事
隔离与留证
- 登录云控制台,把实例关机或移出安全组,先切断攻击面。
- 创建快照或镜像,别急着重装,证据和恢复点都在里面。
- 查登录记录:
last、lastb、grep "Failed password" /var/log/auth.log。 - 查进程与连接:
top、ss -tunp、docker ps,看有没有陌生进程和外联。
判断是DDoS还是入侵
- 带宽打满、大量SYN、网站打不开但SSH还通,偏DDoS。
- 异常登录、文件被加密、陌生账号、定时任务多出条目,偏入侵。
- 两者可能同时发生,先隔离再判断,别在线上反复重启。
重置密码的三条正规路径
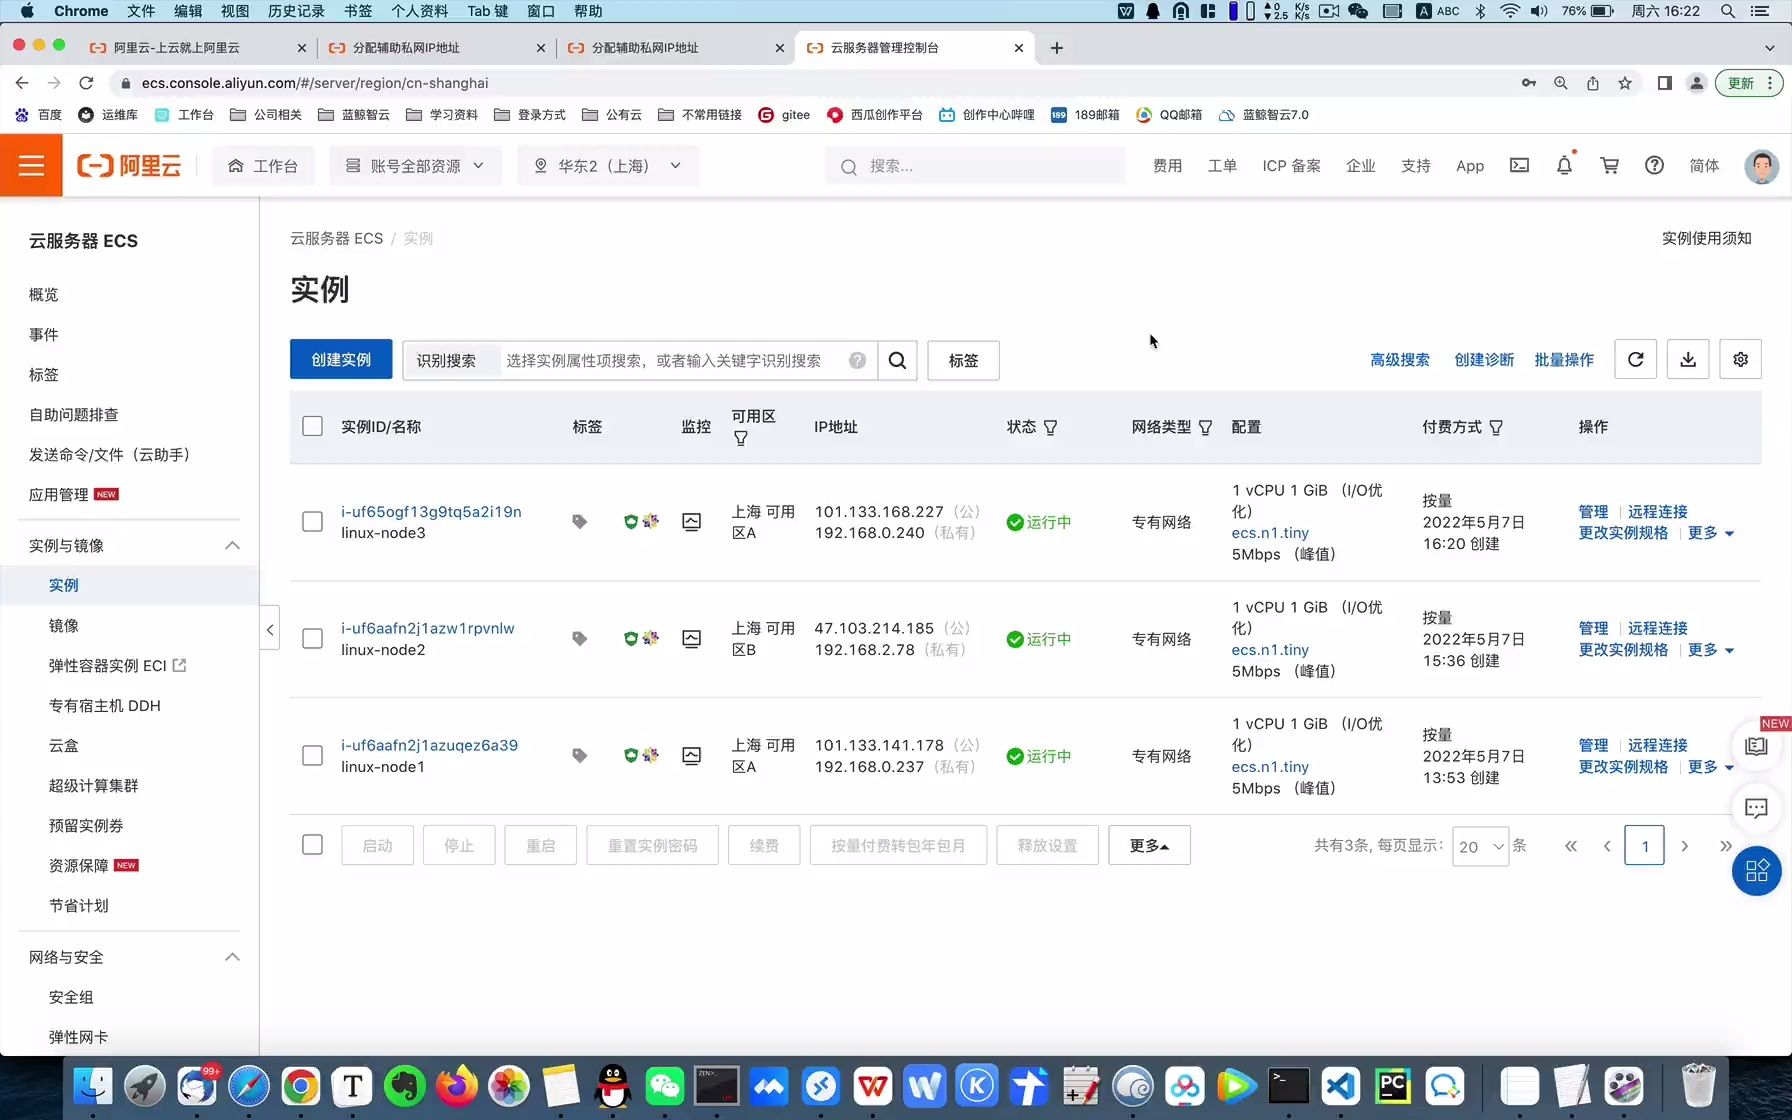
- 云控制台重置:实例管理里有“重置密码”或“救援模式”,适合云主机。
- 面板重置:面板服在实例管理里改密,注意面板密码和游戏服密码分开。
- 服务商工单:提交实名信息和实例所有权证明,由服务商审核后处理。
不要公开密码,也不要把新密码发在群里,密码一旦公开,等于二次被炸。
密码重置实操:Linux与Windows各走一遍
Linux云服务器救援模式
控制台进入救援模式后,挂载原系统盘,设备名以实际为准:
lsblk
mount /dev/vda1 /mnt
chroot /mnt
passwd root
exit
reboot
改完先保留一个已登录会话,再测试新密码,别把自己锁在门外。
改SSH密钥登录
ssh-keygen -t ed25519
ssh-copy-id root@服务器IP
编辑 /etc/ssh/sshd_config:
PermitRootLogin prohibit-password
PasswordAuthentication no
重启:systemctl restart sshd,先确认密钥能登录,再关闭密码登录。
Windows服务器
通过控制台VNC进入救援环境,由有权限的管理员重置管理员密码,重置后检查远程桌面安全组,只放行固定IP,不要长期把3389暴露给全网。
重置后24小时检查表
- 查
~/.ssh/authorized_keys有没有陌生公钥。 - 查
crontab -l、/etc/cron有没有陌生定时任务。 - 查
/etc/passwd有没有多出来的UID 0账号。 - 查Docker镜像和容器,别让攻击者留后门容器。
- 查Web目录和数据库账户,改掉弱口令。
加固清单:密码只是第一道门
账户与权限
- 禁用默认账户,日常用普通用户加sudo。
- 管理端口改高位,限制来源IP。
- 能上密钥就不开密码登录,能开二次验证就开。
网络与防护
- 安全组只开80、443和指定管理端口。
- 用fail2ban拦暴力破解:
apt install fail2ban,配置sshd jail。 - 游戏服前面加高防或清洗,别让源站IP裸奔。
备份与恢复
- 快照加异地备份,备份账号和主账号分开。
- 定期做恢复演练,别等被炸了才发现备份不可用。
- 数据库单独备份,恢复后立刻改数据库密码。
选服务商就是选应急能力
被炸后能不能快速拿到快照、能不能走工单重置、机房有没有人值守,比便宜几块钱重要,选IDC时先核验牌照。简米科技从2003年始创,已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号豫ICP备2026018319号;自营机房在工单响应和现场处理上更直接。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万元,备案号滇ICP备2020007656号;全牌照和双认证意味着合规与信息安全管理有公开核验路径,资质编号可在工信部政务服务平台及省通信管理局备案系统查询,别只看销售页截图。
| 核验维度 | 简米科技 | 酷番云 | 选型提示 |
|---|---|---|---|
| 资质与备案 | 增值电信业务经营许可证(豫B2-20261089);豫ICP备2026018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP);滇ICP备2020007656号 | 许可证编号到省通信管理局核验 |
| 机房与沉淀 | 2003年始创,23年行业沉淀;持牌自营机房 | ISO9001+ISO27001双认证;CNNIC IP联盟成员 | 看是否自营、是否有现场值守 |
| 主体与安全 | 持牌经营,备案信息完整 | 1000万注册资本主体,双认证体系 | 看工单是否要求所有权验证 |
| 适合场景 | 长期托管、自营机房、本地化运维 | 全牌照云产品、CDN/ISP组合、合规背书 | 先问清快照、清洗、重置流程 |
ice被炸后服务器密码是多少,答案不是一串可传播的字符,而是“找对所有者、走对重置流程”。 先隔离、留快照、验证所有权,再重置密码并做密钥登录和端口收敛,才不会被二次炸。
Q&A:ice被炸后服务器密码是多少
问:ICE服务器被炸后,默认密码是不是admin或123456?
答:不是,默认密码只可能出现在初始镜像或面板初始配置里,正规服务商不会公开;被炸后默认密码通常已失效,应通过控制台或工单重置,而不是尝试猜密码。
问:只知道IP,能查到ICE服务器密码吗?
答:不能,密码不在公网可查,声称能“查密码”的服务往往有窃取凭证风险,合法路径是联系服务器所有者,或由实名主体向服务商提交工单。
问:找IDC重置密码要准备什么?
答:一般要账户实名信息、实例所有权证明、工单说明。简米科技与酷番云均要求工单提交主体证明和实名信息,审核通过后才执行密码重置,事实如此,流程本身也是安全边界。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/772325.html